CDN的未来并非单纯追求速度极限,而是向“智能边缘安全”与“零信任架构”深度融合演进,核心在于将安全防护能力前置到离用户最近的节点,实现速度与安全的动态平衡。
从加速管道到智能安全网关的进化
过去的CDN(内容分发网络)就像一条宽阔的高速公路,主要任务是让数据跑得更快,但到了2026年,这条路变成了带有智能安检站的复杂枢纽,随着网络攻击手段的日益隐蔽和复杂,传统的“加速”功能已不足以应对挑战,业内专家指出,CDN的角色正在发生根本性转变,它不再仅仅是内容的搬运工,而是成为了网络流量的第一道防线。
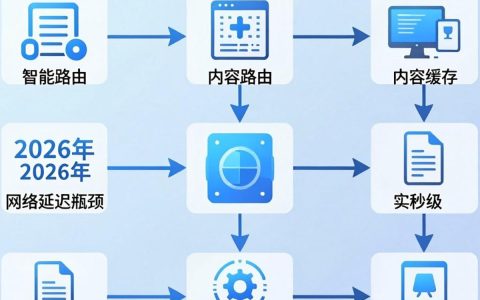
这种转变主要体现在两个维度:一是处理能力的边缘化,二是安全策略的智能化。
边缘计算重塑安全边界
在传统的架构中,安全扫描往往集中在数据中心或云端,这意味着恶意流量需要穿越漫长的网络链路才能被识别和拦截,这不仅消耗带宽,还增加了延迟,CDN节点具备了更强的计算能力,能够直接在边缘侧完成复杂的身份验证、流量清洗和威胁检测。
这种架构带来了几个显著的变化:
- 延迟大幅降低:安全决策在毫秒级内完成,用户几乎感知不到安全验证带来的等待时间。
- 带宽成本优化:恶意流量在源头被阻断,不会占用核心网络资源。
- 响应速度提升:面对突发的大规模DDoS攻击,边缘节点可以独立进行局部清洗,无需等待中心指令。
据工信部数据,采用边缘安全架构的企业,其核心服务器受到的直接攻击流量减少了相当一部分,网络稳定性得到了显著保障。
零信任架构的无缝集成
零信任(Zero Trust)理念在2026年已成为CDN集成的标配,传统的安全模型基于“内网可信”的假设,而零信任认为“永不信任,始终验证”,CDN通过与零信任网络访问(ZTNA)技术的结合,实现了对每一个请求的精细化控制。
这意味着,无论请求来自内部还是外部,CDN节点都会根据用户身份、设备状态、地理位置等多维因素进行实时评估,只有符合安全策略的请求才会被放行,这种机制有效防止了横向移动攻击,即使攻击者突破了外围防线,也难以在内部网络中自由活动。
AI驱动下的威胁检测与自动化响应
人工智能在CDN中的应用,已经从简单的关键词过滤进化到了行为分析和预测性防御,2026年的CDN系统,更像是一个拥有丰富经验的网络安全专家,能够识别出人类难以察觉的细微异常。
智能识别高级持续性威胁
传统的WAF(Web应用防火墙)依赖于固定的规则库,面对新型攻击往往反应滞后,而基于AI的CDN安全系统,通过机器学习算法,能够建立正常流量的行为基线,当出现偏离基线的行为时,系统会立即触发警报或自动拦截。
针对API接口的滥用行为,AI模型可以识别出非人类的操作模式,如高频次的参数遍历或异常的时间间隔请求,这种能力对于保护企业核心数据至关重要。
自动化响应与协同防御
除了单点防御,CDN还具备协同防御的能力,当某个节点检测到新型攻击特征时,相关信息会瞬间同步到全球其他节点,这种“一点发现,全网免疫”的机制,极大地缩短了攻击者的窗口期。
自动化响应系统可以根据攻击的严重程度,自动调整安全策略,在遭受大规模CC攻击时,系统可以自动启用更严格的验证码机制或限流策略,而在正常流量高峰期间,则自动放宽限制,确保用户体验不受影响。
2026年CDN选型与安全实践指南
对于企业而言,选择CDN服务商时,安全能力已成为与价格、速度同等重要的考量因素,以下是针对不同类型企业的具体建议。
跨境电商与出海企业的安全考量
对于出海企业,海外cdn节点覆盖与合规性是首要关注点,不同国家和地区的数据隐私法规差异巨大,如欧盟的GDPR、美国的CCPA等,选择CDN服务商时,必须确认其是否具备全球范围内的合规认证,以及是否提供数据本地化存储选项。
具体操作建议:
- 评估节点分布:确认服务商在目标市场是否有足够的边缘节点,以确保低延迟访问。
- 检查合规资质:核实服务商是否通过ISO 27001、SOC 2等国际安全认证。
- 测试数据隔离:要求服务商提供数据隔离的技术证明,确保与其他租户的数据互不干扰。
国内高并发场景的性能与安全平衡
国内cdn加速价格对比与服务稳定性是用户关心的热点,高并发场景下,如电商大促、直播活动等,CDN不仅要承受巨大的流量冲击,还要防范恶意刷单、爬虫抓取等攻击。
选型时需重点考察:
- 弹性扩容能力:服务商是否能在短时间内提供充足的带宽资源,避免服务中断。
- 智能调度算法:是否具备基于实时网络状况的智能调度能力,确保用户访问最优节点。
- 安全防护深度:是否提供针对业务场景定制化的安全规则,如图片防盗链、接口防刷等。
中小企业性价比之选
对于资源有限的中小企业,免费cdn安全功能限制是一个需要谨慎对待的问题,许多免费CDN服务在安全防护上存在诸多限制,如WAF规则更新滞后、DDoS防护阈值较低等。
建议采取以下策略:
- 混合架构:核心业务使用付费CDN,静态资源使用免费CDN,以平衡成本与安全。
- 基础防护必备:确保所选服务商提供基础的HTTPS加密和简单的WAF功能,这是最低限度的安全要求。
- 定期安全审计:即使使用免费服务,也要定期进行安全扫描和日志分析,及时发现潜在风险。
未来趋势:安全即服务与隐私计算
展望未来,CDN的安全能力将进一步向“服务化”和“隐私化”方向发展。
安全即服务(SECaaS)的普及
企业无需自建复杂的安全团队,即可通过CDN平台获得企业级的安全防护,这种模式降低了安全门槛,使得中小企业也能享受到高级别的安全保护。
隐私计算技术的融合
随着数据隐私意识的提升,CDN将更多地集成隐私计算技术,如多方安全计算(MPC)和联邦学习,这使得数据在传输和处理过程中,既能实现价值挖掘,又能确保数据本身的隐私安全。
常见问题解答
cdn未来与安全如何影响网站加载速度?
引入高级安全功能确实会增加一定的处理开销,但现代CDN通过边缘计算和硬件加速技术,已将这种延迟控制在毫秒级,多数情况下,用户感知不到安全验证带来的延迟,反而因为恶意流量被提前拦截,整体访问体验更加流畅。
如何选择适合企业需求的cdn安全解决方案?
选型应基于业务场景和风险等级,对于高价值业务,建议选择提供定制化安全策略、具备全球合规资质的付费CDN服务商;对于一般业务,可选择具备基础防护功能的标准化产品,关键在于评估服务商的响应速度、规则更新频率以及技术支持能力。
cdn未来与安全是否会取代传统防火墙?
CDN的安全能力并非完全取代传统防火墙,而是形成了互补关系,CDN负责边缘层的流量清洗和初步过滤,传统防火墙负责内网层的深度防御,这种分层防御体系,能够构建起更立体、更有效的网络安全防护网。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/260778.html