


在CentOS 7中开放端口,核心是通过firewalld服务配置规则并重新加载,具体操作为使用firewall-cmd命令添加端口并永久生效。
CentOS 7作为许多企业服务器的主流选择,其内置的防火墙机制虽然安全,但往往让初次接触的管理员感到困惑,很多用户在实际部署Web服务、数据库或远程连接时,经常遇到端口被拦截的情况,这并非系统故障,而是默认的安全策略在起作用,理解并正确配置防火墙,是保障服务可用性的第一步,本文将通过实操步骤,帮你彻底解决端口开放问题。
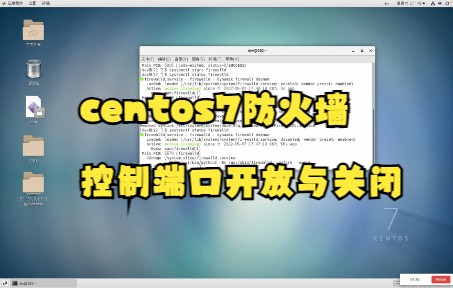
CentOS 7防火墙开放端口设置教程核心原理
在深入命令之前,了解底层逻辑能避免很多低级错误,CentOS 7默认使用firewalld作为动态防火墙管理器,它支持网络/防火墙区域(zone)的动态切换,与旧版iptables不同,firewalld基于规则而非链式过滤,配置更加灵活且支持热加载。
业内专家指出,firewalld的设计初衷是为了适应移动设备和动态网络环境,因此它允许在不重启服务的情况下即时更新规则,这意味着你可以随时添加、删除或修改端口规则,而不会中断现有的网络连接,这种特性对于需要高可用性的生产环境至关重要。
firewalld与iptables的区别对比
很多从CentOS 6升级上来的管理员习惯使用iptables,但两者在操作逻辑上有显著差异。
- 配置方式:iptables直接修改内核净表,修改后需重启服务或重载配置;firewalld通过d-Bus接口与内核通信,支持动态更新。
- 持久性:iptables的规则修改默认不持久,重启后丢失;firewalld的永久配置(–permanent)在重新加载后生效。
- 易用性:iptables命令冗长复杂;firewalld提供了firewall-cmd命令行工具和firewall-config图形界面,更直观。
为什么选择firewalld
对于大多数应用场景,firewalld提供了更好的平衡点,它既保证了安全性,又简化了管理复杂度,特别是在需要频繁调整端口策略的开发测试环境中,firewalld的热加载特性可以大幅减少停机时间。
CentOS 7防火墙开放端口设置教程实操步骤
这是本文的核心部分,请按照以下步骤操作,确保你拥有root权限或通过sudo执行命令。
检查防火墙状态
在修改任何规则之前,确认防火墙服务正在运行。
- 执行命令:
systemctl status firewalld - 观察输出结果,如果显示”active (running)”,说明防火墙已启用。
- 如果状态为”inactive”,请执行
systemctl start firewalld启动服务,并使用systemctl enable firewalld设置开机自启。
添加端口开放规则
这是最关键的一步,我们需要使用firewall-cmd命令来添加规则。
-
临时开放端口:
执行命令:firewall-cmd --add-port=8080/tcp
此命令立即生效,但重启防火墙后会失效,适用于临时测试。 -
永久开放端口:
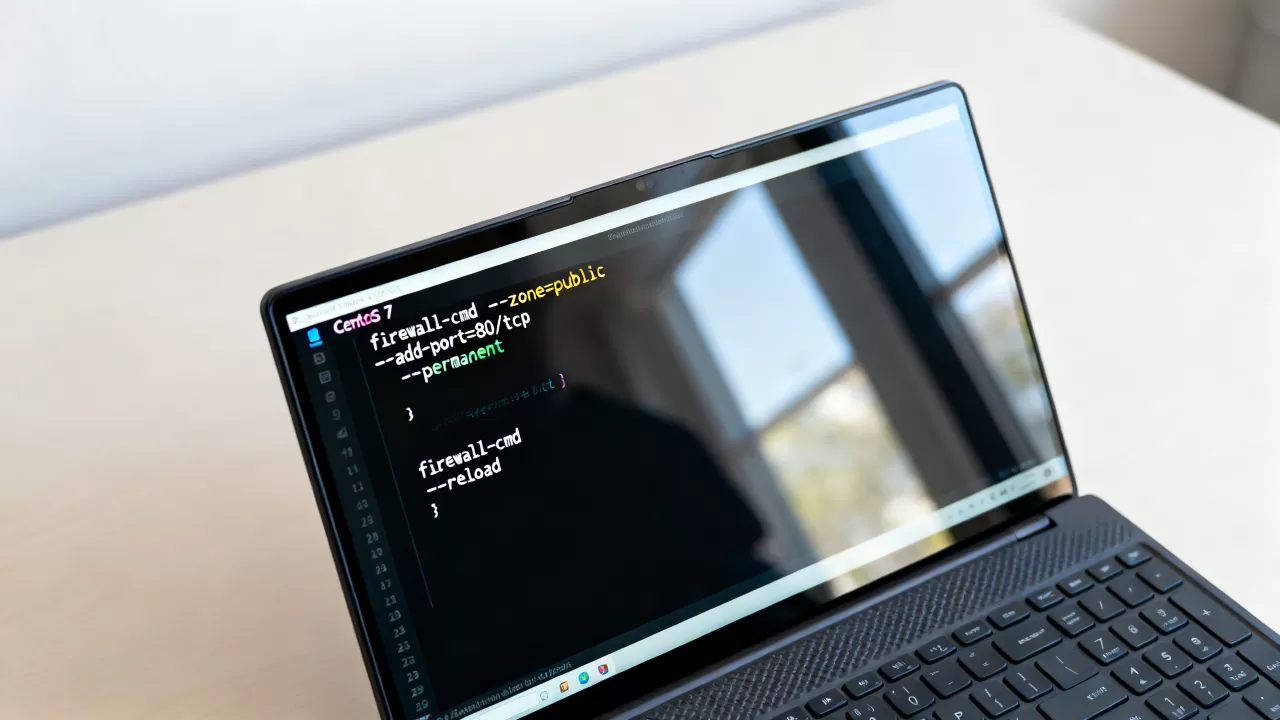
执行命令:firewall-cmd --permanent --add-port=8080/tcp
此命令将规则写入配置文件,但不会立即生效,必须执行下一步。 -
重新加载配置:
执行命令:firewall-cmd --reload
这一步至关重要,它将永久配置应用到当前运行的防火墙实例中。
常用协议与端口示例
| 服务类型 | 默认端口 | 协议 | 命令示例 |
|---|---|---|---|
| HTTP | 80 | tcp | firewall-cmd --permanent --add-port=80/tcp |
| HTTPS | 443 | tcp | firewall-cmd --permanent --add-port=443/tcp |
| SSH | 22 | tcp | firewall-cmd --permanent --add-port=22/tcp |
| MySQL | 3306 | tcp | firewall-cmd --permanent --add-port=3306/tcp |
| Redis | 6379 | tcp | firewall-cmd --permanent --add-port=6379/tcp |
验证端口是否开放
配置完成后,务必验证规则是否已生效。
- 执行命令:
firewall-cmd --list-ports - 检查输出列表中是否包含你刚刚添加的端口。
- 如果列表为空,说明配置未生效,请检查命令拼写或重新加载配置。
CentOS 7防火墙开放端口设置教程进阶技巧
除了基本端口开放,还有一些高级场景需要特殊处理。
通过服务名称开放端口
firewalld允许直接使用服务名称而非端口号,这样更直观且不易出错。
- 查看可用服务:
firewall-cmd --get-services - 开放HTTP服务:
firewall-cmd --permanent --add-service=http - 开放HTTPS服务:
firewall-cmd --permanent --add-service=https
这种方式适用于标准服务,因为firewalld内部已映射了端口号。
限制IP访问特定端口
出于安全考虑,你可能希望只允许特定IP访问某些敏感端口,如SSH或数据库。
- 添加IP源限制:
firewall-cmd --permanent --add-rich-rule='rule family="ipv4" source address="192.168.1.100" port protocol="tcp" port="22" accept' - 重新加载配置:
firewall-cmd --reload
此命令允许IP为192.168.1.100的主机通过TCP协议访问22端口,其他IP将被拒绝。
删除端口规则
如果需要移除已开放的端口,操作类似。
- 临时删除:
firewall-cmd --remove-port=8080/tcp - 永久删除:
firewall-cmd --permanent --remove-port=8080/tcp - 重新加载:
firewall-cmd --reload
CentOS 7防火墙开放端口设置教程常见问题排查
在实际操作中,可能会遇到一些意外情况,以下是常见问题及解决方案。
端口仍无法访问
如果配置正确但端口仍无法访问,可能原因包括:
- 云服务商安全组:阿里云、腾讯云等云平台通常有独立的安全组策略,需在控制台额外放行端口。
- 本地防火墙:某些系统可能同时运行iptables,需检查是否有冲突规则。
- 服务未启动:确保目标服务(如Nginx、MySQL)正在监听该端口。
规则未持久化
如果重启服务器后规则丢失,检查是否使用了--permanent参数,并在修改后执行了--reload。
CentOS 7防火墙开放端口设置教程Q&A
CentOS 7防火墙开放端口设置教程中如何批量开放端口?
可以使用逗号分隔端口号,例如firewall-cmd --permanent --add-port=80-90/tcp可开放80到90的所有端口,或者使用脚本循环执行命令,提高效率。
CentOS 7防火墙开放端口设置教程中如何查看当前所有区域规则?
执行firewall-cmd --list-all-zones可查看每个区域的详细配置,包括允许的端口、服务和接口,这有助于全面审计防火墙状态。
CentOS 7防火墙开放端口设置教程中如何禁用防火墙?
虽然不推荐在生产环境禁用,但可通过systemctl stop firewalld和systemctl disable firewalld停止并禁用服务,此举将完全移除网络防护,仅适用于调试环境。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/397286.html



评论列表(1条)
诶每次配置防火墙都要查文档,firewall-cmd确实比iptables简单点,不过centos7现在还这么主流感觉有