在同一台机器上同时运行DNS客户端和DNS服务器完全可行,最常见的实现方式就是使用回环地址(127.0.0.1)将本机配置为DNS解析目标,让服务和请求在内部闭环完成。
很多网络管理员初次听到“DNS客户端和服务器放同一台机器”时,第一反应是“这不就是自己问自己吗?”确实,从架构上看,客户端进程向服务器进程发起查询请求,两者都跑在本机的操作系统之上,但实际应用中,这种“自问自答”不仅不是问题,反而是不少场景下的最优解。
DNS客户端与服务器同机的典型场景
先弄清楚你为什么要这样配置,绝大多数情况下,把DNS服务和客户端放在同一台机器,不是为了省一台硬件,而是为了解决性能、隔离和可控性。
- 本地开发调试:程序员在笔记本上跑一个Bind9或dnsmasq,然后把自己的系统DNS指向127.0.0.1,用来测试域名解析逻辑或模拟内网环境。
- 内网DNS网关:一台服务器既充当内网客户端的DNS服务器,同时它自己也需要解析外网域名,此时它的上游DNS指向公共DNS,而自身resolver配置指向本机服务。
- 安全防护场景:在主机上运行自建DNS服务,用于过滤广告域名或阻止恶意域名,系统本身的解析请求全走本地过滤服务。
行业共识认为,回环接口(loopback)的流量不经过物理网卡,也不占用真实网络链路,所以这种同机部署模式对性能的影响可以忽略不计。
同机部署与独立DNS服务器的对比
| 对比维度 | 同机部署 | 独立DNS服务器 |
|---|---|---|
| 部署成本 | 零额外硬件 | 需独立主机或虚拟机 |
| 解析延迟 | 极低(走回环) | 受网络延迟影响 |
| 故障影响面 | 本机解析中断 | 影响所有指向它的客户端 |
| 配置复杂度 | 简单 | 需考虑防火墙、权限 |
| 适用规模 | 单机或小规模实验室 | 企业生产环境 |
从表格可以看出,同机部署的最大优势是低延迟和低成本,但它的容错性天然弱于独立服务器,如果你只是想让本机用上自定义DNS逻辑,那这种方案非常合适。
怎么在同一台机器上配DNS客户端和服务器
动手配置前,你需要明确一个核心逻辑:DNS服务器监听哪个地址,DNS客户端就去查询哪个地址,同机部署时,最安全稳妥的地址就是0.0.1。
第一步:在本地装一个DNS服务器软件
目前主流选择有这么几类,按资源占用从低到高排序:
- dnsmasq:轻量级,适合缓存和简单域名解析,内存占用极小。
- Bind9:功能最全的正统DNS服务器,支持权威解析、转发、视图等,配置复杂一些。
- CoreDNS:云原生场景常用,插件化架构,适合Kubernetes环境。
以最简单常用的dnsmasq为例,安装后只需修改核心配置,在Debian/Ubuntu系统上执行:
sudo apt install dnsmasq然后编辑/etc/dnsmasq.conf文件,确保这几项生效:
listen-address=127.0.0.1
bind-interfaces
no-resolv
server=8.8.8.8这里的listen-address指定了服务器只在本机回环地址上提供服务,server指定了上游公共DNS,配置完成后重启服务:
sudo systemctl restart dnsmasq第二步:把系统DNS指向本机
在Linux上,可以使用resolvectl命令:
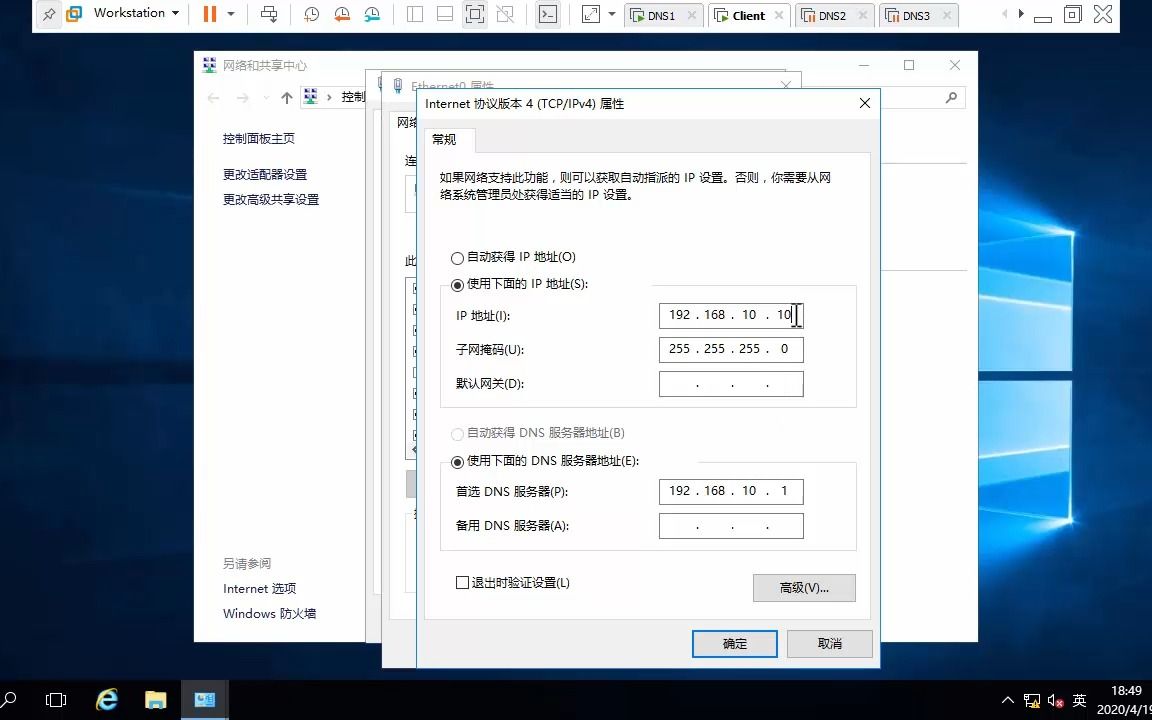
sudo resolvectl dns eth0 127.0.0.1在Windows上,打开网络适配器设置,把首选DNS改为0.0.1,在macOS上,通过系统偏好设置-网络-DNS,添加0.0.1。
很多人会问:DNS服务器本机和客户端本机怎么互相识别? 实际上它们通过操作系统内部的套接字通信,不需要额外认证,只要服务器进程在监听127.0.0.1的53端口,客户端配置指向同一地址,连接就自动建立。
第三步:验证同机解析是否生效
配置完成后,用dig或nslookup测试:
dig @127.0.0.1 www.example.com如果返回了正确的A记录,且响应时间在几毫秒以内,就说明客户端和服务器已经在同一台机器上顺利对话了。
这里有个容易踩的坑:某些系统网络的DNS设置可能被DHCP覆盖,比如Linux下NetworkManager可能会自动修改resolv.conf,你需要在nmcli连接配置中将DNS模式改为manual。
同机部署时客户端和服务器配置上的冲突处理
把DNS服务和客户端放在一台机器上,最大的隐患不是解析不出来,而是端口占用和缓存干扰。
端口53占用问题
DNS服务默认监听UDP和TCP的53端口,如果你的机器上已经运行了其他DNS服务(比如systemd-resolved常驻),新装的dnsmasq就会报“address already in use”,解决方案有三种:
- 停用systemd-resolved:
sudo systemctl stop systemd-resolved - 让dnsmasq换端口监听:在配置里加
port=5353,同时客户端指向53时就无法用了 - 用

SO_REUSEPORT
操作建议:先检查端口占用情况。
sudo lsof -i :53如果有进程占用,确认它是什么服务,再决定是否停用。
缓存层级冲突
大多数操作系统本身就带DNS缓存(如systemd-resolved、Windows DNS Client服务),当你在同一台机器上再跑一个自定义DNS服务器时,查询链路可能会变成:应用 → 系统缓存 → 本地自定义DNS → 上游DNS,这样可能导致你的自定义规则被缓存层跳过。
最直接的解决办法,是关闭系统自带的DNS缓存服务,以Ubuntu为例:
sudo systemctl disable systemd-resolved然后手动设置/etc/resolv.conf,将其指向127.0.0.1。
业内专家指出,这种同机配置方式尤其适合网络设备比较少、但需要对特定域名做精细化管控的小型办公环境,你可以在一台老PC上跑dnsmasq,同一台机器同时作为网关和DNS服务器,既节省成本又能满足内网解析需求。
防火墙和访问控制
虽然回环地址本身的流量不经过防火墙,但如果你想让这台机器同时给其他设备做DNS服务器,就需要在防火墙规则中放行53端口,这时候就要特别留意:监听地址不能只设127.0.0.1,而是需要设为内网IP,否则外部客户端无法连接。
如果你既想让本机使用自定义DNS,又想让其他设备也能用,可以这样配置dnsmasq:
listen-address=127.0.0.1,192.168.1.10这样既保证了本机回环查询,也开放了局域网服务,双监听地址在同机场景下是最常见的折中方案。
同机DNS只能用来解析吗?这些进阶玩法值得尝试
很多人以为本地DNS服务器和客户端同机只是省去一台服务器,其实它的能力远不止于此,用好这层“本地代理”,你可以给系统加一层智能分流。
实现国内国外域名分流解析
在跨境网络访问场景中,常见的痛点是某些域名解析结果被污染或延迟高,通过在同机运行的DNS服务器上配置分流规则,可以实现国内域名走公共DNS,国外域名走专用DNS。
在dnsmasq中,你可以按域名前缀指定不同的上游服务器:
server=/cn/223.5.5.5
server=/google.com/8.8.8.8
这样,你的系统DNS请求发到127.0.0.1后,dnsmasq根据域名后缀自动选择上游,这种做法的优势是解析速度更快,且不需要额外安装代理软件。
用本地DNS屏蔽恶意和广告域名
把DNS服务器放在本机,最大的自由度就是可以对任何域名返回空解析(NXDOMAIN)或指向黑洞IP
,配置方法很简单:
address=/ads.example.com/0.0.0.0这类配置在网络安全人士中相当流行,毕竟,DNS过滤是成本最低的风险控制手段之一,不需要在终端装各种插件。
在容器环境中的同机DNS
Docker和Kubernetes环境中,每个容器内部都有一个轻量级DNS客户端,而DNS服务有时就跑在宿主机上,容器内的/etc/resolv.conf指向宿主机的IP,宿主机上运行CoreDNS或dnsmasq,这本质上也属于“DNS客户端和服务器在物理同一台机器上”,只不过多了一层虚拟化隔离。
对于使用Kubernetes的开发者来说,同机部署DNS能明显降低服务发现延迟,因为集群内的Pod查询Cluster Domain时,默认走的就是节点本地的NodeLocal DNS缓存,这也算同机部署的一种变体。
同机DNS部署后如何排查问题
即使配置看起来完全正确,也可能会遇到异常,这里按故障频率排序,列出几个最值得检擦的排查路径。
- 先确认服务状态:
systemctl status dnsmasq,活跃(running)才继续排查。 - 再用dig指定端口测:
dig @127.0.0.1 example.com,如果超时,说明服务器没起来或端口不对。 - 查看系统解析链路:
cat /etc/resolv.conf,确认第一行nameserver指向127.0.0.1。 - 检查上游DNS连通性:在没有本机DNS服务的情况下,先排除本机是否能正常解析外网,避免本地服务配置了不可达的上游。
- 抓包看请求:
tcpdump -i lo port 53,如果抓不到包,说明客户端根本就没有把请求发给本机服务器。
常见问题Q&A
在同一台机器上配置DNS客户端和服务器,解析失败最常见的原因是什么?
最常见的原因是本机53端口已经被其他进程占用,导致新启动的DNS服务器没有成功监听,其次就是系统自带的DNS缓存服务干扰,使得客户端请求并未真正到达你自定义的DNS服务器,解决办法是先用lsof -i :53查看端口占用,再考虑关闭systemd-resolved。
DNS客户端和服务器同机部署会影响上网速度吗?
多数情况下不会影响速度,反而可能更快,因为解析请求走的是回环接口,绕开了物理网卡和网关,省去了局域网内的数据往返,据公开网络数据显示,回环接口的延迟通常在微秒级,远低于局域网内任何网络路径,但如果你的DNS服务器程序本身性能低下,或者配置了很慢的上游,那解析速度会受到影响,此时建议在上游配置里添加cache-size等参数提升缓存能力。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/708874.html