DNS服务器监听的端口,核心答案是:标准DNS服务主要开放UDP/TCP 53端口,但现代DNS生态里还涉及853(DoT)、443(DoH)以及连接上游时临时使用的高端口。单纯说“只开53”已经跟不上当下的网络环境,你需要理解每个端口背后的实际用途,才能在配置防火墙和排查故障时不踩坑。
DNS服务器端口是多少:53端口并非唯一答案
很多人问“DNS服务器端口是多少”时,脑海里默认就是53,这个答案不算错,但只覆盖了传统场景,DNS协议设计之初就把53端口定为“默认门牌号”,但它同时跑在UDP和TCP两套传输协议上,两者分工完全不同。


UDP 53:日常查询的主力
绝大多数域名解析请求走的是 UDP 53,原因很简单:快,UDP握手开销几乎为零,一次query一个response就结束了,对于普通网民访问网站这类“查一下域名对应哪个IP”的场景,UDP 53完全够用。
客户端向你的DNS服务器发起递归查询时,默认先尝试UDP 53,业内专家指出,在实际网络中,超过九成的普通解析流量都承载在UDP 53上面,这也是很多运维人员优先监控UDP 53包量的原因。
TCP 53:大包与区域传输的保障
TCP 53平时存在感不高,但关键时刻离不开,触发它的场景有两类:
- 响应数据超过512字节:早期DNS限制UDP包不超过512字节,后来有了EDNS0协议扩展,可以协商更大的UDP包,但如果应答内容太大(比如返回大量DNSSEC签名记录),UDP包会被截断,此时客户端会自动改用TCP重发。
- 区域传输(AXFR/IXFR):主从DNS服务器同步整个域名数据库时,必须用TCP 53,因为区域文件动辄几十KB甚至几MB,UDP根本承载不了。
如果服务器上配置了从服务器或做了主备同步,请务必确认TCP 53是放开的,很多新手只放行UDP 53,导致主从同步永远失败,日志里反复出现“connection timed out”。
DNS服务器开放哪些端口:从查询到递归的完整端口图谱
要全面回答这个问题,得分清服务器的角色,同一台机器上跑的角色不同,开放端口的需求也不同。
递归解析器与权威服务器的端口差异
站在用户视角,你配置的DNS服务器(如8.8.8.8或114.114.114.114)是递归解析器
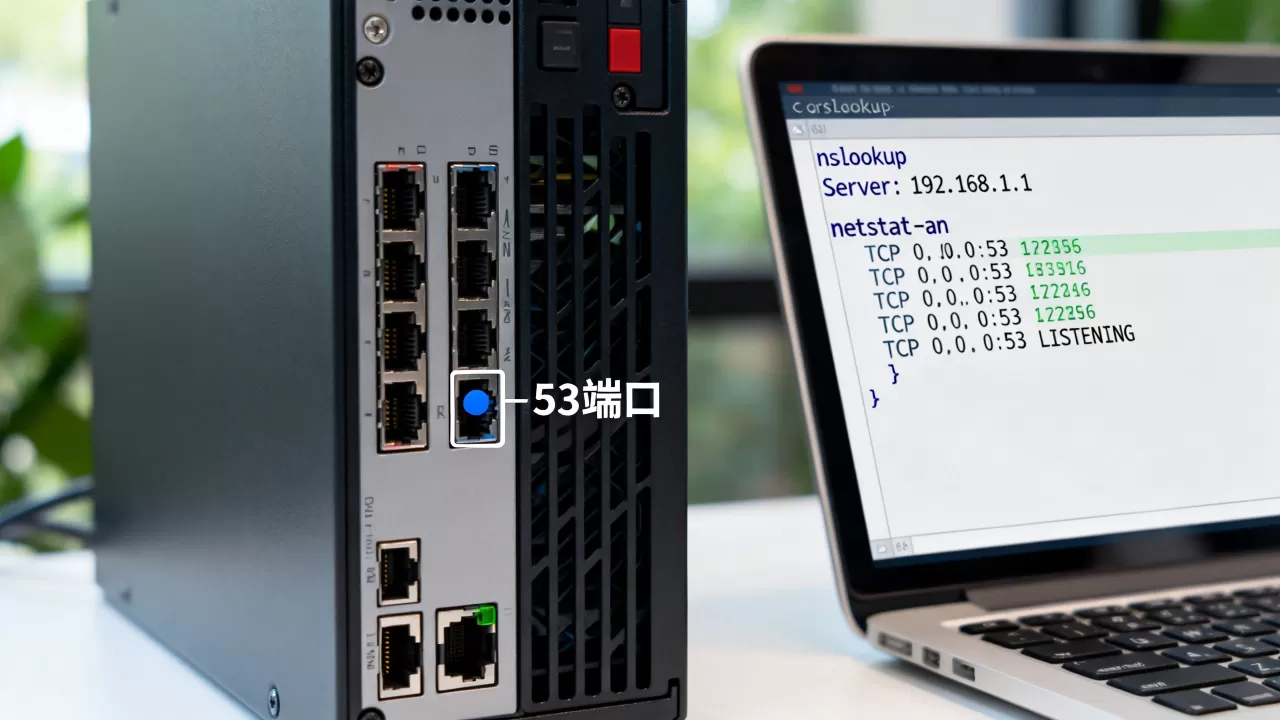
,它需要替你去查询整个域名体系,站在域名所有者视角,你的DNS服务器(如ns1.yourdomain.com)是权威服务器,它只需要回答自己名下那几个域名的查询。
| 角色 | 对外监听端口 | 对外连接端口 | 典型环境 |
|---|---|---|---|
| 递归解析器 | UDP/TCP 53 | 随机高端口 → 上游53 | 企业内网DNS、公共DNS |
| 权威服务器 | UDP/TCP 53 | 随机高端口 → 从服务器53 | 域名托管、自建主从 |
| 加密中转节点 | 853(DoT)、443(DoH) | 随机高端口 → 外部递归器53 | 安全网关、反污染系统 |
递归解析器除了监听53,还需要访问互联网上其他DNS服务器的53端口,这意味着你必须在防火墙的出方向允许53端口的UDP和TCP通行,否则递归查询发起时包根本发不出去,客户端端体验就是“能ping通IP但网页打不开”。
端口53之外的辅助端口
853端口:DNS over TLS
DNS over TLS(DoT)把加密层加在TCP之上,固定使用853端口,公网环境里,853流量特征明显,容易被网络设备识别并干扰,一些企业或校园网在防火墙上对853做了限制,这也是为什么很多私有DNS方案迁移到443的原因。
443端口:DNS over HTTPS
DNS over HTTPS(DoH)走443端口,和HTTPS网站流量完全混在一起,网络管理员很难从流量特征上区分“你在查域名”还是“你在浏览网页”,对于自建DoH服务的团队,你需要在443端口上同时挂HTTPS和DNS查询逻辑,比如用Nginx反代或专门的上游转发模块。
动态高端口:连接上游时的临时出口
你的DNS服务器向外部的根服务器或TLD服务器发起查询时,不会固定使用53作为源端口,而是随机选择一个1024-65535之间的端口,这些临时端口是系统自动分配的,不需要手动开放,但防火墙如果做了严格的出站白名单,记得把“允许所有TCP/UDP出站到目标53”这条规则加上,否则递归流程会卡在第一步。
局域网DNS服务器端口配置与实战操作
如果你在公司内网或家庭路由器上部署DNS服务器(比如用AdGuard Home或dnsmasq),端口配置的重点更偏向“改默认”和“测连通”。
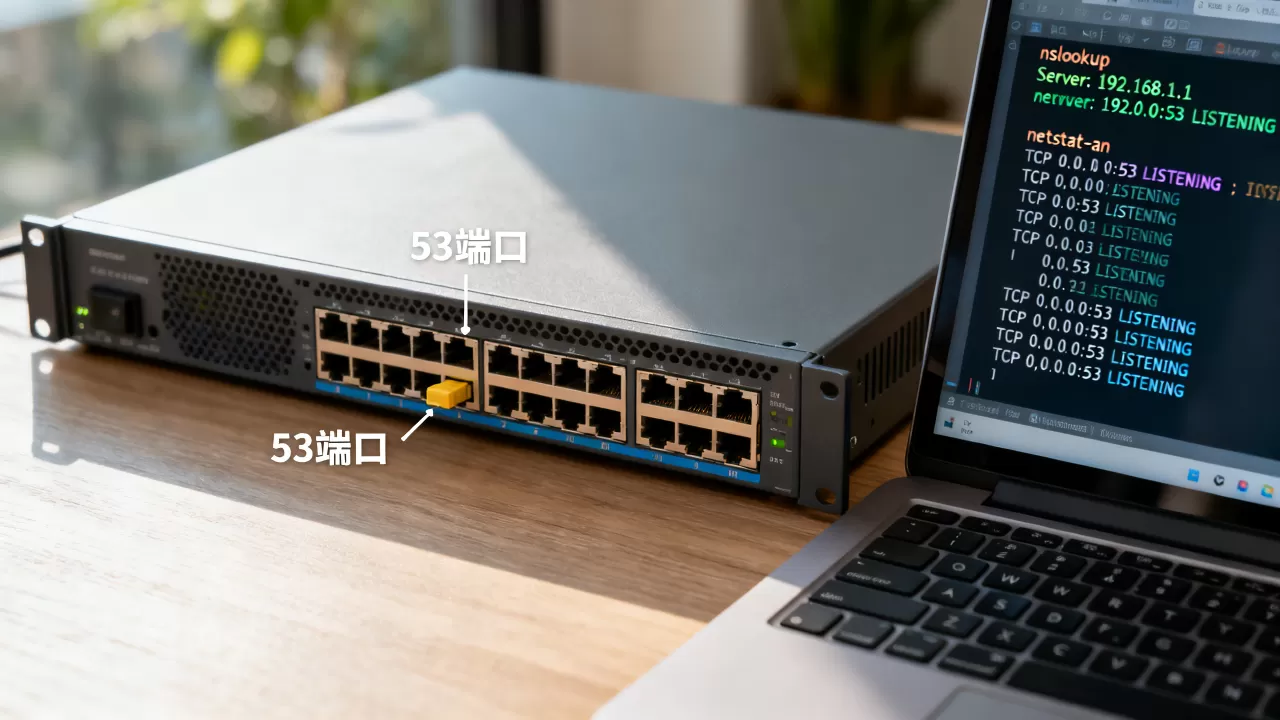
用命令行验证端口状态
部署完成后,先确认服务是否在监听,不同系统命令稍有区别:
- Linux系统:执行
ss -lntup | grep 53查看UDP和TCP的53端口监听情况 - Windows系统:执行
netstat -ano | findstr :53 - macOS系统:执行
lsof -i :53
输出结果若显示 LISTEN 状态,说明服务端端口绑定正常,很多配错的场景是服务起来了,但监听在127.0.0.1而不是0.0.0.0,这时外部客户端根本访问不到,配置文件里的 listen-address 需要改成内网网段对应的IP或直接 0.0.0。
防火墙放行的正确姿势
内网环境常见的坑是把防火墙配置得太“严”,假设你的DNS服务器IP是168.1.10,客户机在168.1.0/24网段,至少要允许:
- 入方向:允许用户网段访问机器IP的UDP 53
- 入方向:允许用户网段访问机器IP的TCP 53(防止大包回复丢失)
- 出方向:允许机器IP访问任意远端53端口(用于递归查询)
如果用到DoT和DoH,还需要对853和443端口单独加规则,在iptables上可操作的空间很大,但千万记得检查默认策略是ACCEPT还是DROP,后者会把没有匹配到规则的合法流量全部拦截。
域名解析服务器端口常见的定位方法
遇到“解析超时”但53端口明明开着的情况,多半是上游递归链路断了,这时可以用 dig 命令走不同端口测试:
dig @192.168.1.10 www.baidu.com +noedns  # 测试UDP 53
dig +tcp @192.168.1.10 www.baidu.com       # 强制走TCP 53
dig @127.0.0.1 -p 853 www.baidu.com +tls   # 测试DoT
每个命令都换一种传输协议去探测,哪个超时就先修哪个,多数场景下,TCP 53被人为关闭是最大隐患,很多防火墙只放行了UDP。
域传送(AXFR)与TCP 53端口的矛盾体
域名解析服务器端口开放清单里,TCP 53是一把双刃剑,它既支持正常的域传送,又可能是信息泄露的入口。
域传送的工作原理
主DNS负责维护区域文件,从DNS定期向主DNS请求副本,这个行为就是域传送,整个过程中TCP 53承担数据通道功能,配置不当的服务器如果允许任意IP发起AXFR请求,等于把整个域名的所有主机记录、别名、IP分配表全盘托出,这对于挖洞测试或者高级钓鱼攻击来说是理想的跳板。
安全加固建议
- 在named.conf或对应的配置文件中,为
allow-transfer指定从服务器的IP列表 - 对公网接口关闭TCP 53的任意来源访问,只接受来自你从服务器的连接
- 定期检查系统日志,看有没有非预期IP尝试建立TCP 53连接
域传送这种功能在设计上不错,但现实是大部分中小网站的主从同步需求其实很低,没必要为它敞开大门,如果确定单机运行不设从服务器,直接关掉TCP 53入站请求,只留下出站能力即可。
关于DNS服务器开放端口的高频疑问解答
DNS服务器只在53端口监听,能不能满足全部需求?
可以满足常规解析需求,53端口同时跑UDP和TCP就能覆盖绝大多数场景:UDP扛普通查询,TCP兜底大响应包和区域传输,但如果你要应对网络干扰或者处理客户端隐私泄露的问题,仅在53端口上做文章就不够了,得把DoT/DoH加到服务配置里,这会需要额外放开853或443端口,并保证出方向到外部DNS的53端口不被封锁。
域名解析服务器端口不通,怎么快速定位问题?
先用telnet或nc测试TCP端口的连通性,再用dig分别走UDP和TCP看响应情况,如果UDP可以到达而TCP超时,问题通常出在防火墙;如果两者都超时,看服务进程是否还存活着,检查系统日志里有没有大量connection refused记录,再看监听地址是内网IP还是回环地址,按这个顺序排查,痛点基本上十分钟内能暴露出来。
DoH和DoT改变了端口使用方式,传统防火墙策略失效怎么办?
DNS over HTTPS运行在443端口,与普通Web流量混合,基于端口的管控基本起不了作用,DNS over TLS固定在853端口,端口号明确,但容易被精准识别,行业里的主流方案不是在防火墙上粗暴封端口,而是把内网DNS解析器切到DoH或DoT上游,然后在防火墙只放行到指定安全解析器的443或853流量,这样既能满足加密需求,又保留了集中审计点,管理员需要维护一个上游DNS白名单,放行的目标IP只允许走DNS解析协议的流量,其他的443数据请求全部拦截。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/687714.html