FTP服务器密码无法访问怎么办,FTP密码错误如何解决?

FTP 服务器密码访问配置与安全指南

FTP(文件传输协议)是网络中用于文件传输的标准协议,为了确保服务器数据的安全性,配置强有力的密码访问机制是基础且必要的步骤,以下是关于 FTP 服务器密码访问的配置逻辑与安全最佳实践。

FTP 密码访问的基本原理

FTP 协议通过用户名(Username)和密码(Password)进行身份验证,当客户端连接到 FTP 服务器时,服务器会要求客户端提供凭据,并将其与服务器本地的用户数据库或系统账户进行比对。
防火墙开启后,ftp服务无法访问的解决办法
加载中
防火墙开启后,ftp服务无法访问的解决办法
  • 系统账户验证:直接使用操作系统(如 Linux/Windows)的系统用户进行登录。
  • 虚拟用户验证:在 FTP 服务器软件(如 vsftpd, FileZilla Server)中配置独立的虚拟用户,这些用户不需要拥有系统登录权限,从而提高了安全性。

配置密码访问的核心步骤

无论使用何种 FTP 服务端软件,配置密码访问通常遵循以下流程:

FTP服务器密码无法访问怎么办,FTP密码错误如何解决?

  • 创建用户账户:在服务器上为需要访问的用户创建专属账号。
  • 设置强密码:确保密码包含大小写字母、数字及特殊字符,并定期更换。
  • 配置访问权限:
    • 读写权限控制:根据需求分配“仅读取”、“读取与写入”或“完全控制”权限。
    • 目录限制(Chroot):这是关键步骤,务必将用户锁定在其主目录中,防止其访问服务器的其他系统文件。
  • 服务重启:修改配置文件后,必须重启 FTP 服务以使设置生效。

必须重视的安全实践

传统的 FTP 协议在传输过程中,用户名和密码是以明文形式发送的,极易被中间人截获,为了保障密码访问的安全,请务必遵循以下建议:

  • FTP服务器密码无法访问怎么办,FTP密码错误如何解决?

    弃用明文 FTP,改用加密协议:

    • SFTP (SSH File Transfer Protocol):基于 SSH 协议,默认加密传输,安全性极高,且配置简单。
    • FTPS (FTP over SSL/TLS):在传统 FTP 基础上增加了 SSL/TLS 加密层,保护传输过程中的凭据安全。
  • 实施 Chroot Jail(监牢模式):

    强制将登录用户限制在特定的根目录下,防止攻击者通过 FTP 漏洞获取服务器的系统根目录权限。

  • 设置强密码策略:
    • 避免使用弱口令。
    • 建议配合 SSH 密钥对(Key-based Authentication) 替代密码登录(如果使用 SFTP)。
  • 限制访问来源:
    • 在防火墙(如 iptables, ufw 或云服务商的安全组)中设置 IP 白名单,仅允许受信任的 IP 地址连接到 FTP 端口。
  • 修改默认端口

    FTP服务器密码无法访问怎么办,FTP密码错误如何解决?

    :

    虽然不能完全防止攻击,但修改默认的 21 端口可以减少针对已知端口的自动化扫描攻击。

常见问题排查

如果遇到密码无法登录的情况,请按以下顺序检查:

  • 检查账户状态:确认用户是否被锁定,或密码是否输入错误。
  • 权限配置:检查用户对目标文件夹是否拥有相应的读写权限。
  • 防火墙规则:确认服务器防火墙是否放行了 FTP 相关的端口(包括被动模式下的数据传输端口范围)。
  • 日志分析:查看 FTP 服务器的日志文件(如 /var/log/vsftpd.log),通常会详细记录登录失败的具体原因。

配置 FTP 密码访问不仅是设置一个口令,更是一项系统性的安全工程,在互联网环境下,强烈建议优先使用 SFTP,并结合防火墙策略,以确保您的数据传输安全无虞。

首发原创文章,作者:王坚‌,如若转载,请注明出处:https://idctop.com/article/488838.html

赞 (0)
FTP服务器路径到底是什么意思,如何查找FTP服务器路径?
上一篇 2026年7月12日 22:05
2026年旅行社如何利用AI搜索获客,AI获客工具哪个效果最好?
下一篇 2026年7月12日 22:06

相关推荐

  • 阿里大模型训练框架怎么样?行业格局深度解析

    阿里大模型训练框架的行业格局已形成“基础设施开源开放、商业应用闭源优化、垂直领域深度定制”的三层金字塔结构,其核心竞争力在于全栈技术整合能力与生态协同效应,这一格局不仅重塑了国内AI基础设施的底层逻辑,更通过软硬一体的优化路径,大幅降低了企业大模型落地的技术门槛与算力成本, 核心结论:全栈协同构建竞争壁垒阿里在……

    2026年4月5日
    9200
  • 小布大模型app下载值得吗?小布大模型app下载安全吗、好用吗、有风险吗

    小布大模型app下载值得下载吗?答案是:值得,但需理性评估自身需求,作为阿里云推出的首款端侧大模型应用,小布大模型app并非“万能神器”,而是聚焦实用场景、强调隐私安全与本地部署能力的生产力工具,以下从五大维度展开分析,助你判断是否契合自身使用场景,核心优势:三大不可替代价值纯本地运行,数据不出设备模型部署于手……

    2026年4月18日
    5600
  • 电信CDN节点对速度影响大吗?电信CDN节点选择

    对于2026年电信网络用户,CDN选型的核心结论是:优先选择具备电信骨干网深度对接和边缘节点下沉的服务商,如阿里云、腾讯云、网宿等头部平台,可实现平均首包延迟低于12ms的动态加速,电信CDN的核心需求与选型逻辑1 为何电信用户需专项CDN电信宽带用户占全国固网比超40%,跨网访问延迟与丢包是主要瓶颈,2026……

    2026年7月15日
    1600
  • cdn域名怎么换才能不中断?更换cdn域名具体步骤

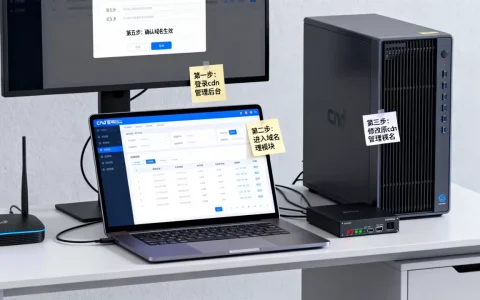
    更换CDN域名的核心在于同步更新DNS解析记录、重新配置源站回源规则,并彻底清除浏览器及CDN节点的缓存,以确保新旧域名平滑过渡且业务不中断,很多站长在更换CDN服务商或调整域名策略时,往往只盯着域名本身,却忽略了背后复杂的解析链路和缓存机制,这种认知偏差极易导致网站在切换期间出现大面积404错误或加载缓慢,C……

    2026年6月14日
    3200
  • 私有云运维需要多少人手,如何合理配置运维团队?

    私有云运维团队规模没有标准答案,但绝大多数企业养一个5到8人的核心团队即可覆盖日常,前提是把基础架构做扎实、自动化做到位,规模取决于资产规模、业务复杂度和容灾要求,盲目堆人不如提升单兵能力,私有云运维团队规模怎么定私有云运维和传统IT运维有本质区别,传统运维按机房、网络、系统分岗,私有云运维要求一专多能,行业共……

    2026年9月5日
    700
  • 简米云域名持有者变更后多久生效?需要操作哪些步骤?,域名变更生效时间,域名持有者变更流程

    阿里云域名持有者变更一般需要 1-3 个工作日生效,多数情况下当天就能完成;如果触发实名审核或注册局人工复核,最长不超过 3-5 个工作日,核心操作路径是:登录阿里云控制台,进入域名列表,找到目标域名,点击“管理”找到“域名持有者过户(过户)”入口,按提示提交新持有者资料即可,阿里云域名持有者变更后多久生效?先……

    2026年10月17日
    200
  • socket与cdn搭配使用,为什么socket连接cdn会失败

    Socket(通常指WebSocket)与CDN并非互斥技术,而是互补关系:CDN负责静态资源与边缘加速,WebSocket负责全双工实时通信,二者结合可实现低延迟、高并发的实时互动场景,如直播弹幕、在线游戏或金融行情推送,核心架构差异与协同机制要理解两者的关系,首先需明确它们在网络传输层中的不同定位,传统We……

    2026年6月6日
    6700
  • 农业领域ai大模型怎么样?从业者说出大实话

    农业领域AI大模型的现状可以概括为:技术概念大于实际落地,数据孤岛与场景碎片化是最大拦路虎,未来的赢家属于那些能解决“最后一公里”应用难题的实干者,而非单纯堆砌参数的模型厂商, 这不是悲观论调,而是基于大量一线实践得出的行业共识,虽然资本热度居高不下,但从业者必须清醒地认识到,农业非标属性极强,通用大模型在农业……

    2026年3月8日
    16400
  • cdn 宿是什么?cdn 加速服务

    CDN宿(CDN Hosting)并非独立产品,而是指将内容分发网络节点与云服务器资源深度融合的托管服务模式,其核心优势在于通过边缘计算降低延迟并提升高并发下的稳定性,适合对访问速度有极致要求的全球化业务场景,CDN宿的核心架构与2026年技术演进在2026年的数字基础设施格局中,传统的“CDN+源站”分离模式……

    2026年6月29日
    1900
  • 2018年CDN技术将如何发展?2018年CDN市场前景分析

    2018年CDN(内容分发网络)的核心趋势在于从单纯的带宽分发向智能边缘计算与精细化成本控制转型,企业应优先选择具备智能调度能力且支持混合云架构的服务商,以应对日益复杂的网络环境,回顾2018年,互联网内容消费的爆发式增长让CDN不再仅仅是加速工具,而是成为了业务稳定性的基石,对于大多数中小企业而言,如何在这个……

    2026年6月1日
    4100

发表回复

您的邮箱地址不会被公开。 必填项已用 * 标注