FTP服务器的默认监听端口号为21(控制端口),但实际部署中,管理员常需根据业务场景调整端口号以提升安全性或适配网络环境,比如改用非标准端口、配置被动模式端口范围,掌握端口号的工作原理和修改方法,是保障FTP服务稳定和文件传输效率的关键。
FTP服务器默认端口21与20:主动与被动模式下的端口角色
FTP协议在设计之初使用了两个独立的通道:控制通道和数据通道,控制通道始终使用端口21,负责传输命令与响应,数据通道负责传输文件内容,但其端口号随传输模式变化,理解主动模式和被动模式端口区别,是配置FTP服务器的基础。
控制端口21:始终不变的连接入口
无论主动模式还是被动模式,客户端首先连接服务器的21端口,完成身份验证和命令交互,服务器启动后,21端口必须处于监听状态,如果修改了这个端口,客户端连接时就必须指定新端口号,否则无法建立控制连接,业内共识认为,21端口是FTP服务的“名片”,但也是攻击者扫描的首要目标,因此相当一部分服务器管理员会选择将其改为非标准端口。
主动模式:数据端口20的固定角色
在主动模式下,服务器主动从20端口向客户端发起数据连接,具体流程是:客户端通过21端口发送命令,告知服务器自己的随机端口号(通常大于1024),然后服务器用20端口连接客户端指定的端口,这种模式下,服务器需要开放20端口作为出口,客户端则需允许从服务器端口的入站连接,但许多客户端处于防火墙或NAT内部,主动模式容易失败,这时被动模式更适用。
被动模式:端口范围由服务器动态指定
被动模式解决了客户端无法接收入站连接的问题,客户端通过21端口发送PASV命令,服务器响应一个随机端口号(通常来自预设的范围),客户端再主动连接该端口进行数据传输,服务器端需要开放一个端口范围(例如30000-40000)供被动模式使用,并在防火墙中放行这些端口,配置被动模式端口范围时,既要保证数量足够应对并发传输,也要避免范围过大带来安全风险,近年来,多数企业级FTP部署都采用被动模式,并配合精细的端口范围策略。

如何修改FTP服务器监听端口号?详细操作指南
修改FTP服务器的监听端口号是常见的安全加固手段,也能解决端口冲突问题,下面以主流操作系统为例,说明“ftp服务器端口号怎么设置”的具体步骤。
Windows IIS环境下的修改步骤
IIS管理器提供了图形化操作界面,适合快速修改,操作路径如下:
- 打开IIS管理器,找到目标FTP站点。
- 双击“FTP防火墙支持”功能(如果未安装,需先添加角色服务)。
- 在“数据通道端口范围”框中设置被动模式端口范围,例如21000-22000。
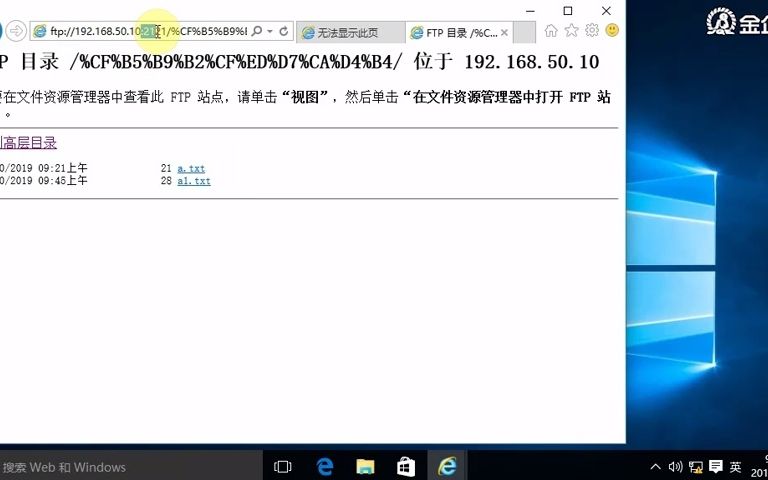
- 右键站点选择“编辑绑定”,在“FTP绑定”窗口修改端口号,例如从21改为2121。
- 重启FTP服务使配置生效。
同时在Windows防火墙中放行新端口(2121)和被动模式端口范围,注意,如果使用第三方防火墙,还需在高级安全规则中创建入站规则,允许对应端口的TCP连接。
Linux vsftpd配置非标准端口
vsftpd是Linux下最广泛使用的FTP服务器,修改端口号需要编辑配置文件,主要参数如下:
- listen_port=2121:修改控制端口,默认21。
- pasv_enable=YES:启用被动模式。
- pasv_min_port=30000和pasv_max_port=31000:设置被动模式端口范围。
- 如果使用独立监听模式,确保listen=YES,并关闭xinetd或systemd中的默认监听。
修改后重启服务:systemctl restart vsftpd,同时调整防火墙规则,例如使用firewalld:firewall-cmd --permanent --add-port=2121/tcp,并添加端口范围,最后在SELinux环境下,还需为端口打标签:semanage port -a -t ftp_port_t -p tcp 2121。
客户端连接时的注意事项
修改端口后,客户端连接时需明确指定新端口,在FileZilla中填写“主机:端口”格式,如

ftp.example.com:2121,命令行客户端则使用ftp -P 2121或ftp user@host 2121,如果忘记修改客户端配置,连接会因端口不匹配而失败,错误信息通常为“连接超时”或“拒绝连接”。
FTP服务器端口安全配置建议
端口号是FTP服务的第一道防线,合理配置能显著提升安全性,以下建议基于行业实践,整合了“ftp端口安全配置”的常见策略。
使用非标准端口降低扫描风险
端口扫描器默认遍历21端口,将FTP服务迁移到非标准端口(如2121、8021)可以避开大部分自动化攻击,但这样做只是增加了隐蔽性,并不能替代身份认证和加密,建议结合IP白名单,仅允许特定来源访问,多数情况下,将端口改为随机高位端口(如50000以上)能有效减少日志中的恶意连接尝试。
被动模式端口范围限制
被动模式需要开放连续端口段,但端口范围越大,被探测的风险也越高,业界专家指出,实际并发连接数通常不会超过用户数,因此设置100-200个端口即可满足普通场景,并发用户50人,范围设为30000-30100,在防火墙中只放行该范围,并禁止其他端口入站,定期检查端口使用情况,确保没有异常占用。
配合FTPS或SFTP协议增强端口安全
如果数据敏感,建议升级到FTPS(FTP over SSL/TLS)或SFTP(SSH File Transfer Protocol),FTPS的隐式加密默认使用990端口(控制连接),显式加密仍使用21端口,SFTP使用22端口,与SSH共用,切换协议后,端口号和管理方式完全不同,但需在服务器和客户端同时支持,不建议在同一个端口上同时运行FTP和FTPS,会导致连接混乱,配置FTPS时,需在防火墙中放行990端口和被动模式端口范围,并配置SSL证书。
防火墙与端口映射的协同配置
在NAT环境下,FTP服务器位于内网,需要在外网防火墙上做端口映射,必须保持控制端口映射一致,且被动模式端口范围也需一一映射,许多防火墙提供了FTP应用层网关,可以自动检查PASV响应中的IP地址,将其替换为公网IP,如果防火墙不支持,需在服务器配置中设置

pasv_address为公网IP,并确保被动模式端口映射正确,否则客户端会收到内网IP地址,导致数据连接失败。
FTP服务器监听端口号常见问题解答
修改FTP端口后,防火墙提示端口被占用,如何排查?
使用netstat -ano或ss -tlnp查看端口监听状态,确认新端口未被其他进程使用,如果被占用,换一个端口或终止占用进程,同时检查系统服务列表,确保没有其他FTP服务器或恶意程序占用了21端口,如果使用了xinetd或systemd,需确认服务配置未冲突。
主动模式与被动模式,哪个对端口配置更友好?
主动模式只需开放服务器20端口,但客户端需允许入站连接,这在NAT环境中容易失败,被动模式对客户端友好,但要求服务器开放较大端口范围,如果网络环境可控,且客户端均在内网,主动模式配置更简单;如果客户端来自互联网,被动模式配合端口范围限制是主流选择,具体选择可根据网络拓扑和防火墙策略决定。
如何验证FTP服务器的监听端口是否正常工作?
在服务器本地使用telnet 127.0.0.1 21(或自定义端口),如果连接成功会显示FTP欢迎信息,从外部客户端使用telnet 公网IP 端口测试,或使用FileZilla等客户端连接,如果连接失败,检查防火墙规则、服务状态和端口映射,同时查看服务端日志,通常在/var/log/vsftpd.log或IIS日志中,会记录连接尝试和错误信息。
FTP服务器的监听端口号看似简单,却直接影响连接成功率与安全性,合理选择默认端口、主动与被动模式、以及端口范围,是每个管理员必须掌握的技能,无论是修改默认端口规避扫描,还是配置被动模式端口范围适配NAT,每一步都需结合实际网络环境精确操作,只有将端口号、防火墙规则、协议选择三者协同,才能构建一个稳定且安全的文件传输通道。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/515596.html