IIS服务器安装中间证书的核心方法是:将中间证书文件与主证书合并为PFX格式,或在IIS控制台中通过“绑定”功能手动导入并关联中间证书链,以确保浏览器能完整验证信任链。
很多网站管理员在部署SSL证书时,常遇到浏览器提示“证书不受信任”或“连接不安全”的红色警告,这通常不是因为主证书无效,而是服务器未能正确传递中间证书链,IIS(Internet Information Services)作为Windows Server平台的核心Web服务组件,其证书管理机制与其他服务器如Nginx或Apache有所不同,理解其底层逻辑,能避免90%以上的证书配置错误。
IIS中间证书缺失的常见表现与原理
在深入操作步骤前,明确“为什么”比“怎么做”更重要,SSL/TLS协议基于公钥基础设施(PKI),信任关系呈树状结构,根证书位于顶端,中间证书作为桥梁,连接根证书和您的站点主证书,IIS默认只加载主证书,若中间证书未正确配置,客户端浏览器无法追溯至受信任的根证书,从而判定连接不安全。
业内专家指出,这种“链断裂”现象在跨平台迁移时尤为高发,从Linux服务器迁移至Windows Server时,若仅复制了.pem或.crt主文件,而忽略了配套的中间证书文件,IIS便无法自动构建完整的信任链。
如何判断证书链是否完整
在操作前,建议先进行诊断,您可以使用在线SSL检测工具,或直接在命令行中使用PowerShell验证。
- 浏览器报错:点击地址栏锁形图标,查看证书详情,若显示“证书链不完整”或“无法验证身份”,即需处理。
- 命令行检测:打开PowerShell,输入命令测试端口连接,若返回信息中缺少中间证书序列号,则证明配置缺失。
- 工具辅助:使用Qualys SSL Labs等权威工具扫描,其评级若为B或C,通常意味着中间证书配置有误。
IIS服务器安装中间证书的标准流程
针对不同的证书颁发机构(CA)和证书格式,IIS提供了两种主流配置路径,第一种是合并PFX文件法,适用于大多数商业证书;第二种是手动绑定法,适用于需要精细控制证书链的场景。
合并PFX文件安装(推荐)
这是最稳妥且不易出错的方法,大多数CA提供的证书包中,会包含主证书、中间证书和私钥,若证书颁发时已提供.pfx或.p12文件,通常已包含完整链,若仅提供.crt和.key文件,需先合并。
步骤1:准备证书文件
确保您拥有以下文件:
- 主证书文件(通常为domain.crt或server.crt)
- 中间证书文件(通常为intermediate.crt或ca-bundle.crt)
- 私钥文件(若为PEM格式,需转换为DER格式或使用OpenSSL处理)
步骤2:使用OpenSSL合并证书
若证书未合并,可在安装了OpenSSL的Windows环境中执行以下命令,这将生成一个包含完整信任链的PFX文件。
- 打开命令提示符(CMD)或PowerShell。
- 执行合并命令:`openssl pkcs12 -export -out certificate.pfx -inkey private.key -in domain.crt -certfile ca-bundle.crt`
- 系统会提示输入导出密码,请设置一个强密码并牢记。
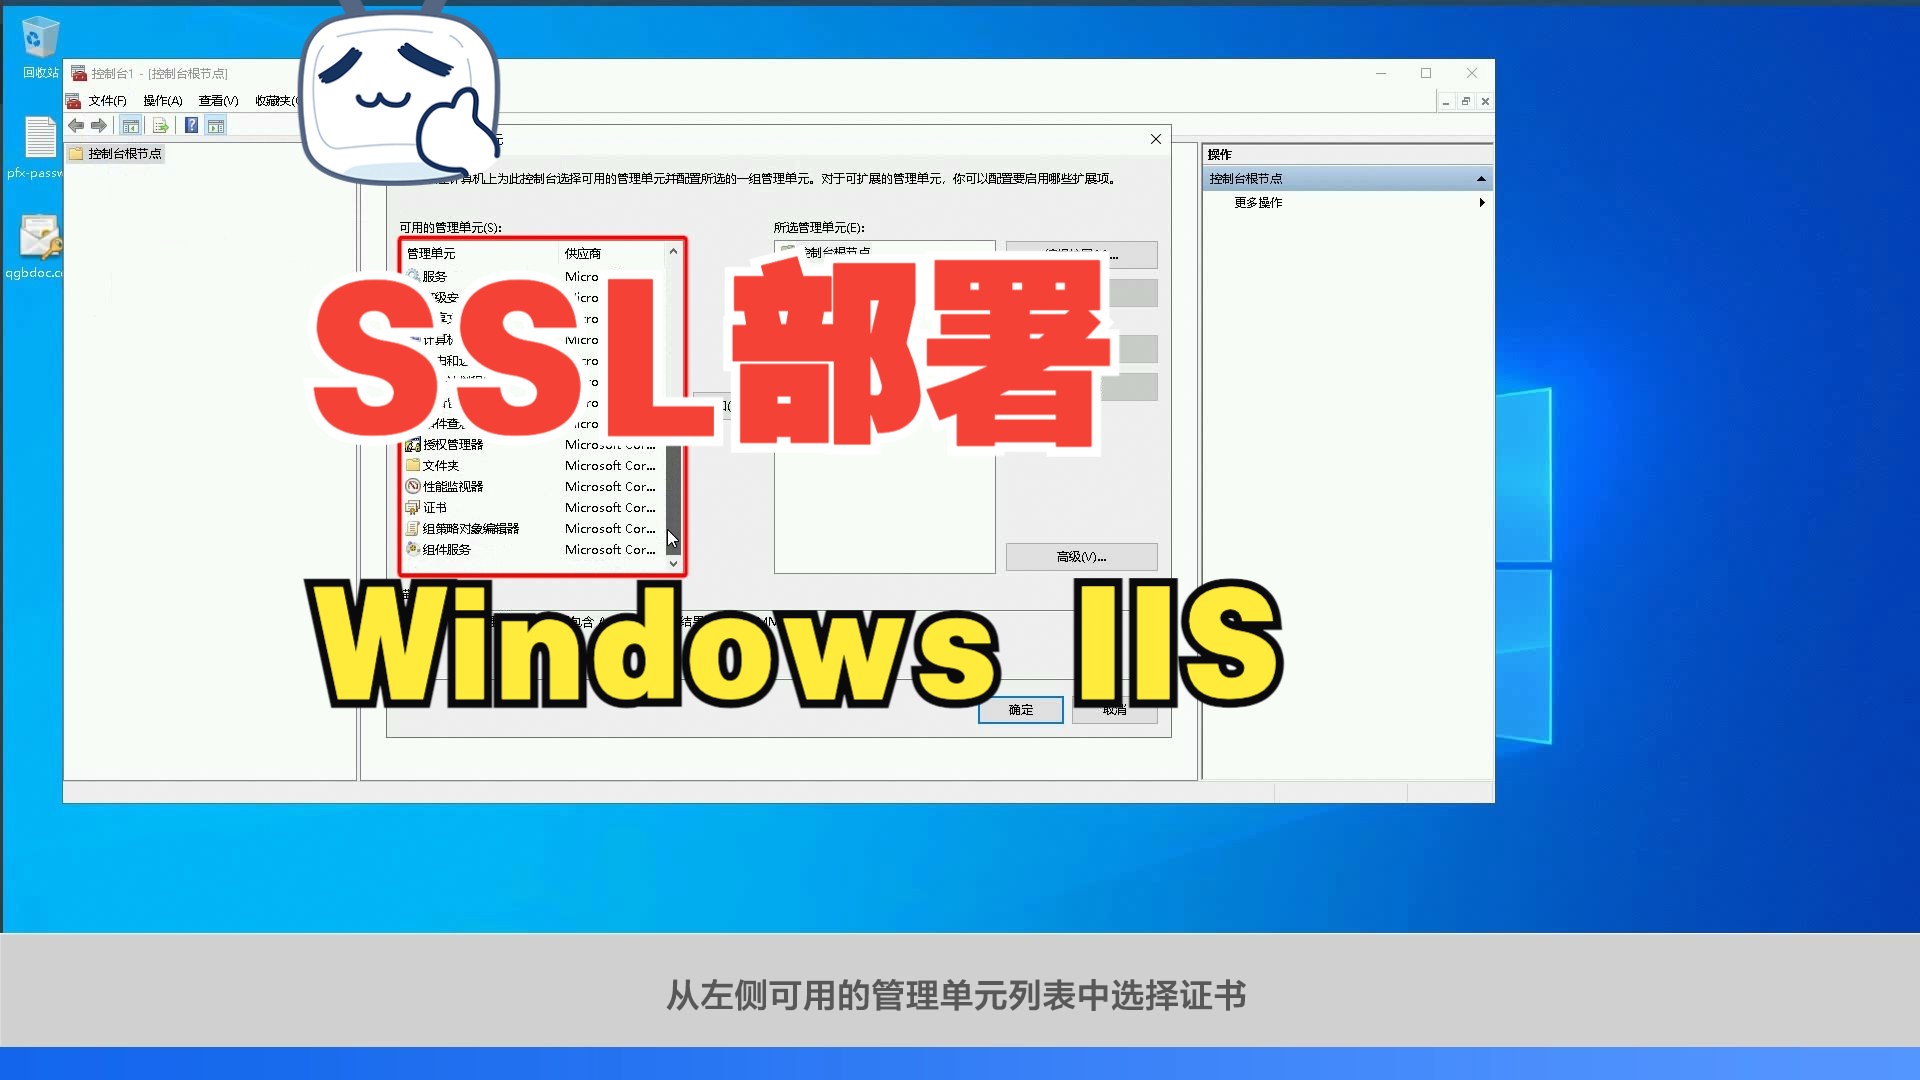
步骤3:在IIS中导入PFX
- 打开IIS管理器,点击左侧服务器节点。
- 双击打开“服务器证书”图标。
- 在右侧操作栏点击“导入”。
- 选择生成的.pfx文件,输入之前设置的密码。
- 勾选“允许导出私钥”(可选,便于备份)。
- 点击确定,证书将出现在列表中。
手动绑定中间证书(高级场景)
某些特定场景下,您可能无法使用PFX文件,或需要单独管理中间证书,此时需通过“绑定”功能手动关联。
步骤1:导入中间证书到存储区
- 在IIS管理器中,进入“服务器证书”。
- 点击“导入”,选择中间证书文件(.crt或.cer)。
- 注意:此时导入的仅是中间证书,不包含私钥。
步骤2:配置网站绑定
- 展开左侧站点列表,右键点击目标网站,选择“编辑绑定”。
- 选中HTTPS类型(端口443)的条目,点击“编辑”。
- 在“SSL证书”下拉菜单中,选择您的主证书。
- 关键步骤:部分新版IIS版本会自动识别并附加中间证书,若未自动识别,需确保中间证书已正确导入且名称匹配。
- 点击确定保存。
IIS中间证书配置后的验证与排错
配置完成后,验证环节至关重要,许多管理员在此步忽略细节,导致上线后出现间歇性故障。
常见错误代码及解决方案
| 错误现象 | 可能原因 | 解决方案 |
|---|---|---|
| ERR_CERT_AUTHORITY_INVALID | 中间证书未正确链接 | 检查证书链顺序,确保中间证书在主证书之前被识别 |
| ERR_SSL_PROTOCOL_ERROR | 协议版本不匹配 | 在IIS“SSL设置”中启用TLS 1.2及以上版本 |
| 证书显示为未知颁发者 | 根证书缺失 | 确保Windows Server已更新最新的根证书列表 |
使用PowerShell快速验证
对于技术人员,使用PowerShell脚本验证证书链是最高效的方式,以下脚本可输出当前绑定证书的完整链信息:
Get-ChildItem -Path IIS:SslBindings | ForEach-Object {
    $cert = $_.GetRequest()
    Write-Host "Site: $($_.SiteName)"
    Write-Host "Thumbprint: $($_.Thumbprint)"
    $chain = New-Object System.Security.Cryptography.X509Certificates.X509Chain
    $chain.Build($cert)
    $chain.ChainElements | ForEach-Object {
        Write-Host "  - $($_.Certificate.Subject)"
    }
}
若输出中显示链长度为2或3(取决于CA结构),且最后一级为受信任的根证书,则配置成功。
2026年IIS证书管理最佳实践
随着零信任架构的普及,证书管理正从“一次性配置”转向“全生命周期管理”。
自动化续期的重要性
传统手动续费方式易导致遗忘,引发服务中断,建议结合ACME协议(如Let’s Encrypt)与IIS集成工具,实现证书自动续期,据行业共识认为,自动化续期可将证书过期导致的宕机风险降低至接近零。
定期审计证书链
建议每季度执行一次证书链审计,特别是当CA机构更新根证书或中间证书时,需及时同步更新IIS配置,许多企业因未及时更新中间证书,导致旧版客户端无法访问,造成不必要的客户流失。
安全存储私钥
在合并PFX文件时,务必使用强密码保护,私钥泄露等同于网站被劫持,建议将PFX文件存储在加密的共享驱动器或专用密钥管理系统中,严禁明文存储在服务器本地磁盘。
关于IIS中间证书安装的常见问题
如何快速解决IIS中间证书安装问题?
解决IIS中间证书安装问题的核心在于确保证书链的完整性,确认从CA获取的证书包是否包含完整的中间证书文件,推荐使用PFX合并方式导入,避免手动绑定的复杂性,若已配置但报错,请使用OpenSSL或在线工具验证链顺序,确保中间证书位于主证书和根证书之间,多数情况下,重新导入包含完整链的PFX文件即可解决问题。
IIS中间证书安装失败常见原因是什么?
IIS中间证书安装失败通常由三个原因导致:一是私钥不匹配,即导入的PFX文件中的私钥与之前生成的CSR不匹配;二是证书格式错误,如混用了PEM和DER格式;三是权限不足,IIS服务账户无权访问证书存储区,建议检查文件来源一致性,并使用管理员权限运行IIS管理器,若问题依旧,可尝试清除IIS缓存并重启W3SVC服务。
IIS中间证书安装教程中需要注意哪些细节?
在IIS中间证书安装教程中,最易被忽视的细节是证书链的顺序和浏览器的缓存机制,导入证书时务必勾选“允许导出私钥”,以便后续备份和迁移,配置完成后,必须清除本地浏览器的SSL状态缓存,否则可能仍显示旧错误,建议在非高峰时段进行配置,并提前备份网站配置文件,以防误操作导致服务中断。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/413108.html