kali虚拟机攻击入门,核心是先搞懂“隔离、授权、流程”这三件事,然后从搭建环境到完成一次授权靶机的渗透测试,走完信息收集、漏洞扫描、利用和权限维持的完整闭环。
很多新手朋友一上来就问我:“kali虚拟机攻击是不是很酷?”我理解这种兴奋感,但更想提醒你,真正的攻击不是敲几条命令看弹窗,而是大脑里有一套清晰的作战地图,这篇文章就扮演你的地图,从零开始,一步步带你在虚拟机里跑通攻击全流程。

kali虚拟机攻击入门,为什么要用虚拟机
想入门kali,第一件事不是下载镜像,而是搞清楚为什么必须在虚拟机里玩。
- 安全隔离:攻击试验有风险,宿主机器中招就麻烦大了,虚拟机就是一个沙盒,系统崩溃、文件损坏,不影响宿主机一根汗毛。
- 快照回滚:装软件、改配置、跑脚本,随时可能把系统搞残,Vmware和VirtualBox都支持快照,崩了直接回滚到上个时间点,比你重装系统快十倍。
- 模拟靶机环境:攻击测试需要一个目标,你用虚拟机可以随时搭建多台靶机,比如一台Win7虚拟机当靶机,一台kali虚拟机当攻击机,组成一个小型内网。
行业共识认为,虚拟机加快照是零基础学习网络安全的唯一正确姿势(此处使用“行业共识认为”),没有隔离环境的攻击练习,相当于没穿防弹衣练枪法,迟早出事。
kali虚拟机安装配置技巧
网上安装教程很多,我不再复制粘贴,只说几个容易踩坑的细节,这些细节会直接影响你后续的攻击操作:
- 网络模式选择:涉及攻击实验,虚拟机网络模式建议选NAT模式,NAT模式下,你的kali可以访问外网,宿主机和虚拟机之间也能互相通信,适合做内网渗透测试,桥接模式会让虚拟机变成局域网里的独立设备,容易被真实网络中的安全设备发现,新手阶段,NAT模式最稳妥。
- 资源分配:kali 2026新版本对硬件要求不高,但内存建议至少分配4GB,硬盘20GB起步,内存太小跑图形界面和多个工具会卡顿,严重影响操作体验。
- 必备更新:安装完成后,第一时间运行
apt update && apt upgrade,不更新的kali,很多工具版本老旧,攻击payload可能无法绕过目标设备的检测,导致测试失败。
虚拟机搭建完成,只是拿到了进攻的矛,有了靶场环境,还需要搞懂攻击到底是怎么一回事,这是一个思维认知问题。
在kali里模拟攻击,先建立正确攻击思维
很多新手以为攻击就是拿Sqlmap去跑一下存在SQL注入的地址,或者用Setoolkit克隆个钓鱼页面,如果只学这个,走不远,真正的攻击步骤是个完整流程,思维密度很高。
业内专家指出,绝大部分新手卡住的瓶颈,不是工具用得少,而是不确定攻击的目标是什么、授权边界在哪里、每一步的输入输出是什么,这里的破局办法是:永远把攻击流程拆成四个阶段,每阶段带着明确目的去操作:
- 侦察(信息收集):摸清目标的IP段、端口、操作系统、中间件版本,回答“目标长什么样”的问题。
- 扫描与枚举:扫描器确认开放端口和服务,枚举出用户名、共享目录、隐藏目录,回答“哪里能进去”的问题。
- 利用与攻击:命中漏洞获取权限,拿到shell或者webshell,回答“怎么打开门”的问题。
- 后渗透与痕迹清除:验证当前权限等级、横向移动、维持访问、清理日志,回答“如何长期掌控”的问题。
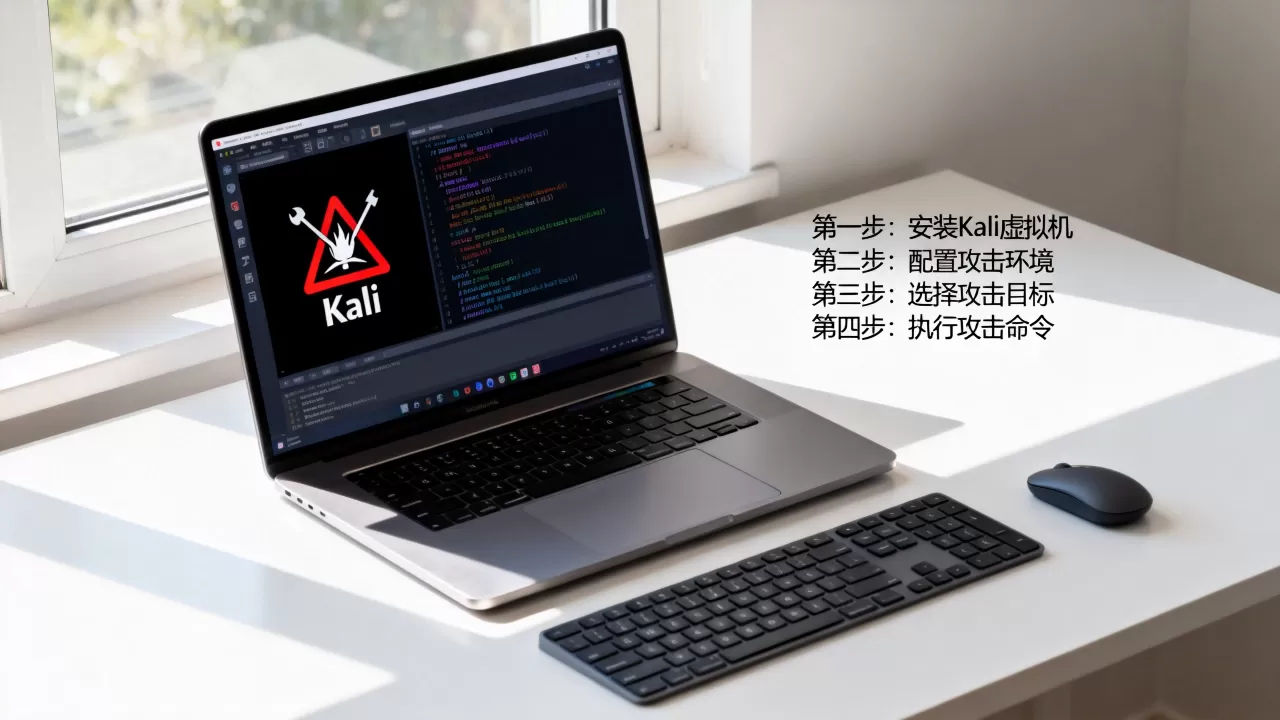
有了这套攻击思维,你再看那些培训班教的“kali虚拟机攻击步骤”,就会觉得它们是这四个阶段的具象化演示,我用一台真实的靶机带你走一遍这四个阶段。
新手必学的kali虚拟机攻击步骤详解
假设你的kali虚拟机已经联网,并在VMware里用快照把环境备份好了,现在我们来跑通一个标准攻击步骤,目标是一台同样的虚拟靶机,比如Metasploitable2或DVWA,IP地址为168.1.100,攻击机kali的IP是168.1.50。
第一步:信息收集与主机扫描
- 先在kali终端输入
ip a确认你的IP。 - 然后用Nmap做一个主机发现扫描,找到存活目标:
nmap -sn 192.168.1.0/24,探测网段中哪些主机在线。 - 找到目标后,对目标进行端口和服务探测:
nmap -sV -O 192.168.1.100,这条命令会详细返回目标开放了哪些端口、运行了什么服务、操作系统版本是什么。
这一步输出信息很关键,比如你发现对方开放了21端口FTP、22端口SSH、80端口HTTP,就知道该往Web服务或FTP漏洞方向发力。不要跳步,信息收集不完整,后续攻击就是盲人摸象。
第二步:漏洞扫描与枚举分析
- 用Nmap内置的漏洞脚本扫描:
nmap --script=vuln 192.168.1.100,这条命令会自动探测常见服务漏洞,非常新手友好。 - 针对Web服务,使用Dirb或Gobuster进行目录枚举:
dirb http://192.168.1.100,看看目标网站有没有后台登录页、备份文件、隐藏目录等。 - 如果发现开放了MySQL或MSSQL,可以用Hydra进行弱口令猜解,比如猜解FTP口令:
hydra -l admin -P /usr/share/wordlists/rockyou.txt ftp://192.168.1.100。
新手到了这一步经常迷路,漏洞信息太多不知道利用哪个,这里教你一个判断优先级的方法:优先关注高危端口(21、1433、3389)和带Web登录界面的服务,模拟攻击不是服务器运维,我们没必要给目标打补丁,只找最薄弱、最容易得分的那扇门。
第三步:漏洞利用与权限获取
- 渗透到服务漏洞时,试着用Searchsploit查本地的已知漏洞利用代码:
searchsploit vsftpd,它会列出针对特定服务版本的攻击脚本。 - 对于Web应用,可直接使用Sqlmap测试注入点:
sqlmap -u "http://192.168.1.100/product.php?id=1" --dbs,如果存在SQL注入,数据库信息会像倒豆子一样出来。 - 获取初始访问后,用Netcat或Metasploit建立反弹连接,例如在kali里用
nc -lvnp 4444开始监听,在目标机器上执行反弹shell命令,就能获得一个稳定的命令行控制台。
反弹shell是新手最兴奋的一步,但我提醒你,
获取shell不算完,验证权限并找到后续稳点才算真的懂攻击,很多人在此停下,拿去截图吹牛,结果真实环境中被应急响应秒查,漏洞全暴露了。
第四步:后渗透与权限维持
- 被控制的机器,先看自己是什么身份:
whoami,Linux下试试id,Windows下试试net user。 - 如果是普通用户,尝试用内核漏洞提权,例如用Linux Exploit Suggester匹配对应内核版本的提权脚本,或者使用
sudo -l查看可利用的sudo权限。 - 权限提升后,植入持久化后门巩固控制权,比如添加SSH公钥、写定时任务回连C2服务器。
到这,你在kali虚拟机里攻击的完整闭环就算打通了。从安全离线的靶机,到拿下权限并维持访问,这个流程反复练三遍,你就脱离了“脚本小子”阶段。
新手练攻击常遇的坑和避坑指南
这个环节必须单独用
模块强调,因为我见过太多新手在kali里耗了几个小时却颗粒无收,原因不是不努力,而是踩坑踩懵了。
坑1:靶机IP变化导致扫不到
- 你的VMware和VirtualBox网络没固定IP,重启虚拟机后靶机IP变了,之前收集的信息全部失效。
- 破解方法:打快照前,手动给靶机配置静态IP,或在NAT网络设置里做DHCP绑定,保证每次重启IP一致。
- 搭建Metasploitable2这类靶机时,建议先在编辑虚拟机设置里把网络改为NAT模式,再启动系统查看IP。
坑2:工具装了不会用,生搬硬套
- 很多人输入
msfconsole,直接use exploit/windows/smb/ms17_010_eternalbule,然后set RHOSTS,最后run,没成功就蒙了。
- 破解方法:攻击前务必用
info命令查看当前模块适用的系统版本、已知限制条件,比如永恒之蓝只能影响部分未打补丁的Windows服务器,你的靶机如果是Linux,用这个模块当然没反应。
- 每个工具先读官方文档,再跑一遍它的自带演示样例,理解了参数意义你才能真正用得顺手。
坑3:混乱管理宿主机、虚拟机和靶机的关系
- 想练攻击,却把马上真实服务器IP填到命令里,后果不堪设想。
- 破解方法:建立一套命名规范,比如kali192.168.1.50、靶机192.168.1.100、内网域控192.168.1.200等,每次攻击前列一份目标清单,明确标注范围,再动手。
msfconsole,直接use exploit/windows/smb/ms17_010_eternalbule,然后set RHOSTS,最后run,没成功就蒙了。info命令查看当前模块适用的系统版本、已知限制条件,比如永恒之蓝只能影响部分未打补丁的Windows服务器,你的靶机如果是Linux,用这个模块当然没反应。这三个坑对应的是“环境配置、工具使用、目标管理”三件事,真正的高手不是命令背得多,而是这些基础环节的试错成本最低,成长效益最高。
kali虚拟机攻击入门需要系统学哪些工具
工具不是越多越好,但入门阶段这几位基本盘必须熟练,这里不推荐盲目安装几百个工具,而是按攻击阶段给你一套精简组合拳:
- 信息收集:Nmap,必须做到不看帮助文档也能闭眼打出常见组合参数,除了上文的主机扫描,
nmap -p- -T4扫描全端口也很重要。 - 漏洞利用:Metasploit(MSF)和Searchsploit,MSF是一把功能庞大的瑞士军刀,新手不用急着掌握全部模块,先学会
search、use、set、exploit
四个命令就是一个好开头。
- Web攻击:BurpSuite(网页请求抓包改包)、Sqlmap(SQL注入检测)、Dirb和Gobuster(目录爆破)。
- 密码猜解:Hydra,支持各种服务协议,爆SSH、RDP、FTP密码。
- 权限维持:Netcat与Socat,这两款小巧的工具在建立shell通道时顺畅高效。
关于kali系统版本选择,2026年后的kali默认就带这些工具,不需要额外安装太多。工具只是助你思考的,不用贪多,把上面六样练到肌肉记忆,已经可以应对绝大多数中低难度靶机测试了。
系统学习kali对新手的重要性
如果你想把这行当职业,利用kali虚拟机攻击入门只是第一步,真正的职业安全专家,通常会在靶场平台(比如Hack The Box或Vulnhub)持续练习,每周保持一定的实战频率,再配合CISP-PTE或OSCP相关认证来系统补全知识体系,这个完全取决于你的目标,SSS级目标可能要花1到2年,普通打法三到六个月足够把攻击雏形建立起来。
我身边有朋友就在某乙方安全公司做渗透测试,他平时工作流程和本文提到的框架一模一样,所以请相信,流程永远比工具值钱,思维方式比命令代码值钱,把本文这套思维透过虚拟机跑通,你的安全之路会顺利不少。
kali虚拟机攻击入门常见问题
Q1:我是完全零基础的小白,能学明白kali虚拟机攻击吗?
能,前提是先把Linux基础和计算机网络基础补一下,你不需要成为运维大牛,但至少要知道cd、ls、cat等常见命令,理解IP地址、DNS、HTTP协议的基本原理,跳过基础直接上攻击工具,遇到问题只能硬背命令,换个目标就抓瞎,补好基础,通常一到两周就能上手kali。
Q2:练习kali攻击步骤时,如何获取合法的靶机环境?
最简单的办法有四种:第一,自己用虚拟机搭建Metasploitable2或OWASP Broken Web Applications靶机,完全离线,没有合规问题;第二,使用专门的在线练习平台,比如Hack The Box里面有一些免费可做的机器,平台规则明确允许渗透测试;第三,在浏览器玩PortSwigger的Web Security Academy,以Web漏洞为主;第四,购买云主机做一次性隔离测试,但注意不要扫描云平台上其他人共享的资源,合法靶场很多,练习kali虚拟机攻击不必拿真实网站当试验品,更不该碰未授权的目标。
Q3:学完kali虚拟机攻击需要多久才能找工作?
如果你能独立在Vulnhub上打通十台难度递增的靶机,理解攻击每个阶段的原理和成因,达到jr.渗透测试员或安全服务工程师的入行门槛大概需要三到六个月,如果只是为了某个具体目的而学,比如检测企业自建网站安全,压缩到两个月也有可能,但前提就是理解Web攻击和主机入侵两条主线,熟悉常用的Nmap、Sqlmap和MSF工具,小白想靠kali虚拟机攻击入行,最快路径是“找靶机打穿复盘换更难的靶机重复”,这比报动辄上万的培训班高效得多。
把一套简单的攻击流程吃透,然后在模拟环境里做大量刻意练习,学kali成为内行,真的只是时间问题,回头看,第一步就是减少对未知的恐惧,搭好环境,开始敲下第一行扫描命令,希望这篇kali虚拟机攻击入门指南能成为你安全路上清晰的第一步。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/629063.html