基线检查与漏洞扫描在主机防护中的不同作用
基线检查和漏洞扫描的定位完全不同:基线检查解决“服务器配置得对不对”的问题,漏洞扫描解决“系统里有没有能被利用的洞”的问题,主机防护要做到完整闭环,两者必须同时纳入日常安全运维流程。
基线检查和漏洞扫描的区别是什么
两者看起来都是“给服务器做体检”,但体检科目完全不同,基线检查更像查规章制度账户密码策略、文件权限、登录超时设置、内核参数,凡是涉及“有没有按安全标准配置”的内容,都在它管辖范围内,漏洞扫描则在代码和组件层面找破绽某项服务版本存在已知CVE、某个Web应用存在SQL注入点、某台主机暴露了不应开放的端口,属于攻击者视角的“找入口”。
检查视角不同
- 基线检查关注的是“合规”,它依据等保2.0、CIS Benchmark或企业内部安全规范,逐条比对各配置项,检查时它不看系统有没有洞,只看配置是否符合标准。
- 漏洞扫描关注的是“风险”,它通过特征匹配、版本比对、主动探测等手段,把系统内可被利用的弱点逐一标注出来,并关联漏洞库给出风险等级。
结果形态不同
基线检查的输出是整改建议清单,密码最大过期时间为99999天”“root远程登录已开启”“审计日志未启用”,每条末尾都带具体操作路径,漏洞扫描的输出则是漏洞报告,OpenSSH 7.4存在CVE-2016-6210,远程攻击者可利用该漏洞进行密码爆破攻击”并附带修复补丁编号。
| 对比维度 | 基线检查 | 漏洞扫描 |
|---|---|---|
| 定位 | 安全配置核查 | 风险弱点发现 |
| 检查对象 | 账号、口令、权限、日志、内核参数 | 服务版本、系统补丁、Web应用逻辑、开放端口 |
| 常用依据 | 等保2.0、CIS Benchmark、企业自定义策略 | CVE、CNVD、CNNVD漏洞库 |
| 产出物 | 配置合规报告 + 整改建议 | 漏洞清单 + 修复方案 |
| 执行频率 | 合规审计、系统上线前、配置变更后 | 版本更新后、高危漏洞爆发时、月度巡检 |
基线检查和漏洞扫描哪个先做
先基线,后漏洞,这是多数企业的标准操作顺序,也与其他平台的逻辑一致。
新主机上线场景
一台刚从模板克隆出来的Linux服务器,先拿到基线检查脚本跑一遍,把默认密码、冗余账户、临时防火墙规则全部清理干净,之后再做漏洞扫描,此时扫出来的结果才是这台机器真实的风险水平,若顺序反过来,漏洞扫描会把“默认口令未修改”这类配置问题也计入漏洞报告,大量低质量告警会淹盖真实的高危漏洞。
日常巡检场景
每月的例行安全巡检,可先让漏洞扫描器跑一轮,看这一月内安装的软件包是否有新增漏洞;确认没有漏网之鱼后,再让基线检查脚本核一遍关键配置有没有被运维人员改动过,业内专家指出,多数安全事件的发生不是因为漏洞本身高危,而是因为服务器配置对外开放了过多权限,导致漏洞被直接利用。
等保测评场景
行业共识认为,测评机构在等保定级时的核查顺序通常也是先看主机基线配置,再查看漏洞扫描报告,等保2.0三级要求中,主机安全测评项涵盖身份鉴别、访问控制、安全审计、入侵防范等多类控制点,多数条目需要基线检查逐条核对,漏洞扫描只作为入侵防范这一大类中的补充证据。
两个工具配合起来才能形成完整防护
基线检查和漏洞扫描各管一段,配合起来才是一条完整的防线。
分工协作的流程
- 事前:基线检查提前封堵“恶意配置”,例如禁用root远程登录、设置口令复杂度、开启审计日志。
- 事中:漏洞扫描持续监视已知漏洞,识别新上线的脆弱组件和错误暴露的服务。
- 事后:漏洞修复完成后,再跑一轮基线检查,确认修复操作没有顺手关掉原有安全参数。
企业服务器安全基线检查步骤(Linux示例)
以等保通用的CentOS/RHEL服务器为例,动手能力强的团队可按以下步骤完成自查:
- 检查账户权限:执行
cat /etc/passwd | awk -F: '$3==0 {print $1}',找出所有UID为0的用户,正常情况下应只有root返回结果,出现其他用户即代表提权后门。 - 检查口令策略:执行
cat /etc/login.defs | grep PASS_,重点关注PASS_MAX_DAYS和PASS_MIN_LEN两行。PASS_MAX_DAYS超过90天、PASS_MIN_LEN低于8位的值,均不满足等保基线要求。 - 检查远程管理配置

:执行
grep -E "PermitRootLogin|Protocol" /etc/ssh/sshd_config,若PermitRootLogin为yes、Protocol为1,需在修改后执行systemctl restart sshd生效。 - 检查日志审计:执行
systemctl status rsyslog确认日志服务处于运行状态,再查看/var/log/secure是否具备写权限。 - 弱口令与补丁检查:结合
nmap -sV --script=http-title <IP>等轻量扫描命令探测对外暴露的端口,再执行yum check-update查看未更新补丁数量,完整漏洞扫描建议交由商业化扫描器执行,输出报告更规范。
需注意的配合细节
基线检查整改后会改变系统配置,例如关闭了某个服务端口,此时之前漏洞扫描报告中的相关条目自动失效,正确做法是每轮整改后重扫一次,以新报告为准。
基线检查和漏洞扫描多少钱
这是中小企业最常问的问题,回答之前先搞清它们的交付形态差异。
纯免费方案
基线检查可利用开源脚本(如CIS-CAT Lite)自行实施,漏洞扫描也有OpenVAS等免费工具可用,这类组合的成本几乎为零,但需要投入维护人力,且免费开源工具对国产操作系统、私有云环境的适配程度参差不齐,扫描报告无法满足等保测评的提交格式。
商业SaaS方案
主流云厂商的主机安全产品通常将基线检查内置在售价中,例如按授权数量计费的云安全中心,一般一个节点一年的费用在数百元上下,包含基础基线核查能力,漏洞扫描若作为独立模块或独立SaaS产品购买,则按扫描次数或资产数量收费,价格随节点数上升呈阶梯变化,不遵循线性增长。
本地部署方案
大型企业选择本地漏洞扫描平台,需一次性支付授权费,之后按年缴纳服务费,此类方案费用量级通常达到五位数起步,适合对数据不出域有硬性要求的场景,北京、上海、广州等地等保测评机构对基线报告的格式要求存在细节差异,若需测评机构协同整改,可向当地测评机构索要基线核查清单,按其要求执行即可节省部分整改成本。
评估成本时需记住一点:工具费用只是小头,人工整改时间才是大头,一台基线不合规的服务器,平均整改时间远高于修复一个常规漏洞的时间,采购前应将这一隐性成本计入预算。
等保测评基线检查怎么做才合规
等保测评机构在检查主机安全时,通常不会对全部主机进行逐台核查,而是按资产重要性抽样,但要求被抽中的机器必须能通过基线核查,若自查时发现以下常见失分项,基本可以判断这台机器无法通过测评:
- root账号可直接SSH登录
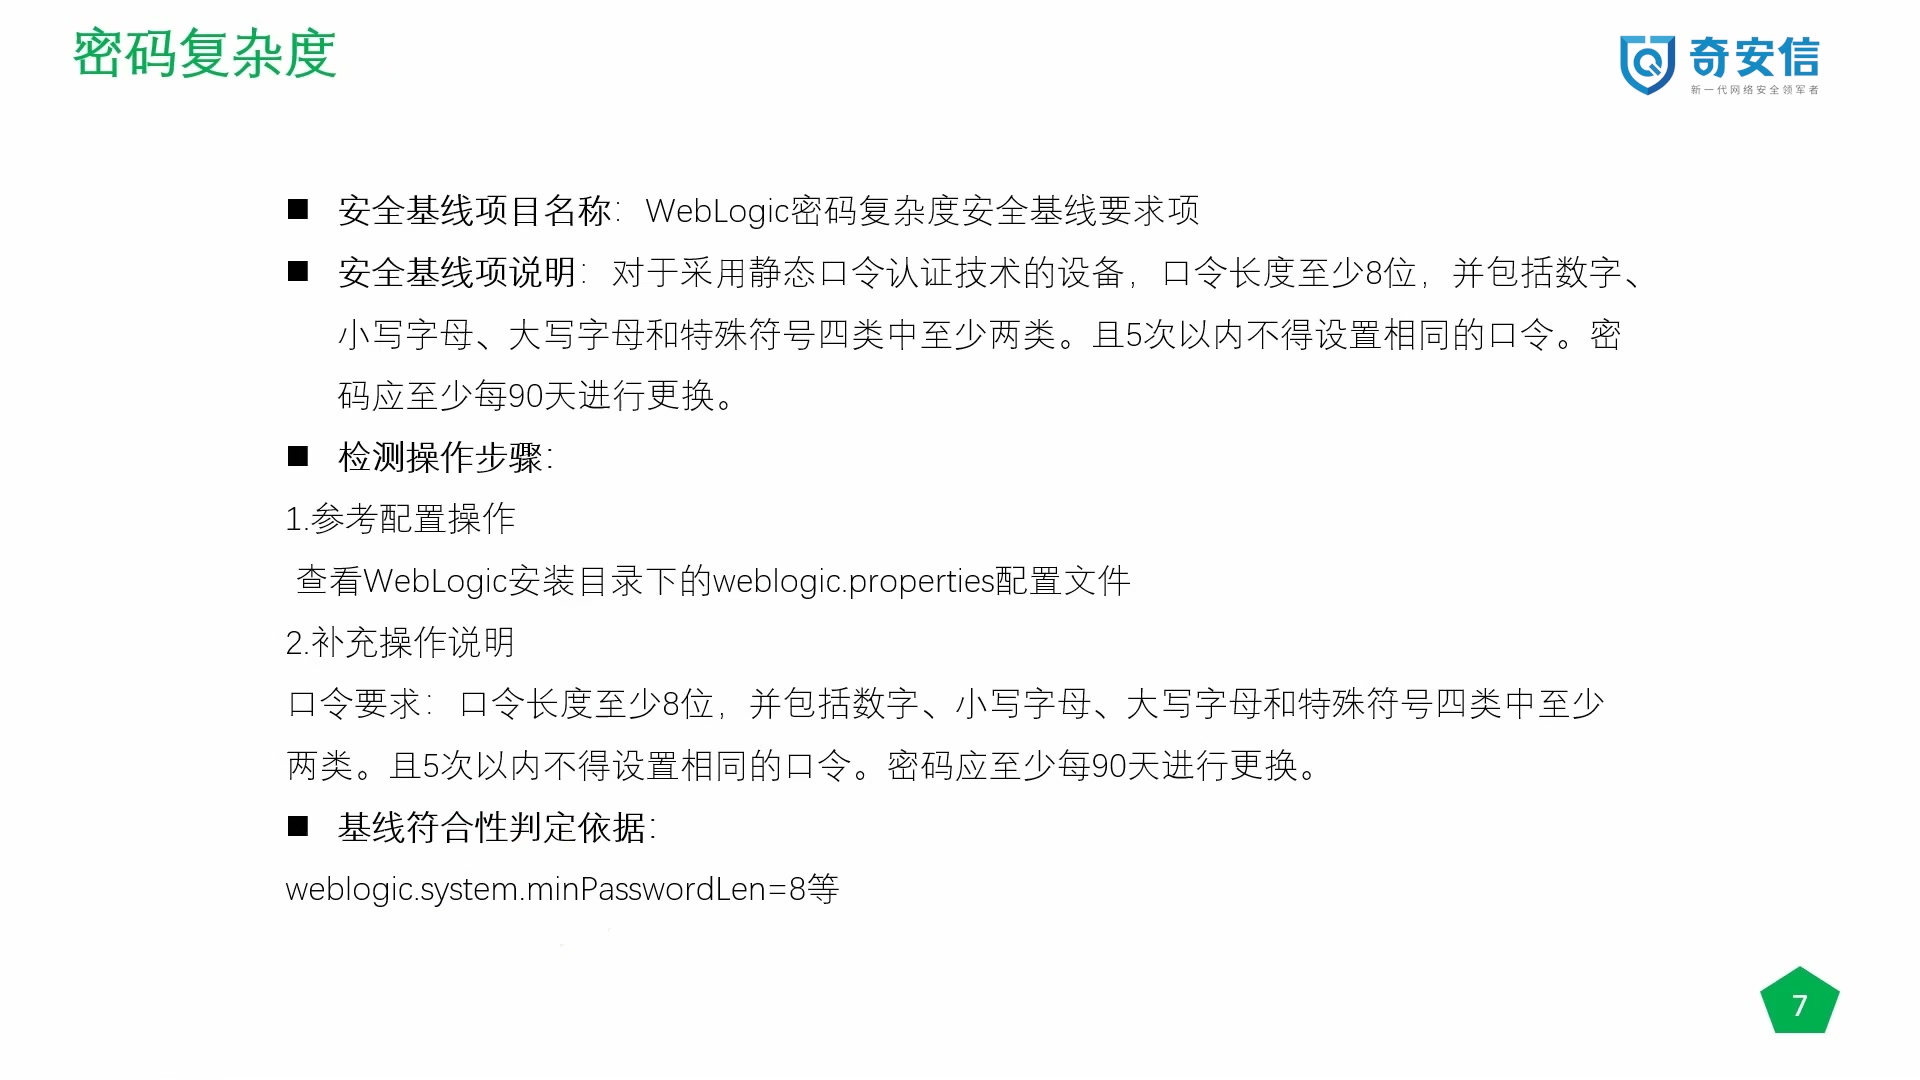
- 口令有效期不设限,或口令最小长度低于8位
- 登录失败未启用锁定策略
- 未设置审计记录保留周期
- 多余系统账户或无效shell账户超过合理数量
正确的整改流程是:先获取测评机构提供的《主机安全检查表》,对照清单逐项执行服务器安全基线检查步骤,输出自查记录表,再抽检复核,若缺少内部安全人员,可委托第三方安全服务商完成整改,但需留意服务商给出的整改建议是否适用于目标系统版本,避免“改完无法重启”等次生事故。
等保测评中基线检查的判定标准是“符合、不符合、部分符合、不适用”,没有“轻微”这个模糊等级,任何一条控制项被判为不符合,该控制项得分即为零,按清单逐条修改、逐条记录,是唯一稳妥的通过策略。
关于基线检查与漏洞扫描,还有这几个常见疑问
基线检查能完全替代漏洞扫描吗?
不能,基线检查只能验证系统的“配置状态”符合预期,无法发现未公开的组件漏洞、代码层注入点或复杂的攻击链,一台基线配置满分的服务器被扫出存在Log4j2远程代码执行漏洞,是行业中再常见不过的场景。
漏洞扫描报告全绿,是否意味着主机绝对安全?
否,扫描器存在误报和漏报,部分逻辑漏洞、权限绕过类问题依赖人工渗透测试才能发现,更关键的是,漏洞扫描只能证明“检查当时”没有匹配到已知漏洞特征,无法证明下一分钟不会出现新的攻击方式。
等保测评现场查基线时,是否接受企业内部自建系统的检查结果?
等保测评机构按国家相关标准规范进行独立核查,企业自查截图和内部系统的输出报告通常只能作为参考材料提交,不能替代测评机构的现场检查记录,测评师会抽样复核终端的基线配置命令,若抽查结果与提交材料不一致,直接影响该控制项得分,所以等保测评前的基线自查既不能走过场,也不能只改纸质记录不碰机器本体,必须保证实际服务器上的配置状态与提交资料一致,这才是基线检查在主机防护体系中真正发挥价值的时刻。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/632763.html