云服务器安全组配置的核心在于遵循“最小权限原则”,默认拒绝所有入站流量,仅对业务必需的端口和源IP开放白名单,从而在保障业务连通性的同时最大化降低攻击面。
安全组作为云服务器的虚拟防火墙,是守护实例安全的第一道防线,许多用户误以为只要安装了杀毒软件或主机安全Agent就万事大吉,却忽视了网络层的基础隔离,业内专家指出,超过半数的云主机入侵事件,根源都在于安全组规则配置过于宽松,导致高危端口暴露在公网上,掌握科学的安全组配置方法,是每一位云运维人员和开发者的必修课。
基础配置原则与默认策略
在创建云服务器实例时,系统通常会提供默认的安全组规则,这些默认规则往往为了便于用户快速测试,开放了SSH(22端口)或RDP(3389端口)供远程连接,这种“开箱即用”的便利性背后隐藏着巨大的安全风险。
拒绝默认信任,开启严格模式
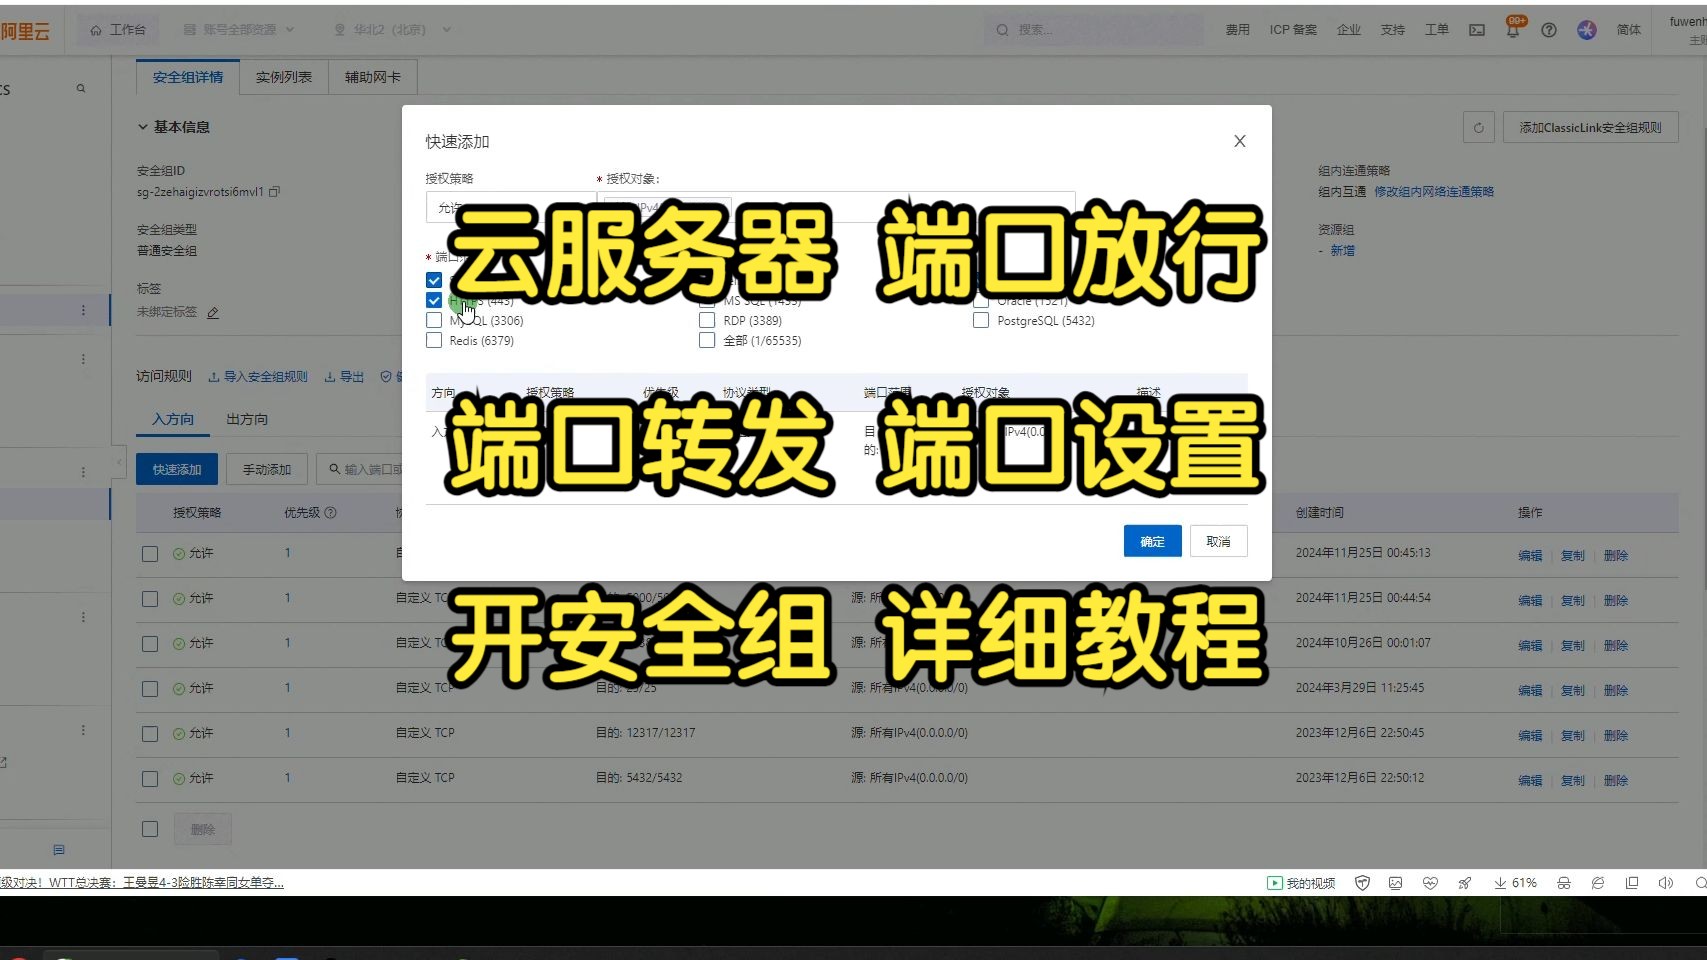
大多数云服务商默认允许来自任意IP地址的远程登录请求,这意味着,你的服务器端口正暴露在茫茫互联网中,随时可能遭受暴力破解扫描,正确的做法是,在创建实例前或创建后,立即修改安全组入方向规则。
将默认策略设置为“拒绝”,这意味着,除非明确指定允许,否则所有进入服务器的流量都将被丢弃,这种“白名单机制”比“黑名单机制”更安全,因为黑客可以利用未知的漏洞绕过黑名单,却无法通过未被允许的端口进入系统。
端口最小化开放策略
不要一次性开放所有端口,仅开放业务真正需要的端口,Web服务器通常只需要开放80(HTTP)和443(HTTPS)端口,如果业务不需要SSH远程管理,甚至可以考虑关闭22端口,转而使用云服务商提供的Web终端或堡垒机进行运维。
据工信部相关安全指南显示,减少暴露面是提升系统安全性的最有效手段之一,每关闭一个不必要的端口,就减少了一个潜在的入侵入口。

精细化访问控制与源IP限制
仅仅关闭不必要的端口还不够,对于必须开放的端口,还需要进一步限制访问来源,这就是“源IP限制”的重要性所在。
区分管理流量与业务流量
管理流量(如SSH、RDP)和业务流量(如Web访问)应当严格区分,业务流量通常来自全球各地的用户,源IP地址是动态且广泛的,因此通常设置为“0.0.0.0/0”(即所有IP),但管理流量不同,它通常只来自运维人员固定的办公IP或公司的出口IP。
配置管理端口的白名单
在安全组规则中,针对22端口(Linux)或3389端口(Windows),将源地址从“0.0.0.0/0”修改为具体的IP地址段,如果你的公司出口IP是123.123.123.123,你可以添加一条规则,允许该IP访问22端口,而拒绝其他所有IP。
这种配置方式极大地降低了暴力破解的风险,即使黑客扫描到了你的服务器IP,由于无法通过安全组的过滤,他们也无法建立连接。
动态IP场景下的解决方案
对于经常出差或家庭宽带IP不固定的运维人员,静态IP限制可能带来不便,可以采用以下替代方案:
- 使用云堡垒机:通过堡垒机进行统一运维审计,安全组仅允许堡垒机IP访问服务器。
- 使用VPC内网通信:如果运维服务器与业务服务器在同一VPC内,可以通过内网IP进行SSH连接,安全组仅开放内网段访问,完全屏蔽公网访问。
- 动态DNS与IP白名单联动:结合云服务商提供的动态IP白名单功能,自动更新允许访问的IP列表。
高级安全策略与监控联动
安全组配置不是一劳永逸的工作,需要结合监控和日志进行持续优化。
启用安全组日志与审计
大多数云服务商提供安全组日志功能,记录被拒绝的访问请求,定期分析这些日志,可以发现潜在的扫描行为和攻击尝试,如果某个IP在短时间内频繁尝试连接22端口并被拒绝,说明该IP正在尝试暴力破解,应立即将该IP加入黑名单,或在安全组中永久拒绝该IP。

自动化响应机制
对于大型集群,手动管理安全组规则效率低下且容易出错,可以利用云服务商提供的API或自动化工具(如Ansible、Terraform),实现安全组规则的自动化部署和更新,当检测到异常流量时,自动触发安全组规则变更,阻断攻击源。
定期审查与清理
随着业务的发展,安全组规则可能会变得臃肿,建议每季度进行一次安全组规则审查,清理不再使用的规则,特别是那些由临时测试、故障排查而添加的临时规则,往往容易被遗忘,成为安全漏洞。
常见误区与最佳实践对比
在实际操作中,许多用户存在以下误区,导致安全组配置失效。
安全组与主机防火墙重复配置
部分用户既配置了云安全组,又在服务器内部配置了iptables或firewalld,虽然双重防护能增加安全性,但也增加了配置复杂度,建议以云安全组为主,主机防火墙为辅,云安全组负责网络层的粗粒度过滤,主机防火墙负责应用层的细粒度控制,两者规则应保持一致,避免冲突。
忽略出站流量控制
安全组不仅控制入站流量,也控制出站流量,如果服务器被植入木马,可能会向外发起DDoS攻击或窃取数据,默认情况下,出站流量通常是允许的,对于高安全要求的场景,建议限制出站流量,仅允许必要的DNS、NTP和更新源访问。
不同场景下的安全组配置建议
针对不同业务场景,安全组配置策略应有所侧重。
Web服务器场景
入方向:开放80、443端口,源地址0.0.0.0/0。
入方向:开放22端口,源地址仅限运维IP。
出方向:允许所有(如需下载依赖包)或限制至特定源。

数据库服务器场景
入方向:开放3306/5432等数据库端口,源地址仅限Web服务器内网IP。
入方向:严禁开放22端口至公网,必须通过堡垒机或内网SSH访问。
出方向:通常限制至特定监控或备份服务器。
开发测试环境
虽然测试环境安全性要求较低,但仍建议遵循最小权限原则,避免将测试环境直接暴露在公网,可通过VPC隔离或限制特定IP访问。
Q&A:云服务器安全组配置常见问题解答
云服务器安全组配置错误导致无法连接怎么办?
如果修改安全组规则后导致无法连接,通常是因为误拒绝了管理端口(如22或3389)或源IP限制错误,可以通过云服务商提供的“VNC控制台”或“串口控制台”登录服务器,这些控制台不经过网络层,直接连接至虚拟机内核,因此不受安全组规则影响,登录成功后,检查并修正安全组规则,恢复远程连接。
云服务器安全组配置与主机防火墙冲突如何解决?
安全组规则在云网络层面生效,主机防火墙在操作系统层面生效,如果安全组允许了流量,但主机防火墙拒绝了,流量仍无法进入,解决方法是确保两者规则逻辑一致,建议先在安全组中允许所有流量,然后在主机防火墙中逐步收紧规则,或者反之,在调试期间,可以暂时关闭主机防火墙以排除干扰,确认安全组配置无误后再启用。
云服务器安全组配置最佳实践是否适用于所有云服务商?
虽然不同云服务商(如阿里云、腾讯云、华为云、AWS等)的安全组界面和术语略有差异,但其核心逻辑一致:基于状态的包过滤、默认拒绝策略、白名单机制,最佳实践原则具有普适性,具体操作时,需参考对应云服务商的官方文档,注意其特有的功能,如标签过滤、规则优先级等,据行业共识认为,理解底层网络原理比记忆具体操作步骤更为重要。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/%e4%ba%91%e6%9c%8d%e5%8a%a1%e5%99%a8%e5%ae%89%e5%85%a8%e7%bb%84%e6%80%8e%e4%b9%88%e9%85%8d%e7%bd%ae%e6%89%8d%e5%ae%89%e5%85%a8%ef%bc%9f%e5%a6%82%e4%bd%95%e8%ae%be%e7%bd%ae%e7%ab%af%e5%8f%a3%e8%ae%bf/