云服务器安全防护不是买完就完事,而是要围绕“责任共担”把安全组、系统补丁、密钥管理和监控告警串成一条持续运转的链条。 据工信部数据,云上数据泄露事件中相当一部分根因并非云平台自身漏洞,而是租户侧配置不当或长期不更新补丁。
先搞清楚云厂商和你各管什么
很多用户对云服务器安全存在一个根深蒂固的误解:以为把业务搬到云上,安全就交给云厂商了,这个想法不说是错的,至少也是半对半错,行业共识认为,云安全遵循“责任共担模型”云厂商负责“云本身的安全”,你负责“云里面的安全”。
用一句大白话讲:云厂商管机房大门、物理服务器、网络骨干;你管操作系统、应用代码、账号权限和数据,举个具体场景,如果因为你的安全组把 22 端口开放给 0.0.0.0/0,导致攻击者暴力破解 SSH 登录,这口锅云厂商不背,反过来,如果云厂商的虚拟化层被突破导致跨租户越权,那是云厂商的责任。
所以第一步永远是:打开云控制台,确认你的安全组、VPC 网络 ACL、对象存储权限有没有把该关的门关上,这一步没做,后面谈再多加密和审计都是空中楼阁。
云服务器安全防护怎么配置才有效
配置安全防护不需要把每个高级功能都打开,关键是把几件基础的事做到位并持续维护,下面按优先级从高到低拆解。
安全组是最后一道门,先收紧入方向规则
安全组是云服务器最常见的误配置源头,业内专家指出,大量的入侵事件可以追溯到几条“图省事”的放行规则。
实操路径:登录云控制台 → 找到目标实例 → 安全组 → 入方向规则,重点检查以下几条:
- 22/3389 端口:不要对公网全开,改为只允许公司固定出口 IP 或堡垒机 IP 访问,如果确实需要公网运维,至少配合密钥登录并禁用密码认证。
- 数据库端口(3306/6379/27017 等):永远不对公网开放,只允许应用服务器所在的内网网段访问。
- 默认拒绝:入方向策略设为“拒绝所有”,再按需逐条添加白名单,而不是反过来先全放通再限制。
为方便对照,常见配置项与推荐做法如下:
| 配置项 | 常见错误做法 | 推荐做法 |
|---|---|---|
| SSH 端口 | 对 0.0.0.0/0 开放 | 仅允许固定 IP,配合密钥登录 |
| 数据库端口 | 直接暴露公网 | 仅内网访问,加白名单 |
| 默认入站策略 | 全放通后逐条限制 | 全部拒绝后按需放行 |
| 登录方式 | 密码登录+root 直连 | 密钥登录+普通用户+sudo |
补丁和基线不是可选项
操作系统和中间件的漏洞是攻击者最常利用的入口,无论你用的是哪家云厂商的镜像,默认安装完只是起点。
- Linux 实例:配置自动安全更新,至少每月手动核查一次,以主流发行版为例,可执行
sudo apt update && sudo apt upgrade -y或sudo yum update -y,生产环境建议先在测试实例验证再批量执行。 - Windows 实例:开启系统自动更新,同时关注 IIS、.NET 等运行时的安全公告。
- 基线检查:云厂商通常提供“主机安全”或“安全中心”产品,可一键做基线扫描,检查弱口令、开放端口、异常进程,开启后每周看一次报告。
密钥和账号权限要像管钱包一样管
密码泄露是云服务器被入侵的高频原因,把 SSH 登录从密码认证改为密钥认证,能挡掉绝大多数暴力破解。
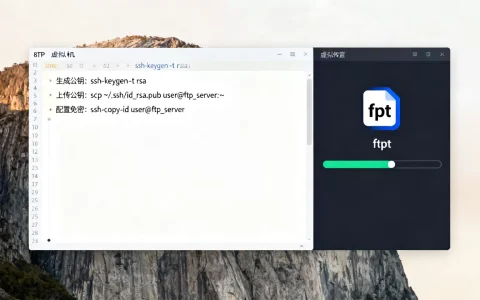
操作步骤(以 Linux 为例):
- 本地生成密钥对:
ssh-keygen -t ed25519 -C "ops@company" - 将公钥(
~/.ssh/id_ed25519.pub追加到服务器~/.ssh/authorized_keys - 编辑
/etc/ssh/sshd_config,设置PasswordAuthentication no、PermitRootLogin no - 重启 SSH 服务:
sudo systemctl restart sshd - 确认能免密登录后,再关闭密码认证,避免把自己锁在门外
云控制台的访问密钥(AccessKey)不要硬编码在代码里,改用临时凭证或密钥管理服务,前任运维离职后第一件事就是轮换所有密钥。
监控和日志别等出事后才看
入侵往往有迹可循:异常登录 IP、凌晨的批量扫描、CPU 突然跑满,开启云监控的告警规则,把阈值设低一些。
- 配置“异常登录”告警:同一账号短时间多次失败后成功登录即触发。
- 配置“CPU/带宽突增”告警:挖矿木马最典型的表现就是资源占用飙升。
- 开启操作审计(云厂商的 ActionTrail/CloudAudit 类产品),保留至少 180 天日志。
云服务器被攻击了怎么办
即使防护做得再好,也可能中招,关键是别慌,按顺序处置。
第一步:隔离,不要直接关机。 关机可能丢失内存中的恶意进程线索,正确做法是在云控制台把实例从安全组中移出,断开公网访问,保留内网排查通道。
第二步:取证。 导出系统日志(/var/log/auth.log 或 /var/log/secure)、进程列表(ps aux)、网络连接(netstat -antp)、计划任务(crontab -l)和启动项,如果怀疑数据被窃取,联系云厂商安全团队协助。
第三步:清理与重建。 对于确认被入侵的实例,行业通行做法是“重建优于清理”用可信镜像重装系统、从备份恢复数据、重配安全组,而不是在原机上逐个杀进程,因为攻击者可能留了多处后门。
第四步:复盘。 查清楚入口是哪一条:弱口令?未打补丁的组件?泄露的密钥?把根因堵上,再恢复业务,不找到入口就重新上线,大概率会再次被攻破。
云服务器和物理机哪个更安全
这个问题没有绝对答案,取决于你的运维能力和业务场景,但可以分维度看:
- 物理安全:云厂商的数据中心有门禁、监控、冗余电力,多数中小企业自建机房达不到同等水平,这一项云占优。
- 网络安全:云上安全组、DDoS 高防、WAF 可以按需开通,弹性好;物理机需要自购硬件设备,云占优。
- 数据控制权:物理机的硬盘在你手里,云上数据在别人机房,对数据主权要求极高的场景,物理机或专属云更合适。
- 误配置风险:云上控制台操作便捷,但也意味着一条错误规则可能瞬间生效,物理机改配置需要登录设备,反而多一道“手滑缓冲”,这一项物理机略占优。
对多数中小企业,云服务器在默认安全能力上更强,但前提是你把安全组和补丁管好,如果运维人力薄弱又不想投入精力,谈“哪个更安全”意义不大。
收束
云服务器安全防护的本质不是堆产品,而是把几件基础动作变成日常习惯:收紧安全组、持续打补丁、管好密钥、盯住告警,这四件事做到位,能挡掉绝大多数常见攻击。
关于云服务器安全防护的常见疑问
Q:云服务器安全防护需要额外花钱买安全产品吗?
基础防护(安全组、VPC、基础监控、主机安全基线)通常包含在云服务器费用里,不额外收费,高级能力如 WAF、DDoS 高防、堡垒机、数据库审计属于增值产品,按需开通,对一般业务,先把免费的基础能力用满,再根据实际攻击面决定是否加购。
Q:中小企业没有专职安全人员,最低限度该做哪几件事?
按优先级:关闭公网数据库端口、SSH 改密钥登录并限制来源 IP、开启自动安全更新、配置异常登录和资源突增告警,这四件事用云控制台自带功能就能完成,不需要额外采购。
Q:云服务器安全组配置错了导致业务中断,有办法快速回滚吗?
主流云平台的安全组规则变更通常即时生效且不提供自动回滚,建议变更前先导出当前规则备份,或在测试实例验证后再应用到生产,部分云厂商支持安全组规则版本管理,可在控制台查看变更记录并手动恢复。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/778686.html