云服务器端口不通,核心排查链路是:本地网络连通性→安全组或防火墙规则→服务监听状态→软件冲突或端口占用。 按照这个顺序逐层检查,绝大多数问题能在十分钟内定位,下文从基础命令到高级抓包,拆解每个环节的实操要点。
云服务器端口不通怎么排查?自检路径分步拆解
第一步:确认本地网络连通性
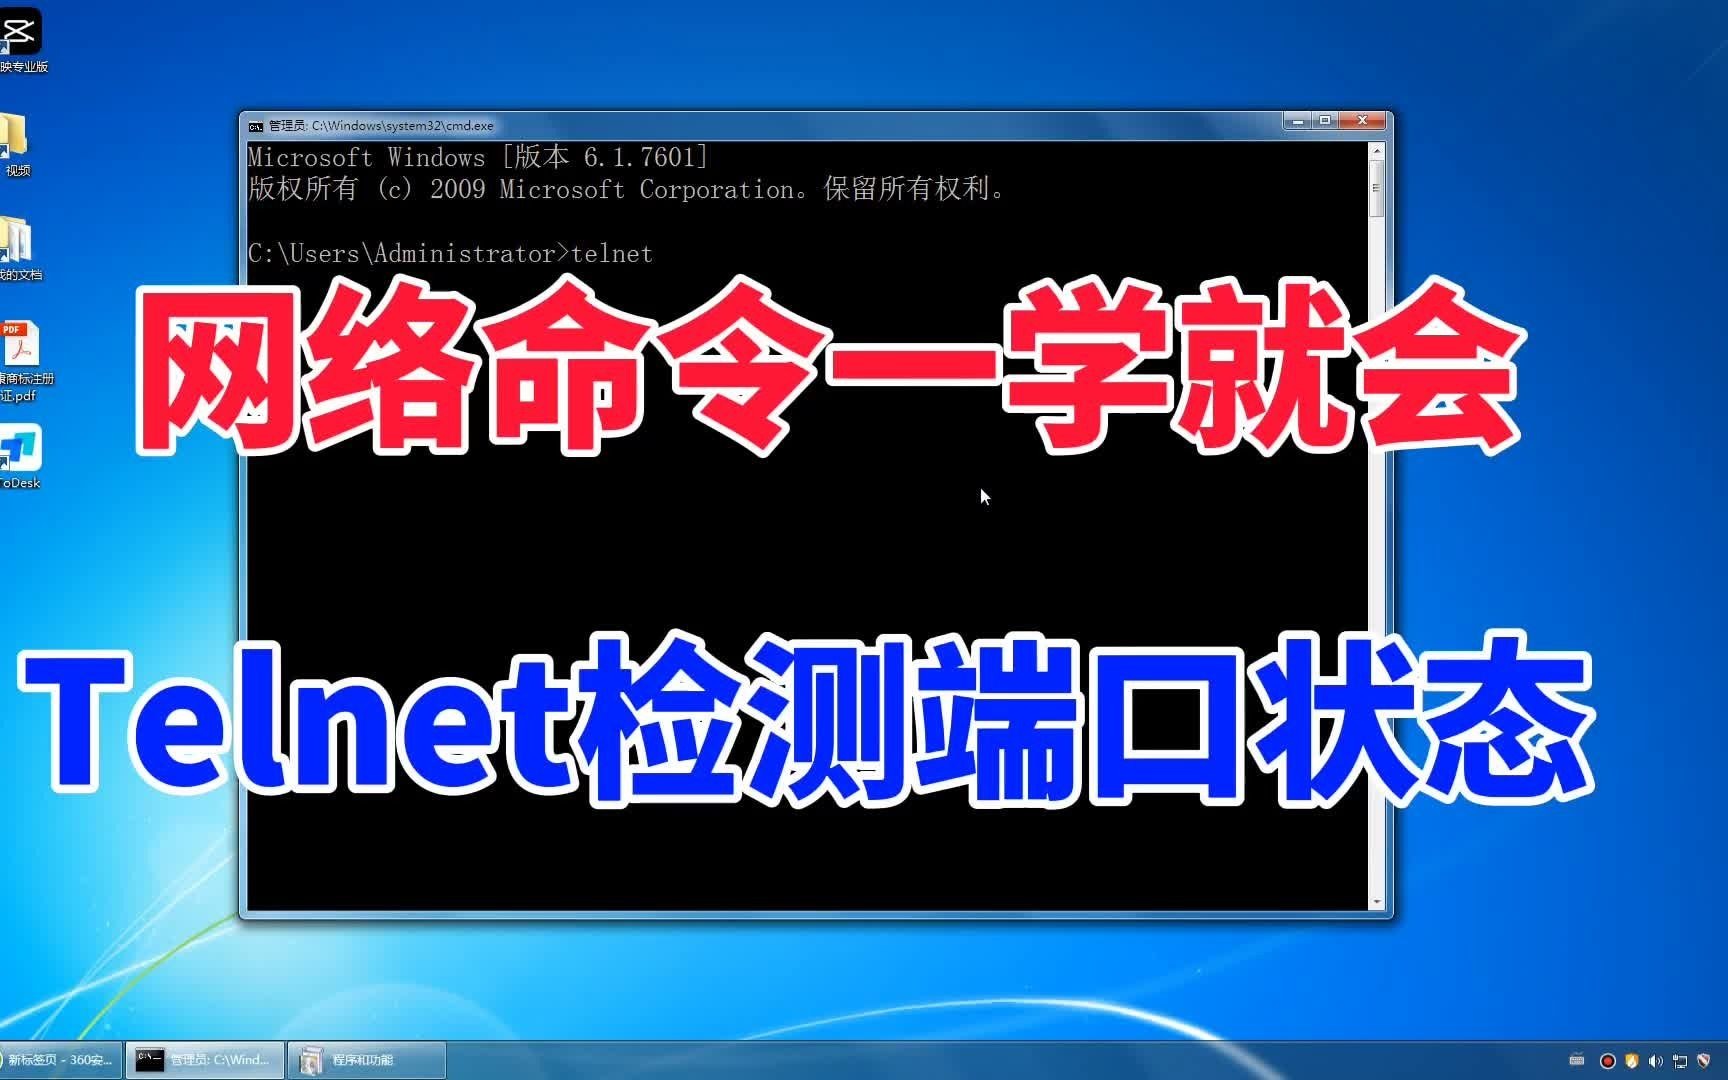
- 使用 telnet 服务器公网IP 端口 测试,成功显示连接已建立,失败则显示超时或拒绝。
- ping 不通服务器 IP,先检查安全组 ICMP 规则是否放行,或者本地网络是否正常(例如公司内网限制出站)。
- 使用 nc -zv IP PORT 可以快速得到端口状态,适合批量测试。
- 注意:部分云厂商安全组默认禁止 ICMP,ping 不通不代表端口不通,应以 telnet 为准。
第二步:检查云平台安全组规则
- 登录云控制台,找到实例绑定的安全组,查看入方向规则。
- 确认目标端口、协议类型(TCP/UDP)、源地址是否包含你的客户端 IP(测试时可先用 0.0.0.0/0 临时放行)。
- 常见错误:规则添加了但优先级顺序不对(部分平台按序号匹配,超过默认 Deny 规则后才会生效)。
- 检查是否有多条安全组绑定在同一实例,规则是累加生效的,但同一组内按优先级匹配。
- 如果使用了网络 ACL(子网级别),同样需要检查入站规则。
第三步:检查服务器系统防火墙
- Linux:
- 执行
iptables -L -n --line-numbers检查 INPUT 链是否有 DROP 或 REJECT 规则。 - 若使用 firewalld,运行
firewall-cmd --list-all查看当前区域开放端口。 - 临时关闭防火墙测试:
systemctl stop firewalld(生产环境后需恢复)。
- 执行
- Windows:
- 打开“高级安全 Windows 防火墙”,查看入站规则是否允许目标端口。
- 常见问题:系统防火墙默认拦截非标准端口,需手动添加允许规则。
- 行业共识认为:安全组和系统防火墙必须同时放行,缺少任何一个都会导致端口不通。

第四步:检查服务监听地址和端口
- 使用
netstat -tulnp或ss -tuln查看服务监听状态。 - 关键字段:监听地址(Local Address)应为 0.0.0.0 或 ::(所有接口),而不是 127.0.0.1(仅本地回环)。
- 如果服务只监听 127.0.0.1,外部连接必然失败,需修改配置文件(如 Nginx 的 listen 指令改为 0.0.0.0:80)。
- 同时确认端口号是否与服务配置一致,有时服务启动失败或端口被占用会自动切换到其他端口。
第五步:排查软件冲突和端口占用
- 使用
lsof -i:端口号或netstat -ano | findstr :端口号查看哪个进程占用了该端口。 - 如果端口被其他进程占用,可以 kill 该进程,或修改服务配置更换端口。
- 常用命令
fuser 端口/tcp可快速定位 PID。 - 典型冲突:同时运行 Apache 和 Nginx 监听 80 端口,或 Docker 容器映射端口与宿主机端口冲突。
云服务器端口不通原因深度解析:常见误区与进阶技巧
安全组与防火墙的协同排查误区
- 很多用户只检查了安全组,却忽略系统防火墙,导致端口依然不通。
- 在服务器内用
telnet 127.0.0.1 端口测试:如果通,说明服务正常;再用telnet 公网IP 端口测试,如果失败,问题就在防火墙或安全组。 - 一个典型场景:安全组规则已放行 8080,但服务器内 iptables 默认策略为 DROP,telnet 显示超时。
- 建议:在安全组和系统防火墙都放行后,再测试。
端口监听在 IPv6 导致 IPv4 连接失败
- 如果服务只监听 IPv6 地址(::),而客户端使用 IPv4 连接,连接会失败。
- 使用
netstat -tlnp查看监听地址,若显示tcp6 0 0 :::80则代表只监听 IPv6。 - 解决方法:修改服务配置同时监听 IPv4 和 IPv6(Nginx 的
listen [::]:80 ipv6only=off;)。
云服务器端口不通本地测试与公网测试差异
- 有时在服务器内用
curl http://公网IP:端口
可以通,但外部客户端却失败。
- 这种情况通常与安全组对源地址的限制有关,或者云平台的 NAT 映射导致回包路径不同。
- 建议:使用手机流量或不同网络环境测试,排除本地运营商拦截(如部分宽带封锁 80/443 端口)。
- 业内专家指出,使用 tcpdump 抓包是终极定位手段:在服务器执行
tcpdump -i eth0 port 端口 -nn,然后从客户端发起连接,若服务器收到 SYN 包,说明网络层没问题,问题在服务端内部;若未收到,则问题在安全组、网络 ACL 或上游路由。

服务器端口不通怎么解决?针对不同场景的处理方案
Web 服务(80/443)端口不通
- 安全组放行 80/443,源地址设置为 0.0.0.0/0(测试后立即收紧)。
- 检查 Nginx/Apache 监听状态:
netstat -tulnp | grep -E '80|443'。 - 如果使用了 CDN 或 WAF,需确认回源地址是否放行,以及 WAF 是否拦截了测试请求。
- 国内家用宽带可能封锁 80/443,如果部署在云服务器上,本地测试建议使用其他端口绕过,或使用手机热点测试。
数据库端口(如 MySQL 3306)不通
- 安全组放行 3306,源地址限定为运维端的公网 IP(切忌放行 0.0.0.0/0,避免安全风险)。
- 数据库配置文件(my.cnf)中
bind-address必须设置为 0.0.0.0 或客户端可达的 IP,不能是 127.0.0.1。 - 数据库用户权限:
host字段必须允许远程连接(如 或具体 IP)。 - 强烈建议使用 SSH 隧道或内网连接,而非直接将数据库端口暴露到公网。
自定义端口(如应用端口 8080)不通
- 按照自检五步法逐层排查,尤其注意系统防火墙是否默认拦截非标准端口。
- 部分云厂商的镜像预置了 iptables 规则,需手动添加放行。
- 结合应用日志(如 Spring Boot 的
server.port配置),确认服务实际启动端口。
云服务器端口不通自检清单速查表
| 排查步骤 | 常用命令/操作 | 预期结果 | 常见问题 |
|---|---|---|---|
| 本地连通性 | telnet IP PORT / nc -zv IP PORT | 连接成功或显示端口打开 | 超时或拒绝连接 |
| 安全组规则 | 云控制台查看入方向 | 规则包含目标端口和源地址 | 规则未添加或顺序错误 |
| 系统防火墙 | iptables -L -n / firewall-cmd –list-all | 规则允许端口 | 有 DROP 或 REJECT 规则 |
| 服务监听 | netstat -tulnp / ss -tuln | 监听地址为 0.0.0.0 | 监听在 127.0.0.1 或只监听 IPv6 |
| 端口占用 | lsof -i:端口 / fuser 端口/tcp | 端口被期望进程占用 | 被其他进程占用 |

Q&A:云服务器端口不通常见问题与解答
问题1:云服务器端口不通如何自行排查?
答:按照本文“自检路径分步拆解”的顺序,从本地 telnet 开始,逐步检查安全组、系统防火墙、服务监听状态和端口占用,绝大多数问题出在安全组规则未配置正确或服务监听在了 127.0.0.1,使用 telnet 命令逐层缩小范围,通常十分钟内就能定位。
问题2:安全组规则已经放行,为什么端口还是不通?
答:可能的原因包括:系统防火墙未放行、服务监听在 127.0.0.1、网络 ACL 规则限制、端口被其他进程占用,或者云厂商的默认安全组策略中还有更高优先级的拒绝规则,在服务器内先 telnet 127.0.0.1 端口 测试,如果通,说明服务端正常,问题在防火墙或网络层;如果不通,则问题在服务本身。
问题3:云服务器端口不通和本地网络有关吗?
答:有可能,部分运营商(尤其是小区宽带)会封锁常见端口如 80、443、25,如果客户端处于公司内网,防火墙可能限制出站连接,建议使用手机 4G/5G 热点测试,如果成功,则问题在本地网络环境;如果仍失败,则问题在服务器端或云平台安全组/防火墙。
云服务器端口不通的根源集中在安全组、系统防火墙、服务监听地址和端口占用四个环节,掌握 telnet、netstat、tcpdump 等工具,配合系统化的自检步骤,即可高效解决问题。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/540457.html