硬件清洗设备、软件与开源方案、云清洗服务、以及自带过滤能力的负载均衡和安全网关,选哪一类,取决于你要挡的是DDoS、CC,还是爬虫和垃圾流量。
不少运维第一次听到”流量过滤服务器”这个词,会下意识把它等同于防火墙,其实两者解决的不是同一个问题,防火墙管的是”这个包能不能进”,流量过滤服务器管的是”进来的这些包里,哪些是垃圾”,下面按类型、差异、价格、场景、部署几个维度拆开讲。
流量过滤服务器有哪些常见形态
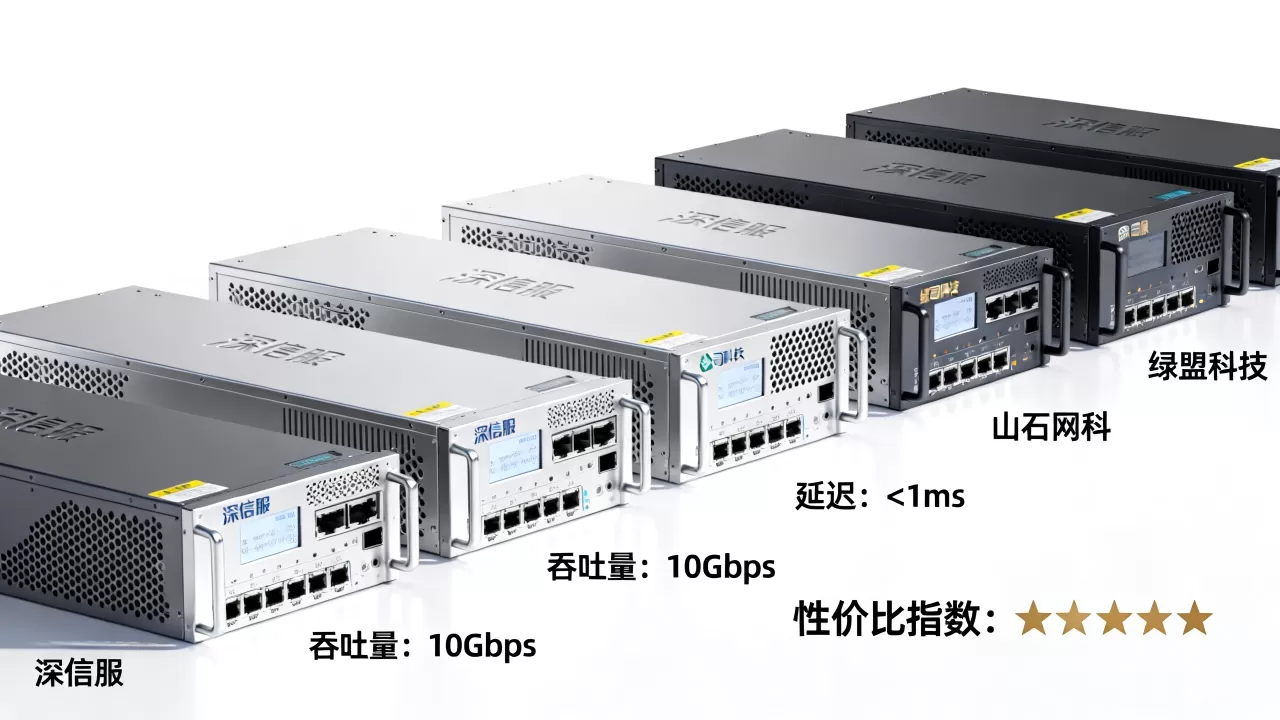
硬件清洗设备:运营商和大型IDC的标配
这类设备通常是专用机箱,串接或旁挂在骨干链路旁边,靠专用芯片做线速转发,单台设备的清洗能力从几十Gbps到Tbps级不等,主要玩家集中在网络设备厂商和几家安全厂商手里。
它的优势是性能稳、时延低、规则成熟;劣势也很直接:采购周期长、单台报价高,中小团队基本不会为了一两个业务去买。
软件方案:跑在通用服务器上的过滤能力
如果预算有限,绝大多数人会走这条路,一台装了Linux的通用服务器,配上合适的转发框架和规则引擎,就能承担过滤任务。
性能瓶颈通常在协议栈,业内的做法是用DPDK或PF_RING把包从内核里”抢”出来,或者用XDP/eBPF在网卡驱动层直接丢包,XDP的好处是丢包发生在协议栈之前,CPU开销很小。
常用工具组合:
- nftables / iptables + ipset:做IP黑名单和限速,ipset的哈希查找比逐条规则快得多
- Suricata / Snort:做特征匹配和协议识别,适合检测扫描、爆破、恶意载荷
- Zeek:偏流量审计和行为分析,不负责拦截,但日志质量高
- Fail2ban:读日志自动封IP,适合SSH、Web登录这类场景
一个可以直接抄的限速示例:
ipset create blacklist hash:ip timeout 3600
iptables -I INPUT -m set --match-set blacklist src -j DROP
nft add rule inet filter input tcp dport 80
  meter http { ip saddr limit rate 100/second } accept
Suricata多线程跑起来大概是这个形式:
suricata -c /etc/suricata/suricata.yaml -i eth0
  --set af-packet.0.threads=4
云清洗与高防IP:按需付费的过滤服务
简米云DDoS高防、酷番云大禹、华为云Anti-DDoS、Cloudflare Spectrum这类产品,本质是把清洗能力做成服务卖给你,流量先被牵引到清洗中心,过滤完再回源。
优点是开通快、不用自建、弹性带宽能扛突发;缺点也清楚:长期成本随业务增长而上升,回源链路会带来额外时延,配置不当还容易出现源站IP暴露。
带过滤能力的负载均衡与安全网关
F5 BIG-IP、A10 Thunder这一类设备,以及Nginx搭配ModSecurity、HAProxy加Lua脚本的组合,主要工作在七层,它们更擅长处理CC攻击、恶意User-Agent、SQL注入这类”看起来合法”的请求,四层抗D不是它们的强项。
流量过滤服务器和防火墙有什么区别
这是搜索量很高的一组对比,简单说三点:
- 工作层次不同:防火墙以五元组和会话状态为主,判断”通不通”;流量过滤服务器更依赖特征库、行为模型和速率统计,判断”像不像攻击”
- 吞吐量级不同:常规防火墙的处理能力多在Gbps量级,专业清洗设备可以到百Gbps甚至Tbps
- 部署位置不同:防火墙一般在网络边界,清洗设备常放在运营商侧或旁路牵引
实际操作里两者很少二选一,常见架构是边界防火墙做访问控制策略,后面串一台清洗设备或接一个云清洗节点,各干各的活。
流量过滤服务器多少钱一台,价格由什么决定
价格跨度极大,从几千块的自建服务器到上百万元的专用设备都有,影响报价的核心因素就几个:清洗带宽、并发连接数、是否含特征库订阅、以及是买断还是年付。
| 方案类型 | 初始投入 | 持续成本 | 适合规模 |
|---|---|---|---|
| 开源自建 | 服务器硬件几千到几万元 | 人力为主 | 中小流量、可定制 |
| 商用软件授权 | 按核数或吞吐计费 | 年授权+维保 | 中型企业 |
| 硬件清洗设备 | 几万元到百万元级 | 维保与特征库续费 | 大型IDC、运营商 |
| 云清洗服务 | 无 | 保底带宽+弹性计费 | 弹性业务、突发场景 |
地域也会拉高成本,北京、上海的BGP带宽单价普遍高于二三线城市,机柜和电力成本同样如此,所以做北京流量过滤服务器租用时,报价里带宽往往占大头,而不是CPU和内存,行业共识认为,同配置的高防租用在不同城市之间,月费能差出相当一部分比例。
高防流量过滤服务器怎么选,分场景看更靠谱
游戏和直播:UDP攻击是重点
这类业务对时延敏感,且UDP反射放大攻击特别常见,选型时要看设备对UDP Flood的识别能力,以及是否有针对游戏协议的定制规则,串接部署会比旁路牵引时延更低,但要考虑单点故障。
电商和Web业务:CC与爬虫更麻烦
真正让业务挂掉的往往不是大流量DDoS,而是大量”合法请求”,这时七层过滤、JS挑战、人机校验、IP信誉库比单纯看包大小有用得多,WAF类产品在这个场景下性价比更高。
企业出口与分支机构
流量不大,重点是策略清晰,一台装nftables的通用服务器加上日志审计,通常够用,没必要上专用硬件。
地域与合规要注意什么
有些行业要求流量不出境或不出省,云清洗节点选在地域上就近的机房更合适,牵引清洗意味着流量会绕一圈,对时延敏感的业务要提前压测。
部署一套流量过滤服务器的实操路径
业内专家指出,过滤效果好不好,七成取决于前期的流量摸底,而不是规则写得多花哨。
- 摸清基线:用
sFlow或NetFlow采一周流量样本,记录峰值pps、协议分布、TOP源IP,抓包可以先用tcpdump -i eth0 -nn -c 10000 -w /tmp/cap.pcap - 确定过滤点:入向过滤挡攻击,出向过滤防内网失陷外联,旁路只告警不拦截,串接才具备阻断能力
- 规则分级:白名单优先,其次限速,再次特征匹配,最后才是黑洞路由,顺序错了容易误杀正常用户
- 灰度上线:先只记录不阻断,观察误报率,再逐步放开
- 监控与回溯:保留至少7天的原始流日志,出问题时能定位到具体规则
用conntrack看连接表,用ss -s看套接字状态,这两个命令在排查异常连接时比很多图形界面都直接。
流量过滤服务器常见问题解答
流量过滤服务器能挡住所有DDoS攻击吗
不能,它的作用是削减攻击流量、保住业务可用性,而不是消灭攻击,当攻击流量超过清洗带宽上限时,任何方案都只能靠运营商侧黑洞或流量稀释来兜底,所以容量规划和弹性扩容比规则优化更重要。
流量过滤服务器和云清洗,自建还是买服务
流量稳定、有合规要求、团队有网络运维能力的,自建更划算;业务有突发性、团队人少、上线时间紧的,云清洗更省事,很多公司的做法是混合:日常靠自建过滤,大攻击时切到云清洗。
流量过滤服务器一般部署在网络哪个位置
常见三个位置:机房出口的串接位置、骨干网旁的旁路牵引位置、以及业务服务器前面的反向代理位置,位置越靠前,能过滤的流量越大,但误杀风险也越高,需要更谨慎的白名单策略。
回到最开始的问题:流量过滤服务器有哪些,答案不是某个品牌清单,而是四类技术路线的组合。先想清楚要防什么、能承受多少误杀、愿意付多少长期成本,选型自然就清晰了。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/713997.html