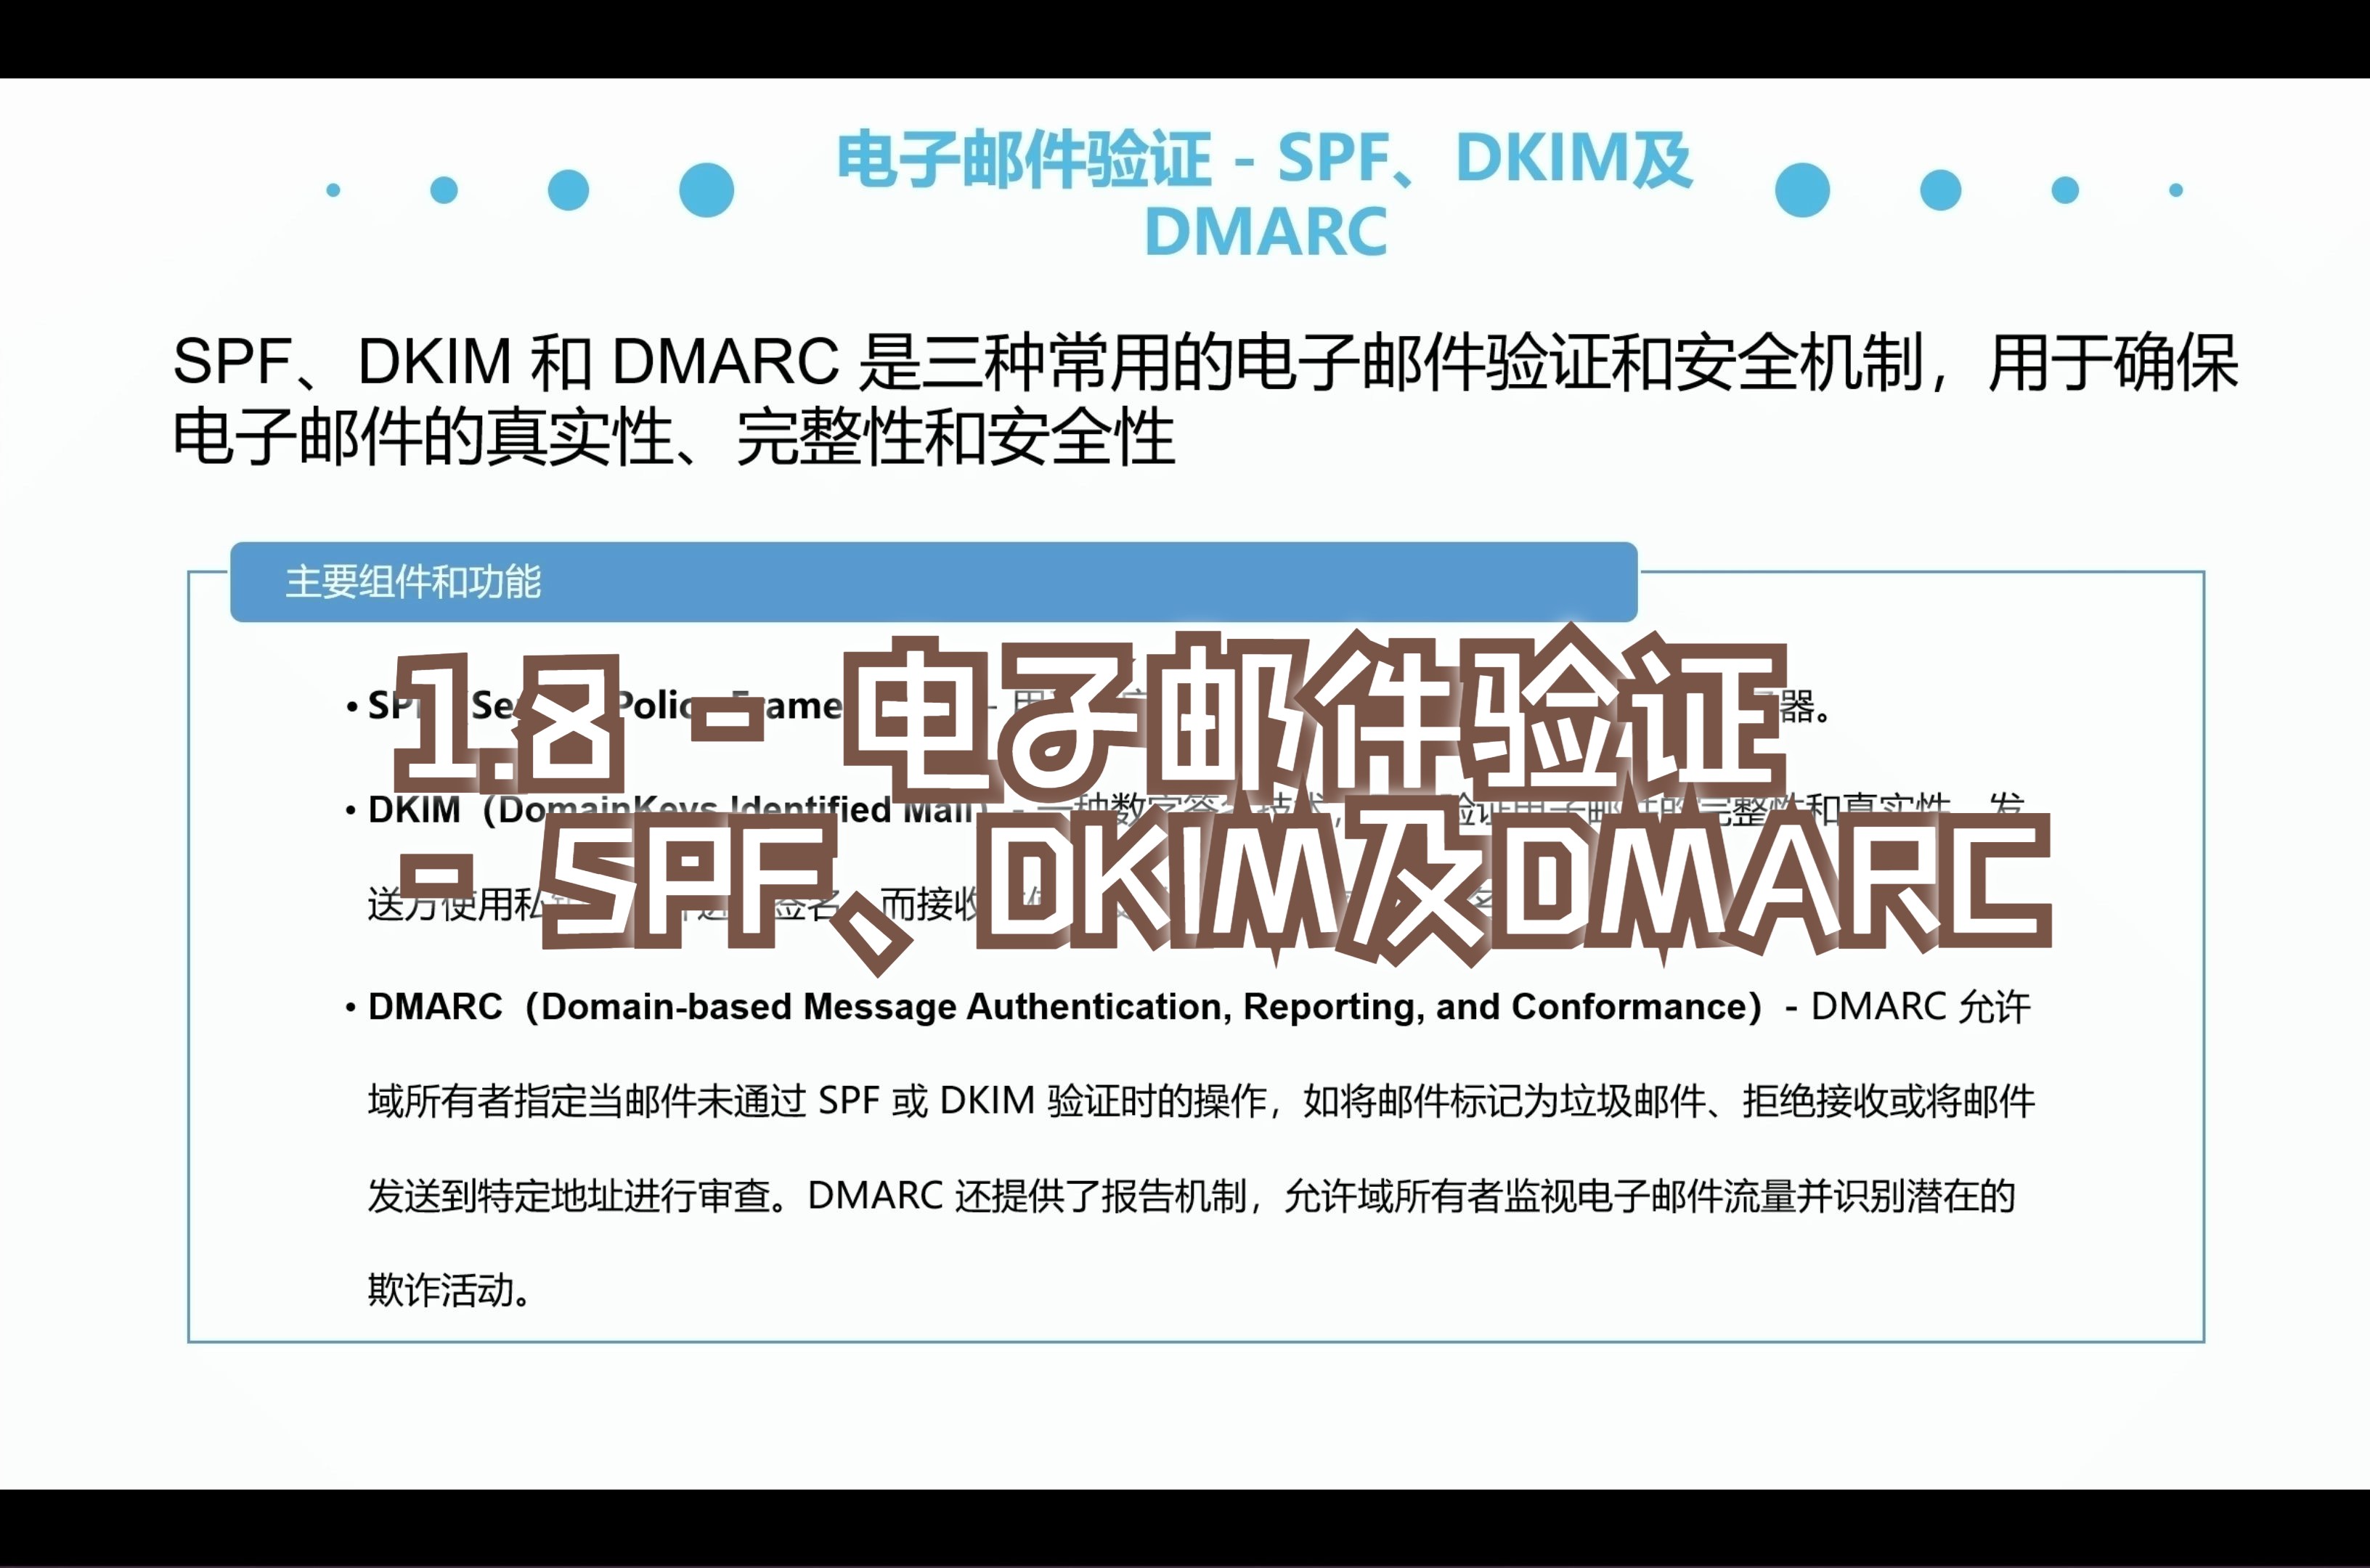
SPF、DKIM和DMARC是构建电子邮件信任体系的三大基石,它们通过验证发件人身份、防止邮件伪造和提供反馈机制,共同解决垃圾邮件和钓鱼攻击问题,确保您的业务邮件能准确送达收件箱。
在数字化沟通日益频繁的今天,企业邮件不仅是信息传递的工具,更是品牌形象的第一张名片,随着网络欺诈手段的升级,邮件伪造变得轻而易举,如果缺乏有效的身份验证机制,您的合法邮件可能会被标记为垃圾邮件,甚至被恶意利用进行诈骗,业内专家指出,实施SPF、DKIM和DMARC协议已成为企业邮箱安全管理的标准配置,这不仅仅是技术人员的任务,更是品牌保护的关键环节。

SPF记录:给发件人发“身份证”
SPF(Sender Policy Framework,发件人策略框架)是电子邮件安全的第一道防线,它的核心逻辑非常简单:告诉接收方服务器,哪些IP地址或域名被授权代表您的域名发送邮件。
SPF的工作原理与配置场景
当一封邮件到达接收服务器时,服务器会检查邮件头中的“From”字段,如果该域名配置了SPF记录,接收方会查询DNS记录,比对发送服务器的IP地址是否在授权列表中,如果在列表中,邮件通过验证;如果不在,则可能被标记为可疑或拒绝接收。
对于中小企业而言,理解SPF配置至关重要,许多用户在使用第三方邮件服务(如企业微信、钉钉邮箱、阿里云邮件推送)时,往往忽略了SPF记录的更新,这导致邮件经常进入垃圾箱,据统计,相当一部分邮件投递失败源于SPF记录缺失或配置错误。
实操步骤:如何检查SPF记录
- 打开命令行工具(Windows为CMD,Mac/Linux为Terminal)。
- 输入命令:
nslookup -type=TXT yourdomain.com。 - 查找以
v=spf1开头的记录。 - 检查记录中是否包含您使用的邮件服务商的IP段或域名机制(如
include:spf.aliyun.com)。

SPF常见误区与修正
很多管理员认为配置了SPF就万事大吉,实则不然,SPF存在一个技术限制:它无法处理邮件转发,如果邮件经过多个中间服务器转发,SPF验证可能会失败,SPF记录长度有限制(DNS查询返回结果不能超过255个字符),过多的include语句会导致解析失败,合理管理授权源是保持SPF有效性的关键。
DKIM签名:为邮件内容加“数字指纹”
如果说SPF是验证“谁在发邮件”,那么DKIM(DomainKeys Identified Mail,域名密钥识别邮件)则是验证“邮件内容是否被篡改”,DKIM通过在邮件头部添加数字签名,确保邮件在传输过程中未被修改。
DKIM的技术优势与对比
与SPF相比,DKIM提供了更高层次的安全性,SPF只验证IP地址,而DKIM验证邮件内容的完整性,即使邮件经过转发,只要内容未被修改,DKIM签名依然有效,这种机制特别适用于跨国企业或需要频繁使用邮件列表服务的场景。
业内共识认为,DKIM的实施能显著提升邮件的可信度,接收方服务器看到有效的DKIM签名,会认为该邮件来自真实的域名所有者,从而降低被归类为垃圾邮件的概率。
DKIM配置流程详解
- 在邮件服务商后台生成DKIM密钥对(公钥和私钥)。
- 将公钥发布到您的域名DNS记录中,通常作为TXT记录。
- 配置邮件服务器使用私钥对发出的每一封邮件进行签名。
- 使用在线工具验证DKIM签名是否生效。

需要注意的是,DKIM密钥的长度和算法选择会影响安全性,建议使用2048位RSA密钥,以平衡安全性和性能。
DMARC策略:统筹全局的“裁判规则”
SPF和DKIM各自为战,缺乏协同,DMARC(Domain-based Message Authentication, Reporting & Conformance)应运而生,它将两者结合起来,并提供了明确的策略指令和报告机制。
DMARC的核心价值
DMARC允许域名所有者指定接收方服务器在SPF或DKIM验证失败时应如何处理邮件,常见的策略包括:
- none:仅监控,不采取任何行动,适合初期实施阶段。
- quarantine:将不合格邮件标记为垃圾邮件。
- reject:直接拒绝接收不合格邮件,这是最安全的策略。
DMARC提供了详细的报告功能,让管理员了解谁在尝试伪造您的域名,以及哪些合法邮件被错误拦截,这种反馈机制对于持续优化邮件安全策略至关重要。
DMARC实施路径
- 先实施SPF和DKIM,确保大部分合法邮件通过验证。
- 发布DMARC策略为
p=none,并订阅聚合报告(Aggregate Reports)。 - 分析报告,修复SPF/DKIM配置错误,确保合法邮件通过率接近100%。
- 逐步将策略升级为
p=quarantine,最后过渡到p=reject。
这一过程需要耐心和数据支撑,切勿在未验证合法邮件通过率的情况下直接启用reject策略,否则可能导致业务邮件中断。
三者协同:构建完整的邮件安全生态
SPF、DKIM和DMARC并非孤立存在,而是层层递进的关系,SPF提供基础的身份验证,DKIM确保内容的完整性,DMARC则提供策略执行和反馈闭环,只有三者协同工作,才能构建坚不可摧的邮件安全防线。

不同规模企业的实施建议
- 初创企业:优先配置SPF和DKIM,使用
p=none策略的DMARC,重点关注邮件送达率。 - 中型企业:完善SPF和DKIM配置,启用
p=quarantine策略,定期分析DMARC报告。 - 大型企业:实施
p=reject策略,建立自动化监控体系,应对大规模钓鱼攻击。
常见问题与解答
SPF、DKIM和DMARC有什么区别?
SPF验证发件人IP是否授权,DKIM验证邮件内容是否被篡改,DMARC则结合前两者提供策略指令和报告,三者互补,缺一不可。
DMARC设置后邮件进垃圾箱怎么办?
首先检查DMARC报告,确认是否有合法邮件被误判,如果是,需调整SPF或DKIM配置,检查收件人邮箱服务商的过滤规则,必要时添加白名单。
如何选择合适的DMARC策略?
建议从`p=none`开始,逐步过渡到`p=quarantine`,最后到`p=reject`,每一步都需基于报告数据分析,确保合法邮件不受影响。
安全投入的长期回报
实施SPF、DKIM和DMARC不仅是一项技术任务,更是对品牌声誉的投资,在钓鱼攻击日益猖獗的当下,完善的邮件验证机制能有效保护客户数据,提升用户信任度,尽管初期配置需要一定的时间和精力,但其带来的安全收益和送达率提升,远超投入成本,据行业数据显示,正确配置这些协议的企业,其邮件投诉率显著降低,品牌形象更加稳固,尽早行动,构建安全的邮件通信环境,是每个企业的明智之选。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/%e4%bb%80%e4%b9%88%e6%98%afspf%e3%80%81dkim%e5%92%8cdmarc%ef%bc%9f%e7%94%b5%e5%ad%90%e9%82%ae%e4%bb%b6%e5%ae%89%e5%85%a8%e8%ae%be%e7%bd%ae%e6%96%b9%e6%b3%95/