低码率高防场景下,CDN与源站服务器的取舍结论很明确:以高防CDN作为流量入口和清洗层,以高防服务器作为回源承接层,两者协同,而非二选一。这种架构既解决了低码率业务带宽成本占比过高的问题,也对冲了单点防御的极限瓶颈。
低码率高防场景CDN怎么选:先看清流量底色
低码率,指正常业务流量不高,比如图片站、API接口、小视频预览页、游戏登录网关,这类场景的正常带宽占用往往只有几Mbps到几十Mbps,但一旦遭遇DDoS攻击,攻击流量通常是正常流量的几十倍甚至上百倍,这带来一个核心矛盾:买高防服务器时,费用主要花在防御峰值上,而不是业务性能上。
如果选择单台高防服务器直连,按当前国内高防服务器价格行情,百G防御的独享物理机月成本通常在数千元甚至上万元(据IDC行业普遍报价区间),而业务实际只用了不到十分之一的带宽资源,算下来,大部分成本都在为“可能永远用不到的防御峰值”买单。
如果选择高防CDN,计费模型完全不同,高防CDN按流量或按请求数计费,低码率业务在正常状态下消耗的费用极低,攻击流量被分散到全国或全球的清洗节点,每个节点分摊的压力有限,整体防御能力理论上可以做到“无上限”叠加。
行业共识认为,低码率高防场景下,CDN在成本效率上远高于单纯堆高防服务器。
CDN与高防服务器的核心职责差异
在低码率高防架构里,CDN和高防服务器各自承担完全不同的角色,缺一不可。
| 对比维度 | 高防CDN | 高防服务器 |
|---|---|---|
| 主要职责 | 流量清洗、恶意请求拦截、静态内容分发 | 业务逻辑处理、数据存储、动态请求响应 |
| 防御上限 | 可弹性扩展,多节点协同(据IDC服务商公开防御能力说明) | 单机防御上限固定,受机房带宽和硬件防火墙制约 |
| 成本模型 | 按用量计费,低流量时段成本极低 | 按月固定付费,防御规模越大越贵 |
| 业务承载 | 适合静态资源、API加速、TCP/UDP代理 | 适合数据库、会话管理、交易系统 |
高防CDN解决的是“进不来”的问题,攻击流量到达源站之前,先在CDN节点被识别、过滤、丢弃,CC攻击、四层洪水、反射放大攻击,大部分在边缘层就被终结了。
高防服务器解决的是“扛得住”的问题,即使CDN被穿透或绕过比如攻击者直接扫描源站IP发起攻击高防服务器本身的硬防能力依然是最后一道防线,没有这一层,源站裸奔,CDN再强也白搭。
低码率高防场景下,正确的理解是:CDN是盾牌,服务器是铠甲,不是替代关系,而是纵深防御的前后两层。
高防CDN与服务器区别:技术选型的三个核心参考点
业务是否对动态交互敏感
低码率业务中,如果以静态资源为主图片、视频、JS/CSS、下载包那高防CDN可以承担绝大部分流量,源站服务器只需要处理回源请求,此时源站配置可以适当降低,不需要刻意追求高防。
如果业务是实时性强的动态接口,比如游戏登录、聊天消息、支付回调,CDN的缓存能力基本帮不上忙,每一次请求都要回源,此时服务器的响应能力和网络链路质量就变得关键,更合理的方案是:CDN做四层代理转发(而不是七层缓存),把攻击流量过滤后再转发到高防服务器,由服务器完成业务逻辑。
源站IP是否可能暴露
高防CDN的核心优势之一是隐藏源站,攻击者看不到源站IP,就只能打CDN节点,而CDN节点的防御是分布式的,打不垮,但如果源站IP已经泄露比如曾经直接解析过域名、发过邮件、或者做过SSL证书透明度查询那攻击者可以直接打源站,此时CDN形同虚设。
这种情况下,只有两个选择:要么换IP并严格隐藏,要么就直接用高防服务器而不依赖CDN的隐藏能力。
预算和长期运维成本
低码率业务通常意味着收入规模有限,对成本的敏感度高,高防CDN的按量付费模式,在无攻击时段几乎无成本;攻击发生时,流量清洗费用才会增加,而高防服务器是固定支出,不管有没有攻击都要全额支付。
业内专家指出,对于月正常流量在几十GB以内的低码率业务,高防CDN的年综合成本通常不到同防御级别高防服务器的三分之一,但考虑到长期稳定性和内网通信需求,自建或托管高防服务器也有不可替代的优势比如需要固定IP做白名单对接、需要低延迟内网访问数据库等。
低码率高防场景的推荐架构与落地操作
推荐架构:高防CDN(入口)→ 源站高防服务器(业务处理)→ 数据库/缓存(内网)。
具体落地步骤:
- 在CDN厂商后台添加域名,源站设置为高防服务器的IP和端口
- 开启CDN的四层转发模式(Nginx Stream或云厂商的IP转发),避免七层解析消耗性能
- 在CDN节点配置频率限制和地域封禁策略,过滤恶意试探流量
- 高防服务器上只开放必要端口80/443以外尽量全部关闭,SSH改为非标准端口并限制来源IP
- 配置健康检查:CDN定期探测源站存活状态,源站异常时自动切换备源或返回缓存内容
- 观察一段时间内CDN回源流量占比,如果超过30%,说明缓存命中率偏低,需要优化CDN的缓存规则
这套架构下,即使CDN被绕过直打源站IP,高防服务器依然能独立扛住一段时间的攻击,留出切换IP和应急处置的时间窗口。
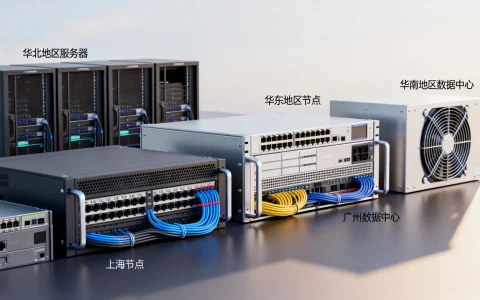
各地域高防服务器价格与CDN组合成本参考
国内高防服务器价格受地域影响明显,据IDC行业公开报价,江苏镇江、浙江台州等华东机房,百G防御的托管服务器月成本大致在8000元至15000元区间;而河南郑州、湖北襄阳等中部机房,同防御级别可能低至5000元至9000元,沿海城市机房防御成本普遍更高,但网络延迟更低,广州、深圳机房的百G防御服务器月成本可能达到5万至2万元。
对于低码率业务,按每月消耗200GB正常流量计算,高防CDN的流量费用约为几十元到几百元,加上少量请求数费用,年成本通常控制在千元以内,对比之下,一台低配百G防御服务器的年成本在6万到12万元,差距悬殊。
低码率高防场景下,用CDN分担防御、用低价高防服务器做回源,是最合理的成本结构,具体操作方面,中小站长多采用“高防CDN+普通优化线路服务器”的组合方式:将低配高防服务器作为隐藏源站,避免购买高防服务器造成预算浪费,部分情况下,由于国内高防服务器价格的特殊性,将业务部署在高防机房内并通过CDN做分发,还可以获得额外的BGP带宽冗余。
低码率高防场景CDN怎么选:实操判断清单
- 正常带宽占用低于20Mbps吗?
- 用户群体集中在国内还是全球?
- 攻击类型以四层流量洪水为主,还是七层CC为主?
- 源站IP是否已经通过网站DNS解析记录泄露过?
- 业务对回源延迟的容忍度是多少毫秒?
如果前两项为“是”且第三项更偏向四层攻击,优先选择高防CDN,如果第四项为“是”,则必须配合源站IP更换,否则CDN的隐藏优势归零,第五项决定了服务器的地域选择和线路类型。
低码率高防场景不需要在CDN和服务器之间做痛苦取舍,高防CDN用低成本解决大流量攻击清洗问题,高防服务器用固定防御兜底,保证业务连续性和数据安全,对于绝大多数低码率业务,以CDN为主、以低配高防服务器为源站的纵深防御架构,是性价比最高的选择,在部署时,优先通过高防CDN的四层转发功能将攻击流量过滤在源头,再根据各地域高防服务器价格差异选择性价比更高的机房部署源站,这样才能最大化每分预算的防护效果。
高防CDN和服务器区别相关问题解答
问:低码率高防场景下,只买高防服务器不用CDN行不行?
可以,但成本效率极低,高防服务器的防御能力是固定的,比如100G防御,遇到120G的攻击就会黑洞封IP,业务直接中断,而CDN的清洗能力可以弹性扩展,攻击流量越大、分散到节点越多,单点压力越小,不会因为超出某个阈值就整体不可用。
问:高防CDN会明显增加网络延迟吗?
对于静态资源,CDN节点就近分发反而会降低延迟,对于动态请求,多一跳CDN转发会增加3到10毫秒的延迟(据内容分发网络行业通用性能参数说明),多数业务感知不到,低码率业务通常对延迟的容忍度较高,真正需要毫秒级响应的场景,建议采用高防服务器直连并配合BGP线路优化。
问:国内高防服务器价格差异大,低码率业务选哪里的机房更合适?
低码率业务对流量的地域敏感度低于延迟敏感度,华东和华南机房延迟最低但价格最高,中部机房延迟稍高但性价比突出,如果业务面向全国用户且对延迟要求不极端,结合CDN的加速能力,将源站部署在中部机房(如河南、湖北)能显著降低固定成本,据国内外IDC市场公开数据,此类源站加边缘加速的混合部署方式在同等防护效果下,综合成本可节省35%左右,具体比例因业务流量特征而异。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/%e4%bd%8e%e7%a0%81%e7%8e%87%e9%ab%98%e9%98%b2cdn%e4%b8%8e%e6%9c%8d%e5%8a%a1%e5%99%a8%e6%80%8e%e4%b9%88%e9%80%89%ef%bc%8c%e9%ab%98%e9%98%b2cdn%e6%9c%8d%e5%8a%a1%e5%99%a8%e5%a6%82%e4%bd%95%e5%8f%96/