内网堡垒机部署位置应遵循“靠近核心资产、旁路监听优先、串联管控关键路径”的原则,审计范围必须覆盖所有运维协议、账号操作和敏感指令,而非仅记录登录日志。
很多团队以为堡垒机装上就能高枕无忧,但实际运维事故中,相当一部分问题出在部署位置选错、审计范围漏配,本文直接给出可落地的部署方案和审计清单,帮你避开那些“看不见”的盲区。
堡垒机部署在哪个网段才合理?先分清三种网络角色
内网环境通常分为核心业务区、办公管理区、开发测试区、DMZ区,堡垒机不宜放在所有网段,而是放在能“看到”运维流量、又不会成为单点故障的位置,行业共识是:管理网段或核心交换机的镜像口,这是部署位置的最佳起点。
旁路部署还是串联部署?场景决定选择
不少客户纠结“旁路还是串联”,其实两者本质是审计能力和控制能力的取舍。
- 旁路部署(镜像方式):堡垒机连接核心交换机的SPAN端口或TAP分光器,复制运维流量做审计,优点是不影响现有网络路径,设备故障不阻断业务;缺点是无法拦截操作,只能事后追溯,适合只做审计、不做管控的场景,比如开发测试区、外包人员操作记录。
- 串联部署(网关方式):堡垒机以网关形式插入运维链路,所有SSH/RDP/数据库连接必须经过它,优点是可以实时执行命令过滤、高危操作阻断;缺点是一旦设备宕机,运维通道也断了,需要做好HA冗余,适合生产核心区、数据库堡垒机这类高安全等级位置。
建议混合使用:核心生产库用串联,非核心区域用旁路,能平衡安全与可用性。
具体部署位置清单
- 核心业务区前端:部署在数据库或关键应用服务器的接入交换机旁,镜像流量最全。
- 运维管理区独立VLAN:单独划分一个管理VLAN,堡垒机和管理终端放这里,与业务流量物理或逻辑隔离。
- 云环境:部署在VPC内的独立子网,通过安全组限制访问来源,配合云日志服务做长期存储。
- 异地多机房:每个机房就近部署一套或使用集中管理+节点采集模式,避免跨专线抓流量。
审计范围包括哪些?别只盯着登录日志
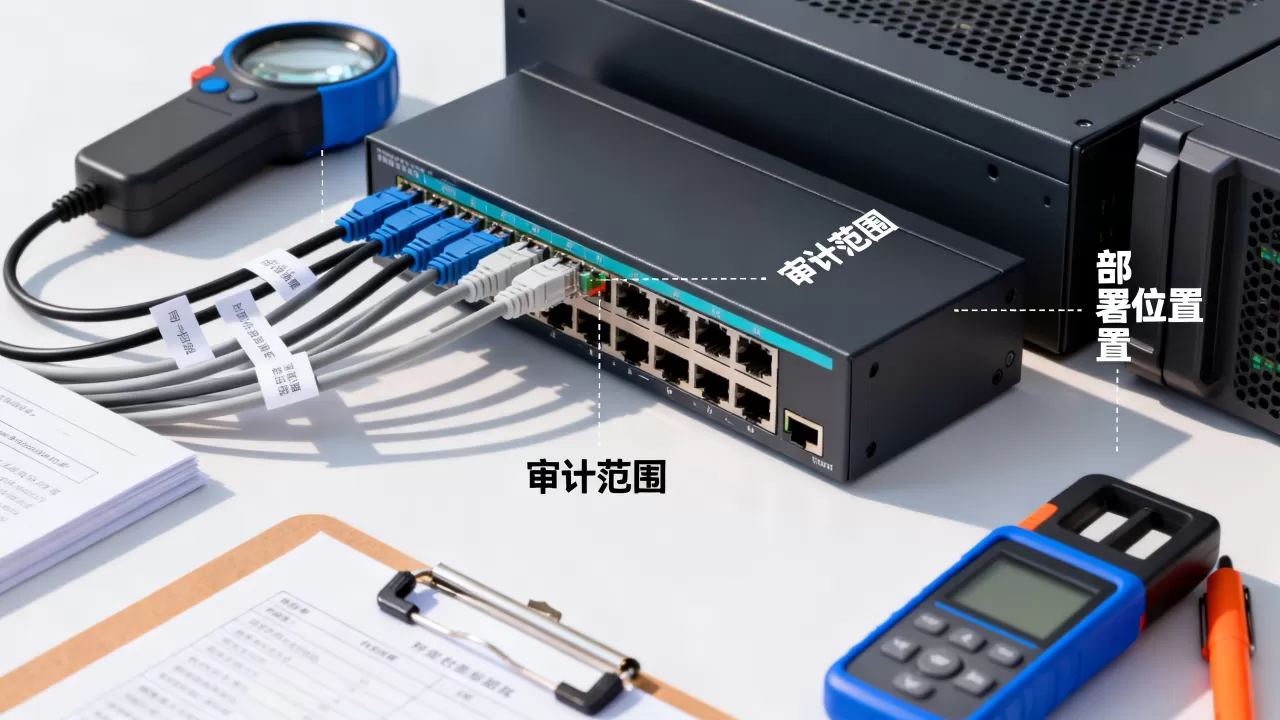
很多企业把堡垒机的审计等同于“谁在什么时间登录了哪台服务器”,但这远远不够,完整审计范围应覆盖认证、授权、操作、会话、文件、指令六个维度。
账号与认证审计
- 记录所有登录尝试,包括成功、失败、来源IP、使用的客户端工具(如Xshell、SecureCRT、Navicat)。
- 需要审计双因子认证结果,比如动态令牌是否正确、短信验证码是否过期。
- 定期检查是否有人绕过堡垒机直连服务器,这是审计死角。
操作命令与指令审计
- 对于Linux服务器,必须完整记录历史命令,包括命令执行的时间戳、返回码、输出摘要。
- 对于Windows服务器,记录PowerShell和cmd下发的指令,以及远程桌面中的关键操作(如修改注册表、停止服务)。
- 数据库运维审计要单独细看:SQL语句是SELECT还是DELETE、是否执行了DDL(建表、删表)、是否导出大量数据。
文件传输与高危行为审计
- 记录SFTP/SCP上传下载的文件名、路径、大小,支持文件内容快照或者哈希校验。
- 高危命令类别需重点标记,比如
rm -rf、shutdown、drop table、chmod -R 777,这类操作即使未被阻断,也必须单独生成告警。
会话录像与回放
- 所有协议会话建议保留完整录像,视频回放时能搜索命令跳转,方便定位问题,对于RDP会话,还要监控剪贴板操作。
内网堡垒机审计范围建议:按资产重要程度分级
审计范围不是越广越好,而是和资产价值匹配,根据行业经验,一般按三级配置。
| 资产级别 | 典型案例 | 审计范围策略 | 录像保留时长 |
|---|---|---|---|
| 核心资产 | 支付系统、生产数据库、域控服务器 | 全程录像+命令阻断+文件内容审计+双人复核 | 不低于180天 |
| 重要资产 | 业务应用服务器、内部OA、财务系统 | 全程录像+高危命令告警 | 90-180天 |
| 一般资产 | 测试环境、临时服务器 | 登录和命令记录,不强制录像 | 30-90天 |
审计范围也要跟随业务变化动态调整,例如新增Kubernetes集群后,需要覆盖kubectl exec、kubectl delete等运维命令;使用云数据库时,审计RDS控制台的登录行为同样关键。
堡垒机审计盲区:部署后必须验证的三个位置
部署完成后,别急着宣布上线,用下面三个方法自查,能发现相当比例的漏配问题。
堡垒机自身成为“跳板”
如果服务器只允许堡垒机IP访问,那攻击者攻陷堡垒机后就能横向移动,部署时应设置最小访问权限,堡垒机管理口独立,与应用口分开,同时开启堡垒机自身的操作审计,记录管理员登录后台的动作。
IP直连和本地登录
系统管理员容易在本地终端使用sudo su切换身份,或者通过带外管理卡(如iLO、iDRAC)直接登录,这些操作不经过堡垒机,审计范围必须覆盖带外管理口的控制和日志。建议在关键服务器上配置本地安全策略,强制运维人员只能从堡垒机跳转。
时间不同步导致审计无效
日志审计最怕时间错乱,部署后必须验证所有设备和堡垒机是否统一使用NTP时间源,否则回放录像和命令日志的时间线对不上,取证会非常困难。
实施部署与审计配置的实操步骤
以下是一个经过验证的操作路径,适用于主流堡垒机产品(无论是商业版还是开源如JumpServer、Teleport)。
- 划分管理VLAN:创建独立网段,把堡垒机、运维跳板机、日志服务器放到一起,禁止从办公网直接访问业务网。
- 配置网络策略:在核心交换机上设置流量镜像,将目标服务器所在接口的入向流量复制到堡垒机监听端口,串联模式则需调整路由,让运维流量强制经过堡垒机。
- 添加资产与应用:在堡垒机后台录入服务器IP、账号别名、关联协议(SSH、RDP、MySQL、Oracle等),这里建议采用“定期自动同步账号”方式,避免密码变更后审计中断。
- 定义审计策略:按资产级别勾选“录像、命令审计、文件审计、高危命令拦截”,例如对核心数据库开启
SQL拦截,禁止非白名单的DELETE语句。 - 验证审计有效性:使用测试账号登录并执行若干命令,然后登录堡垒机后台查看实时会话和命令记录,确认时间、内容、来源IP都正确。
- 配置告警与报表:设定规则10分钟内3次登录失败”“执行了rm -rf”即触发通知,每周生成审计摘要,发送给安全负责人。
常见问题:内网堡垒机部署与审计的取舍
堡垒机部署在哪个网段比较安全?
放在独立管理网段最安全,这个网段不承载业务流量,仅用于管理设备,若没有条件划分VLAN,至少让堡垒机处于核心交换机旁路路径上,并把管理端口访问源限制为特定运维终端IP。
堡垒机审计范围覆盖不住云上的临时实例怎么办?
云原生环境建议采用动态发现机制,部分云端堡垒机支持自动同步云平台的主机列表,临时实例创建后会被自动纳管,如果用的是传统硬件机,则要定期扫描IP地址段,将新实例手动加入审计策略中。
堡垒机旁路部署时,审计数据会丢包吗?
镜像流量过大时确实可能出现丢包,解决方案是调整交换机镜像会话的带宽限制,或者使用双镜像口分别接审计设备和入侵检测设备,录像数据不宜直接写入堡垒机本地磁盘,应实时转发至集中式日志平台,降低本地I/O压力。
部署位置和审计范围是堡垒机发挥价值的两根基柱,把这两件事想清楚,内网运维的每一步动作都能有迹可循,出现风险也能在第一时间定位到人、到指令、到时间点,后续再根据业务变化定期复核审计策略,就能让安全防护常年在线。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/620419.html