将Windows设备加入Active Directory(AD)域,核心在于确保网络连通性、DNS解析正确以及拥有具备权限的域管理员账户,通常通过系统设置或PowerShell命令即可完成。
在2026年的企业IT环境中,域控(Domain Controller)依然是集中化管理用户、权限和安全策略的基石,许多管理员在初次配置或排查故障时,往往卡在“无法加入域”或“加入后策略不生效”的环节,这通常不是单一的技术问题,而是网络、身份验证和组策略协同工作的结果,我们将深入拆解这一过程,从前置检查到实操命令,再到常见陷阱,提供一套可落地的解决方案。

加入域前的关键环境检查
在点击“加入”按钮之前,80%以上的失败案例源于基础环境的配置失误,业内专家指出,网络层面的连通性是首要前提,其次是身份层面的权限验证。
网络连通性与DNS解析
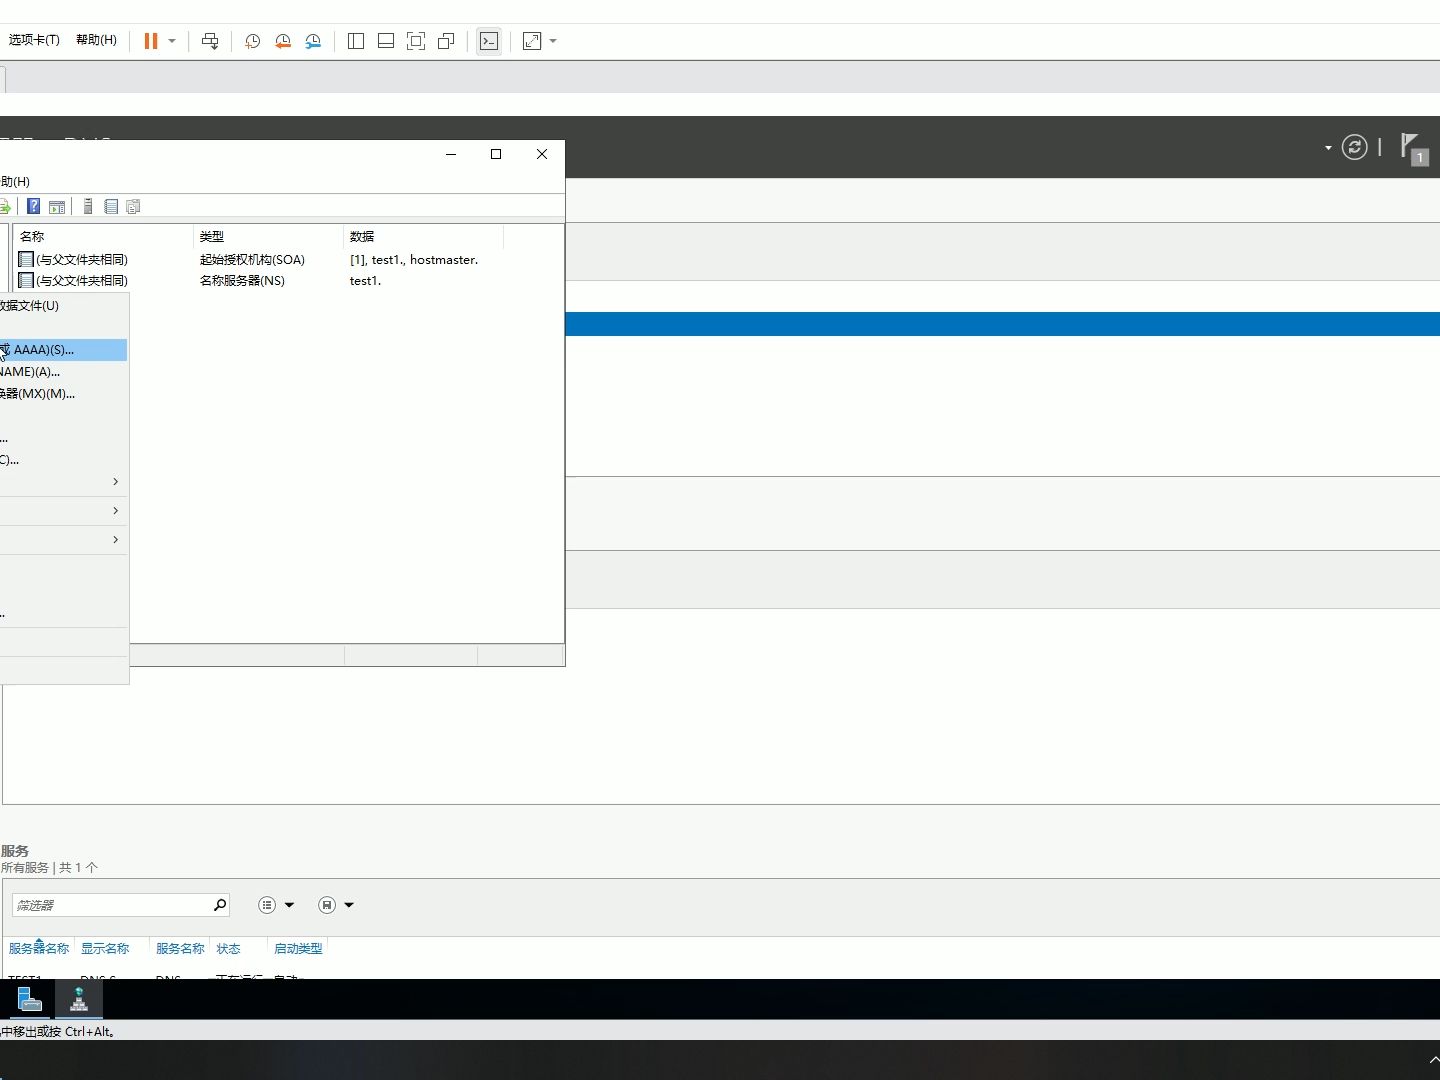
AD域依赖于DNS服务来定位域控制器,如果客户端无法解析域名的SRV记录,加入过程就会直接失败。
验证DNS设置
确保客户端的首选DNS服务器指向内部AD域控制器的IP地址,或者指向能够递归解析内部域名的DNS服务器,切勿使用公共DNS(如8.8.8.8)作为首选,这会导致内部域名无法解析。
测试连通性
使用命令行工具进行快速验证,打开PowerShell或CMD,执行以下命令:
nslookup <你的域名>:确认能解析出域控制器的IP。ping <域控制器IP>:确认网络层可达。Test-ComputerSecureChannel:如果在已加入域的机器上运行,可检查信任关系是否完好。
时间同步的重要性
Kerberos认证协议对时间偏差极为敏感,如果客户端与域控制器的时间差超过5分钟,身份验证将直接拒绝。
- 操作建议:在加入域前,手动同步时间,在PowerShell中运行

w32tm /resync
实战操作:如何顺利AddActiveDirectoryDomain
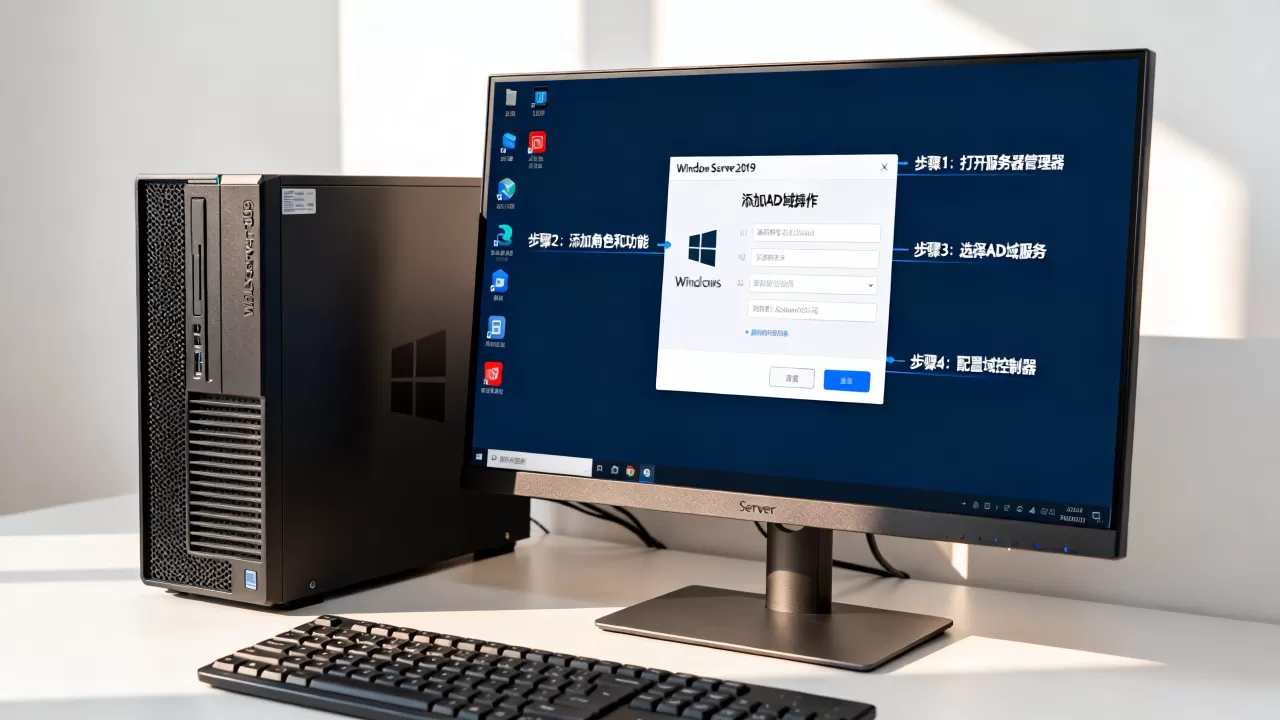
对于大多数Windows 10/11及Windows Server 2016/2019/2026用户,有两种主流方式完成加入域操作,选择哪种方式取决于你的管理习惯和自动化需求。
图形界面操作路径
这是最直观的方法,适合偶尔进行手动配置的管理员。
- 进入设置:右键点击“此电脑”选择“属性”,或进入“设置”>“系统”>“。
- 更改设置:点击“更改设置”链接,打开“系统属性”窗口。
- 选择域:在“成员身份”区域,选择“域”,输入完整的FQDN域名(
corp.example.com),点击确定。 - 身份验证:弹出窗口要求输入用户名和密码,务必使用具有“允许将工作站加入域”权限的账户,通常是Domain Admins组成员。
- 重启生效:提示“欢迎加入域”后,重启计算机。
PowerShell自动化脚本
对于需要批量部署或远程管理的场景,PowerShell是更高效的选择,使用 Add-Computer cmdlet可以精确控制行为。
# 定义变量
$DomainName = "corp.example.com"
$Credential = Get-Credential # 弹出窗口输入域管理员账号密码
# 执行加入域命令
Add-Computer -DomainName $DomainName -Credential $Credential -Restart -Force
# 参数解析:
# -Restart: 加入成功后自动重启
# -Force: 忽略现有计算机对象冲突,强制覆盖
这种命令方式特别适合集成到SCCM或Intune等管理工具中,实现无人值守的域加入。
常见故障排查与解决方案
即使步骤正确,网络波动或策略限制也可能导致失败,以下是几种典型场景及应对策略。
错误代码0x54B:无法联系域控制器
这通常意味着网络不通或DNS错误。
- 检查防火墙:确保客户端到域控的TCP 389(LDAP)、TCP 636(LDAPS)、TCP 88(Kerberos)、TCP 445(SMB)端口是开放的。
- 检查MTU设置:在某些虚拟化环境或特殊网络架构中,MTU不匹配可能导致大包丢包,尝试临时调整MTU值测试。
错误代码0x52E:用户名或密码错误
- 账户权限:确认使用的账户不仅密码正确,且未被锁定。
- 计算机对象限制:默认情况下,Authenticated Users组允许将10台计算机加入域,如果企业规模较大,建议提前在AD中调整此限制,或指定专用账户进行加入操作。
加入后组策略不生效
有时机器已显示在AD中,但策略迟迟不应用。
- 强制刷新:运行
gpupdate /force。 - 检查OU位置:确认计算机对象是否被移动到了正确的组织单位(OU),因为GPO是链接到OU的。
- 信任关系重置:如果信任关系断裂,运行
Test-ComputerSecureChannel -Repair尝试修复。
2026年趋势:混合云环境下的域加入挑战
随着企业数字化转型的深入,越来越多的公司采用Azure AD(现Microsoft Entra ID)与本地AD混合架构,在这种场景下,“加入域”的概念正在发生微妙变化。
本地AD与云端的协同
在混合环境中,传统的本地域加入依然适用于内网服务器和办公PC,但对于远程办公或云原生应用,身份验证逐渐向云端迁移。
- 场景差异:本地域加入侧重于内网资源访问和传统GPO管理;云端加入侧重于SaaS应用访问和现代身份验证。
- 最佳实践
:保持本地AD的稳定性,同时利用Azure AD Connect同步身份,对于新设备,建议优先配置为“加入Microsoft Entra ID”,仅在需要访问本地遗留系统时才进行本地域加入。
安全性增强
近年来,微软加强了域加入的安全措施,如要求设备符合合规性策略。
- 设备合规:在Intune管理中,可以设置只有安装杀毒软件、启用BitLocker的设备才能加入域或获取访问令牌。
- 零信任架构:逐步减少对静态域信任的依赖,转向基于身份的动态访问控制。
Q&A:关于AddActiveDirectoryDomain的常见问题
如何批量加入域而不输入密码?
可以通过预创建计算机账户并指定加入账户权限,或使用脚本将凭据加密存储后调用,在PowerShell中,可以使用 Export-Clixml 将凭据加密保存为文件,后续脚本读取该文件自动注入凭据,避免明文暴露。
加入域后,为什么我的本地管理员权限失效了?
加入域后,本地管理员组默认包含“Domain Admins”,如果你使用的是本地管理员账户,其权限并未失效,但优先级可能受组策略影响,若需保留本地管理权限,应在组策略中配置“拒绝从网络访问这台计算机”或调整本地安全策略中的用户权限分配。
加入域需要多少费用?
加入域本身是Windows操作系统内置功能,无需额外购买软件授权,但需要有效的Windows Server CAL(客户端访问许可证)用于访问域资源,以及可能涉及的硬件或云基础设施成本,对于小型企业,Windows Server Essentials版本提供了简化的域管理功能,适合15用户以下的场景。
掌握正确的加入域流程,不仅能提升管理效率,更是构建安全企业网络的第一步,从DNS配置到权限分配,每一个环节的严谨性都决定了最终的管理效果。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/%e5%8a%a0%e5%85%a5ad%e5%9f%9f%e5%a4%b1%e8%b4%a5%e6%80%8e%e4%b9%88%e5%8a%9e%ef%bc%9fwindows-server-2019%e5%8a%a0%e5%85%a5%e5%9f%9f%e8%af%a6%e7%bb%86%e6%ad%a5%e9%aa%a4/