这里讨论的“服务器可以不返回”,指的是HTTP交互中服务器不必为每个请求都返回内容,对于Web服务器来说,HEAD、OPTIONS、204、304这几类请求天然不需要返回响应体,nginx的“444”状态码属于主动不返回,而健康检查、埋点上报等场景更是常态化的“不返回。
哪些请求不需要服务器返回响应体
HEAD请求:只要响应头,不要响应体
HEAD请求是GET的简化版,浏览器或命令行工具发一个HEAD请求,服务器只返回状态行和响应头,不返回页面正文,常用场景是探测资源是否存在、检查URL可达性、验证CDN缓存是否命中。
日常排查中,curl -I https://example.com 就是用HEAD方式获取响应头,快速判断网站是否正常,服务器在这种请求下不返回内容,是协议规定好的行为,不是故障。
204 No Content:处理完了,但没话可说
204状态码的含义很直白:服务器成功处理了请求,但没有内容可以返回,很多埋点上报、日志采集、心跳监测接口都使用204作为标准响应。
前端页面加载后向统计服务器发送一条访问数据,服务器收到后返回一个204状态码和空的响应体,浏览器不会产生多余的数据解析开销,这种“不返回”反而是性能优化手段。
304 Not Modified:缓存还在,不用重复发
浏览器访问一个已缓存过的图片或CSS文件时,会带上If-Modified-Since或If-None-Match头,服务器比对后发现资源没变,返回304状态码,不返回资源内容,浏览器收到304后直接从本地缓存读取,节省流量也加快加载速度。
这里同样没有响应体,但服务器的“不返回”建立在协商成功的前提下,属于缓存机制的一部分。
OPTIONS预检:只报规则,不发数据
跨域请求发起前,浏览器会先发送一个OPTIONS预检请求,询问服务器允许哪些请求方法、允许哪些请求头,服务器返回Allow和Access-Control-Allow-等头信息即可,不需要返回具体内容。
从协议设计角度看,“不返回数据”并不等于“不处理”,而是处理结果本来就不需要体现在响应体中。
| 请求类型 | 是否返回响应体 | 典型用途 |
|---|---|---|
| HEAD | 否 | 探测、头信息检查 |
| OPTIONS | 否 | CORS预检、能力探测 |
| 204 | 否 | 埋点、上报成功但无内容 |
| 304 | 否 | 缓存协商命中 |
服务器不响应是什么原因:主动断连的几种情况
nginx直接断开:444状态码
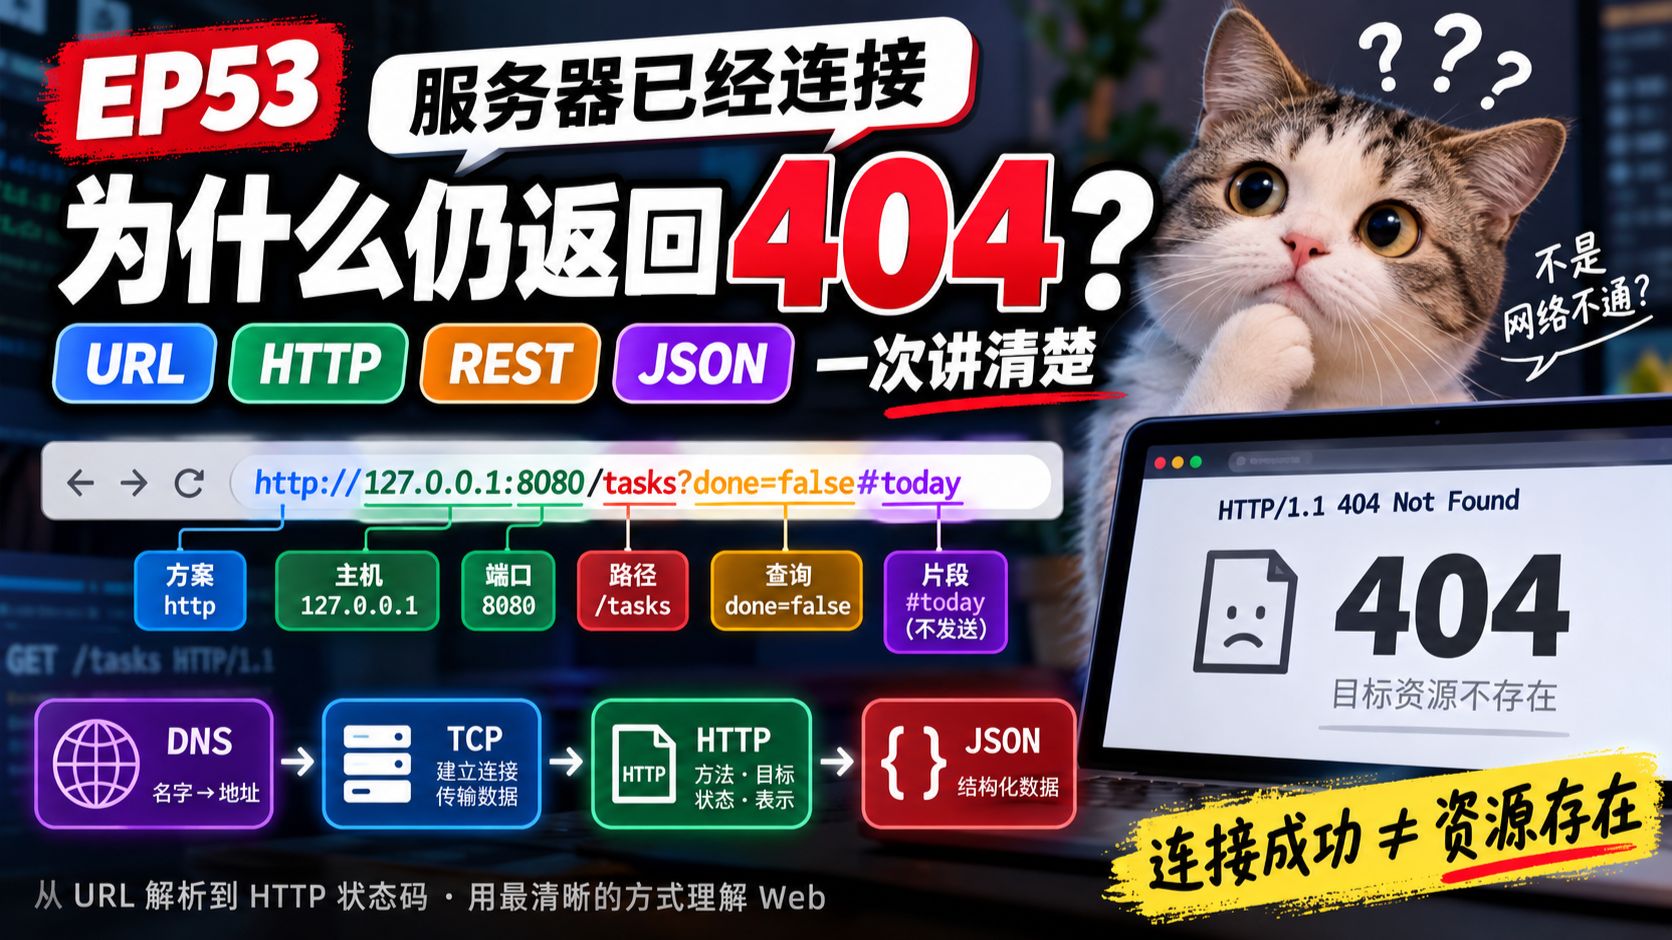
nginx有一个私有的状态码444,含义是“不发送响应头,直接关闭连接”,访问某些被限制的路径时,服务器日志里会记录444,客户端那边则是连接被重置,收不到任何HTTP响应。
这种方式常用于防采集、封锁恶意IP、屏蔽敏感路径,据nginx官方文档说明,444不是标准HTTP状态码,只在nginx内部使用,配置方法是直接返回:
location /private/ {
    return 444;
}
请求进来了,nginx不回应任何内容,直接切断TCP连接。
防火墙drop策略:比拒绝更彻底
防火墙有两种典型动作:REJECT会返回一个拒绝通知(比如TCP RST包),DROP则是直接丢弃数据包,什么也不回,客户端发出去请求后只能默默等待,直到超时。
DDoS防护、端口扫描防御、地域封禁等场景中,drop策略应用非常普遍,服务器不响应,其实是安全策略刻意制造的效果,目的是让探测者无法判断端口是否存活。
负载均衡限流:直接吞掉请求
当后端服务连接数打满或触发限流策略时,部分负载均衡器选择不返回任何内容,直接丢弃请求,客户端表现为“请求已发送但长时间无响应”,最终超时,这种策略牺牲了单个请求的反馈,但保护了后端服务不被冲垮。
服务器不返回数据怎么回事:正常场景与异常场景
健康检查和探活请求
负载均衡器会定期向后端服务器发送健康检查请求,只关心状态码是否为200,完全不关心响应体内容,为解决这个问题,后端接口只需返回空内容配合状态码即可,行业共识认为,判断节点存活状态看响应状态码就够了,响应体内容不应作为核心依据。
很多云平台的负载均衡产品,健康检查默认只判断状态码,不校验响应体,所以业务接口即使返回空内容,只要状态码正确,就不会被判定为异常。
静态资源无效请求与防盗链策略
图片服务器或静态资源服务器,对于来源不合法的请求,有的管理员配置了直接断开连接而不是返回403,例如nginx场景下,对非白名单的Referer返回444,客户端拿到的是“连接被重置”,而不是“403 Forbidden”。
这样做的好处是减少日志噪音,也避免盗链者拿到明确的错误提示后调整策略。
日志上报与统计埋点
前端日志上报类接口的设计目标就是低开销、高吞吐,服务器收到埋点数据后,返回带有204状态码的空响应即可,有些团队甚至把响应的Content-Length设置为0,进一步压缩传输体积。
国内主流网站的后端链路中,这类“不返回内容”的端点数量相当可观,它们不承载业务数据,只负责接收和确认。
服务器返回空内容或超时,用五步排查定位
第一步:区分“无响应”发生在哪一层
浏览器提示“无法连接”还是“已发送请求但等待响应”,含义完全不同,前者说明TCP连接没建立,问题在网络层;后者说明TCP已经连通,但HTTP层没有返回内容,问题在服务端应用。
第二步:用curl复现并观察头部
执行下面的命令,观察返回结果:
curl -I https://example.com --max-time 10如果没有任何输出,加-v参数看详细过程:
curl -v https://example.com -o /dev/null -w "连接耗时:%{time_connect}s 总耗时:%{time_total}s"-w输出的耗时数据能帮助判断卡在连接阶段还是等待响应阶段,业内专家指出,多数“服务器无响应”案例是网络层或防火墙配置问题,而非应用服务崩溃。
第三步:翻看服务端访问日志
nginx服务器检查访问日志:
tail -f /var/log/nginx/access.log重点关注状态码、请求耗时、upstream_status三个字段,如果日志里根本没有这条请求,说明请求没有到达nginx,问题在下层网络,如果日志里有请求但耗时很长,说明nginx收到了但上游没回。
第四步:检查防火墙、安全组和WAF
云服务器场景下,安全组配置错误是导致端口无响应的常见原因,检查安全组入方向是否放行了对应端口,再看本机防火墙:
iptables -L -n还要排查CDN或WAF是否拦截了请求,据工信部公开信息,近年来云上服务器大多默认启用安全组,配置错误是这类问题的常见诱因。
第五步:抓包确认TCP层状态
最终定位手段是抓包:
tcpdump -i eth0 tcp port 443 -n看到SYN包进来但没有SYN-ACK包出去,说明TCP层被丢弃,属于防火墙或系统内核层面拦截,看到TCP三次握手正常但HTTP请求后没有数据包,说明应用层没有正常响应。
服务器不返回,多数情况下不是故障,而是协议设计或安全策略使然,分清请求类型、响应状态码和网络层级,就能判断问题是出在本该不返回的规范行为中,还是出在需要修复的异常链路上。
常见问题:服务器不返回数据怎么回事
服务器不返回数据怎么回事?
可能是请求类型本身不需要返回内容,比如HEAD、OPTIONS、204、304,也可能是网络层被防火墙静默丢弃,或上游服务超时但网关没有返回错误页,查看响应头、服务端访问日志和TCP连接状态,可以快速判断具体原因。
服务器不响应是什么原因导致的?
常见原因包括:防火墙或安全组未放行端口、DNS解析到错误IP、nginx配置了444、负载均衡后端无健康节点、服务器连接数或CPU资源耗尽,优先检查access log和upstream_status,再逐层排查网络链路。
哪些请求不需要服务器返回响应体?
HEAD、OPTIONS、204、304这四类请求不需要响应体,HTTP/2和HTTP/3的PING帧同样不需要响应体,也不涉及HTTP状态码,主要用于连接保活,健康检查、埋点上报和CDN预热类请求,通常也约定不返回实际内容。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/%e5%93%aa%e4%ba%9b%e6%9c%8d%e5%8a%a1%e5%99%a8%e5%8f%af%e4%bb%a5%e4%b8%8d%e8%bf%94%e5%9b%9e%ef%bc%8c%e4%b8%8d%e8%bf%94%e5%9b%9e%e6%95%b0%e6%8d%ae%e5%a6%82%e4%bd%95%e5%a4%84%e7%90%86%ef%bc%9f/