团队第一次把应用容器化部署,别一上来就碰 Kubernetes,最稳的上手路径是:先在单机上用 Docker Compose 把应用、数据库、缓存整套跑通,再把配置外置、健康检查、资源限制补上,最后灰度接入线上。
容器化部署和传统部署有什么区别?先把思路理清
传统部署的坑通常是:开发环境好好的,上线就缺依赖;新版本发布后回滚必须重新构建整台机器,容器化部署把应用和依赖打成一个镜像,从开发、测试到生产都跑同一种“箱子”。
- 传统部署:先装系统、再装运行时、再传代码,环境差异多,扩容靠新机器重来一遍。
- 容器化部署:镜像一次构建,多处运行,应用、配置、日志分离,拉起来就是同一种目录结构。
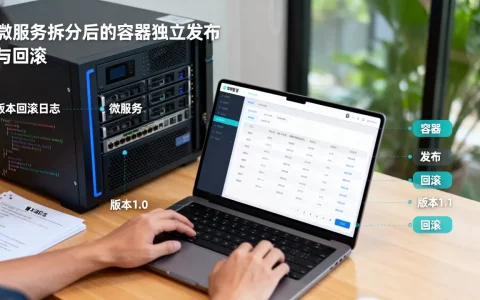
- 回滚方式:传统方式常要重发包或恢复虚拟机快照;容器化可直接用上一版镜像重启。
- 隔离性:传统多应用同机容易争抢端口和依赖;容器通过 namespace 和 cgroup 隔离进程与资源。
| 维度 | 传统部署 | 容器化部署 |
| 环境一致性 | 依赖人工对齐 | 镜像内固定 |
| 扩容速度 | 分钟到小时级 | 秒级拉起 |
| 回滚 | 重新发布或快照 | 切回旧镜像 |
| 单机资源利用率 | 较低 | 可混部但需限制 |
行业共识认为,容器化部署的核心收益不在省服务器,而在环境一致性。
容器化部署具体怎么操作?五步路径建议
第一步:给应用准备 Dockerfile,别追求镜像瘦身
第一次做容器化,先把镜像能跑起来,再考虑优化,一个典型 Java 应用 Dockerfile 可以是:
FROM eclipse-temurin:17-jdk
WORKDIR /app
COPY target/app.jar app.jar
EXPOSE 8080
CMD ["java", "-jar", "app.jar"]- 基础镜像先选官方维护的稳定版本。
- 不要一上来就折腾 Alpine、多阶段构建,等运行稳定后再做瘦身。
- 镜像是“应用 + 运行时 + 依赖”的快照,构建失败多数是因为路径和权限,先确认 COPY 的源文件存在。
第二步:用 Docker Compose 把数据库、缓存、应用串起来
单机编排最省事的是写 docker-compose.yml,别先上 K8s,Compose 足够覆盖第一次验证。

services:
  app:
    build: .
    ports:
      - "8080:8080"
    environment:
      SPRING_DATASOURCE_URL: jdbc:mysql://mysql:3306/appdb
    depends_on:
      - mysql
  mysql:
    image: mysql:8.0
    environment:
      MYSQL_ROOT_PASSWORD: rootpass
      MYSQL_DATABASE: appdb
    volumes:
      - mysql-data:/var/lib/mysql
volumes:
  mysql-data:
depends_on只能保证启动顺序,不保证就绪,需要配合健康检查。- 数据目录挂到 volume,别把 MySQL 数据写进容器可写层。
- 应用访问数据库用服务名
mysql,不要写 IP。
第三步:把配置和日志外置,别打进镜像
配置进镜像的坏处是改个数据库地址就要重新构建,第一次容器化就要养成“配置外置”的习惯。
- 环境变量:
SPRING_DATASOURCE_URL这种适合非敏感、易变配置。 - 配置文件挂载:
./config:/app/config:ro适合复杂配置文件。 - 敏感信息用
.env文件,不要提交到 Git。 - 日志直接打到 stdout/stderr,不要写容器内文件。
docker logs才能看到输出。
第四步:加上健康检查与资源限制
没有健康检查,容器启动了但应用没起来,Docker 也认为正常,加上 HEALTHCHECK 或 Compose 里的 healthcheck:
healthcheck:
  test: ["CMD", "curl", "-f", "http://localhost:8080/health"]
  interval: 30s
  timeout: 5s
  retries: 3
资源限制也要写:
deploy:
  resources:
    limits:
memory: 512M- 不限制内存,单个容器可能把宿主机内存吃光。
- 健康检查命令要能真实反映业务就绪状态,不要只 ping 端口。
第五步:用灰度方式接入线上流程,先单实例验证
第一次容器化部署不要直接替换所有旧实例,先起一个容器化实例,放到负载均衡后端,分一小部分流量过去,观察日志、错误率、内存曲线,稳定后再扩大比例,最后下线旧实例。
- 灰度期间保留旧版本可回退。
- 容器化实例和旧实例可以同时指向同一数据库,减少数据割接风险。
- 回滚时直接停止新容器,流量切回旧实例即可。
中小团队容器化部署成本高吗?先算三笔账
不少团队一听到容器化,就担心要上 Kubernetes、要专门招 DevOps,其实第一次容器化部署的成本,大头通常不是服务器或软件授权,而是学习与试错。
- 人力成本:团队里至少需要一个人真正理解 Dockerfile、镜像、Compose、网络模式,这个人的学习周期一般以周计,不是以天计。
- 基础设施成本:单机阶段用现有服务器或云上小规格实例就能跑,容器本身不额外收费,但镜像仓库、日志收集、监控如果上云会有新增费用。
- 试错成本:第一次容器化最常见的浪费,是把整套微服务拆得太碎,或过早引入 K8s,很多小团队在 Compose 单机阶段就能满足业务量。
应用容器化改造方案:先拆配置再拆服务
如果应用本身是单体,先别按微服务重写,容器化不是服务拆分,推荐的改造顺序是:
- 先单体容器化,跑通镜像构建和配置外置。
- 再把频繁变动的模块拆成独立容器,如定时任务、异步消费。
- 最后根据实例数和团队运维能力决定是否引入 Kubernetes。
业内专家指出,第一轮容器化改造,尽量保持应用代码不变,先把部署方式切过去,成功率会高很多。
北京地区团队容器化部署的落地提醒
如果团队在北京,或者服务器在北京地域,第一次容器化部署还有几个本地化细节。
- 镜像拉取速度:从 Docker Hub 拉镜像在部分时段可能不稳定,提前配置国内镜像加速地址或使用云厂商的镜像仓库。
- 云服务器地域:应用容器和数据库容器尽量放在同一地域、同一可用区,内网访问更快,也能减少公网流量费用。
- 备案与端口:如果容器对外提供 Web 服务,域名备案和端口开放规则要和云厂商安全组配合,容器内端口映射到宿主机的常用端口时注意安全组放行。
- 对象存储:构建出的镜像如果较大,放在同地域的私有镜像仓库,内网拉取通常比跨地域更稳。
容器化部署落地时最容易卡住的三个地方
镜像拉不下来或构建慢
第一次做容器化,可能一半时间耗在拉基础镜像和依赖上,解决办法是提前选好基础镜像版本、配置镜像加速、把不变的依赖层放在 Dockerfile 前面利用缓存。
容器内时区和权限不对
很多应用容器内默认时区是 UTC,日志时间对不上,在 Dockerfile 或环境变量里设置:
ENV TZ=Asia/Shanghai如果应用以非 root 用户运行,注意挂载目录的读写权限,不然启动时会报权限错误。
网络模式理解偏差
容器默认使用 bridge 网络,容器之间通过服务名通信,宿主机访问容器需要端口映射,不要用 host 网络来“图省事”,它会绕过端口映射,也不适合多实例部署。
先把上线范围控制在灰度
团队第一次容器化部署,控制住范围比追求技术完整更重要,先在单机 Compose 上把应用跑稳,配置、日志、健康检查、资源限制逐项补齐,再灰度切流,容器化不是目的,让发布和回滚更可靠才是。
Q&A:容器化部署具体怎么操作,小团队最该关注哪一步?
容器化部署具体操作可以拆成构建镜像、编排依赖、外置配置、健康检查、灰度发布五步,小团队最该关注的是第三步“配置和日志外置”,这一步没做对,后面每次改配置都要重新构建镜像,第一次上线后很快就会返工。
Q&A:容器化部署和传统部署有什么区别,第一次上容器必须换掉传统部署吗?
容器化部署和传统部署的核心区别是环境一致性与交付物不同,传统部署交付的是代码加环境说明,容器化部署交付的是镜像,运行时不依赖目标机器预装依赖,第一次上容器不一定要全部替代传统部署,可以选一个低风险应用做试点,保持旧实例同时运行,灰度验证后再逐步替换。
Q&A:中小团队容器化部署成本高吗,直接上 K8s 会不会更省事?
中小团队容器化部署成本是否高,主要看是否过早引入 Kubernetes,单机 Docker Compose 阶段几乎只有少量学习成本,服务器可以用现有资源,直接上 K8s 通常不会更省事,因为 K8s 的组件、网络策略、存储声明、升级维护都需要专门投入,第一次容器化阶段用 Compose 验证业务流,等实例数量或环境数量明显增长后再迁移,是行业共识做法。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/639561.html