微服务拆分后,用容器做独立发布与回滚的核心答案是:把每个服务打成不可变镜像,通过容器编排平台单独部署、单独回滚,一次发布只影响一个服务,回滚也只动那一个服务。
为什么容器天生适合微服务独立发布
镜像就是版本快照
微服务拆分前,单体应用发布是一个大包,里面所有功能绑在一起,拆分后,每个服务需要独立版本,容器镜像恰好满足这一点:一个镜像就是源码、依赖、运行环境、配置模板的完整快照,发布时,你发布的是镜像;回滚时,你也是回滚镜像,服务之间的版本互不覆盖,这就是独立发布的基础。


容器隔离了运行环境
容器通过命名空间和控制组把进程、网络、文件系统隔离起来,每个微服务跑在自己的容器里,不共享端口、不共享文件目录,这意味着你可以只替换其中一个服务的容器,其他服务完全不受影响,相比传统虚拟机镜像,容器更轻量,启动速度更快,回滚时能在几秒内拉起旧版本。
容器编排平台把“独立”变成了默认能力
单独使用容器,你只能手工 docker run,真正支撑独立发布的是编排平台,Kubernetes,它用 Deployment、Service、Ingress 等资源描述服务状态,天然支持按服务维度管理版本,这也解释了为什么现在主流的微服务架构几乎都跑在容器编排平台上。
微服务拆分后独立发布的落地步骤
第一步:拆分后先定清楚部署单元
微服务拆分后,第一个任务不是写代码,而是把每个服务定义为独立的部署单元,每个服务需要有自己的代码仓库、自己的镜像仓库路径、自己的 Kubernetes 命名空间(至少是独立的 Deployment),行业共识认为,部署单元的边界应该与业务能力边界一致,不要因为代码复用把两个服务塞进同一个镜像。
第二步:用CI/CD流水线构建可追溯镜像
独立发布的第一步是保证每次提交都能生成一个唯一的镜像标签,Git commit SHA、版本号加时间戳,流水线里至少包含这些步骤:
- 代码拉取与编译
- 单元测试与静态扫描
- 构建镜像并推送镜像仓库
- 生成部署清单(包含镜像版本)
- 自动部署到测试环境
镜像标签必须能回溯到源码提交记录,这样线上出问题,你能快速找到对应的代码变更。
第三步:用Deployment对象做独立发布
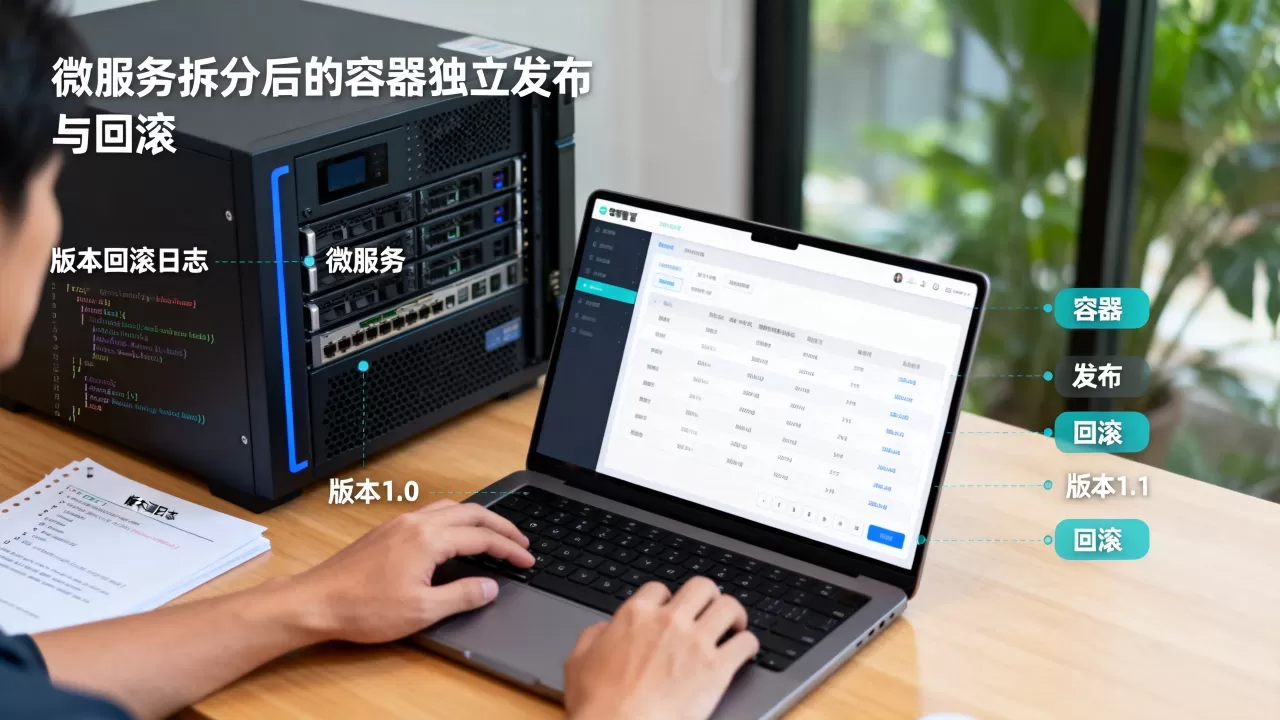
在 Kubernetes 中,每个微服务对应一个 Deployment,发布时只需要更新镜像版本,以订单服务为例,假设当前版本是 1.2.0,要发 1.2.1:
kubectl set image deployment/order-service order-service=registry.example.com/order-service:1.2.1 -n production
这个命令只滚动更新 order-service 这一个 Deployment,其他服务如用户服务、支付服务的容器不动,滚动更新过程中,Kubernetes 会先启动新副本,等健康检查通过后再逐步下线旧副本。
第四步:配置与代码分离,回滚才干净
发布时最忌讳顺手改配置文件,配置应该放在 ConfigMap 或 Secret 里,并且按版本管理,比如发布订单服务新版本时,只需要更新 ConfigMap 中的业务配置,而不是改镜像里的配置,回滚时,旧镜像对应旧代码,但配置可能已经被改过,所以要确保回滚时把 ConfigMap 也一起回滚到当时的值。
建议为每个版本保存完整的部署清单快照,包括镜像版本、ConfigMap 版本、依赖的数据库迁移脚本版本,这样回滚时能一键还原整个服务状态。
微服务容器化回滚方案对比
镜像回滚
最简单的方式,把镜像重新指回旧版本,比如从 1.2.1 回到 1.2.0:
kubectl set image deployment/order-service order-service=registry.example.com/order-service:1.2.0 -n production
这种方式适合代码逻辑问题,只要旧镜像还在仓库里,就能迅速回滚,缺点是如果问题出在数据库结构变更上,镜像回滚解决不了数据库迁移。
编排层回滚
Kubernetes 自带 rollout 机制,可以记录 Deployment 的历史版本,查看历史:
kubectl rollout history deployment/order-service -n production
回滚到指定版本:
kubectl rollout undo deployment/order-service --to-revision=3
这个命令会做一次反向滚动更新,相当于重新发布一次旧版本,优点是你不需要手动指定镜像地址,Kubernetes 会从历史记录里读取,缺点是只适用于最后一次更改,如果中间发生过多次变更,需要确认 revision 号。
数据库兼容性处理
微服务回滚的最大难点往往不是容器本身,而是数据库,如果新版本改动了表结构或数据,回滚代码后数据库可能已经回不去了。
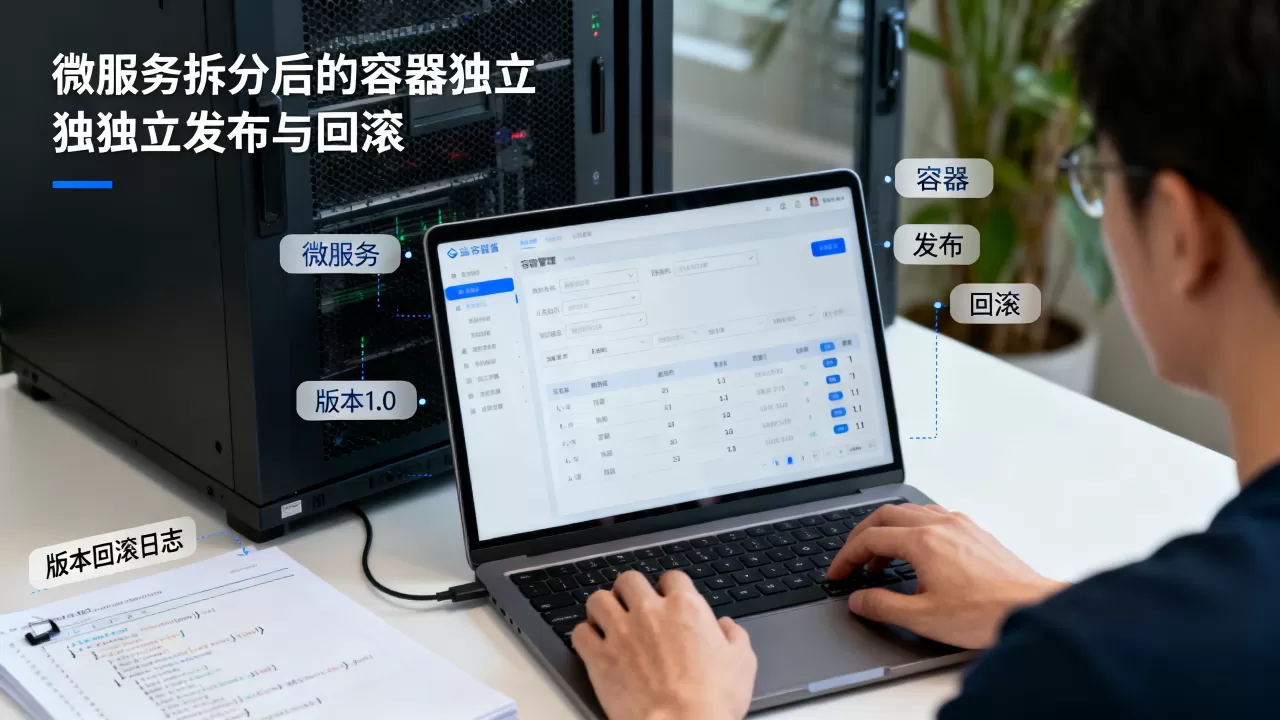
常见做法是数据库迁移文件前向兼容,比如新增字段时设置默认值,删除字段时先保留一段时间,回滚时,代码回退到旧版本,数据库不需要跟随回退,或者只需要执行一个反向迁移脚本,业内专家指出,多数情况下回滚失败不是因为容器镜像,而是因为数据库迁移没有设计好。
三种方案对比
| 回滚方式 | 适用场景 | 优点 | 风险 |
|---|---|---|---|
| 镜像回滚 | 代码逻辑错误 | 操作简单,秒级生效 | 数据库不兼容时无效 |
| 编排层回滚 | 发布配置错误 | 自动恢复历史状态 | 依赖 rollout 历史记录 |
| 数据库兼容性处理 | 结构变更场景 | 长期稳定 | 需要提前设计迁移策略 |
独立发布与回滚的常见坑
共享数据库,回滚一个服务连累一片
微服务拆分后,如果每个服务仍然连接同一个数据库,甚至直接操作其他服务的表,独立回滚就变成空话,你回滚订单服务时,订单服务旧代码可能会把新数据写坏,正确做法是每个服务独占自己的数据库或 Schema,服务间通过 API 交互,这个设计问题在拆分初期就得解决,否则容器层面再独立,数据层面也是耦合的。
配置中心不分离,发布时改配置等于埋雷
很多团队在发布时喜欢顺手在配置中心改几个参数,比如调整超时时间、开关某些功能,等到回滚时,代码回到了旧版本,配置却是新的,新旧不匹配导致奇怪的问题,更稳妥的方式是配置跟着版本走,每个版本对应一套配置集,发布时一起切换,回滚时一起回到旧配置。
依赖链太长,服务之间互相牵制
如果微服务间采用同步调用,订单服务升级时,依赖订单服务的下游服务会受影响,回滚时,下游服务可能已经针对新接口做了适配,旧接口被退回后反而报错,服务间的接口应该向后兼容,或者通过消息队列异步解耦,否则独立发布只能停留在“名义上独立”,实际上还得搞一次全局发布窗口。
一个真实场景:订单服务如何独立发布又安全回滚
假设一个电商系统拆分为订单、用户、库存、支付四个服务,订单服务需要发布新版本支持新的促销逻辑。
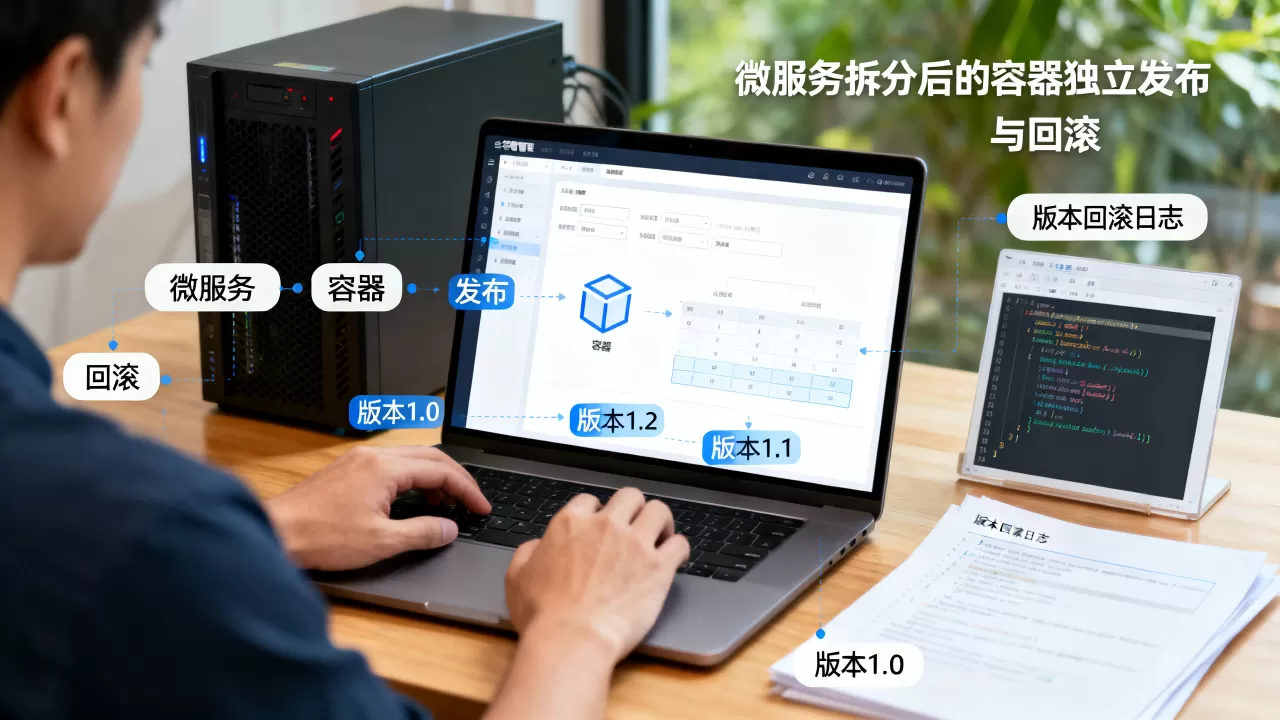
发布流程这样走:
- 代码提交后,CI 流水线构建出
order-service:3.2.0镜像 - 运维在 UAT 环境单独部署这个镜像,跑一遍订单接口测试
- 通过后,生产环境执行
kubectl set image更新订单服务 Deployment - 观察监控面板,确认订单创建成功率没有下降
- 如果发现有异常,立即执行
kubectl rollout undo deployment/order-service回滚到 3.1.0
整个过程只动了订单服务,用户服务、库存服务没有任何变化,用户无感知,其他业务无中断。
但要注意,如果订单服务 3.2.0 新增了订单表的一个字段,并且应用启动时自动迁移,那么回滚到 3.1.0 时,旧代码不认识新字段,但没有关系,数据库保留新字段不影响旧代码运行,如果新版本删除了字段,那旧代码就会出错,所以开发时通常约定只增不改,删除操作至少推迟两个版本。
微服务拆分后,容器的价值就在于让每个服务拥有独立的生命周期,独立发布不是技术难题,而是设计纪律:镜像不可变、配置分离、数据库兼容,只要把这三条守好,回滚其实就是一条命令的事。
微服务拆分后独立发布与回滚常见问题
微服务拆分后如何做独立发布,需要先解决什么问题?
先解决部署单元的边界问题,每个服务必须有独立的代码仓库、镜像仓库、Deployment 和配置集,还要确保数据存储独立,服务间不直接操作对方的表,这些基础打不好,容器只能帮你隔离进程,隔离不了业务层面的耦合。
容器回滚和传统回滚有什么区别?
传统回滚是替换整个应用包,影响范围大,容器回滚是替换镜像,镜像本身自带运行环境,所以回滚更快速、更可预测,传统回滚时如果环境配置漂移,旧代码可能跑不起来;容器回滚时镜像里保存了当时的完整环境,漂移问题基本消失。
回滚时数据库怎么处理?
如果数据库迁移设计成前向兼容,代码回滚后数据库不需要动,比如新增字段时设置默认值,旧代码插入数据时忽略新字段就可以,如果迁移不可逆,只能通过反向迁移脚本恢复,但这个过程要提前测试,多数情况下,数据库回滚比代码回滚麻烦得多,所以最好的策略是避免在发布中做破坏性变更。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/639557.html