域名漏洞修复不等于安全隐患清除,必须同步完成环境排查、权限收敛、数据清洗和长效监控四步操作,否则残留后门仍可能导致二次入侵。这也是目前很多站长在完成补丁更新后依然遭遇攻击的核心原因,本文整理了一套从检测到加固的完整处置流程,全程基于实际操作路径展开。
域名漏洞修复后如何彻底清除安全隐患:先做环境体检
漏洞被修补,通常意味着攻击入口被堵住,但攻击者可能早已在系统内留下了其他通道,行业共识认为,修复动作本身只解决了“门锁被撬”的问题,真正需要处理的是“屋里是否还藏着人”,此时需要立刻进入排查状态,重点检查以下三个层面。
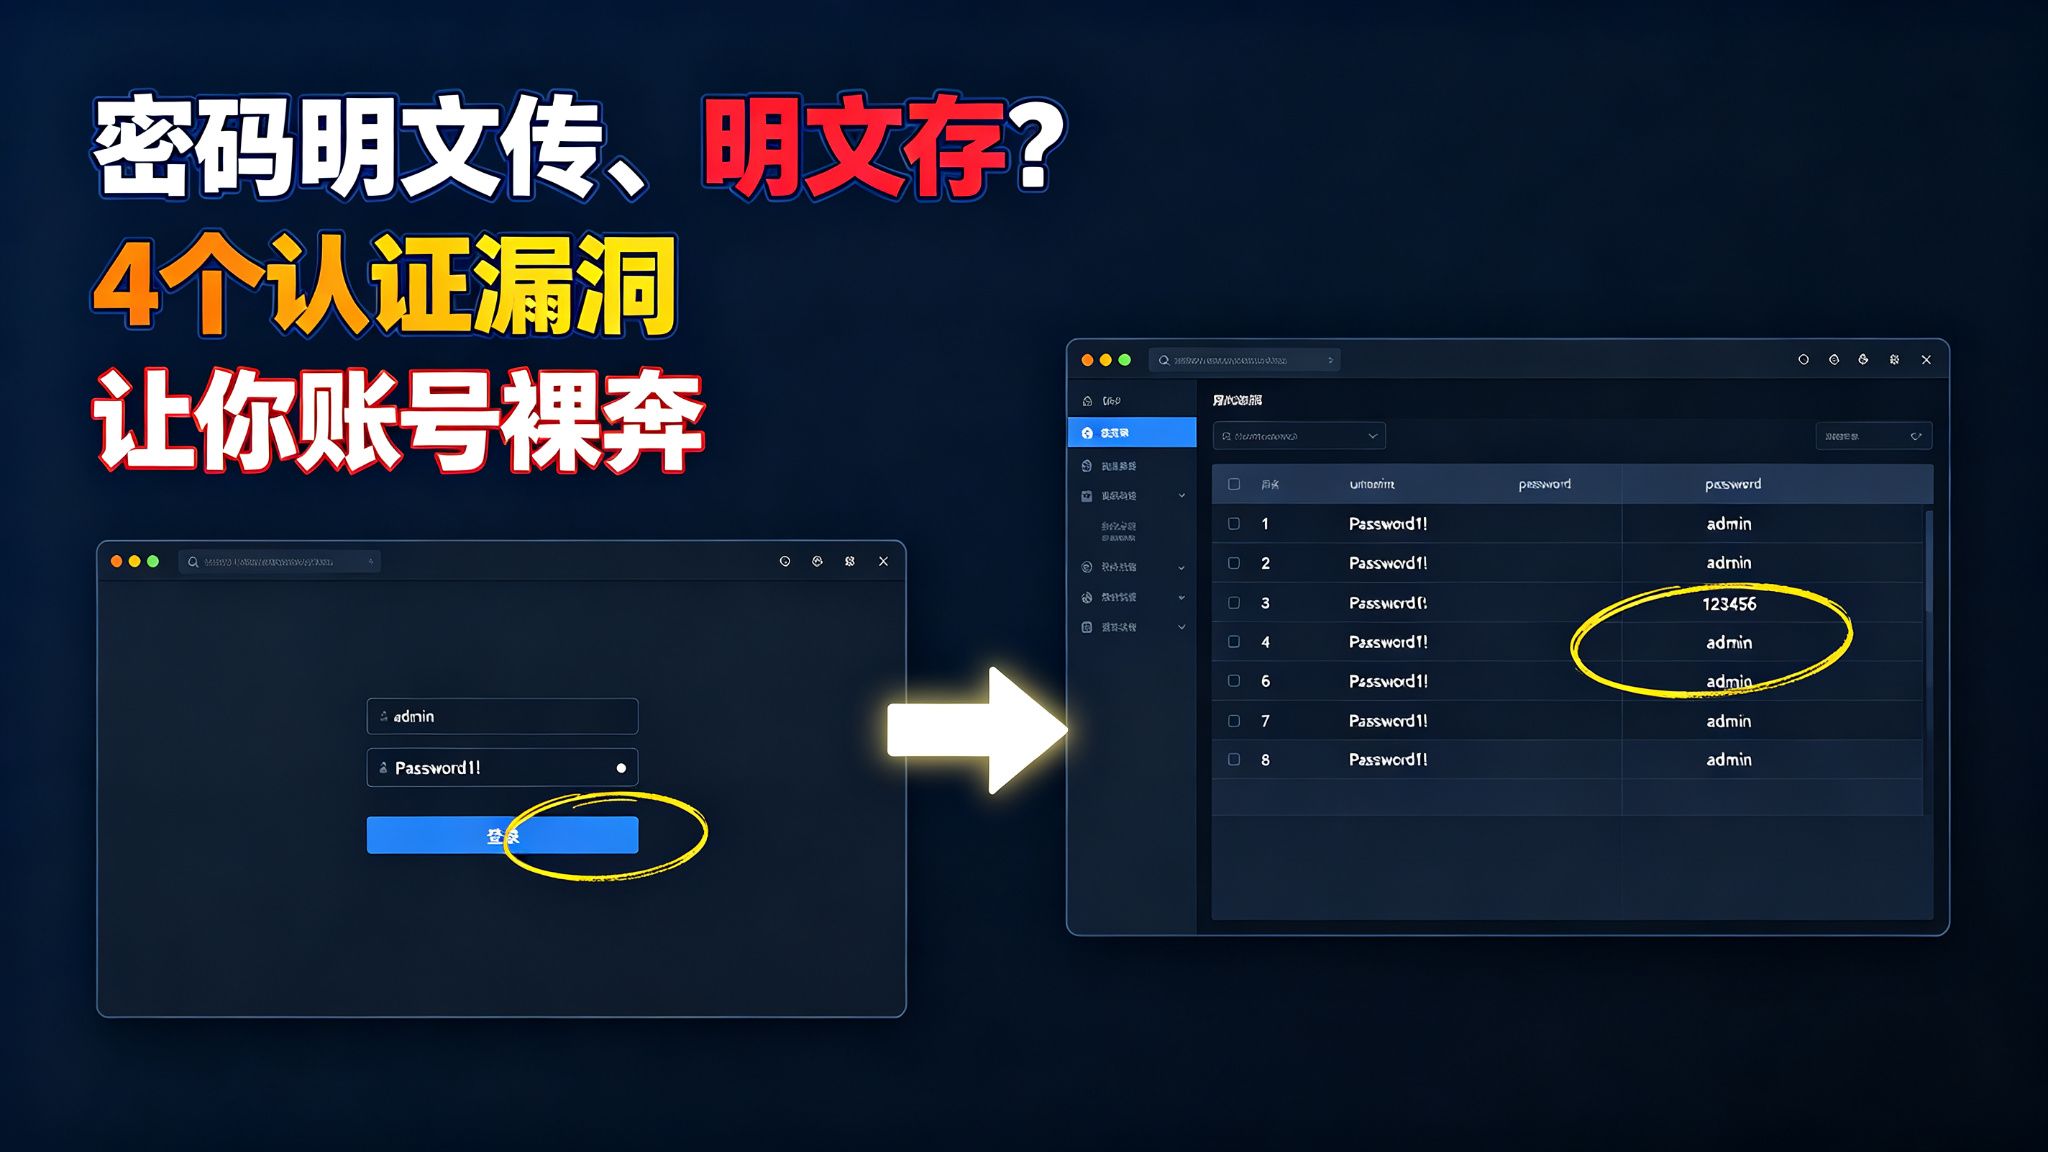
DNS解析记录完整性核查
攻击者最常做的手脚之一,是在域名解析记录中插入子域名指向自己的服务器,用于搭建钓鱼页面或分发恶意程序。
- 登录域名注册商控制台,逐条核对A记录、CNAME记录、MX记录和TXT记录。
- 重点检查是否存在陌生子域名,backup.你的域名.com”“test.你的域名.com”。
- 查看TXT记录中是否有异常的SPF或DKIM值,攻击者可能通过伪造邮件记录实施钓鱼。
- 使用“域名解析查询工具”对比当前解析记录与历史快照,确认是否存在未授权的变更。
如果发现陌生记录,先截图留存证据,再删除问题记录,同时修改域名管理密码并开启二次验证。
SSL证书状态与吊销检查
若攻击者曾利用域名漏洞申请过免费的SSL证书,该证书在漏洞修复后仍处于有效状态,继续被用于加密通信。
- 使用在线证书检测工具查看“颁发给”一栏是否包含你的域名。
- 若存在非本人申请的证书,应立即向证书颁发机构提交吊销请求。
- 确认名下所有子域名的证书签发情况,防止“泛域名证书”被恶意利用。
业内专家指出,这一步常被忽略,但恰恰是攻击者长期潜伏的关键载体。
敏感目录与文件权限扫描
漏洞利用后通常会在服务器留下临时文件或脚本,使用命令行工具做一次全盘特征扫描,比手工检查更高效。
find /var/www -name ".php" -mtime -7 -type f
find /tmp -name ".sh" -o -name "eval"
grep -r "base64_decode" /home/webroot/
检查结果中若出现非业务逻辑的加密函数或近期新生成的恶意脚本文件,需立即隔离,删除前保留样本文件用于溯源分析,不建议直接手工删除,防止文件内容被篡改导致后续排查失准。
网站被挂马后怎么彻底清理残留文件
如果域名漏洞被用于挂马,那么核心任务变成了对网站文件系统的深度清理,这一阶段需要将“已确认恶意文件”和“疑似可疑文件”分开处理,逐一验证。
关键目录逐层过滤
不要只依赖扫描工具的自动清理结果,手动核实更稳妥。
- 对比网站备份文件与当前服务器文件的md5值,筛查哪些文件被新增或改动。
- 重点检查上传目录、缓存目录、模板目录和插件目录,这些位置是挂马文件的高发区。
- 查找“隐藏文件”属性,攻击者常将恶意脚本伪装成
.ico或.png后缀,实际内容是PHP代码。 - 检查
.htaccess和web.config中是否被插入跳转代码或UA拦截白名单。
清理数据库中的恶意载荷
部分挂马脚本会向数据库写入恶意内容,例如将页面内容替换为垃圾关键词、注入跳转代码或增加恶意管理员账号。
- 使用phpMyAdmin或命令行登录数据库,执行以下基础查询,查找异常字段值:
SELECT  FROM posts WHERE post_content LIKE '%<script>%';
SELECT  FROM users WHERE user_login NOT IN ('admin');
- 清理异常的
wp_options表记录,检查是否有陌生选项名指向外部URL。 - 修改数据库连接账号密码,避免攻击者通过dump文件再次进入后台。
清除计划任务中的持久化后门
攻击者可能通过系统的cron计划任务实现持久化控制,即使漏洞修复和文件清理完成,后门仍会自动执行,使用以下命令检查当前服务器上的计划任务列表:
crontab -l
ls -la /etc/cron.d/
cat /var/spool/cron/
出现非己方创建的任务条目,需要立即移除,检查用户目录下的.bashrc、.profile和/etc/rc.local文件,防止每次登录时自动加载恶意脚本。
排查SSH与远程管理工具的安全状态
攻击者可能在入侵期间向`~/.ssh/authorized_keys`文件写入了自己的公钥,这样即使漏洞修复,攻击者仍能通过合法的SSH密钥直接登录服务器,清除思路与文件清理相同:
- 查看

/root/.ssh/authorized_keys
/home//.ssh/authorized_keys下是否存在不认识的公钥字符串。 - 替换或重新生成服务器SSH密钥对。
- 关闭SSH密码登录方式,改为密钥+堡垒机双重校验。
- 检查是否安装了可疑的内核级Rootkit工具,任何无法确认来源的模块都需要移除。
域名漏洞修复后的配置加固与长效防御机制
完成清除只是安全工作的起点,部署长效防线,防止复制攻击路径再次发生,是拉高安全水位的关键一环。
给域名解析开启“只读模式”
多数域名注册商支持解析锁定功能,开启后任何解析记录的添加、修改和删除都需要额外的身份验证。
- 在域名控制台找到“域名锁”或“注册局锁定”功能并启用。
- 同时关闭域名隐私保护中的“邮件转发”功能,避免攻击者截获域名重置链接。
- 若使用的是第三方DNS服务,开启“多因素认证”并限制API访问来源IP。
DNS安全扩展的正确部署
DNSSEC和CAA记录目前已成为防域名劫持的标配防护手段,部署时注意以下配置细节:
- 在DNS服务商处生成DNSSEC签名密钥,并在域名注册局处提交DS记录,实现链路验证。
- 配置CAA记录,明确允许的CA机构,禁止其他机构签发你的域名证书。
- 设置TLSA记录的“必须校验”模式,防止邮件传输链路被降级攻击。
服务器层的出口流量监控
清理与加固过后,还需保持对服务器出口流量的可见性,如果服务器不断向外部IP发起连接,大概率仍存在未被发现的驻留程序。
- 使用
netstat -antlp或ss -antlp查看所有对外连接的目标IP。 - 将陌生IP与威胁情报平台进行比对,确认是否存在恶意标记。
- 用
iftop实时监控网卡流量,观察是否存在不间断的小数据包外传行为。 - 对常见Web目录设置写入限制,PHP文件只保留运行权限,禁止动态写入和修改。
域名历史记录与关联资产的风险排查
域名被攻击后,攻击者掌握的不仅仅是解析权限,还有可能已经抓取了全站源码、数据库备份和用户信息,建议对域名历史记录和关联资产一并排查,堵住衍生泄露的渠道。
排查子域名和旁站风险
旁站攻击同样是复发性较强的攻击方式,攻击者会优先利用同一服务器上其他低安全站点的漏洞,作为跳板重新渗透目标。
- 使用“在线子域名查询”工具,梳理当前域名下的全部子域名。
- 对不再维护的旧子域名做下线处理,设置解析状态为“停用”。
- 将高价值业务站点与低安全测试站点进行隔离部署,防止跨站传染。
域名过期与删除后的注册安全
如果域名曾因未续费而进入删除流程,之后重新注册回来,需要额外关注赎回期和删除期的解析记录变化,确认没有在空窗期被他人解析到恶意页面,相关操作主要驻留在域名注册商的后台面板中。
- 查询最新的WHOIS状态码,确保域名处于“active”状态。
- 检查历史DNS解析记录中是否存在指向陌生IP的记录段。
- 若域名曾落入他人手中,建议重新生成所有解析记录,并更换关联邮箱。
Q&A:域名漏洞修复后如何彻底清除安全隐患的常见疑问
漏洞修复后网站仍被浏览器提示不安全,怎么处理?
浏览器提示“不安全”通常基于证书失效、页面包含混合内容或被安全社区标记,清除流程包括:重新签发一份新的SSL证书,下载站点全部页面源码,搜索是否存在“iframe”或“跳转脚本”代码,同时在Google Safe Browsing等平台提交复审申请,大多数情况下,清理干净后复审会在24到48小时内通过。
域名曾经被劫持到一个违规网站,恢复后需要更换域名吗?
不需要更换,曾经被劫持的记录在搜索引擎中可能留下“违规内容”的缓存快照,但域名本身仍具有信誉积累价值,恢复后提交百度搜索资源平台的“死链删除”和“安全申诉”,配合持续性的配置加固,排名会在1到3个月内逐步恢复,更换域名反而会造成权重损失。
清除恶意文件后,网站流量和关键词排名多久能恢复?
恢复周期取决于攻击持续时长和清理彻底程度,清理完成并提交搜索引擎复核后,快照更新通常需要3到7天,若清理不彻底,残留的隐藏链接仍会导致关键词排名持续下滑,因此推荐在清理后的一周内每天检查一次“站点日志文件”中的异常爬虫与POST请求。
域名漏洞修复后如何彻底清除安全隐患,要点在于不把“补洞”当终点,而是以“清痕”和“加固”为双重标准完成整个流程,将排查动作固化为季节性操作习惯,长期来看可以显著降低下一次被攻破的概率。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/%e5%9f%9f%e5%90%8d%e6%bc%8f%e6%b4%9e%e4%bf%ae%e5%a4%8d%e5%90%8e%e4%b8%ba%e4%bd%95%e4%bb%8d%e6%9c%89%e5%ae%89%e5%85%a8%e9%a3%8e%e9%99%a9%ef%bc%8c%e7%bd%91%e7%ab%99%e6%bc%8f%e6%b4%9e%e6%80%8e%e4%b9%88/