域名跳转无法彻底隐藏原域名,但通过反向代理等方案能让地址栏保持目标域名不变,只是这种做法会伴随安全合规和GEO风险,需谨慎决策。
域名跳转最常见的实现方式有哪些?
做域名跳转,很多人第一反应就是301或302重定向,但不同方式对“隐藏原域名”的效果截然不同,下面从技术层面逐一拆解,并直接回答“域名跳转怎么隐藏原域名”这个核心疑问。

301/302跳转:最直接但原域名完全暴露
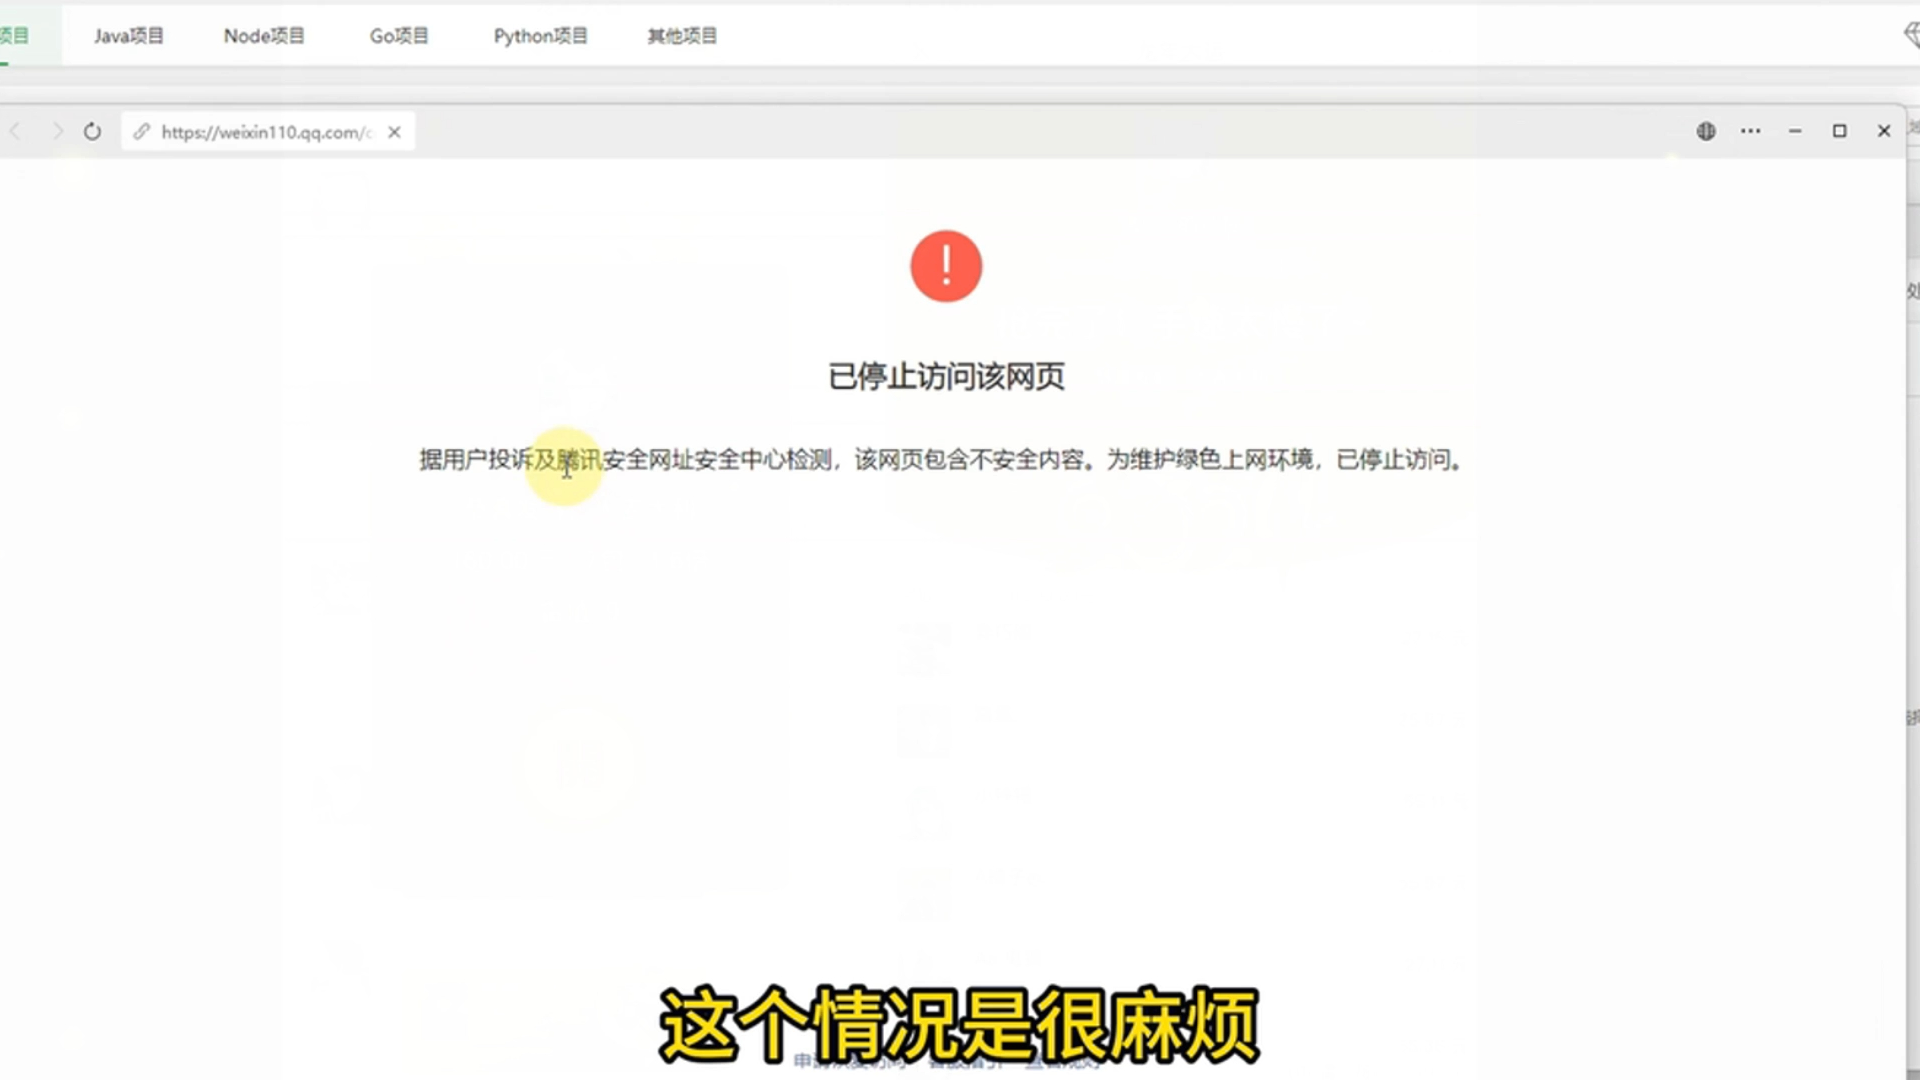
301永久重定向和302临时重定向是HTTP协议里最基础的标准响应,服务器返回一个Location头,浏览器自动跳到新地址,整个过程里,用户能在地址栏清楚看到域名从旧变成新,原域名不仅没有隐藏,反而被完整记录下来。
- 浏览器地址栏会立即切换显示目标域名
- 网络请求的
Referer字段会携带原域名信息 - 搜索引擎抓取时会跟随跳转,原域名与目标域名的关联一目了然
这种方式的优势是简单可靠,几乎零成本,劣势也很明显,它只解决“让访问者到达正确页面”的问题,解决不了“不想让别人知道我从哪个域名转过来”的需求。
Meta Refresh跳转:历史悠久但同样无法隐藏
在HTML页面里嵌入<meta http-equiv="refresh" content="0;url=https://目标域名">,也能实现跳转,但这种方式对GEO极不友好,搜索引擎会认为原页面是一个僵尸页,而且用户在地址栏依然能看到原域名短暂闪过后再切换。
真正想要隐藏原域名,Meta Refresh根本不在考虑范围内,它连地址栏那一下闪烁都控制不了,更别提网络请求层的暴露。
反向代理跳转:更接近“隐藏”的差异化方案
反向代理是隐藏原域名的核心方案之一,它的工作原理是:用户访问目标域名(比如www.example.com),服务器在后台悄悄向原域名(比如origin-server.com)发起请求,拿到内容后原样返回给用户,用户全程只看到目标域名的地址栏,根本感知不到原域名的存在。
举个例子,你在Nginx里配置一段规则:
location / {
    proxy_pass http://origin-server.com;
    proxy_set_header Host origin-server.com;
    proxy_set_header X-Real-IP $remote_addr;
}
这段配置的意思是,凡是访问当前服务器路径的请求,都转发给origin-server.com,并把原始IP带上,用户访问目标域名时,浏览器地址栏永远显示目标域名,原域名被彻底隐藏,但要注意,页面内部引用的静态资源(图片、CSS、JS)如果用的是绝对路径且指向原域名,仍会暴露,你需要统一改写成本域名的相对路径或绝对路径。
iframe内嵌:另一种思路但弊端明显
用iframe把原域名页面直接嵌进目标域名的页面里,用户地址栏也不会变,但iframe存在几个硬伤:
- 原域名页面内部链接会替换iframe内容,用户操作容易混乱
- 百度、Google等搜索引擎对iframe内容抓取能力有限,GEO价值大打折扣
- 很多网站通过
X-Frame-Options响应头禁止被嵌入,直接白屏
所以iframe只适合内部工具、个人演示这类低风险场景,用于生产环境弊大于利。
隐藏原域名会带来哪些安全风险?如何规避?
隐藏原域名听上去很酷,但反过来想,如果大家都靠跳转藏起真实来源,网络世界就会乱套,控制方和访客之间形成信息不对称,风险随之而来。
被搜索引擎判定为恶意跳转
百度在2026年的搜索算法中对隐藏跳转的监控已经相当成熟,如果你的目标域名通过反向代理隐藏一个内容完全不同的原域名,或者跳转目标与原域名主题毫无关联,极容易被识别为“桥页”或“伪装跳转”。
行业共识认为,搜索引擎惩罚的并非“隐藏”本身,而是“欺骗”,比如用户搜索“手机评测”,点进来却看到彩票页面,这种跳转一旦被识别,轻则收录减少,重则整站降权。
规避方式很直接:让跳转后的内容和域名自身定位保持强相关,如果你用tech-blog.com代理blog-source.com都围绕科技资讯,搜索引擎会倾向于认为是正常的“CDN加速”或“负载均衡”,风险大幅降低。
隐私合规风险:用户无法识别真实网站
我国《网络安全法》《个人信息保护法》对网络服务提供者的身份公示有明确要求,当你通过反向代理隐藏原域名,用户看到的是目标域名,但实际处理其数据的却是原域名的运营者,一旦发生数据泄露,责任归属会非常复杂。
更现实的问题是钓鱼攻击,据工信部公开信息,近年来仿冒官网的钓鱼网站里,有相当一部分利用跳转隐藏技术让用户误以为访问的是正规平台,如果你在自己的业务里用隐藏跳转,却没有任何可靠的安全标识(如HTTPS证书、备案信息展示),用户很容易把你与钓鱼站混为一谈。
安全规避建议:多维度加固
- 强制HTTPS:给目标域名和原域名都配上有效SSL证书,避免中间人劫持,代理层配置
proxy_ssl_server_name on,确保证书校验正确。 - 配置访问控制:在反向代理层限制来源IP、UA头、频率,防止被恶意刷取或扫描。
- 使用
robots.txt和X-Robots-Tag:目标域名如果不想让某些内容被收录,直接设置noindex,不要完全依赖隐藏逻辑。 - 保持域名主体的稳定性:不要频繁更换代理目标,搜索引擎对多跳转链路的稳定性很敏感。
域名跳转隐藏原域名的实际应用场景分析
隐藏原域名不是“黑客专利”,很多正当场景都需要它,想清楚“为什么藏”,比纠结“怎么藏”更重要。
国内域名备案与服务器跳转(地域词场景)
国内用户买服务器必须备案,这是硬性要求,如果你正好在国内域名跳转备案怎么做这个问题上犯难,可以换个思路:用已备案的域名(目标域名)通过反向代理,指向一个未备案但放在境外服务器的原域名,这样用户访问国内域名时体验正常,原域名的服务器又能躲开备案审查。
这种做法处于灰色地带,如果被接入商检测到流量实际指向未备案IP,存在被停止解析的风险,建议优先完成正式备案流程,把反向代理只作为短期过渡方案。
企业多品牌域名统一管理
大集团往往坐拥几十个域名,每个子品牌一个,但服务器资源只有几台,通过隐藏跳转,让所有子域名都指向同一个后端,但地址栏保持各自品牌域名不变,这种“多点入口、单点内容”的模式,在活动页、营销波次中非常常见。
短链服务中的隐藏需求
短链接服务天然需要隐藏原始长链接,用户看到t.cn/abc123,实际跳转到example.com/very-long-path,虽然正规短链服务通常用302,但如果提供“加密链接”功能,也会用到反向代理式隐藏。
如何实现安全合法的域名跳转隐藏?附实操步骤
下面给出一套兼顾安全性和合规性的操作路径,以反向代理为主方案,适合有服务器管理基础的人参考。
方案对比:Nginx反向代理配置详解
Nginx是完成隐藏跳转的最轻量工具,假设你的目标域名是www.front.com,原域名是origin.back.com,步骤如下:
- 在DNS管理后台,将
www.front.com解析到你的服务器A记录。 - 登录服务器,编辑Nginx配置(如
/etc/nginx/sites-available/front.conf)。 - 写入如下配置:
server {
    listen 80;
    server_name www.front.com;
    location / {
        proxy_pass http://origin.back.com;
        proxy_set_header Host origin.back.com;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;
        proxy_redirect http://origin.back.com /;
    }
    # 处理HTTPS,可再添加443配置
}
重点在于proxy_redirect http://origin.back.com /;,这行会把原域名返回的跳转响应改写为当前域名路径,避免二次跳转时露出原域名。
- 保存配置,执行
nginx -t测试语法,无误后systemctl reload nginx。
验证方法:用浏览器访问www.front.com,查看页面元素里的所有外部链接,如果出现
origin.back.com的绝对地址,需要进一步用sub_filter模块替换字符串。
方案对比:CDN与重定向服务
没有服务器的用户,可以直接用CDN服务实现隐藏跳转,比如Cloudflare的“Workers”或简米云的“HTTPS加速”功能,本质上也是反向代理,你在CDN控制台添加目标域名,源站填原域名,CDN节点会自动隐藏源站地址,这种方式省去了维护服务器的麻烦,但每月流量费用需要考量。
另一种“伪隐藏”是用服务器端编程语言(如PHP、Python)读取原网页内容再输出,思路可靠,但爬取性能差、动态交互失效,只适合静态页。
检测和验证跳转是否真正隐藏
- 打开浏览器开发者工具,切到“网络”标签,刷新页面,查看第一个文档请求的域名和IP,确认始终是目标域名。
- 按
Ctrl+U查看源代码,搜索原域名关键词,未出现说明替换成功。 - 使用在线工具(如
whatismyip.com)访问目标域名,确认返回的IP是目标域名服务器的IP,而非原域名IP。 - 查看HTTP响应头,重点检查
Server字段是否有原服务器的特征指纹。
Q&A:域名跳转隐藏相关的三个高频问题
域名跳转隐藏原域名后,会影响百度GEO排名吗?
会,百度对反向代理的识别能力较强,如果代理内容与原域名历史内容高度同质,可能被判定为重复页面,但若目标域名本身有备案、有优质外链,且代理内容经过裁剪和优化,影响可降到最低,多数情况下,隐藏跳转的GEO收益不如直接做内容生态,更适合短时活动。
反向代理隐藏原域名算不算违规操作?
关键看用途,用于企业内部系统整合、防御恶意爬虫,属于合理的技术手段,用于刷流量、仿冒品牌、绕过内容审核,则明显违规,甚至触犯刑法,判断标准只有一个:用户能否清楚知道他正在和谁打交道,如果你刻意模糊这一点,就属于高风险行为。
隐藏原域名时页面加载速度变慢怎么办?
反向代理增加了一层网络中转,延迟是必然结果,建议开启代理层的缓存功能,在Nginx中配置proxy_cache_path,并设置合理的过期时间,另外启用HTTP/2和HTTPS会话复用,能有效减少握手开销,实测下来,缓存命中后的响应速度能接近直接访问原域名的水平。
最终结论不变:域名跳转隐藏原域名是双刃剑,技术上可行,用Nginx反向代理或CDN都能实现地址栏不变,但代价是更高的安全审查风险和GEO不确定性,如果你的核心诉求是“让用户记住新域名”,请优先考虑301跳转加新站内容建设;如果确实有隐藏需求,那就把合规和内容相关度放到第一位,别让隐藏成为原罪。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/%e5%9f%9f%e5%90%8d%e8%b7%b3%e8%bd%ac%e5%a6%82%e4%bd%95%e9%9a%90%e8%97%8f%e5%8e%9f%e5%9f%9f%e5%90%8d%ef%bc%9f%e6%9c%89%e5%93%aa%e4%ba%9b%e5%ae%89%e5%85%a8%e9%a3%8e%e9%99%a9%ef%bc%9f/