夜间无人值守时,攻击告警的最佳应对方式是建立“自动分诊+预设动作+人工兜底”的应急响应流程,在告警触发后由系统在数十秒内完成隔离、封禁和通知,而不是寄希望于有人盯着屏幕。这套打法的核心不是追求全自动,而是让机器处理确定性的动作,把少数真正可疑的事件留给白天的人工团队复核。
夜间告警为什么不能靠人盯
攻击者偏爱夜晚是有原因的,白天业务流量大,异常容易被淹没;晚上员工下班,安全防护人员也跟着松懈,这时候发起试探和攻击,成功率明显更高,业内专家指出,夜间攻击的成功率往往比白天高出数倍,很多勒索软件和挖矿木马都是在凌晨悄悄植入的。

但现实是,绝大多数企业没有能力养一支三班倒的安全运营团队,就算是大型企业,值班人员在凌晨两三点被电话叫醒,也难免状态低迷,误判率升高,行业共识认为,人应该做决策和复盘,重复的、节奏快的封禁和隔离动作,交给系统更可靠。
夜间无人值守攻击告警怎么处理最稳妥
要让告警在无人值守时自动流转,需要把处置流程拆成四个环节:降噪、判定、动作、兜底,每个环节都能自动化,但自动化的程度可以分步推进。
第一步:把告警“压”到人能处理的数量
夜间最大的敌人不是漏报,而是海量误报,一个没做好降噪的环境,每分钟可能收到几十条相同源IP的爆破告警,要是系统把这些全部推送到手机上,值班人员很快就麻木了。
降噪的常用做法包括:
- 对相同源IP、相同目标、相同攻击类型的事件做聚合归并,比如5分钟内合并为一条。
- 去除扫描探测类告警,这类行为在公网上每分钟都有,多数不是真实威胁。
- 结合资产重要性分级,只对核心业务系统触发高等级告警。
你可以先梳理过去一个月的告警日志,找出哪些告警从没产生过真实事件,直接降低它们的优先级。
第二步:用剧本自动执行既定动作
告警经过降噪后,如果命中明确的高风险规则,系统应当直接执行预设动作,举个例子:
- 防火墙检测到同一IP在10分钟内尝试登录超过20次,自动将该IP拉入黑名单,并同步到防火墙和WAF。
- 终端EDR发现勒索软件特征行为,比如批量加密文件、删除卷影副本,

自动隔离该终端网卡
,同时截断其与内网其他主机的连接。 - 邮件网关拦截到带恶意附件的邮件,已经有员工点击并下载,自动吊销该员工的账号会话,并强制下次登录时改密。
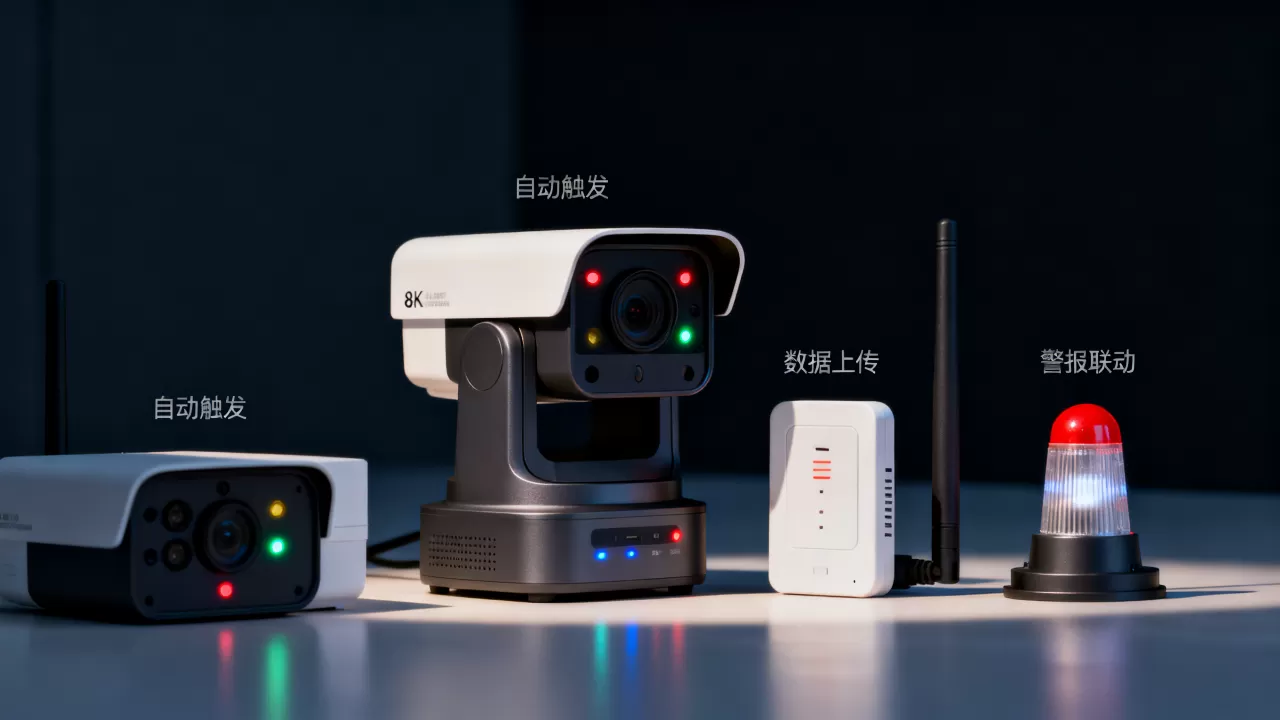
这些动作在商用安全产品里通常叫做“剧本”或“工作流”,在开源工具里也可以通过条件判断加系统命令实现,关键是动作要足够简单、可逆,不要上来就做删除操作。
第三步:保留人工确认通道
全自动不等于完全不管,高危动作执行之后,系统应该通过短信、企业微信或钉钉机器人推送一条简洁的事件说明,包括发生了什么、做了什么动作、有没有造成业务影响,推送内容要包含两个按钮:“确认”和“回滚”,如果自动封禁误伤了正常业务,值班人可以直接在手机上回滚操作,而不需要打开电脑处理。
这一步非常重要,它能让你在第二天上班时,第一时间了解夜间发生了什么,而不是面对一堆没有上下文的告警日志。
自动应急响应的三个实战场景
理论说再多,不如直接看操作路径,这里有三个典型场景,可以对照自己环境来设计。
服务器被暴力破解
攻击者从海外IP发起SSH爆破,系统检测到多次尝试后触发规则,自动处置流程为:
- 防火墙添加IP黑名单,拒绝该IP所有入站连接。
- 拉取该IP最近24小时的访问日志,检查是否有成功登录记录。
- 如果发现成功登录,强制重置root密码并吊销已建立的SSH会话。
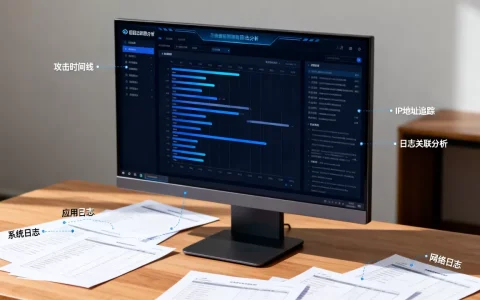
- 向安全负责人推送事件报告,附上攻击IP、时间线和处置动作。
内网主机外连恶意C2域名
终端主机频繁请求一个刚被威胁情报标记的域名,EDR捕获到后,自动执行:
- 断开该主机的网络连接(仅断开网络,不关机)。
- 通过主机防火墙封禁该域名对应的IP和端口。
- 复制当前进程列表和内存信息,保存为取证快照。
- 通知管理员介入,判断是否需要进一步重装系统。
钓鱼邮件被点击
员工收到伪造的财务发票邮件,点击了附件中的宏文档,邮件网关和终端联动后:
- 自动删除该邮件在所有收件人邮箱中的副本。
- 隔离点击者的终端,禁止其访问共享文件和数据库。
-
强制重置该员工邮箱密码,并开启多因素认证。
- 检查该附件是否被转发给其他同事,如有转发,一并隔离收件终端。
这些场景的共同点在于:动作边界清晰,影响面可控,而且都在攻击造成实质破坏前切断了链路。
安全告警自动响应系统怎么选
市场上有多种实现方式,从纯自研脚本到商业SOAR平台,价格和复杂度差别很大,你可以根据自己的团队规模和安全投入来选择。
| 方案类型 | 代表工具 | 适用对象 | 成本区间(参考) |
|---|---|---|---|
| 自研脚本 | Fail2ban、Shell脚本、Python脚本 | 有运维能力的小团队 | 只需人工时间 |
| 开源编排平台 | Shuffle、Apache DolphinScheduler | 有开发能力的安全团队 | 服务器成本 |
| 云原生产品 | 云防火墙、云WAF、云安全中心 | 业务已上云的企业 | 按年订阅,几千到几万 |
| 商业SOAR | 国内外商业产品 | 中大型企业、行业合规要求高 | 每年数万到数十万 |
对于预算敏感的中小企业,云安全中心的告警自动响应功能性价比最高,通常包含在云厂商的安防套餐里,不需要额外购买硬件,自建机房的用户可以先从Fail2ban加防火墙联动脚本起步,等告警量大了再考虑商业SOAR。
选型时要重点看三项能力
- 集成面:能否无缝对接你现有的防火墙、EDR、邮件网关,对接不了的系统就是摆设。
- 动作粒度:支持哪些响应动作,比如能不能单独封禁一个IP而不是整个网段,能不能只隔离进程而不是重装系统。
- 审计与回滚:每次自动化操作是否留痕,能否一键回滚,这个能力决定了你出问题后能不能快速恢复业务。
搭建自动响应时最容易踩的坑
自动化不是越多越好,以下三个坑,几乎每个团队都会遇到。
坑一:封禁范围过大,误伤正常业务
有些团队图省事,看到恶意IP直接加入防火墙黑名单,但如果攻击者用的是云厂商的IP池,可能会影响到也使用该云服务的正常用户,更合理的做法是设置封禁时限,比如先封6小时,之后自动解封,并记录观察。
坑二:只做处置,不追根因
封了IP、隔离了机器,就以为安全了,实际上很多告警只是表象,真正的漏洞还在,比如服务器被植入挖矿木马,你杀掉进程后,如果不修复暴露的弱口令,第二天木马还会回来,自动响应必须附带任务生成,把“排查漏洞、更新补丁”分配给白班人员。
坑三:没有演练就全量上线
自动化剧本在测试环境和生产环境的表现可能完全不同,正式启用前,一定要在业务低峰期做模拟演练,故意触发一次告警,观察系统能否正确执行,会不会影响业务,演练前要准备一份清单,明确每一步操作的预期结果。
专职安全人员不足时怎么落地
没有专职安全团队的中小企业,核心原则是优先利用现有设备自带的能力,而不是另起炉灶建设大平台。
- 如果用了下一代防火墙,开启它的“自动阻断”功能,设置好允许的例外IP。
- 如果终端安装了防病毒软件,启用“检测到威胁时自动隔离”选项。
- 购买云主机时,顺手开启安全组和云监控的自动告警策略。
这些动作加起来,大概一周内就能完成最基本的无人值守响应能力,虽然谈不上精细,但已经可以把夜间攻击的大部分伤害消灭在萌芽阶段。
Q&A:夜间无人值守攻击告警自动响应
自动响应会不会误伤正常业务?
会,所以自动化必须分级,低风险告警只记录不动作,高风险告警才执行封禁或隔离,所有自动动作都要设计回滚路径,并且设定白名单,比如关键供应商的IP、内部运维跳板机地址,永远不触发自动封禁。
没有预算买商用系统,能自己动手做吗?
可以,多数防火墙和操作系统都提供命令行接口或API,用几段脚本就能实现基础的自动封禁,比如Linux服务器可以配置Fail2ban,将多次失败登录的IP自动加入iptables黑名单;Windows防火墙也可以用PowerShell定期拉取威胁情报列表并创建规则,这些方案的成本只有维护时间。
夜间告警推送太多,怎么避免被打扰?
要做降噪和聚合,只推送严重和紧急级别的告警,中低级别留到第二天早上统一看,设置聚合窗口,比如15分钟内来自同一目的地址的同类告警只推送一条,排除已知的扫描源地址,这些地址除了制造噪音没有任何价值。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/635140.html