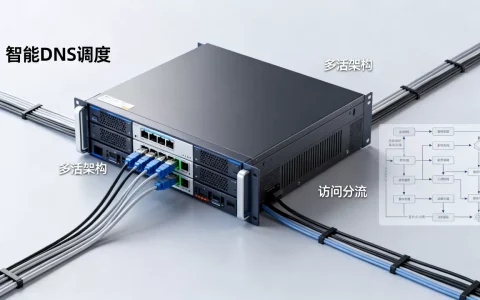
大流量攻击之所以必须依赖清洗中心,是因为攻击流量可以在很短时间内超过源站带宽数十倍甚至上百倍,源站本身不具备“分洪”和“筛污”能力;清洗中心通过BGP牵引或DNS调度把流量引到高防节点,过滤掉恶意包后只把干净流量回注给源站。
如果把源站比作小区水管,大流量DDoS就是直接接在消防栓上对着你喷,水管再粗,也架不住洪水倒灌,清洗中心干的事,更像是城市级蓄水池加净水厂:先让洪水改道,再把泥沙滤掉,最后只把清水送回小区。

大流量攻击清洗中心到底怎么工作?先拆掉“流量洪水”的抽水逻辑
清洗中心不是简单把攻击流量堵住,而是让正常流量有路可走,让恶意流量有地方被消耗,行业共识认为,流量型攻击的防御必须依赖大带宽清洗节点,源站自身无法承受持续的大规模洪水。
流量牵引:把攻击流量从源站门口引开
清洗中心第一步是改变流量走向,常见方式有两种。
- DNS解析切换:把域名原来的A记录删掉,改成清洗中心提供的CNAME地址,用户访问域名时,流量先到清洗中心,再由清洗中心转发到源站。
- BGP路由宣告:如果攻击直接打IP,清洗中心通过BGP协议把被攻击IP段宣告到自己节点,流量自然绕行到清洗中心。
源站此时要做一件事:隐藏真实IP,对外只暴露清洗中心地址,源站防火墙只放行清洗中心回源IP段,其他来源一律丢弃,这样攻击者很难绕过清洗中心直接命中源站。
清洗规则:不是见包就丢,而是按特征和习惯筛
流量进入清洗中心后,清洗设备开始判断哪些是恶意流量,哪些是正常用户。
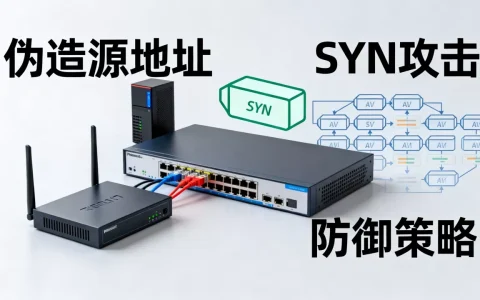
- 特征过滤:伪造源IP、非标准协议包、明显的反射放大流量,直接丢弃。
- 行为判断:限制单IP连接数、请求速率,触发人机验证,正常用户一般不会一秒发起几百次请求。
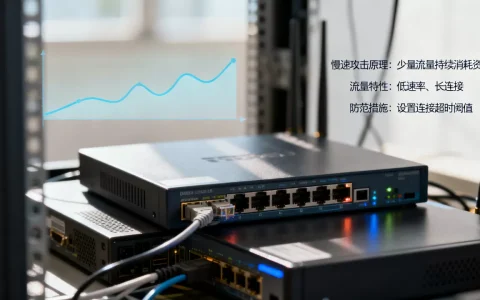
- 协议栈防护:对SYN Flood启用SYN Cookie,对UDP Flood限制单端口速率,对CC攻击做连接代理和慢速客户端识别。
业内专家指出,清洗中心的价值不在于单纯堆带宽,而在于过滤逻辑和回源链路的稳定性,带宽只是入场券,清洗规则才是能不能扛住攻击的关键。
回注干净流量:源站只看到清洗中心IP
清洗完成后,正常用户请求通过GRE隧道或专线回源,源站接收到的不是真实用户IP,而是清洗中心IP,想要拿到真实用户IP,需要开启X-Forwarded-For或Proxy Protocol。
一个典型Nginx配置片段可以这样写:
set_real_ip_from 清洗中心回源网段;real_ip_header X-Forwarded-For;
这样后端应用就能读取真实用户IP,回源链路必须稳定,否则清洗再干净,源站收不到请求也是白搭。
高防IP和清洗中心对比哪个好?关键看攻击规模与业务形态
很多人分不清高防IP和清洗中心的区别,简单说,高防IP更像单点防护,清洗中心更像整段防护,选择哪一个,取决于业务是单IP还是多IP、攻击峰值是否经常变化、是否需要多机房调度。
高防IP:接入简单,适合单点业务
高防IP适合网站、APP API、游戏登录服这类只暴露一个或少数几个IP的业务。
- 接入方式:修改DNS记录或直接替换IP。
- 优点:部署快,控制台配置简单,价格相对透明。
- 缺点:防护带宽一般有固定套餐,超量后可能进入黑洞路由。
清洗中心:弹性更强,适合多机房和混合云
清洗中心适合金融、政府、大型门户、云厂商以及多IP业务。
- 接入方式:支持整段IP的BGP牵引,也支持DNS调度。
- 优点:防护带宽弹性更大,可同时保护多个IP和机房。
- 缺点:接入复杂度略高,需要配合源站安全策略。
| 对比维度 | 高防IP | 清洗中心 |
|---|---|---|
| 接入方式 | DNS/CNAME或单IP替换 | BGP牵引整段IP或DNS调度 |
| 适用业务 | 单IP、少量IP | 多IP、多机房、混合云 |
| 防护带宽 | 固定套餐为主 | 弹性扩展为主 |
| 运维复杂度 | 较低 | 需要配合源站防火墙和回源策略 |
| 价格模式 | 套餐制较简单 | 保底带宽加弹性计费较灵活 |
游戏服务器被大流量攻击怎么办?清洗中心接入实操路径
游戏服务器是DDoS攻击重灾区,尤其是UDP Flood和连接耗尽攻击,一旦端口被打满,玩家集体掉线,体验直接崩盘。
接入前准备:先隐藏源站,再放行清洗节点
在正式接入清洗中心之前,先把源站真实IP藏好。
- 更换历史IP,避免已经被攻击者掌握的IP继续暴露。
- 所有域名解析走CDN或清洗中心,不要暴露A记录真实IP。
- 在云安全组或服务器防火墙中,删除UDP和TCP业务端口的0.0.0.0/0放行规则。
- 只放行清洗中心提供的回源IP段。
一个常见的iptables操作路径如下:
iptables -I INPUT -p udp --dport 10086 -s 清洗中心网段 -j ACCEPTiptables -A INPUT -p udp --dport 10086 -j DROP
先放行清洗节点,再丢弃其他来源,避免误伤正常玩家。
切换流程:从解析到回源测试
游戏服务器接入清洗中心,通常按以下步骤操作。
- 在清洗控制台添加转发规则:填写源站IP、端口、协议,例如UDP 10086。
- 获取清洗中心分配的CNAME或高防IP。
- 将域名解析指向清洗中心CNAME,TTL调低到300秒以内。
- 源站安全组放行清洗中心回源IP段。
- 本地用hosts文件指向清洗中心地址,测试登录、对战、语音等核心功能。
- 观察延迟、丢包率、连接数是否正常。
验证命令可以用:
dig +short game.yourdomain.com查看解析是否指向清洗中心。tcpdump -i eth0 -n udp port 10086观察回源流量是否来自清洗节点。
常见故障排查
- 玩家无法登录:检查源站防火墙是否只允许清洗节点,回源端口有没有放行。
- 游戏内显示真实IP异常:检查是否开启Proxy Protocol或X-Forwarded-For。
- 延迟突然升高:清洗节点地域与玩家不匹配,需要更换到更近的地域节点。
北京大流量攻击清洗中心怎么选?从延迟、节点到计费方式
如果业务用户集中在华北,北京节点几乎是必选项,地域选择的本质是降低正常流量绕行带来的延迟。
地域选择:北京及华北节点的实际意义
北京大流量攻击清洗中心通常接入电信、联通、移动多线BGP,对北方用户延迟较低,适合企业OA、政企门户、华北区游戏业务。
- 用户集中在京津冀,优先选北京节点。
- 用户全国分布,可以北京主节点加上海、广州备份。
- 业务对延迟极度敏感,先做小流量测试再全量切换。
大流量攻击清洗服务多少钱?计费方式拆解
大流量攻击清洗服务多少钱,并没有统一报价,通常由三部分构成:
- 保底防护带宽:按月或按年付费,决定基础防护能力。
- 弹性防护带宽:按日或按攻击峰值计费,攻击超过保底部分才产生费用。
- 回源带宽或业务带宽:清洗后正常流量回源所占用的带宽。
北京等一线BGP节点的价格通常高于二三线节点,具体报价需要向服务商提供业务带宽、历史攻击情况、目标用户地域,由服务商评估后给出方案。
服务等级与响应
选择北京大流量攻击清洗中心时,还要关注运维响应。
- 是否提供7×24小时攻击告警和自动切换。
- 是否支持攻击溯源报告和流量分析。
- SLA中清洗可用性和回源链路稳定性是否写清楚。
大流量攻击防御的本质,是把清洗中心当作必经“净水厂”
源站带宽加得再高,面对大规模DDoS也只是杯水车薪,清洗中心才是大流量攻击场景下的核心防线,接入清洗中心后,源站不再直接暴露在公网洪水中,只接收清洗后的干净流量,业务能不能扛住,取决于清洗节点的分布、过滤规则的精细程度,以及回源链路的稳定程度。
为什么大流量攻击要依赖清洗中心而不是直接升级带宽?
直接升级带宽成本极高,而且攻击流量可以在短时间内冲到很大,源站带宽再高也容易被瞬时打满,清洗中心具备分布式节点和多线BGP,能把攻击流量分散并过滤,回源带宽需求远低于攻击峰值。
大流量攻击清洗中心能防住所有DDoS攻击吗?
不能,清洗中心主要缓解流量型DDoS和部分CC攻击,对业务逻辑漏洞、数据库撞库、API滥用等应用层攻击需要配合WAF和风控,清洗中心是必要环节,不是万能。
大流量攻击清洗中心一般多少钱?
没有统一报价,受保底带宽、弹性峰值、地域、业务类型影响,通常需要向服务商提供源站域名或IP、历史攻击情况、目标用户地域,由服务商评估后给出方案,最终价格以实际评估为准。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/656368.html