近源清洗把过滤动作前置到离用户最近的路由节点,额外延迟通常只有几个毫秒;端清洗要把流量先牵引到源站或集中清洗中心再回源,延迟普遍多出几十毫秒。
近源清洗和端清洗延迟对比:哪个延迟更低?
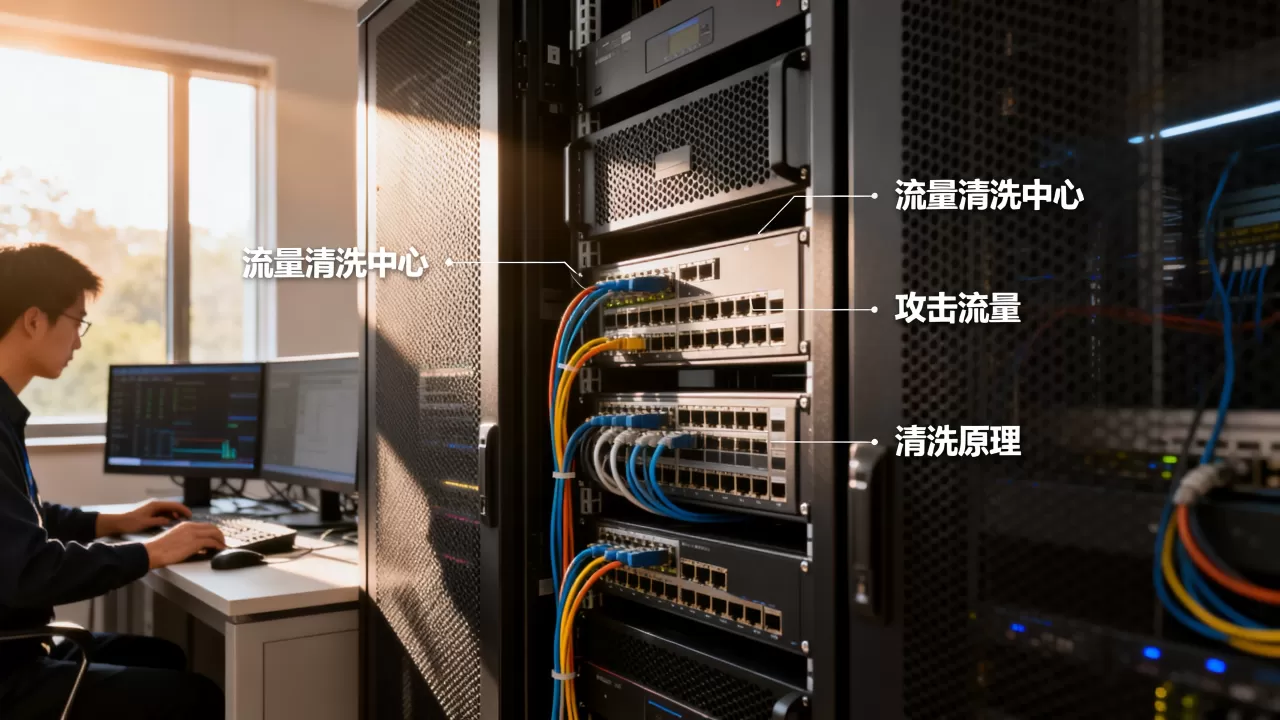
先弄明白两种清洗到底在哪个位置干活,近源清洗部署在靠近用户的边缘节点,当攻击流量刚进入运营商网络时,就近节点先识别并丢弃攻击包,正常请求继续走最短路径回源,端清洗通常部署在源站所在机房入口,所有流量都要先到源站,清洗设备再放行正常请求,往返路径被明显拉长。

近源清洗为什么延迟低?从流量路径看本质
- 清洗节点分布在用户侧,请求不需要绕行到源站所在地。
- BGP Anycast让多个节点共享同一个IP,用户访问自动被调度到最近的清洗节点。
- 正常流量在本地清洗后直接回源,不增加跨省或跨运营商跳数。
- 攻击流量在进入骨干网前就被丢弃,避免拥塞造成的排队延迟。
以游戏加速场景为例:广州用户访问部署在上海的源站,如果走端清洗,流量先到上海清洗设备绕一圈再回源,延迟明显变大,而近源清洗在广州本地节点就完成过滤,正常请求几乎无感。
端清洗延迟高吗?拆开看流量路径
端清洗延迟高不是因为设备性能差,而是因为“先到源站再清洗”这个机制本身就会增加路程,所有进入源站的流量,不管是攻击还是正常,都要先经过清洗设备,清洗设备在源站前端串行工作,相当于多加了一跳。
- 跨地域访问时,延迟增加更明显:北京用户访问深圳源站,端清洗强制流量先到深圳,再回传。
- 攻击流量和正常流量混在一起,清洗设备满载时正常请求排队,延迟抖动变大。
- 端清洗适合源站就在用户集中的地域,或者业务对额外几十毫秒不敏感。
近源清洗延迟大概多少毫秒?端清洗延迟大概多少毫秒?
行业共识认为,近源清洗的额外延迟通常控制在个位数毫秒级,只要清洗节点和用户在同一城市或同一运营商网络内,端清洗的额外延迟则在数十毫秒级,跨地域时可能进一步增加,这个差异对普通网页浏览影响不大,但对实时交互业务就是天壤之别。
| 维度 | 近源清洗 | 端清洗 |
|---|---|---|
| 清洗位置 | 靠近用户侧的边缘节点 | 源站机房入口或集中清洗中心 |
| 额外延迟 | 极低,通常个位数毫秒级 | 较高,通常数十毫秒级 |
| 延迟抖动 | 较低,本地处理 | 较高,受回源链路和清洗负载影响 |
| 适合业务 | 游戏、实时音视频、金融交易 | 企业官网、下载站、API非实时接口 |
| 部署成本 | 相对较高,按节点和流量计费 | 相对较低,通常随源站带宽附带 |
哪些业务该选近源清洗?哪些能忍受端清洗延迟?
游戏服务器用近源清洗延迟表现
游戏场景里,延迟就是生命线,玩家操作指令、位置同步、技能释放都要求毫秒级响应,如果采用端清洗,攻击期间所有玩家流量先去清洗中心排队,游戏卡顿会立刻反映在掉线和投诉上,近源清洗把清洗节点放在玩家集中的城市,比如成都、武汉、南京等,可以保证本地玩家的指令不绕路,不少实时对战游戏在遇到DDoS攻击时,切换近源清洗后延迟基本无感。
企业官网用端清洗延迟能不能接受
企业官网对延迟的容忍度很高,打开一个页面多几十毫秒,用户几乎察觉不到,而且官网流量相对小,攻击规模不大时,端清洗足够应付,这种情况下选端清洗更划算,因为配置简单,不需要额外购买大量边缘清洗节点,很多中小企业会把高防CDN和端清洗结合起来,静态资源走CDN,动态请求走端清洗,延迟影响被进一步稀释。
北京机房近源清洗延迟表现与成本怎么平衡
降低近源清洗额外延迟的实操步骤
如果你已经决定用近源清洗,下面这些操作可以进一步压缩延迟:
- 把DNS解析切换到清洗服务商提供的CNAME,利用智能解析把用户指向最近的清洗节点。
- 在源站关闭对清洗节点IP的限速,避免正常回源流量被误伤。
- 用
mtr命令从多个用户侧节点持续监控到源站的延迟,观察清洗前后的路径变化。 - 开启TCP连接复用,减少清洗节点与源站之间的握手次数。
- 如果源站有多个地域,优先选择与用户分布匹配的清洗节点,比如北京机房近源清洗延迟表现对华北用户最优,就不要让华南用户也绕到北京清洗。
用mtr和dig快速定位清洗节点延迟
在Linux服务器上执行 mtr --report --report-cycles=10 目标IP,观察每一跳的延迟变化,清洗前记下正常路径,清洗后重新跑一遍,对比新增的跳数和延迟增量,也可以用 dig +short 你的域名 查看DNS解析是否已经指向清洗节点IP,确认调度是否生效。
近源清洗价格和延迟的取舍
干净流量越大、清洗节点越多,价格越高,近源清洗一般是按清洗后的干净带宽或者按攻击防护峰值计费,价格会比端清洗高出一截,业内专家指出,多数企业在预算有限时会把核心业务切到近源清洗,把非核心业务留在端清洗,用混合部署来控制成本,这个思路在电商大促、游戏开服这类延迟敏感又容易被攻击的场景里特别常见。
近源清洗和端清洗延迟常见问题解答
近源清洗和端清洗延迟差多少?
根据公开测试和运维经验,近源清洗额外延迟通常为个位数毫秒,端清洗额外延迟通常为数十毫秒,跨地域访问时,端清洗的延迟可能再增加一个量级,实际差异取决于清洗节点与用户、源站三者的地理位置。
端清洗延迟高吗?实时语音通话能用吗?
端清洗延迟高是相对近源清洗而言的,绝对数值不一定大,对于实时语音通话,端清洗增加的几十毫秒在多数通话场景下勉强可用,但如果遭遇大流量攻击,清洗设备负载升高,延迟抖动会变得明显,可能出现声音断续,实时语音业务建议优先考虑近源清洗,至少对核心信令链路做近源防护。
北京机房近源清洗延迟大概多少毫秒?
北京机房近源清洗延迟对华北用户来说,额外延迟通常可以控制在极小范围,基本等于用户到北京边缘节点的一跳延迟,如果用户本身就在北京,这个增量接近零;如果用户在东北或内蒙古,因距离和运营商路由不同,增量会略高一些,但仍远小于把流量绕到华南源站做端清洗的延迟,北方业务选北京机房近源清洗,延迟和成本上都是比较稳妥的选择。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/656369.html