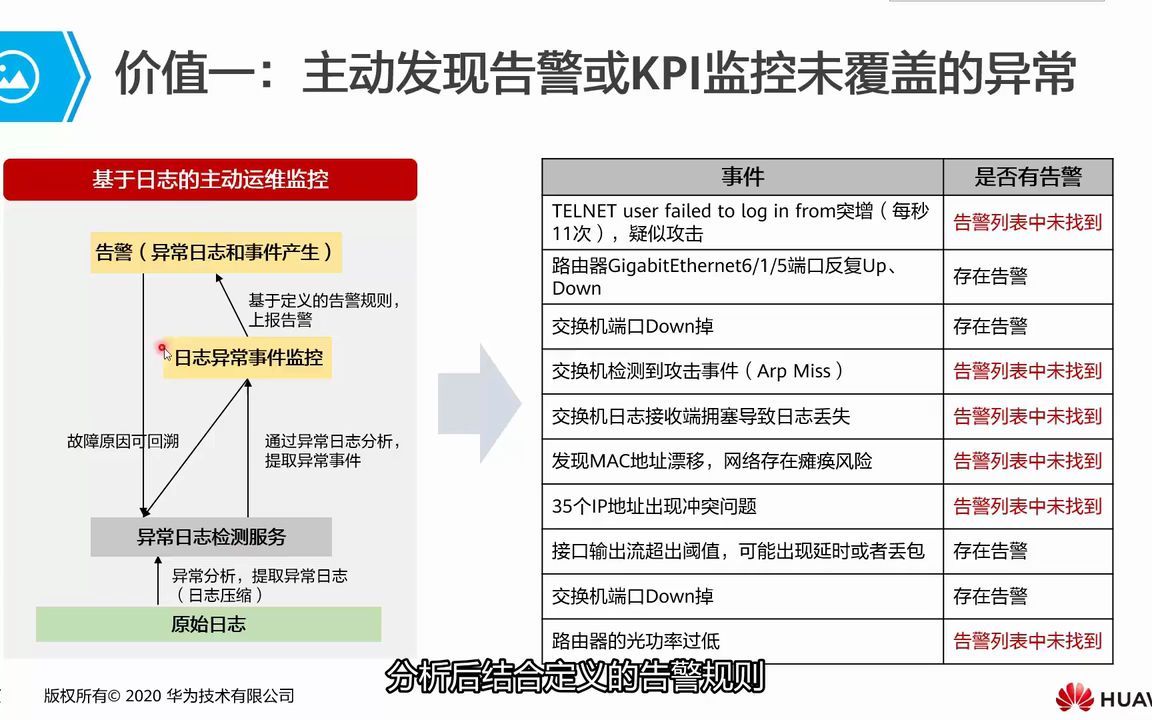
质押服务日志中识别异常离线的信号,核心看四个指标:共识层心跳中断、验证者缺席率上升、P2P邻居数骤降、系统时钟漂移,这四类信号同时出现或先后出现,基本可以判定节点离线即将发生。
质押节点离线怎么排查
运行质押节点就像守一个不需要睡觉的岗哨,但日志不会说话,所有异常都是通过记录里的细微变化悄悄暴露出来的,很多运维同行第一次遇到节点掉线,第一反应是去看服务器负载、磁盘空间,其实日志里早就写了答案。
共识层心跳信号中断
以太坊质押节点分为共识层(CL)和执行层(EL)两个客户端,两者通过Engine API保持心跳通讯,在Lighthouse或Prysm的日志中,有心跳记录的地方通常会留下类似Synced、Slot ticked、Received blocks的印记。
正常状态下,CL客户端每个slot(12秒)会输出一条新块同步或新建状态的消息,如果你发现连续几个slot没有新日志输出,或者出现Chain not synced、Execution engine not ready这类提示,说明CL与EL之间的连接已经松动。
一个容易忽略的细节是,很多客户端在收到新块时会打印Block cached而不是Block imported,这表示区块只是进入队列还没被处理,如果这类状态持续超过几十个slot,说明执行层可能卡在了高Gas费交易批量处理上。
验证者缺席率爬升信号
验证者离线的最直接后果是产生漏块(Missed Block)或漏证明(Missed Attestation),这个信号在日志里不叫”Missed”,而是分散在DutyFailed、Beacon block proposal failed、Attestation error这样的关键词中。
在Lighthouse的validator_client日志中,WARN级别的Beacon node is unhealthy就是比较明显的预警,但它在Prysm里可能只显示为Unable to retrieve attestation data,所以排查时不能只看error级别,warning级别的重复出现比单次error更有指向性。
经验上说,如果某个validator在一个epoch(32个slot,约6.4分钟)内出现3次以上Attestation error,而服务器CPU和内存占用率正常,优先怀疑网络链路而非硬件性能。
服务日志中的离线时间线分析
单条日志没有意义,意义藏在时间顺序里,把离线前后的日志按时间线拉出来,你会发现异常离线不是瞬间发生的,通常有5到15分钟的”预兆期”。
时钟漂移与NTP同步日志的关系
质押网络的验证者签名依赖系统时间的绝对准确性,在journalctl -u chronyd或timedatectl status的输出里,如果出现Clock skew、Time stepped之类的记录,就要高度警惕。
实践中常见的情况是:云服务器默认的NTP服务器响应缓慢,系统时间逐渐偏移到300毫秒以上,共识客户端开始产生Clock disparity too high报错但这不会直接导致离线,而是让验证者的证明容易被网络拒绝,进而表现为缺席率上升但进程还活着的假象。
P2P邻居关系断崖式收缩
peers数量是另一个重要的离线前兆信号,正常运行时,像Prysm这类客户端至少会维持50个以上的对等连接节点,Lighthouse稍少一些但也该在30个以上。
日志里出现Peer count dropped to 10或者Dialing peers... 25 candidates的持续重试,说明节点已被网络中的其他节点逐渐踢出,这个信号的隐蔽之处在于:工作人员经常认为它是”网络波动”,但它实际上是节点路由器防火墙规则变更或服务器负载过高导致无法及时响应握手的直接后果。
磁盘IO延迟与节点卡死的弱信号
如果日志集中在Erigon或Nethermind这类执行层客户端上,需要关注Disk IO time相关指标,执行层同步大量历史数据时,如果磁盘读取延迟持续超过2秒,区块导入速度会越来越慢,最终导致EL与CL之间的缓存队列积压。
这类离线与网络无关,更像慢性病,从异常信号出现到节点最终被踢出,往往有数小时窗口,业内人士经常忽视这个窗口期,等节点真正离线后再查日志,已经难以分辨是磁盘问题还是网络问题。
质押服务日志分析工具对比
不同客户端的日志格式差异很大,使用统一的日志分析方案能显著提升排查效率,下表对比了几种常用工具在质押场景下的实际表现。
| 工具 | 适用客户端 | 日志采集方式 | 异常识别灵敏度 | 上手难度 |
|---|---|---|---|---|
| Grafana Loki | 所有 | 拉取日志文件 | 中 | 中等 |
| ELK 全家桶 | 所有 | 发送到日志管道 | 高 | 较高 |
| 仅用 grep + awk | 单机临时排查 | 文本检索 | 低但直接 | 低 |
| Tenderduty | Cosmos系节点 | 链上监控替代日志 | 中 | 中等 |
为什么用 Loki 而非 ELK?对于大多数中小型质押服务商,ELK的资源占用甚至比节点本身还高,而Loki只做索引不做全文分析,更适合日志量不大的场景。
关键日志关键词检索命令
直接复制下面这组命令能快速过滤有效信号:
grep -i "unhealthy\|error\|failed\|skipping" /var/log/lighthouse/validator.log | tail -200
grep -i "disconnect\|peer count\|dialing" /var/log/prysm/beacon.log | tail -100
journalctl -u geth --since "30 min ago" | grep -i "block import"
journalctl -u chronyd --since "24 hours ago" | grep -i "clock"
这些命令的价值在于一次性把分散在多个源的事件汇总到一张时间线上,不需要借助数据看板就能快速判断离线关联性。
eth质押节点监控方案中的告警阈值设置
日志识别是事后复盘,优秀的方案应该依赖日志特征触发实时告警,而不是等离线后再看日志。
节点离线告警阈值怎么设置
设置告警需要遵循”宁多勿漏”原则,但也不能麻木轰炸,行业共识认为,以下三种情况值得直接触发页面级告警:
- 连续出现3个
Failed to publish attestation记录(证明未广播) - Peer数量低于20持续5分钟以上
- 系统时间偏移超过500毫秒且chronyd无法自动校准
与其匹配文本内容,不如在日志采集端做规则表达式匹配,以Promtail为例:
- match:
    selector: '{job="validator"}'
    expressions:
      attestation_failed: 'Failed to publish attestation'
      beacon_unhealthy: 'Beacon node is unhealthy'
当这两条规则在10分钟内触发超过5次,自动将告警请求发送到值班群的Webhook地址。
日志保留周期与轮转策略
离线判断往往需要回溯至少72小时的日志数据,默认的logrotate配置通常只保留2份日志文件,对质押服务来说严重不足。
建议直接在logrotate配置中调整:
/var/log/validator/.log {
    rotate 14
    daily
    compress
    delaycompress
    copytruncate
    maxsize 500M
}
将保留周期拉长到14天,覆盖验证者缺席惩罚的完整周期,方便事后核对证明时限与离线时长的关系。
异常离线的运维实操清单
很多节点掉线后无法快速恢复,是因为缺少一份可以照做的检查清单,下面的顺序很重要,每一步都是上一步的修正方向。
第一步:确认当前时间与时钟同步状态
timedatectl status
如果System clock synchronized不是yes,直接执行timedatectl set-ntp true,然后重启chronyd服务,此操作一般不需要重启验证器进程。
第二步:检查执行层与共识层连接
执行层客户端与共识层客户端通过本地IPC或TCP端口通信,若在共识层日志中发现forkchoiceUpdated请求超时,重启执行层客户端即可,这比重启整个验证器服务更安全。
第三步:验证validator key的索引状态
Lighthouse中的validator_client会以index 1000这类编号为身份标识,在确认进程仍在运行却无法签名时,用lighthouse account validator list检查密钥是否被误删或文件权限被变更。
这个操作被很多人忽略,但它是离线未宕机的最典型的隐藏原因。
质押离线日志识别本质上是一场与时间的赛跑,通过信号判断而非停机后排查,能在很大程度上避免验证者被惩罚,备份和冗余是安全网,但日志才是那个最先出声的哨兵。
质押节点日志分析常见问题
日志显示Attestation error但服务器运行正常,是硬件问题吗
大概率不是,这种情况往往指向网络层面的限制或对等节点隔离,检查防火墙是否阻挡了UDP端口,以及机房入网带宽是否被占满,大多数云服务商的基础带宽对质押节点来说并不充足,尤其是同时运行多节点的机房。
日志中出现了Clock disparity too high,需要立即处理吗
如果在chronyd日志中同时出现Time stepped字样,说明系统时间已经跳变,也就是刚刚同步了时间,必须马上关注,如果只是偶尔警告且时钟偏移量保持在500毫秒以内,可以观察到下个评估周期结束,但风险窗口不应该超过30分钟。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/%e5%a6%82%e4%bd%95%e4%bb%8e%e8%b4%a8%e6%8a%bc%e6%9c%8d%e5%8a%a1%e6%97%a5%e5%bf%97%e4%b8%ad%e8%af%86%e5%88%ab%e5%bc%82%e5%b8%b8%e7%a6%bb%e7%ba%bf%e7%9a%84%e4%bf%a1%e5%8f%b7%ef%bc%8c%e6%98%af%e4%bb%80/