修改FTP服务器的PASV模式,核心是配置被动模式端口范围和公网IP地址,确保防火墙和NAT设备正确转发数据连接,这是解决客户端连接失败的关键。
为什么要修改ftp服务器的pasv模式设置
很多管理员在部署FTP服务器后会遇到客户端连接超时或无法获取目录列表的问题,这通常是因为FTP的主动模式(PORT)在防火墙或NAT环境下无法正常工作,被动模式(PASV)要求服务器开放一个端口范围供客户端连接,如果默认配置不合适,客户端就无法建立数据通道,修改pasv相关设置成为FTP服务器运维中的常见操作,无论是使用vsftpd、ProFTPD还是Pure-FTPd,都需要根据网络环境调整被动模式参数。
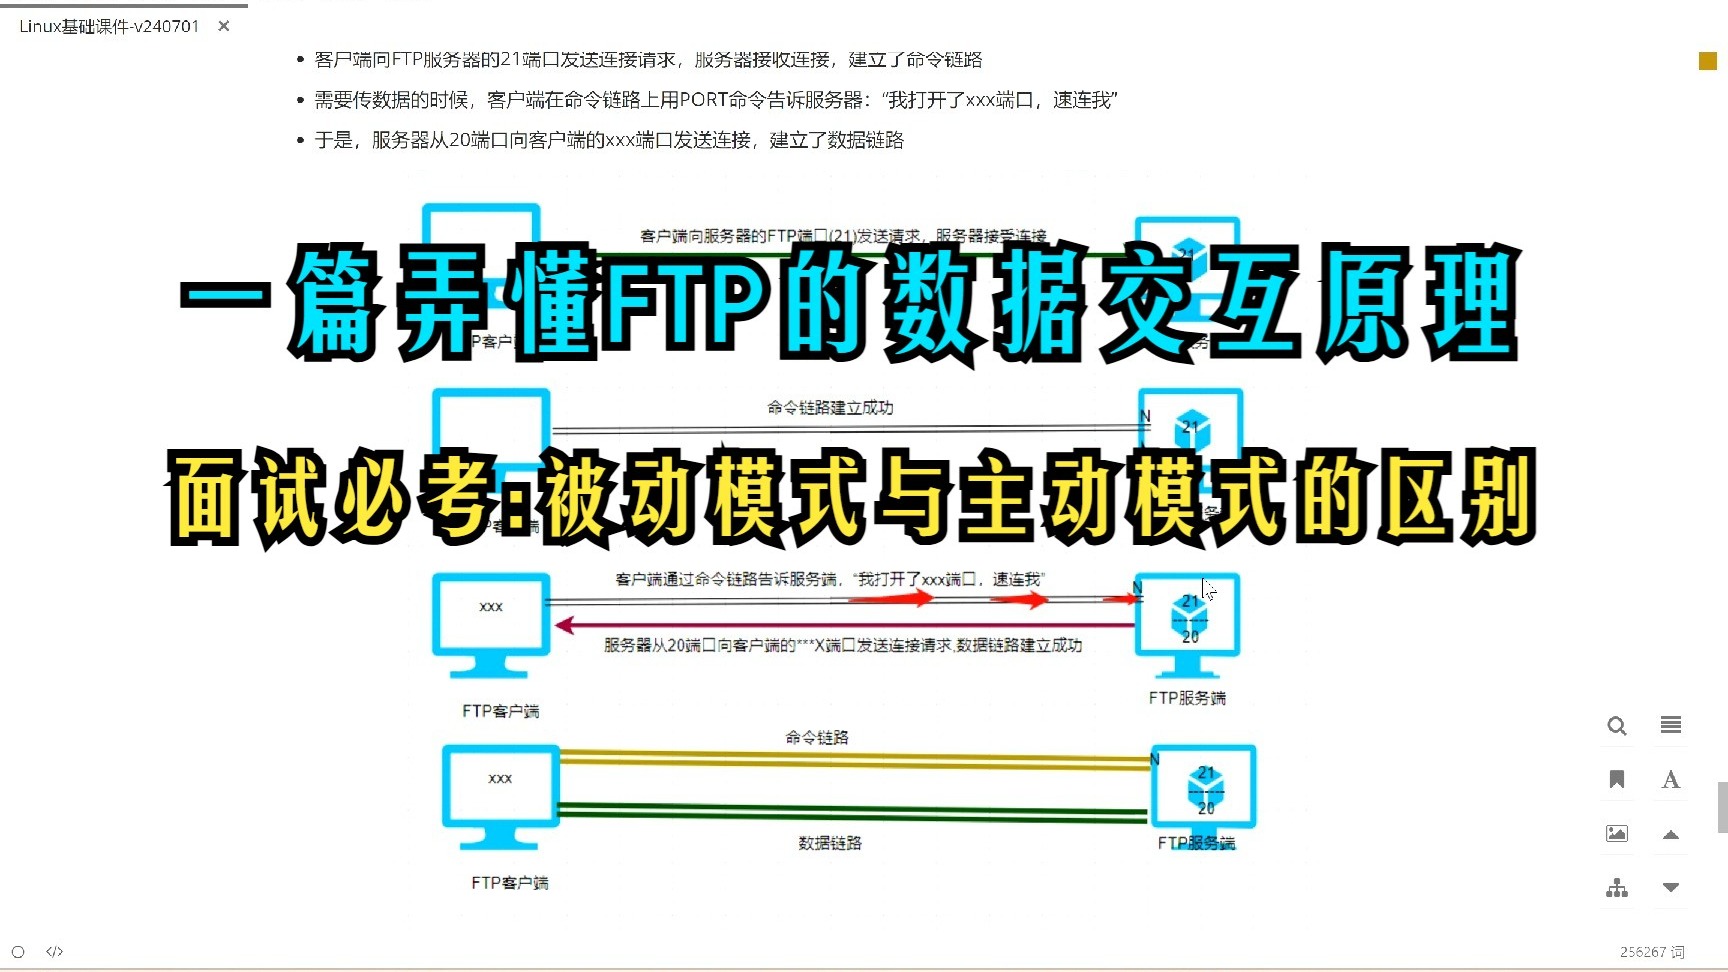
云服务器和带公网IP的物理服务器在NAT场景下,服务器往往只知道自己内网IP,而客户端需要连接的是公网IP,如果没有在配置中明确指定pasv_address,服务器返回给客户端的IP会是内网地址,导致客户端无法连接,同样,端口范围若不开放,防火墙会拦截数据连接。修改ftp服务器的pasv模式设置是应对这些网络隔离的必备步骤。
vsftpd pasv修改方法详解
vsftpd是Linux上最常用的FTP服务器软件,修改pasv主要涉及三个参数:pasv_enable、pasv_min_port、pasv_max_port,以及pasv_address,具体操作如下:
- 编辑配置文件,通常位于
/etc/vsftpd.conf或/etc/vsftpd/vsftpd.conf。 - 确保
pasv_enable=YES(默认开启)。 - 设置端口范围,例如
pasv_min_port=30000和pasv_max_port=31000。 - 如果服务器处于NAT或云环境,设置

pasv_address=你的公网IP
pasv_address=203.0.113.10。 - 保存文件后重启vsftpd服务:
systemctl restart vsftpd。

除了这些核心参数,还可以设置pasv_addr_resolve=YES来允许pasv_address使用域名,适合动态公网IP场景,防火墙方面,需要开放对应的端口范围,以firewalld为例,执行:
firewall-cmd --permanent --add-port=30000-31000/tcp
firewall-cmd --reload
验证vsftpd pasv修改是否生效,可以在客户端使用ftp -v命令查看被动模式连接日志,或者用netstat -tlnp | grep vsftpd确认服务器是否在监听指定端口范围,业内专家指出,端口范围选择30000-31000是常见做法,但不宜过大,以免增加安全风险,同时也要避免端口范围太小导致并发连接不足。
ftp服务器被动模式端口范围配置方法
除了vsftpd,其他FTP软件配置被动模式的方法类似,但指令略有差异,下面重点介绍ProFTPD、Pure-FTPd和FileZilla Server。
ProFTPD的pasv配置
ProFTPD通过PassivePorts指令设置端口范围,在proftpd.conf中添加:PassivePorts 30000 31000
同时可以设置MasqueradeAddress指定公网IP,例如MasqueradeAddress 203.0.113.10,重启服务:systemctl restart proftpd。
Pure-FTPd的pasv配置
Pure-FTPd使用-p参数指定端口范围,例如在启动命令中加入:pure-ftpd -p 30000:31000
如果使用配置文件,可以在/etc/pure-ftpd/pure-ftpd.conf中设置PassivePortRange 30000 31000,注意,Pure-FTPd默认不启用被动模式,需要显式设置。

FileZilla Server的pasv配置
FileZilla Server在Windows上通过图形界面配置,打开管理界面,选择“Edit”->“Settings”->“Passive mode settings”,勾选“Use custom port range”,输入起始和结束端口,并设置公网IP地址(如果处于NAT后),保存后重启服务。
FTP服务器被动模式端口范围配置方法对比表格:
| FTP服务器 | 配置指令 | 端口范围示例 | 额外设置 |
|---|---|---|---|
| vsftpd | pasv_min_port, pasv_max_port, pasv_address | 30000-31000 | 需开放防火墙 |
| ProFTPD | PassivePorts, MasqueradeAddress | 30000-31000 | 同样需防火墙 |
| Pure-FTPd | -p 或 PassivePortRange | 30000:31000 | 启动参数 |
| FileZilla Server | 图形界面设置 | 30000-31000 | 公网IP |
验证ftp服务器pasv修改是否生效
修改配置后,需要验证是否生效,可以使用以下方法:
- 客户端日志:在客户端连接时开启详细日志,观察是否使用被动模式,以及连接端口范围是否在配置范围内,例如使用FileZilla客户端,连接日志中会显示“PASV”和端口号。
- 服务器端口监听状态:使用
netstat -tlnp | grep ftp命令,查看被动端口范围是否被监听(如vsftpd或proftpd进程)。 - 在线测试工具:使用
curl命令测试:curl -v ftp://your-server,或者使用第三方FTP测试网站输入服务器地址,检查被动模式连接是否正常。 - 防火墙规则验证:确认防火墙规则已开放端口范围,例如
iptables -L -n或firewall-cmd --list-ports。

通过验证可以确保配置正确,如果客户端仍然报错,优先检查pasv_address是否填写正确,以及防火墙是否真的开放了端口(有些云平台安全组也需要单独配置)。
关于ftp服务器修改pasv的常见问题
问题1:修改pasv后客户端显示“无法打开数据连接”怎么办?
首先检查防火墙是否开放了指定的被动端口范围,包括服务器本身和云平台安全组,其次确认pasv_address设置是否正确,特别是在云服务器中使用弹性公网IP时,需要设置为对外公网IP而非内网IP,最后检查客户端是否在被动模式下,部分客户端默认使用主动模式,需要切换为被动模式。
问题2:被动模式端口范围设置多大合适?
端口范围的大小取决于预期并发连接数,每个数据连接使用一个端口,连接结束后端口释放,1000个端口范围(如30000-31000)可以满足大多数中小型站点,设置过大可能增加安全风险,建议根据实际需要调整,同时考虑防火墙性能。
问题3:云服务器上配置FTP pasv有哪些注意事项?
云服务器通常有内网IP和公网IP,FTP服务器应监听内网IP,但必须设置pasv_address为公网IP,并确保云平台的安全组规则允许被动端口范围的入站访问,某些云服务商可能对端口范围有默认限制,需要提前确认,如果使用弹性公网IP,注意pasv_address要填写该弹性公网IP,而不要填写服务器内网IP。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/%e5%a6%82%e4%bd%95%e4%bf%ae%e6%94%b9ftp%e6%9c%8d%e5%8a%a1%e5%99%a8%e7%9a%84pasv%e6%a8%a1%e5%bc%8f%ef%bc%8c%e8%ae%be%e7%bd%ae%e6%96%b9%e6%b3%95%e6%9c%89%e5%93%aa%e4%ba%9b%ef%bc%9f/