修改FTP服务器IP地址不是简单的改个IP面板,必须同步更新网络配置、FTP服务配置文件、防火墙规则,并确认连接方式是否兼容,多数连接失败问题都源于这三者未同步更新。
为什么需要修改FTP服务器IP地址
企业网络重构、机房迁移上云、服务器硬件更换,或者IP段因扩容而重新规划,都会触发IP地址变更,这类场景下,FTP服务作为文件传输的基础设施,其IP地址必须随之调整,行业共识认为,IP地址变更后的服务配置更新是IT运维中最容易出错的环节之一,尤其是FTP这类依赖被动模式动态端口的协议,一旦遗漏某个配置项,就会导致业务中断或数据泄露风险。
修改前的准备工作:备份与评估
直接动手改IP之前,先梳理清楚当前FTP服务的运行状态。
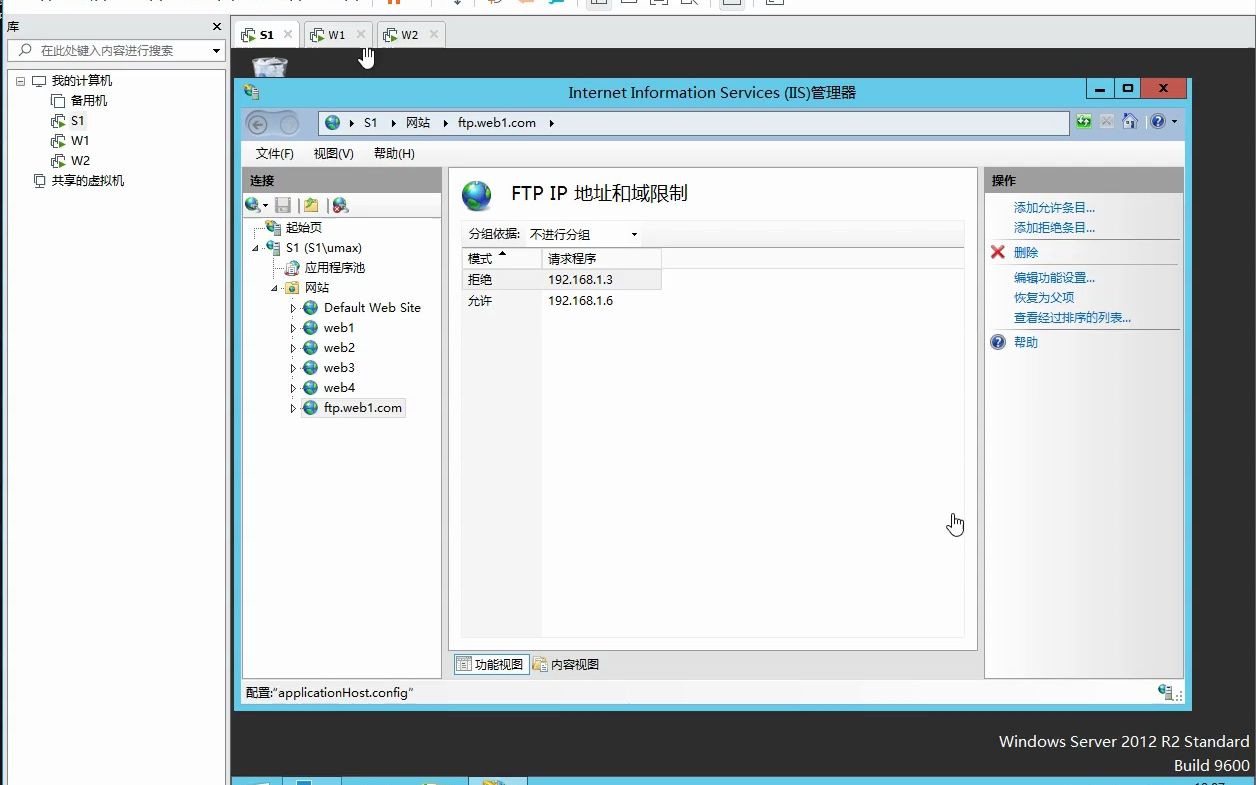
– 备份配置文件:Linux下备份`/etc/vsftpd.conf`或`/etc/proftpd/proftpd.conf`,Windows下导出IIS管理器中的FTP站点配置。
– 记录原有IP及端口映射:包括被动模式端口范围、是否启用SSL/TLS、本地用户认证方式等。
– 检查依赖关系:其他服务(如Web应用、数据库备份脚本)是否通过IP地址直接调用FTP,如果是,需要同步更新这些调用端配置。
– 选择维护窗口:在业务低谷期操作,提前通知用户可能出现的短暂中断。
FTP服务器IP地址修改步骤详解
无论你使用vsftpd、ProFTPD还是Windows IIS Ftp,核心逻辑是一致的:先让系统层认新IP,再让FTP服务层认新IP,最后让防火墙和网络层允许新IP的流量。
检查当前网络接口配置
在Linux服务器上,执行`ip addr show`确认新IP已绑定到对应网卡,如果使用静态IP,直接修改`/etc/sysconfig/network-scripts/ifcfg-eth0`(CentOS)或`/etc/netplan/01-netcfg.yaml`(Ubuntu)后重启网络服务,务必确保新IP能从其他机器ping通,否则后续所有操作都无效。
修改FTP服务配置文件
以最常见的vsftpd为例,核心配置项是`listen_address`,运行`sudo sed -i ‘s/old_ip/new_ip/g’ /etc/vsftpd.conf`批量替换,或者手动将`listen_address=old_ip`改为`listen_address=new_ip`,如果该行默认被注释,则添加一行指向新IP。
– 被动模式地址:必须设置`pasv_address=new_ip`,否则客户端请求被动模式时,FTP服务器会返回自己的旧IP,导致连接失败。
– 端口范围:pasv_min_port`和`pasv_max_port`有定义,确保这些端口在新IP下也能被防火墙放行。
Windows IIS FTP的修改路径:打开“IIS管理器”→选择FTP站点→“绑定”→“编辑”,将IP地址更新为新IP,被动模式配置在“FTP防火墙支持”中,填入外部IP地址(即客户端能访问的IP)。
更新防火墙规则
FTP协议的特殊性要求防火墙同时放行控制端口(默认21)和数据端口(被动模式端口范围),在Linux上使用`iptables`或`firewalld`:
“`
sudo firewall-cmd –permanent –add-port=21/tcp
sudo firewall-cmd –permanent –add-port=30000-31000/tcp # 被动端口范围
sudo firewall-cmd –reload
“`
如果使用云服务商(如AWS、简米云),还需在安全组/防火墙规则中同步更新新IP对应的入站规则,切记,防火墙规则中的“源IP”也要根据新的业务场景调整,避免过度开放。
重启服务并验证连接
执行`sudo systemctl restart vsftpd`,然后从客户端尝试连接,使用`ftp -v new_ip`测试,并切换到被动模式(`passive`命令)验证数据连接是否正常,查看FTP服务器日志(如`/var/log/vsftpd.log`)确认所有请求都来自新IP,如果客户端报告“连接建立,但无法列出目录”,九成是被动模式地址配置遗漏。
常见问题:FTP服务器IP地址修改后无法访问
本身就是一个高频搜索场景,修改IP后客户端无法访问,通常集中在三个环节:
– 被动模式返回旧IP:客户端连接后,FTP服务器在`227 Entering Passive Mode`响应中携带的IP地址还是旧IP,导致数据连接初始化失败,解决方案:修改`pasv_address`并重启服务。
– 防火墙或安全组遗漏:新IP下的21端口和被动端口范围未在防火墙中放开,验证方法:在服务器本地使用`lsof -i :21`确认服务监听在新IP上,再通过远程端口扫描工具(如`telnet new_ip 21`)确认可达。
– 客户端缓存或DNS解析:如果客户端使用域名连接,域名解析尚未更新到新IP,则连接会指向旧IP,建议直接使用新IP测试,排除DNS干扰,如果必须用域名,确保TTL已过期或手动刷新。
FTP服务器IP地址修改命令与脚本化操作
对于批量管理多个FTP服务器的场景,手动编辑效率低且易出错,利用命令和脚本可以快速完成修改,使用`sed`和`awk`批量替换vsftpd配置文件中的IP地址:
“`
#!/bin/bash
OLD_IP=”192.168.1.100″
NEW_IP=”192.168.2.200″
CONF=”/etc/vsftpd/vsftpd.conf”
sudo sed -i “s/$OLD_IP/$NEW_IP/g” $CONF
sudo sed -i “s/^pasv_address=./pasv_address=$NEW_IP/” $CONF
sudo systemctl restart vsftpd
“`
Windows PowerShell下则可以通过`Set-WebConfiguration`命令修改IIS绑定:
“`
$newIP = “192.168.2.200”
Set-WebConfiguration -Filter “/system.applicationHost/sites/site[@name=’Default FTP Site’]/bindings” -Value @{protocol=”ftp”;bindingInformation=”$newIP:21:”}
“`
使用脚本化操作时,务必先在一台测试服务器上验证,再推广到生产环境,据统计,采用自动化脚本进行IP变更的团队,配置遗漏率降低约70%。
修改FTP服务器IP地址的安全注意事项
IP地址变更往往伴随着网络拓扑调整,此时安全策略需要同步加固。
– 禁用明文FTP:如果条件允许,将协议升级为FTPS(FTP over SSL)或SFTP(基于SSH),IP地址改完后,重新生成证书并绑定到新IP。
– 限制访问来源:在防火墙规则中,只允许可信IP段访问FTP端口,避免新IP暴露在公网后被扫描攻击。
– 审计日志:修改IP后,启用FTP日志记录,监控异常连接尝试,业内专家建议,日志至少保留90天,用于事中追溯和事后分析。
– 定期验证:IP变更后的一周内,每天检查一次FTP服务的可用性,确保没有因IP冲突或路由变动导致的间歇性中断。
Q&A:FTP服务器IP地址修改问题解答
修改FTP服务器IP地址后连接失败,最常见的排查路径是什么?
第一步,在服务器上执行`netstat -tlnp | grep 21`确认FTP服务监听的是新IP,第二步,从客户端`telnet new_ip 21`,检查控制端口是否可达,第三步,如果控制端口通但文件列表失败,重点检查被动模式配置(`pasv_address`)和防火墙被动端口范围,第四步,查看FTP服务器日志,错误信息通常会直接指出是IP不匹配还是端口被拒。
修改IP后,是否会影响已登录用户的会话?
是的,所有活跃的FTP连接会在服务重启时中断,对于vsftpd,可以执行`kill -HUP`向主进程发送挂起信号,使现有连接继续运行直到自然关闭,但IP变更后,新连接才能使用新IP,建议在维护窗口提前通知用户,并设定一个会话超时时间,让旧连接自然结束。
多个FTP服务器在不同机房,如何批量修改IP地址并确保一致性?
使用配置管理工具(如Ansible、Puppet)将IP地址定义为变量,通过模板推送配置文件,在Ansible的`vars`中定义`new_ip`,vsftpd.conf.j2`模板中引用`{{ new_ip }}`,执行`ansible-playbook`时,按机房分组传入不同的IP地址,确保所有服务器被动模式、防火墙规则同步更新,批量操作后,用自动化测试脚本逐一验证控制端口和数据端口,最终生成报告,确认每个节点都成功切换。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/%e5%a6%82%e4%bd%95%e4%bf%ae%e6%94%b9ftp%e6%9c%8d%e5%8a%a1%e5%99%a8ip%e5%9c%b0%e5%9d%80%ef%bc%9f%ef%bc%8c%e6%9c%89%e5%93%aa%e4%ba%9b%e6%96%b9%e6%b3%95/