搭建CentOS域名服务器的核心答案是:安装Bind服务、修改主配置文件、创建区域文件、检查语法并启动服务,整个流程熟练后能在30分钟内完成。这套方案适用于CentOS 7和CentOS 8系列,是当前互联网上使用率最高的Linux DNS解决方案。
准备好环境再动手:CentOS域名服务器搭建前的三件事
很多新手容易忽略准备工作,直接跳到安装步骤,结果后面排错排到怀疑人生,CentOS搭建DNS服务器这件事,环境准备占了一半的成败。
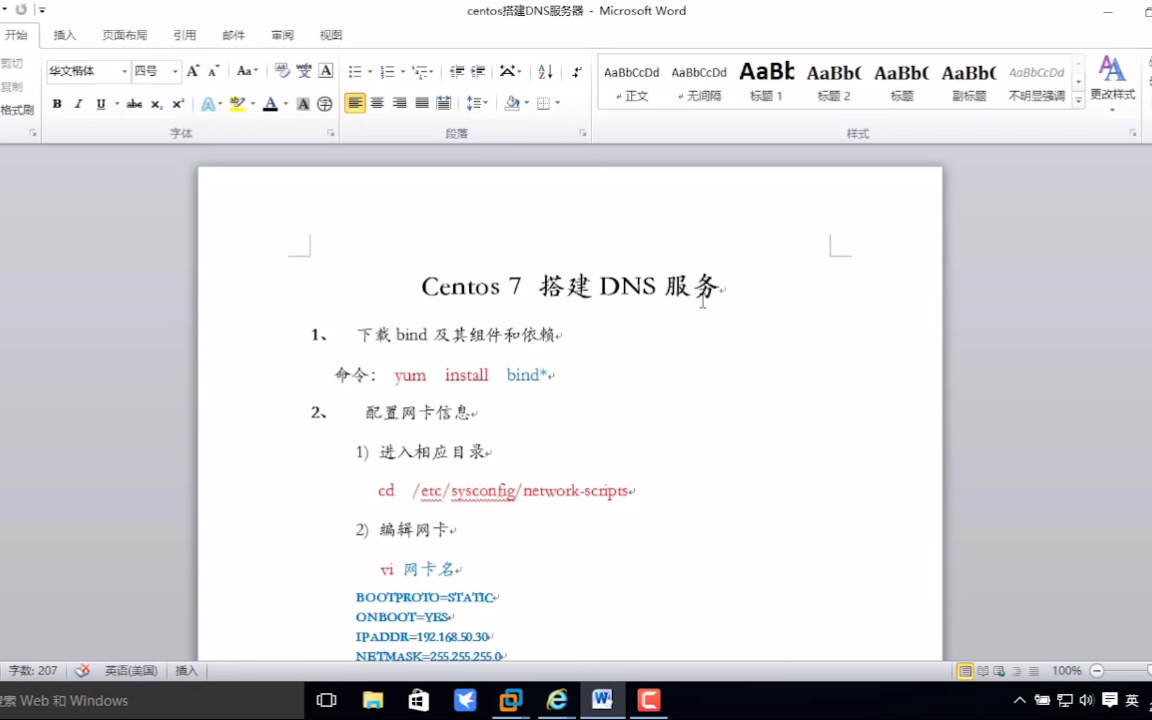

确认系统版本和IP地址规划
建议使用CentOS 7.6以上版本,无论是Minimal版还是标准版都可以,CentOS 8和Stream版本在命令操作上基本一致,防火墙管理工具略有差异,需要注意区分。
IP地址规划是新手最容易犯迷糊的地方,搭建DNS服务器前,先确定三件事:
- 服务器本机的静态IP地址
- 需要解析的域名(比如example.com)
- 规划好正向解析和反向解析的网段
关闭NetworkManager或调整托管状态
Cloud形象地讲,NetworkManager就像个爱管闲事的管家,经常和Bind抢网络配置的控制权,多数情况下,安装DNS服务的服务器建议直接禁用NetworkManager,避免它重启后覆盖你的网卡配置。
systemctl stop NetworkManager
systemctl disable NetworkManager
systemctl restart network
配置防火墙放行DNS端口
DNS服务默认监听53端口(TCP和UDP都需要放行),TCP用于区域传送,UDP用于正常的域名查询,CentOS 7使用firewalld管理防火墙,执行以下命令:
firewall-cmd --permanent --add-port=53/tcp
firewall-cmd --permanent --add-port=53/udp
firewall-cmd --reload
安装Bind服务:CentOS 7配置DNS服务器的核心步骤
Bind(Berkeley Internet Name Domain)是目前互联网上应用最广泛的DNS服务器软件,CentOS系统自带Bind的软件包,安装过程比较简单。
yum install -y bind bind-utils bind-chroot
很多教程只让你装bind,这里建议加上bind-utils(提供dig、nslookup等调试工具)和bind-chroot(增强安全性,把DNS运行环境限制在指定目录),如果你追求简单,bind-chroot可以跳过,但bind-utils强烈建议安装,排错时完全离不开它。
理解Bind服务的三个关键文件
安装完成后,CentOS域名服务器配置文件分布在以下位置:
- /etc/named.conf:主配置文件,定义全局选项和区域声明
- /var/named/:存放区域数据文件(域名解析记录)
- /etc/named.rfc1912.zones:默认可用的区域声明模板
新手最容易搞混的是主配置文件和区域文件的概念,打个比方,主配置文件是DNS服务器的”总开关面板”,告诉系统”有哪些域名归我管”;区域文件则是”具体账本”,记录每条域名对应哪个IP。
修改主配置文件named.conf:告诉DNS服务器管什么
清空或备份原始配置后,写入以下核心配置内容,这里以要解析example.com和反解192.168.1.0网段为例:
vim /etc/named.conf
写入以下配置:
options {
    listen-on port 53 { any; };
    listen-on-v6 port 53 { none; };
    directory       "/var/named";
    dump-file       "/var/named/data/cache_dump.db";
    statistics-file "/var/named/data/named_stats.txt";
    allow-query     { any; };
    recursion yes;
    forwarders { 223.5.5.5; 8.8.8.8; };
    dnssec-enable yes;
    dnssec-validation yes;
};
zone "example.com" IN {
    type master;
    file "example.com.zone";
    allow-update { none; };
};
zone "1.168.192.in-addr.arpa" IN {
    type master;
    file "192.168.1.arpa";
    allow-update { none; };
};
配置要点解读
listen-on port 53改成any,表示监听所有网卡接口,有些教程只监听127.0.0.1,这样局域网内其他机器根本没法查询,属于典型的起步就踩坑。
forwarders配置了阿里DNS(223.5.5.5)和谷歌DNS(8.8.8.8),作用是当你的DNS服务器无法解析某些域名时,会转发给上游公共DNS请求答案,这就是递归查询的工作场景。
allow-query设为any,允许所有客户端向这台DNS发起查询,如果想限制只有内网使用,可以改成具体IP段,比如192.168.1.0/24。
配置文件语法检查
每次改动named.conf后,执行以下命令验证语法,很管用:
named-checkconf /etc/named.conf
没有任何输出就说明配置正确,如果有报错信息,它会明确指出在第几行、错误类型,按提示修改即可。
创建正向区域文件:域名到IP的映射规则
正向区域文件负责把域名解析成IP地址,这是DNS服务器最主要的职责。
vim /var/named/example.com.zone
$TTL 1D
@   IN SOA  ns1.example.com. admin.example.com. (
        2026011501  ; serial
        3H          ; refresh
        15M         ; retry
        1W          ; expiry
        1D )        ; minimum
    IN NS   ns1.example.com.
ns1 IN A    192.168.1.10
www IN A    192.168.1.10
mail IN A   192.168.1.20
@   IN A    192.168.1.10
区域文件里的关键记录说明
- SOA记录是区域文件的”头头”,后面括号里的序列号很重要,以后每次修改这个文件,都要把serial值加一(比如2026011502),否则从服务器或缓存不会更新记录。
- NS记录声明哪台服务器是权威DNS,指向ns1.example.com。
- A记录把主机名映射到IPv4地址,www、mail这些都是常见的业务子域名。
需要注意,区域文件的每一行都遵循”名称 IN 记录类型 值”的格式,末尾的点号不能省略,它代表根域,这是新手最容易出错的地方。
创建反向区域文件:IP到域名的映射
反向解析用于把IP地址转换成域名,常用于邮件服务器反垃圾邮件验证。
vim /var/named/192.168.1.arpa
$TTL 1D
@   IN SOA  ns1.example.com. admin.example.com. (
        2026011501  ; serial
        3H          ; refresh
        15M         ; retry
        1W          ; expiry
        1D )        ; minimum
    IN NS   ns1.example.com.
10  IN PTR  ns1.example.com.
10  IN PTR  www.example.com.
20  IN PTR  mail.example.com.
反向文件里的10只代表IP的最后一位,系统会自动拼上配置里声明的网段192.168.1.0,组合成完整的192.168.1.10。
同样地,修改完成后需要做语法验证:
named-checkzone example.com /var/named/example.com.zone
named-checkzone 1.168.192.in-addr.arpa /var/named/192.168.1.arpa
看到OK字样说明区域文件没有问题。
启动服务和测试CenosDNS服务器是否正常工作
到了这一步,离成功只差最后的启动验证环节。
systemctl start named
systemctl enable named
查看服务运行状态:
systemctl status named
看到active (running)字样,说明Bind已经跑起来了。
本地验证域名解析
修改本机的DNS指向,测试自己的域名服务器:
echo "nameserver 127.0.0.1" > /etc/resolv.conf
然后使用dig命令做DNS查询测试:
dig www.example.com @127.0.0.1
dig -x 192.168.1.10 @127.0.0.1
第一条命令测试正向解析,第二条测试反向解析,如果返回结果中有status: NOERROR和答案记录,说明解析成功。
常见排错技巧:解决CentOS域名服务器搭建后无法解析的问题
如果dig查不到结果,请按以下顺序排查:
- 检查named服务是否在运行:
systemctl status named - 查看系统日志:
tail -100 /var/log/messages | grep named,日志里会直接告诉错误原因 - 检查SELinux是否拦截:执行
getenforce,如果不是Disabled状态,建议临时用setenforce 0关闭后重试 - 确认防火墙已放行53端口,UDP和TCP都要放行
用网络工具验证:从客户端测试DNS解析是否生效
服务器端验证通过后,还需要在另一台机器上测试,模拟真实客户端的查询场景。
在客户端机器上将DNS地址改成服务器的IP(比如192.168.1.10),然后执行:
nslookup www.example.com
nslookup 192.168.1.10
如果返回了正确的IP和域名,说明整条链路已经打通,业内专家指出,部署完成后使用在线DNS检测工具(如DNSViz)检查域名配置的合规性是个好习惯,能提前暴露潜在的配置隐患。
域名服务器部署中的常见问题与应对思路
搭建过程中有几个高频问题值得专门提一下,如果你遇到了,直接对照处理。
启动失败:bind服务无法启动
这个问题的典型症状是运行systemctl start named时报错,多数情况是主配置文件或区域文件语法错误,用前面提到的named-checkconf和named-checkzone逐一排除,另一种可能是53端口被其他程序占用,通过netstat -tlnp | grep 53查看占用情况。
解析结果不对:域名指向了错误的IP地址
排查思路很简单,先确认区域文件里A记录的IP是否写对,再确认serial值是否已递增,最后用dig命令加上+trace参数查看解析路径。
内网机器无法解析,但服务器本机可以
此类场景大概率是防火墙问题,重复检查防火墙规则的放行情况,另外确认listen-on配置,看是否真的监听了所有接口。
面向实际场景的补充建议:自建DNS到底值不值
想清楚一个问题:企业到底该用自建DNS还是直接用云解析?这个问题的答案取决于你的实际场景。
- 如果你的需求是搭建内网域名服务器,解析内部服务名称(比如git.company.com、jenkins.company.com),自建DNS是标准方案,没有替代品
- 如果你的域名要对外提供服务,多数情况下建议用DNSPod或简米云解析,稳定性和抗攻击能力远超自建
- 折中方案是自建DNS作为内网解析主力,同时配置转发到公共DNS处理外部域名,这也是大多数企业的主流做法
关于维护成本,一台配置还算可以的机器跑Bind服务,支撑几百人的内网查询毫无压力,CentOS域名服务器需要多久能搭建完成?首次操作大约半小时到一小时,熟练后十几分钟就能搞定。
提升解析效率的进阶配置
如果你的DNS服务器需要支撑较大规模的查询量,可以考虑以下几条调优方向:
- 开启递归查询缓存,默认配置已经自带缓存功能
- 增加多个view视图,实现内外网差异化解析(把内网和外网看到的解析结果分开)
- 使用rndc工具远程管理DNS服务,支持动态更新区域记录
对于大多数业务场景,基础的配置已经够用,只有在需要支撑上千级客户端的场景下,才需要考虑性能调优和负载均衡的架构设计。
关于CentOS域名服务器搭建常见问题Q&A
CentOS 7和CentOS 8配置DNS服务器有什么不同?
CentOS 7和CentOS 8在Bind配置上基本没有区别,核心命令和配置文件路径完全一致,区别主要在系统层面:CentOS 8的防火墙管理工具(nftables替代iptables)有细微差异,但firewalld用法相同,CentOS 8自带的Bind版本更高,默认开启了更多的安全特性,行业共识认为,如果你只是搭建DNS服务器,选CentOS 7反而更稳妥,软件源兼容性好,排错资料更丰富。
搭建DNS服务器时需要固定IP吗?
需要,DNS服务器如果IP频繁变动,客户端配置的DNS指向就会失效,在/etc/sysconfig/network-scripts/ifcfg-eth0(或对应网卡文件)中设置BOOTPROTO=static,并配置IPADDR、NETMASK、GATEWAY三项,重启网络服务后确认IP生效,再进行后续操作。
为什么我的DNS服务器只能解析自己区域的域名,无法访问外网?
这类情况是forwarders配置缺失导致的,检查/etc/named.conf的options段中是否有forwarders指令,如果完全没有配置,将无法递归查询外部域名,另一种可能性是服务器本机防火墙阻挡了外出的UDP 53端口请求,或者上游DNS地址本身不可达,试试改用223.5.5.5做上游。
已经在用云解析服务,还有必要自建DNS吗?
如果你的业务涉及内部服务发现、负载均衡调度、多环境隔离等场景,自建DNS能提供云解析无法实现的内网细粒度控制,内网域名解析始终是自建DNS的核心使用场景,云解析服务解决的是公网域名的稳定性和安全性问题,两者可以并存:公网域名走云解析,内网域名走自建服务器,互不干扰,从成本角度看,自建DNS没有按量计费问题,非常适合域名数量多、解析频率高的内网环境。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/634256.html