


服务器查看SSL证书:核心方法与专业指南
如何在服务器上查看SSL证书? 核心方法是使用服务器操作系统内置的工具或命令行实用程序(如Linux/Unix上的openssl或Windows上的MMC证书管理单元),直接读取证书文件或访问服务器绑定的证书存储,以解析并显示证书的详细信息(包括颁发者、有效期、主题、公钥等)。

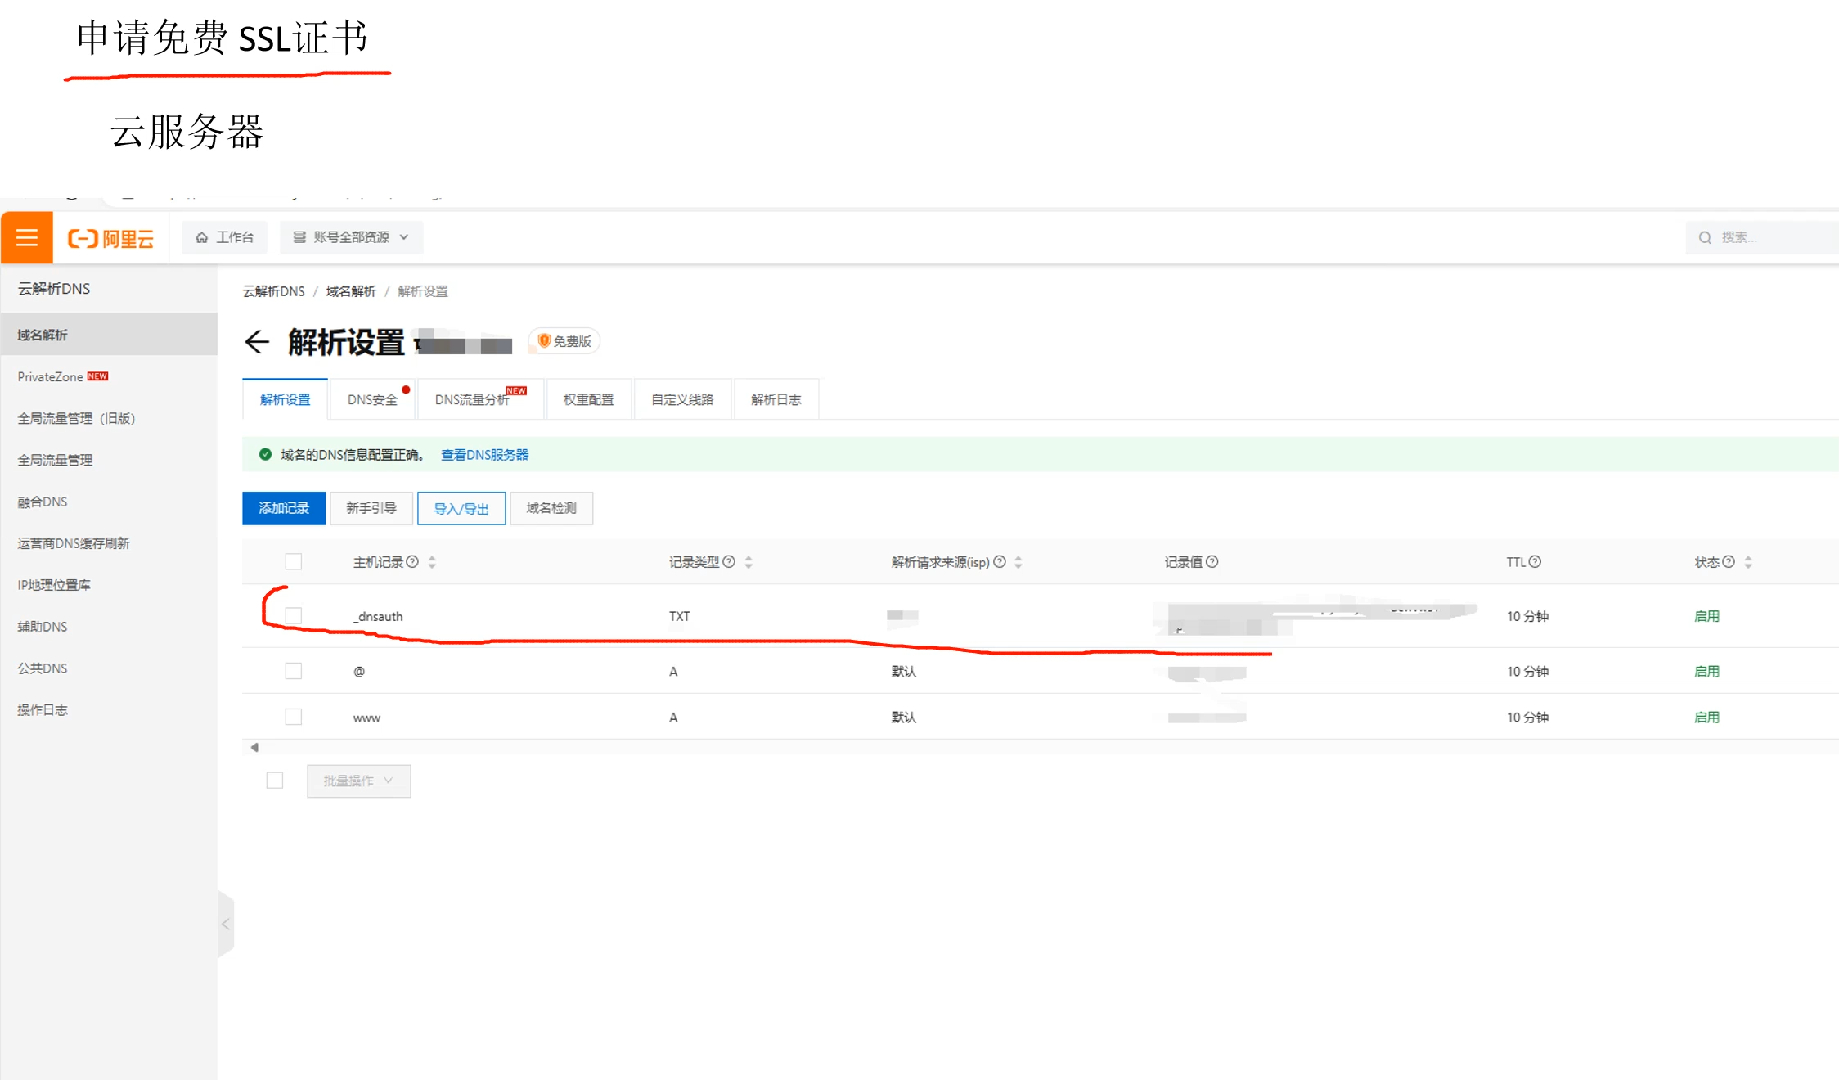
为什么需要查看服务器SSL证书?
- 验证有效期: 主动防止因证书过期导致网站不可访问或浏览器警告,影响业务和信誉。
- 检查颁发者与信任链: 确保证书由受信任的CA(证书颁发机构)签发,且证书链完整无缺失,避免中间证书问题引发的信任错误。
- 匹配域名/主机名: 验证证书中的
Common Name (CN)或Subject Alternative Names (SANs)是否精确涵盖服务器实际使用的域名。 - 故障排除: 诊断HTTPS连接问题、证书不信任警告、私钥不匹配等常见错误。
- 安全审计与合规: 满足安全策略要求,定期审查证书的密钥强度、算法和配置。
查看服务器SSL证书的核心方法详解
(一) Linux/Unix 服务器(使用 OpenSSL)
OpenSSL是业界标准工具,几乎所有Linux发行版都预装或可轻松安装。
-
通过证书文件直接查看
- 找到证书文件:通常位于
/etc/ssl/certs/,/etc/pki/tls/certs/或具体应用(如Nginx/Apache)的配置目录(如/etc/nginx/ssl/,/etc/httpd/ssl/),证书文件扩展名常见为.crt,.pem,.cer。 - 使用命令解析:
# 查看证书文本概要信息(颁发者、有效期、主题等)
openssl x509 -in /path/to/your_domain.crt -text -noout
# 仅查看证书有效期(非常实用!)
openssl x509 -in /path/to/your_domain.crt -enddate -noout
# 查看证书的公钥信息
openssl x509 -in /path/to/your_domain.crt -pubkey -noout
- 找到证书文件:通常位于
-
通过服务器当前连接查看(实时抓取)
此方法无需知道证书文件路径,直接模拟客户端获取服务器当前使用的证书:
# 基本命令(查看证书文本信息)
openssl s_client -connect your_domain.com:443 -showcerts </dev/null | openssl x509 -text -noout
# 仅检查证书有效期
openssl s_client -connect your_domain.com:443 -showcerts </dev/null 2>/dev/null | openssl x509 -enddate -noout
-showcerts:显示服务器发送的整个证书链。</dev/null:立即关闭输入,避免命令挂起。2>/dev/null:过滤掉不必要的手shake调试信息,让输出更干净。

(二) Windows 服务器(使用MMC证书管理单元)
Windows服务器通常将证书存储在中央证书存储区。
- 打开Microsoft Management Console (MMC):
- 按
Win + R, 输入mmc, 回车。 - 在MMC控制台,点击
文件 (File)->添加/删除管理单元 (Add/Remove Snap-in...)。
- 按
- 添加证书管理单元:
- 在左侧列表选择
证书 (Certificates), 点击添加 (Add)。 - 选择
计算机帐户 (Computer account), 点击下一步 (Next)->完成 (Finish)->确定 (OK)。
- 在左侧列表选择
- 查看服务器证书:
- 在控制台树中展开:
证书 (本地计算机) (Certificates (Local Computer))->个人 (Personal)->证书 (Certificates)。 - 右侧窗格列出当前计算机账户下安装的所有个人证书(通常包含服务器SSL证书)。
- 关键操作: 双击目标证书,在打开的对话框中查看所有详细信息:
常规 (General):查看友好名称、颁发者、有效期、公钥用途。详细信息 (Details):查看完整字段(版本、序列号、签名算法、颁发者、有效期、主题、公钥、扩展项如SANs、CRL分发点、密钥用法等)。证书路径 (Certification Path):至关重要! 检查证书链完整性及每个环节的信任状态,任何红色叉号都表明链断裂或不信任。
- 在控制台树中展开:
(三) 通过Web服务器配置查看
- Nginx: 配置文件(如
nginx.conf或sites-available/your_site)中ssl_certificate指令指定了证书文件路径,查看该文件即可(需用openssl)。 - Apache: 配置文件(如
httpd.conf或sites-available/your_site.conf)中SSLCertificateFile指令指定了证书文件路径,同样需要解析文件内容。 - IIS: 如前所述,使用MMC查看绑定到站点的证书是最直接方式,或在IIS管理器中选中站点 ->
绑定 (Bindings)-> 编辑HTTPS绑定 -> 查看SSL证书 (SSL certificate)字段。
进阶操作与专业见解
- 检查完整的证书链:
一个完整的证书链通常包含:服务器证书 -> 1个或多个中间CA证书 -> 根CA证书,浏览器需要完整的链才能建立信任,使用openssl s_client -showcerts或MMC的“证书路径”选项卡是检查链完整性的最佳方法,链缺失是导致“不可信连接”的常见原因。 - 验证私钥与证书的匹配性(绝对关键!):
证书公钥必须与服务器配置中使用的私钥配对,不匹配会导致严重错误,验证方法:# 计算证书的公钥模数(Modulus) openssl x509 -in /path/to/certificate.crt -modulus -noout | openssl md5 # 计算私钥的公钥模数(Modulus) openssl rsa -in /path/to/private.key -modulus -noout | openssl md5
输出必须完全相同! 任何差异都意味着证书和私钥不匹配。
- 检查SANs(主题备用名称):
现代证书普遍使用SANs扩展来支持多个域名,使用openssl x509 -text -noout -in cert.crt查看时,仔细检查X509v3 Subject Alternative Name:部分,确保所有需要保护的域名(包括带www和不带www)都已正确列出。
专业解决方案与最佳实践

- 自动化监控是王道: 手动检查易遗漏过期,使用专业证书监控工具(如Certbot的
certbot renew --dry-run, Nagios, Zabbix, Prometheus黑盒导出器或商业SaaS服务)自动跟踪所有服务器证书有效期,提前告警。 - 集中化管理证书: 在拥有多台服务器的环境中,考虑使用集中式证书管理系统(如HashiCorp Vault, Venafi, Keyhub)或自动化部署工具(Ansible, Puppet, Chef),杜绝证书散落各处、管理混乱的局面。
- 强制使用强算法与密钥长度: 定期审查证书签名算法(SHA-256或更高)和密钥长度(RSA 2048位或ECC 256位起),淘汰弱算法(如SHA-1, RSA 1024位)。
- 检查CRL/OCSP配置: 确保证书的吊销信息(CRL分发点或OCSP响应器URL)有效且可访问,浏览器能及时验证证书状态。
- 安全存储私钥: 服务器私钥权限必须严格限制(如Linux上
chmod 400 private.key),仅限必要进程读取,绝对避免私钥泄露。
安全注意事项
- 最小权限原则: 查看证书通常不需要root权限,使用普通用户执行
openssl命令读取证书文件即可,操作私钥时才需要更高权限,且务必谨慎。 - 敏感信息保护: 证书本身是公开的,但私钥(.key文件)是最高机密!切勿将私钥内容粘贴到不安全的聊天工具、邮件或公共网站,在日志或输出中也要避免意外泄露私钥。
- 验证来源: 只从可信的证书颁发机构(CA)获取证书,切勿使用来源不明或自签名证书(除非严格内部使用且客户端已手动信任)。
掌握服务器SSL证书的查看与验证技能,是保障Web服务安全、稳定、可信赖的基石,从基础的到期检查到深入的链验证与私钥匹配,每一步都关乎用户体验和业务安全,自动化工具能解放人力,但理解这些底层原理和手动操作能力,是进行有效监控、快速排障和制定安全策略的根本保障。
您在服务器SSL证书管理中遇到最棘手的挑战是什么?是自动化部署的复杂性、多域名证书的SANs管理,还是证书链问题导致的信任故障?欢迎在评论区分享您的实战经验和疑问!
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/%e5%a6%82%e4%bd%95%e6%9f%a5%e7%9c%8b%e6%9c%8d%e5%8a%a1%e5%99%a8ssl%e8%af%81%e4%b9%a6-ssl%e8%af%81%e4%b9%a6%e5%ae%89%e8%a3%85%e6%ad%a5%e9%aa%a4%e8%af%a6%e8%a7%a3/




评论列表(3条)
这篇文章的内容非常有价值,我从中学习到了很多新的知识和观点。作者的写作风格简洁明了,却又不失深度,让人读起来很舒服。特别是证书部分,给了我很多新的思路。感谢分享这么好的内容!
这篇文章写得非常好,内容丰富,观点清晰,让我受益匪浅。特别是关于证书的部分,分析得很到位,给了我很多新的启发和思考。感谢作者的精心创作和分享,期待看到更多这样高质量的内容!
@树树169:读了这篇文章,我深有感触。作者对证书的理解非常深刻,论述也很有逻辑性。内容既有理论深度,又有实践指导意义,确实是一篇值得细细品味的好文章。希望作者能继续创作更多优秀的作品!