在Linux环境中生成CA证书的核心方法是使用OpenSSL工具链,通过配置openssl.cnf文件定义策略,依次执行密钥生成、CSR申请及证书签发三步流程,即可构建本地可信的私有证书颁发机构。
Linux生成CA证书的基础环境准备
确认OpenSSL版本与路径
在开始之前,绝大多数Linux发行版(如CentOS、Ubuntu、Debian)默认已预装OpenSSL,业内专家指出,确保版本在1.1.1或3.0以上能避免许多老旧的安全漏洞,通过终端输入openssl version即可快速验证,若未安装,可使用包管理器补充,例如在基于RedHat的系统执行yum install openssl,或在Debian系执行apt-get install openssl。

目录结构规划
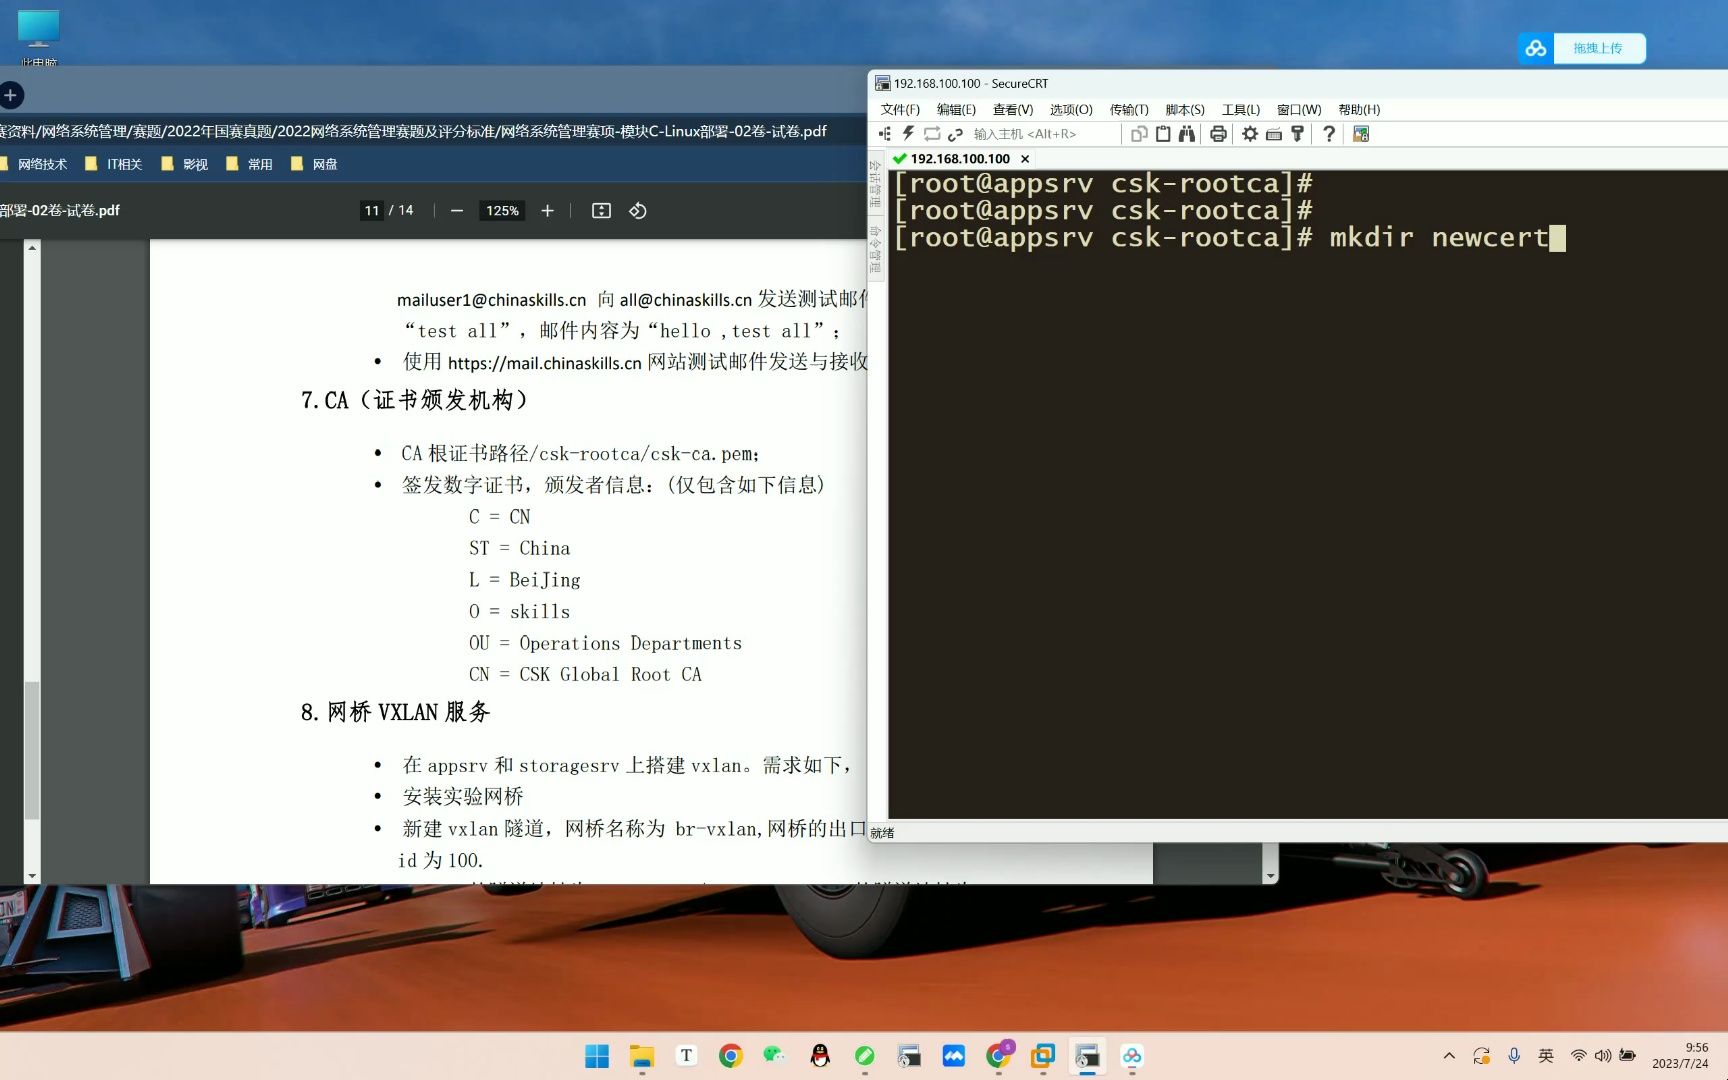
一个规范的CA目录结构是后续自动化脚本运行的基础,建议创建一个独立的根目录,如/etc/pki/CA或自定义的~/myCA,在此目录下,必须预先建立以下子目录和文件:
- certs:存放已签发的证书副本。
- crl:存放证书吊销列表。
- newcerts:存放新生成的证书副本,用于追踪。
- private:存放CA私钥,权限必须严格限制为600。
- index.txt:文本文件,记录已签发证书的数据库索引。
- serial:文本文件,记录下一个证书的序列号。
这种结构并非强制,但遵循X.509标准惯例能极大降低配置错误的概率。
Linux生成CA证书的详细操作步骤
第一步:生成CA根密钥
CA的私钥是整个信任链的基石,必须保密,使用以下命令生成一个2048位或更高强度的RSA私钥:
openssl genrsa -out private/ca.key 2048生成后,立即修改权限,防止其他用户读取:
chmod 600 private/ca.key

对于更高安全需求,可考虑使用ECDSA算法,如`ecparam -genkey -name prime256v1`,其密钥长度更短且安全性相当。
第二步:创建CA自签名证书
有了私钥,下一步是生成CA自身的证书,由于这是根证书,它通常是自签名的,命令如下:
openssl req -new -x509 -key private/ca.key -out ca.crt -days 3650执行时,系统会提示输入Distinguished Name(DN)信息,如国家、省份、组织名等,这些信息将嵌入证书中,用于标识CA身份,建议填写真实且规范的信息,以便客户端识别。
第三步:配置OpenSSL配置文件
为了简化后续证书签发流程,需要修改openssl.cnf文件,重点调整以下部分:
- [ca]:设置default_ca = CA_default。
- [CA_default]:指定dir、certs、crl_dir、new_certs_dir、database、serial等路径。
- [policy_anything]:定义签发策略,通常要求CN(通用名)必须匹配,其他字段可选。
正确的配置能让`openssl ca`命令自动处理序列号和数据库更新,避免手动维护的繁琐。
Linux生成CA证书的高级场景应用
签发服务器证书
当需要为Web服务器(如Nginx或Apache)提供HTTPS支持时,需生成CSR(证书签名请求),首先在服务器端生成私钥和CSR:
openssl genrsa -out server.key 2048
openssl req -new -key server.key -out server.csr注意,在填写DN信息时,Common Name (CN)必须与服务器域名完全一致,否则浏览器会报安全警告,随后,使用CA签署该CSR:
openssl ca -in server.csr -out server.crt -days 365 -cert ca.crt -keyfile private/ca.key

此过程会读取`index.txt`和`serial`,自动递增序列号并记录签发信息。
配置客户端信任
生成的ca.crt需要分发到所有需要信任该CA的客户端设备,在Linux客户端中,可将该证书放入/usr/local/share/ca-certificates/,然后运行update-ca-certificates使其生效,在Windows或macOS中,则需双击导入到系统信任存储区,只有完成这一步,由该CA签发的所有服务器证书才会被自动信任。
常见问题与故障排查
权限错误处理
许多用户在执行openssl ca时遇到“cannot open file”或“permission denied”错误,这通常是因为private/ca.key权限过于开放,OpenSSL出于安全考虑拒绝读取,务必确保私钥文件权限为600,且所属用户为运行命令的用户。
证书链不完整
如果客户端提示“证书链不完整”,通常是因为服务器配置中只提供了服务器证书,而未包含中间CA证书(如果有)或CA根证书,在Nginx中,应将server.crt和ca.crt合并为一个文件,或使用ssl_trusted_certificate指令指向CA证书。
Linux生成CA证书的最佳实践建议
定期轮换密钥
尽管根CA密钥应长期保存,但建议定期更换,一旦怀疑私钥泄露,必须立即吊销所有由该CA签发的证书,并生成新的根CA,吊销操作需更新index.txt并生成新的CRL文件,分发给客户端更新。
自动化脚本集成
对于大规模部署,手动执行命令效率低下,建议编写Shell脚本或使用Ansible等配置管理工具,自动化生成CSR、签署证书和分发密钥的过程,脚本中应包含严格的错误检查,确保每一步成功后才进行下一步。

备份策略
CA私钥和index.txt是核心资产,必须定期备份到离线存储介质,如加密的USB驱动器或磁带,备份文件应存储在物理隔离的环境中,防止网络攻击导致的数据泄露。
安全存储私钥
除了文件系统权限限制,还可考虑使用硬件安全模块(HSM)或智能卡存储CA私钥,虽然成本较高,但对于金融、政府等高安全要求场景,这是行业共识认为的最佳实践。
Q&A:Linux生成CA证书常见疑问解答
自签名证书和CA证书有什么区别?
自签名证书是由颁发者自己签发的证书,通常用于测试环境,客户端不会自动信任,会弹出安全警告,CA证书是由受信任的证书颁发机构签发的,或者由你自己搭建的私有CA签发并分发到客户端信任库中,前者无需分发根证书,后者需要分发根证书以建立信任链。
如何吊销已签发的证书?
使用openssl ca -revoke server.crt命令即可吊销证书,该命令会将证书状态标记为“Revoked”并更新index.txt,随后,需要生成新的CRL文件(openssl ca -gencrl -out crl.pem),并将CRL分发给依赖方,依赖方在验证证书时,会检查CRL以确认证书是否有效。
CA证书的有效期应该设置多久?
根CA证书的有效期通常较长,如10年或20年,因为更换根证书成本高且影响范围大,中间CA证书有效期较短,如5年,叶子证书(服务器证书)有效期通常不超过1-2年,以符合现代安全标准,过长的有效期会增加私钥泄露的风险,因此建议遵循最小权限和最短有效期的原则。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/%e5%a6%82%e4%bd%95%e7%94%9f%e6%88%90linux-ca%e8%af%81%e4%b9%a6%ef%bc%9flinux%e7%94%9f%e6%88%90ca%e8%af%81%e4%b9%a6%e8%af%a6%e7%bb%86%e6%95%99%e7%a8%8b/