面对不断扫描服务器端口、反复尝试登录的暴力破解行为,最实用且被广泛验证的自动化方案,就是部署 Fail2ban 这类基于日志的入侵防御工具。它能实时监控登录日志,在发现异常尝试时自动调用防火墙规则封禁来源地址,将人工干预降到最低。
Fail2ban 的核心逻辑与适用场景
无论你的服务器是承载网站、数据库还是 Git 仓库,只要暴露公网 SSH 端口,就会面对来自全球扫描器的持续性探测。

Fail2ban 的工作原理不复杂:它按时段扫描指定的日志文件,/var/log/auth.log 或 /var/log/secure,当同一 IP 的失败次数触发设定阈值,它便调用系统防火墙(如 iptables、firewalld)添加一条临时封禁规则,在封禁期内,该 IP 的所有连接会被直接丢弃。
与云服务商提供的基础防火墙相比,Fail2ban 有明确的差异化价值。 基础防火墙是静态过滤规则,只识别 IP 和端口;而 Fail2ban 是动态感知层,它识别的是行为。
它到底在保护什么
- SSH 服务:这是最常见的攻击面。 默认的 22 端口几乎每秒钟都会收到来自僵尸网络的密码猜测请求,Fail2ban 能够显著降低这类噪音。
- 邮件服务:如果搭建了 Postfix 或 Dovecot,针对 SMTP 认证和 IMAP 登录的爆破同样高频发生。
- Web 登录后台:无论是 WordPress 的
wp-login.php还是 Nginx 的 Basic Auth,通过匹配访问日志中的 401 状态码,同样可以识别恶意请求源。
但需要承认,Fail2ban 属于事后响应机制,它无法阻止第一波攻击尝试,只能在错误次数达到阈值后拦截,因此它更适合与其他纵深防御手段配合使用,比如禁用 root 直接登录、改用密钥认证。
不适合做什么
- DDoS 防护:面对大流量分布式攻击,Fail2ban 毫无办法,那需要专业的流量清洗服务。
- 应用层复杂攻击:SQL 注入、越权访问等不产生大量认证失败记录的威胁,不是它的职责范围。
Linux 服务器防暴力破解配置教程
这里给出一套可直接落地的部署路径,以 CentOS Stream 和 Ubuntu 22.04 为例,大致流程一致,仅包管理器命令不同。
第一步:安装与基础配置
Debian/Ubuntu 系统执行:
apt-get update && apt-get install fail2ban -y
RHEL/CentOS 系列系统执行:
yum install epel-release -y
yum install fail2ban -y
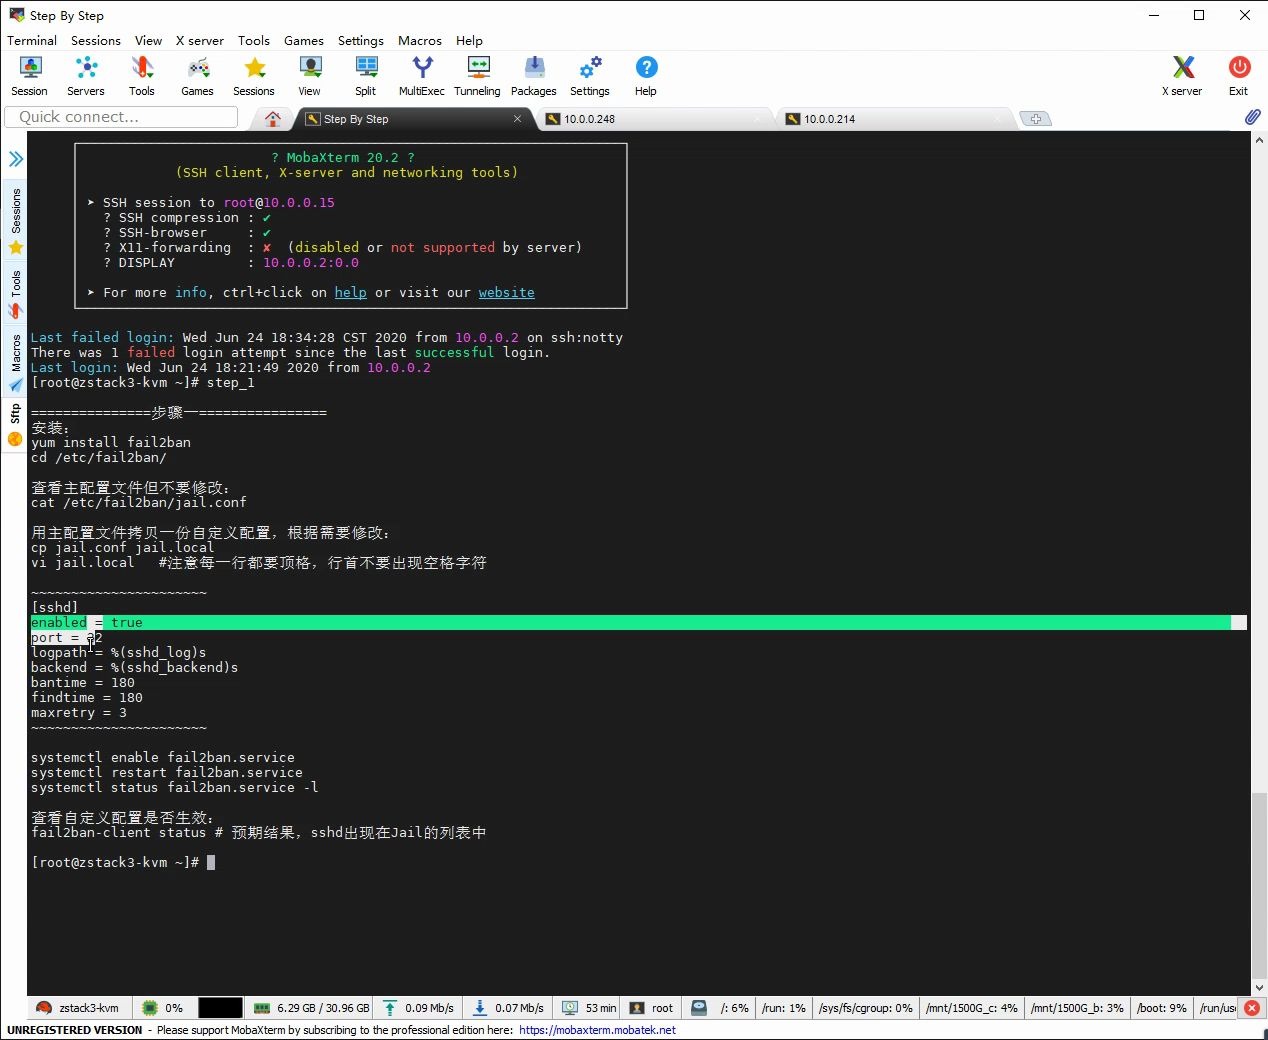
安装完成后,建议不要直接修改主配置文件 /etc/fail2ban/jail.conf,因为软件升级时可能覆盖它,更规范的做法是创建局部配置覆盖文件:
cp /etc/fail2ban/jail.conf /etc/fail2ban/jail.local
第二步:SSH 保护的初始设置
编辑 /etc/fail2ban/jail.local,找到 [sshd] 段落,去掉注释并确认以下重点参数:
[sshd]
enabled = true
port = ssh
filter = sshd
logpath = /var/log/auth.log
maxretry = 5
bantime = 3600
findtime = 600
maxretry:允许的最大失败次数。bantime:封禁时长,单位秒。findtime:时间窗口,如果在这个时间窗口内失败次数超过 maxretry,则触发封禁。
配置完成后启动服务并设为开机自启:
systemctl restart fail2ban
systemctl enable fail2ban
第三步:常用操作命令与状态验证
执行以下命令查看当前封禁列表:
fail2ban-client status sshd
输出信息会列出被封禁的 IP 列表及封禁次数,如需临时解封某个 IP,操作路径是:
fail2ban-client set sshd unbanip 你的IP地址
这里有一个实际使用中容易踩的坑:如果服务器本身位于 NAT 之后,或者通过云负载均衡转发流量,那么日志中记录的源 IP 可能是内网 IP 或负载均衡器的地址,导致误封所有用户。
解决方案是修改 filter.d/sshd.conf 中的匹配正则,或者更简单的方法是在 jail.local 的 [sshd] 段落添加 ignoreself = true,并利用 ignoreip 参数把可信 IP 写入白名单:
ignoreip = 127.0.0.1/8 你的公司出口IP
第四步:规则调优,降低误封概率
行业共识认为,防护策略要在
安全性与可用性之间维持平衡,以下是三条调优逻辑:
- 对机房扫描段(常见于国外 IDC 段)可以设置
bantime为 86400(一天),因为这类 IP 几乎没有正常访问需求。 - 对可能包含真实访客的住宅宽带出口段,
bantime控制在 1800 秒左右即可,避免极端情况下的访问受限。 - 把
maxretry设置得过高并无实际意义,多数情况下,5 次失败已经是容忍的上限,对于管理员自己,建议使用密钥登录,规避因密码错误次数过多而触发封禁的尴尬。
Fail2ban 与云防火墙、其他替代方案对比
很多人可能产生疑问:现在云服务商都自带安全组和云防火墙,为什么还要靠 Fail2ban?这里需要厘清两者的定位差异。
独立服务器与云环境的决策差异
如果你仍然使用独立物理机,或者在本地机房托管设备,Fail2ban 就是成本最低且必要的防线,而如果在云计算环境,情况变得复杂。
多数云平台默认拦截常见攻击流量,但这无法覆盖所有应用层尝试,安全组规则是静态的,AWS 安全组只基于端口和 IP 决定放行或拒绝,它不具备检测“业务层密码错误次数”的能力。
即便是云服务器,业内专家指出轻量级 Fail2ban 部署仍能在安全组之外起到第二层防护作用。
不同防护组件的能力对比
| 防护层 | 作用维度 | 优点 | 局限 |
|---|---|---|---|
| 云安全组/防火墙 | 静态网络层 | 配置方便,无需登录服务器 | 无法识别应用层的暴力破解行为 |
| Fail2ban | 动态应用层 | 感知认证失败,行为式拦截 | 依赖日志,占用少量系统资源 |
| 堡垒机 | 运维入口管理 | 精细化权限认证与审计 | 价格较高,部署复杂 |
具体选型时需要考虑规模和成本,如果只是几台小规模服务器,手动部署 Fail2ban 足够,如果是几十台规模的集群,那就应该考虑集中式日志审计加统一防火墙策略,而不是逐台配置。
适合替代 Fail2ban 的轻量工具
- Crowdsec:机制类似 Fail2ban,但引入了社区共享的威胁情报 IP 库,安装后能识别更广泛的恶意来源,且支持与 Nginx、Cloudflare 联动。
- sshguard:C 语言编写,资源占用比 Fail2ban 更低,适合运行在 512MB 内存的老旧 VPS 上。
- 云平台的 WAF 模块:如果网站主要面向公网用户,接入云 WAF 能缓解大部分应用层攻击,从而降低对 Fail2ban 行为拦截的依赖程度。
常见问题解答库
这一部分解决三个高频疑问,它们直接关系到部署效果。
Fail2ban 的封禁是永久生效的吗?
不是,默认封禁时长由配置中的 bantime 控制,多数设置为一小时至一天不等,到期后系统会自动解除封禁,如果想实现更长周期封禁,建议将 maxretry 调低,而不是把 bantime 设为负数。
Fail2ban 无法封禁使用 IPv6 的攻击者,有什么变通策略?
部分旧版本 Fail2ban 存在 IPv6 规则兼容性问题,当前主流版本已经支持 iptables 与 ip6tables 双栈处理,如果你的服务同时监听 IPv4 和 IPv6,需要确保系统防火墙加载了对应模块,执行 systemctl status fail2ban 时若没有报错信息,找一个 IPv6 地址测试一次登录失败即可验证,封禁白名单管理同样建议把 IPv6 地址一并加入 ignoreip。
什么日志配置下 Fail2ban 会失效?
当系统日志轮转(logrotate)压缩并重命名旧日志后,Fail2ban 并未正确跟踪新生成的日志文件时,它会失去攻击感知能力,解决方法是部署 systemd 的 journal 集成功能,安装 fail2ban 后,检查 /etc/fail2ban/jail.d/ 目录是否有 00-systemd.conf 文件,如果存在,将 backend = systemd 写入配置,它能自动读取 journald 缓冲并绕开日志文件轮转问题。
高效的服务器运维从来不是靠某个单点工具包打天下,而是让不同组件各司其职,Fail2ban 的定位就是替你守着登录入口这一道门,用最朴素的逻辑拦截掉九成以上的无效攻击噪音,基于日志的行为分析、自动化的防火墙联动,这些能力组合在一起,已经可以构建一套可靠且不需要持续人工盯防的登录防御机制。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/%e5%a6%82%e4%bd%95%e7%94%a8fail2ban%e5%b0%81%e7%a6%81%e5%8f%8d%e5%a4%8d%e7%99%bb%e5%bd%95ip%ef%bc%8c%e6%80%8e%e4%b9%88%e9%98%b2%e6%ad%a2%e6%9a%b4%e5%8a%9b%e7%a0%b4%e8%a7%a3%ef%bc%9f/