防SQL注入的核心是参数化查询、输入校验与最小权限的组合,而非单一方案,从代码到架构分层防御,才是根治之道。
SQL注入攻击怎么防?代码层必须做的三件事
很多开发者以为过滤了几个特殊字符就安全了,实际上SQL注入的变种远比想象中复杂,要阻断攻击者拼接恶意SQL的路径,需从以下三个环节入手。
参数化查询是底线
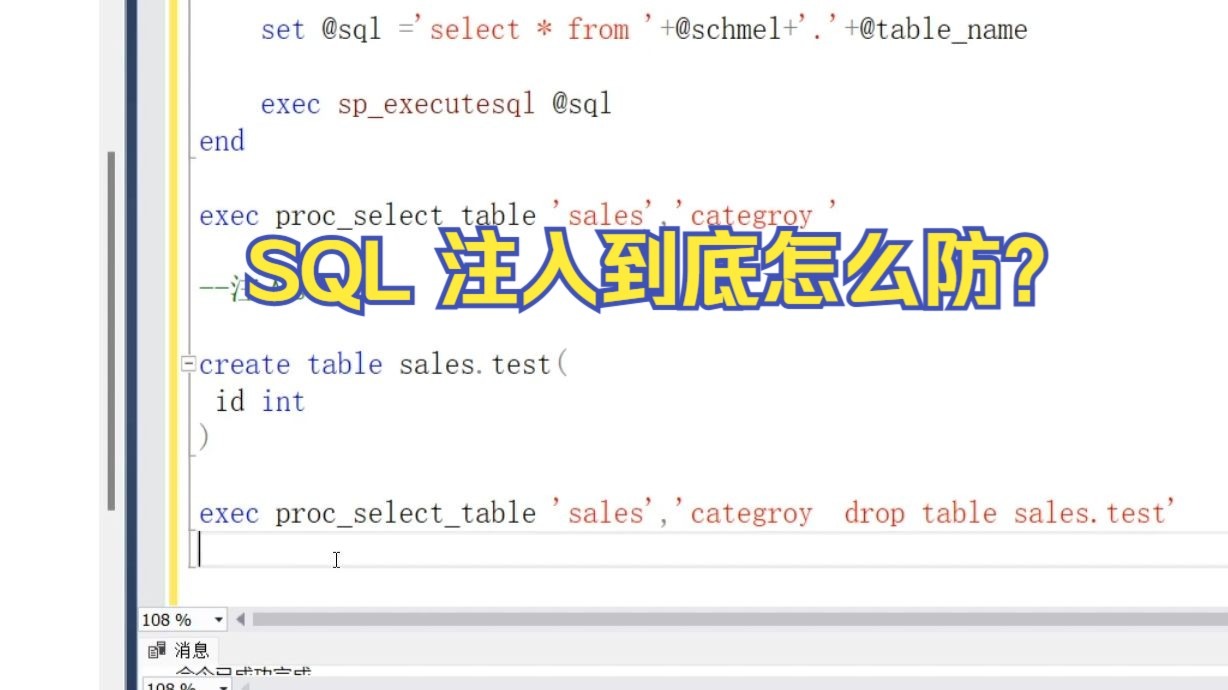
参数化查询(Prepared Statement)让SQL语句的结构与数据分离,数据库不再将输入内容当作可执行代码,无论是使用Java的PreparedStatement、PHP的PDO还是Python的SQLAlchemy,都能从根本上杜绝拼接引发的注入。
- 错误示例:
$sql = "SELECT FROM users WHERE id = " + $_GET['id']; - 正确示例:
$stmt = $pdo->prepare("SELECT FROM users WHERE id = ?"); $stmt->execute([$_GET['id']]);
行业共识认为:只要存在SQL拼接,就有注入风险,所有SQL交互都应默认采用参数化方式。
输入验证做兜底
虽然参数化已足够可靠,但输入验证仍是多层防御的关键一环,验证应使用白名单策略,明确允许的字符集合。
- 数字型参数:只允许数字,长度限制。
- 字符串参数:剥离不可见字符,禁止特殊符号(业务不允许时)。
- 富文本输入:使用专门的清理库,如HTMLPurifier。
注意:黑名单过滤(如去除单引号)极易被绕过,不应作为主要手段。
最小权限原则
数据库账号的权限越小,攻击者能造成的破坏就越有限。
- 查询操作使用只读账号,删除、更新操作使用单独账号。
- 移除存储过程中的

xp_cmdshell
- 应用账号不要直连系统表或管理库。

网站防SQL注入的实操步骤与工具对比
一个已有代码的上线网站,如何系统性地排查并阻断注入?以下步骤可直接落地。
五步完成整改
- 代码审计:全局搜索SQL查询语句,标记所有涉及字符串拼接的位置,使用IDE的查找功能或专业静态分析工具(如SonarQube)。
- 替换为参数化查询:优先改造核心业务模块(登录、搜索、支付),一次替换一个功能,测试后再上线。
- 部署输入过滤:在入口处(如控制器或请求中间件)统一过滤非法字符,避免重复劳动。
- 收紧数据库权限:使用
GRANT命令赋予应用账号最小精确权限,禁止ALL PRIVILEGES。 - 自建检测脚本:用SQLMap自动化测试每个参数,验证修复效果,重点关注、、等注入标记是否还能通过。
常见WAF工具优劣对比
Web应用防火墙(WAF)能提供外层防护,但无法替代代码层修复,下表列出几款主流方案的特点。
| 工具 | 类型 | 部署方式 | 成本 | 适用场景 |
|---|---|---|---|---|
| ModSecurity | 开源WAF | 集成到Nginx/Apache | 免费 | 技术团队可控,需要手动调规则 |
| Cloudflare WAF | 商业SaaS | DNS接入,无需改代码 | 低起价(几十元/月) | 快速开启,规则自动更新 |
| AWS WAF | 云原生WAF | 与ALB/CloudFront绑定 |
按规则+流量计费 | 已有AWS环境的用户 |
| 简米云WAF | 国内云WAF | 域名接入 | 百元级/月起 | 地域合规,中文规则更贴切 |

据统计,80%的中小网站仅靠参数化查询加一层开源WAF就能防住大部分注入攻击,无需过度投入。
SQL注入防护措施成本与选择建议
很多中小企业关心“防SQL注入要花多少钱”,实际成本取决于你的技术栈和现有架构状况。
零成本方案(适合个人项目或内部工具)
- 代码整改:全部改为参数化,耗时主要看代码量。
- 使用开源WAF:ModSecurity是免费主力,但需要懂规则调优。
- 定期扫描:SQLMap免费,配合脚本实现自动化检测。
低预算方案(适合中小创业团队)
- 商业WAF入门版:每月几十至几百元,省去运维精力。
- 安全审计外包:找第三方做一次渗透测试,约几千元,获取详细修复报告。
高预算方案(适合金融、电商等高敏感业务)
- 定制化代码加固:逐层引入Orm框架、统一数据层。
- 硬件WAF:在出入口部署专用设备,毫秒级延迟。
- 安全开发全流程:从设计阶段就纳入威胁建模。
核心结论:防SQL注入不是越贵越好,把代码抓牢、权限控死、外加一层WAF,成本可控且效果可观。
防SQL注入的常见误区与避坑指南
用了WAF就不用改代码
WAF基于规则检测,攻击者可以通过编码绕过(如Unicode变换、分块传输),2021年某主流电商因依赖WAF,源码仍用拼接,最终被绕过注入。

WAF是防护网,不是代码救生圈。
存储过程天然安全
存储过程内部仍可能拼接动态SQL,如果写成:
EXEC('SELECT FROM orders WHERE id = ' + @input)
这和拼接语句没有区别,存储过程只能约束调用入口,内部逻辑仍需参数化。
只防前端,忽略API和后台接口
很多注入发生在内部API或后台管理页面,这些接口往往缺少输入过滤,修复范围要覆盖所有数据库交互端,包括定时任务和消息队列。
防SQL注入常见问题解答
什么是SQL注入?怎么判断我的网站是否存在?
攻击者通过输入框、URL参数等入口构造恶意SQL片段,使数据库执行非预期命令,如拖库、删表,简单的验证方法:在搜索框输入' OR 1=1 --,如果返回全量数据,大概率存在注入,使用SQLMap自动化扫描更准确。
参数化查询能完全防住SQL注入吗?
在标准使用场景下,参数化查询能阻断所有利用直接拼接的注入,但仍需注意:动态表名、列名、ORDER BY后的字段无法参数化,对这些特殊位置要设置白名单列表,只允许预定义的值拼接,配合输入校验,基本覆盖99%的攻击面。
已经上线的网站,如何快速发现SQL注入漏洞?
首选自动化扫描工具:SQLMap支持批量扫URL,sqlmap -u "http://example.com/page?id=1" --batch,如果不熟悉命令行,可使用商业漏洞扫描器(如Acunetix),输出详细报告,通知团队按优先级修复,优先处理登录、支付、用户信息查询等高危接口,据统计,OWASP Top 10 2021中注入类漏洞仍居前三,定期扫描是低成本安全习惯。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/%e5%a6%82%e4%bd%95%e9%98%b2%e6%ad%a2sql%e6%b3%a8%e5%85%a5%e6%94%bb%e5%87%bb%ef%bc%8c%e6%9c%89%e5%93%aa%e4%ba%9b%e5%ae%89%e5%85%a8%e9%98%b2%e8%8c%83%e6%8e%aa%e6%96%bd/