防范SQL注入的核心在于全面采用参数化查询与输入验证,结合最小权限原则,这是最有效的风险防范组合。
SQL注入攻击至今仍是Web安全领域的头号威胁之一,据统计,近年来相当一部分数据泄露事件与SQL注入漏洞有关,对于开发者而言,理解其原理并落实防御措施,是保障数据安全的必修课,业内专家指出,安全编码习惯的养成比购买昂贵工具更为重要,因为大部分漏洞源于开发阶段的疏忽。
SQL注入防范方法有哪些?从原理到实操
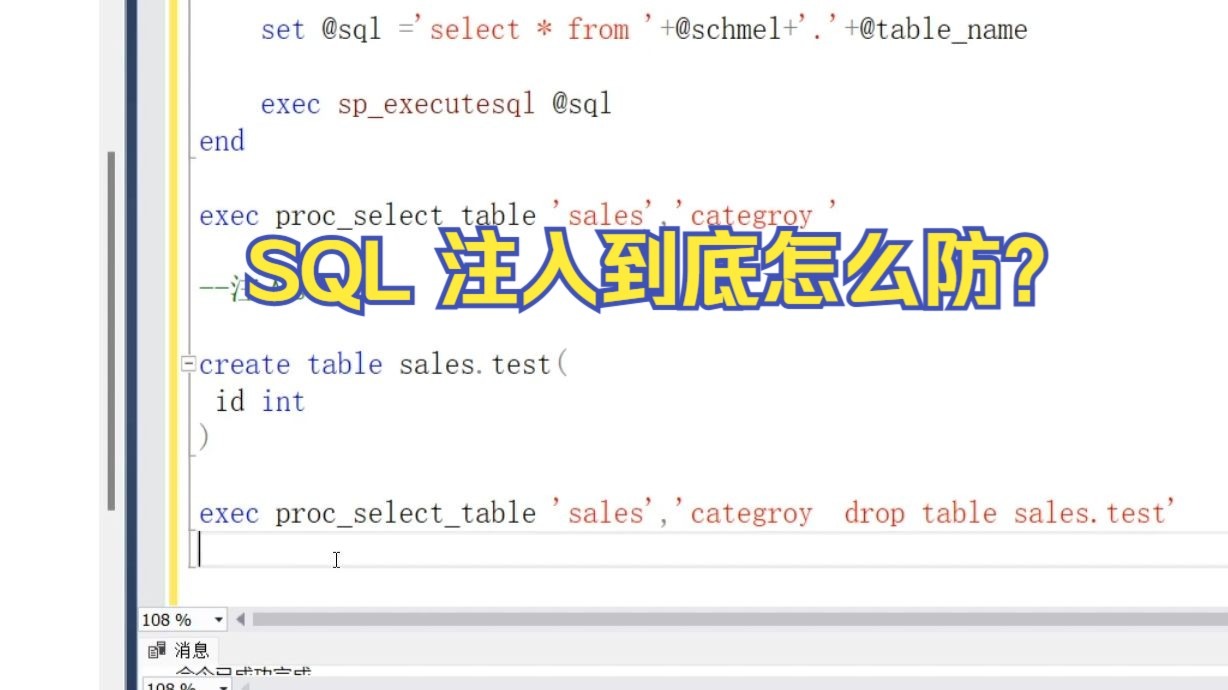
要有效防范SQL注入,首先需要理解攻击发生的根本原因,攻击者通过构造恶意输入,将SQL代码注入到数据库查询语句中,从而操纵数据库执行非授权操作,常见的注入类型包括基于错误信息的注入、联合查询注入、盲注等,尽管攻击手法多样,但防范思路高度一致:将数据与代码严格分离,并对输入实施严格校验。
代码层:参数化查询是第一道防线
参数化查询(Prepared Statement)是业内公认最有效的防御手段,它强制将SQL语句结构与应用数据分离,即使用户输入包含恶意字符,数据库也不会将其解释为可执行代码,不同语言实现最佳实践如下:
- Java:使用PreparedStatement,避免使用Statement进行字符串拼接。
- Python:使用cursor.execute()的参数化方式,不推荐使用f-string或format格式化SQL语句。
- PHP:使用PDO的prepare()和bindParam()函数,或使用mysqli的参数化接口。
- 存储过程:也应使用参数化调用,避免在存储过程中拼接SQL。
对于动态表名或列名这类无法参数化的场景,必须使用白名单验证,将允许的表名存入枚举,用户输入只能映射到枚举值,而非直接拼接。
架构层:输入验证与最小权限
输入验证是第二道防线,对用户输入进行严格的类型、长度、格式和范围校验,拒绝不符合预期的数据,数字型参数应强制转化为整型,字符串型参数应限制字符集和长度,白名单策略远比黑名单有效,因为攻击者的绕过手段层出不穷。
数据库连接使用最小权限账户:只赋予应用程序所需的最低权限(如只读、只写特定表),避免使用高权限账户连接,行业共识认为,将Web应用与数据库交互的权限限定在单一数据库用户,并只授予必要的数据操作权限,可大幅降低拖库风险。

运维层:WAF与日志审计
- 部署Web应用防火墙(WAF):通过规则库拦截常见SQL注入载荷,如ModSecurity、云WAF等,但需注意,WAF无法防御所有攻击,需与代码层防护配合。
- 开启数据库审计日志:记录所有执行的SQL语句,定期检查是否有异常操作,如大量删除、超长查询等。
- 自动化安全扫描:在开发流水线中集成SAST(静态应用安全测试)和DAST(动态应用安全测试)工具,周期性检测代码缺陷。
如何判断网站是否被SQL注入?三个自查步骤
即便采取了预防措施,仍有可能因遗留漏洞被攻击,通过以下步骤可以快速判断网站是否遭遇SQL注入。
第一步:检查异常请求日志
登录Web服务器,查看访问日志中是否存在包含、、、、OR 1=1、UNION SELECT等常见SQL注入特征的请求,在Linux系统中,可以使用grep命令配合正则表达式提取可疑条目,如果出现大量类似请求且返回异常状态码(如500、200但内容异常),很可能有人在尝试注入。
第二步:SQL注入测试工具对比:SQLMap与手工测试的取舍
利用SQLMap等开源工具对可疑URL进行检测,但要注意,在未经授权的情况下对他人网站进行测试是违法行为,建议仅在自建测试环境中操作。SQL注入测试工具对比中,SQLMap因其自动化程度高、支持多种注入技术而最常用,但部分场景需要结合手工测试,当存在复杂过滤规则或自定义WAF时,自动化工具可能无法绕过,此时手工构造payload更有效,其他工具如Havij、jSQL Injection也各有特点,但SQLMap的社区支持和更新速度更优。
第三步:验证数据库响应
在测试环境中,构造特殊输入后观察页面响应:若出现数据库错误信息、返回结果异常或页面重定向到非预期地址,则表明存在注入点,一旦确认,应立即修复并确认所有输入点是否已参数化。
常见误区与区别
很多开发者和企业在防范SQL注入时容易陷入误区,导致防护效果打折。
SQL注入和XSS攻击区别:防范侧重有何不同
SQL注入和XSS攻击区别在于目标不同:SQL注入直接攻击数据库,而XSS攻击针对浏览器用户,但两者的共同点是都利用了用户输入,输入验证和输出编码需要同时重视,对于SQL注入,重点是参数化;对于XSS,重点是输出编码,不能混淆防护优先级,但两者都应纳入安全开发流程。

其他常见误区
- 只靠WAF就能防御,WAF可以拦截已知攻击模式,但无法防御逻辑漏洞或绕过规则的高阶攻击,必须结合代码层面的安全编码。
- 使用ORM框架就绝对安全,ORM框架内部虽使用参数化,但若使用原生SQL查询或不当使用Raw方法,同样会引入注入风险。
- 只关心输入,不关心输出,虽然SQL注入主要发生在输入,但输出编码也重要,尤其是当数据库内容被展示时,可能引入XSS。
- 忽略存储过程内部的拼接,存储过程如果使用动态SQL拼接,同样存在注入风险,需要对参数进行参数化或白名单处理。
不同场景的防范成本对比
对于不同规模的企业,防范SQL注入的投入差异较大,以下是一个常见场景的成本对比,仅供参考。
| 场景 | 措施 | 估算成本(时间/资源) |
|---|---|---|
| 小型创业公司 | 代码审查+参数化改造 | 较低,需开发人员投入,可根据项目大小在数天内完成 |
| 中型企业 | 安全开发流程+WAF+定期扫描 | 中等,需采购工具和培训,同时需要安全团队支撑 |
| 大型企业 | 全面安全体系+红队测试+全生命周期管理 | 较高,但可大幅降低风险,适合对数据安全要求极高的场景 |
需要注意的是,修复一个SQL注入漏洞的费用远低于数据泄露带来的损失,前期投入防护成本是值得的,具体费用因漏洞数量和系统复杂度而异,但总体而言,预防成本远低于事后补救,据行业经验,应用层安全改造的投入通常只占项目总预算的较小比例,却能避免多数据泄露事件的发生。
实践案例:一次完整的SQL注入修复过程
假设一个登录页面存在SQL注入,管理员可以通过以下步骤修复。
- 定位漏洞代码:找到使用字符串拼接的SQL语句,例如在PHP中,
$sql = "SELECT FROM users WHERE username='$user'";。 - 改为参数化查询:以PHP的PDO为例,将代码修改为:
$stmt = $pdo->prepare("SELECT FROM users WHERE username=:user"); $stmt->execute(['user' => $user]); - 测试修复效果

:尝试注入
' OR 1=1--,确认登录失败,且页面返回正常错误提示而非数据库错误。 - 审查其他类似接口:对所有涉及数据库查询的代码进行审计,确保全部使用参数化或白名单验证。
- 部署临时WAF规则:如果已有WAF,添加针对该漏洞的临时规则,直到所有代码通过安全审计。
- 更新安全编码规范:将本次修复经验写入团队编码规范,避免类似问题再次出现。

长期维护:如何建立可持续的风险防范体系
防范SQL注入不是一次性的工作,需要持续投入,建议从以下几个方面入手:
- 安全开发培训:定期对开发团队进行安全编码培训,强化参数化查询意识。
- 代码审查:在代码审查中加入安全检查项,重点检查数据库交互部分。
- 自动化集成:在CI/CD流水线中集成SAST工具,自动检测SQL注入等漏洞。
- 定期渗透测试:每年至少进行一次专业渗透测试,确保现有防护措施有效。
- 应急响应预案:制定SQL注入漏洞应急响应流程,明确发现漏洞后的修复步骤和责任人。
常见问题解答
Q: 如何防止SQL注入攻击?最简单的措施是什么?
A: 最简单的措施是全面使用参数化查询,无论使用哪种编程语言和框架,都应将SQL语句和数据分开处理,这是最基础且最有效的办法,适用于所有开发者,搭配输入验证和最小权限原则,可构建多层防护。
Q: 数据库安全防护怎么做?除了应用层还有哪些?
A: 数据库安全防护除了应用层的参数化,还包括数据库账号权限管理(只授予必要权限)、开启审计日志、定期备份、使用加密传输(如TLS)、将数据库置于内网不暴露公网,以及使用防火墙限制访问来源。
Q: 网站安全防护需要哪些工具?如何选择?
A: 常用工具包括自动化扫描器(如SQLMap、Nikto)、Web应用防火墙(如ModSecurity、云WAF)、以及代码审计工具(如Fortify、Checkmarx、SonarQube),选择时应根据团队规模、预算和技术栈决定,小型团队可优先使用开源工具,大型企业可考虑商业方案。
防护SQL注入没有一招鲜的方法,唯一可靠的是将安全理念融入开发全流程,从编码开始就杜绝漏洞产生的可能。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/%e5%a6%82%e4%bd%95%e9%98%b2%e8%8c%83sql%e6%b3%a8%e5%85%a5%e9%a3%8e%e9%99%a9%ef%bc%8c%e5%b8%b8%e8%a7%81%e6%96%b9%e6%b3%95%e6%9c%89%e5%93%aa%e4%ba%9b%ef%bc%9f/