密钥权限必须绑定到具体的人和具体用途,否则就是一场迟早爆发的安全事故。空泛的授权等于没有授权,只有将“谁能用”“干什么用”“怎么用”三个维度锁死,密钥才能真正成为安全防线而不是后门。
为什么密钥权限落到“人”和“用途”是合规底线
很多团队还停留在“一把密钥走天下”的阶段:所有服务器共用一个SSH密钥,数据库口令贴在Wiki共享页面,云厂商的AccessKey设置成永久有效,行业共识认为,这种粗放模式在今天的攻防环境下属于高危操作。


核心原因在于责任边界四个字,密钥一旦分散且无归属,安全事件发生后无法溯源是离职员工带走了密钥?还是外包人员泄露了配置?没有关联到具体个人,任何答案都是猜测,合规审计(等保2.0、GDPR等)在核查时,第一要求就是“谁的钥匙能开哪把锁,必须有记录”。
具体用途同样关键,同一把API密钥,既能读对象存储又能调删除接口,权限范围过宽,攻击者拿到它就等于拿到整个数据中心的钥匙串,最小权限原则(Least Privilege)不是空话:一个密钥只服务于明确任务,仅允许从某台跳板机读取日志桶”“仅允许某个固定IP调用支付回调接口”。
如何具体执行:让每个密钥都“实名制”
第一步:盘点现有密钥资产
先搞清楚自己手里有多少钥匙,逐一检查以下几类:
- 云平台AccessKey/SecretKey(简米云、酷番云、AWS等控制台)
- 服务器登录密钥(.pem、.ppk文件,以及authorized_keys列表)
- GitHub、GitLab等代码仓库的Deploy Key / Personal Access Token
- 企业内部系统的Service Account密码
- 数据库连接串中硬编码的口令
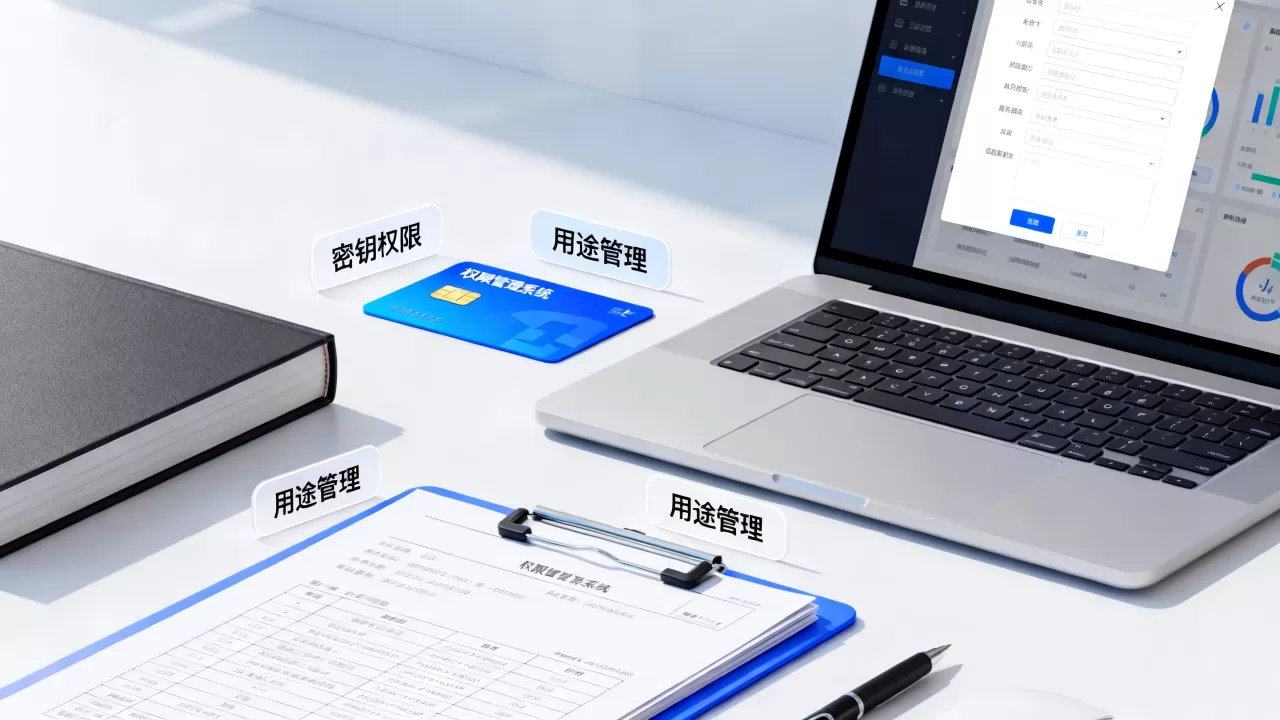
整理成表格,每一项记录:负责人的企业邮箱、创建时间、最近使用时间、授予的权限范围,那些超过180天没有使用记录的密钥,直接吊销重建。
第二步:定义“人+用途”的双维授权表
给每个密钥打上双重标签,实践中可以参考以下结构:
| 维度 | 示例 | 价值 |
|---|---|---|
| 归属人 | 运维工程师张三(工号100238) | 事件溯源到人,不再“集体背锅” |
| 资源范围 | 仅生产环境-华东1区-日志服务 | 横向移动被阻断 |
| 操作范围 | 只读ListBuckets、GetObject | 无法执行写操作或删除操作 |
| 有效期 | 2026-01-01至2026-03-31 | 到期自动轮转,无需手动删除 |
| 使用环境 | 固定出口IP 203.0.113.10 | 异地登录直接触发告警 |
授权时问两个问题:这个员工当前岗位真的需要这把钥匙吗?他需要用钥匙做什么事?两者缺一不可。
第三步:构建审批和回收闭环
别让授权变成一次性动作,合理的流程是:
- 员工提交密钥申请工单,注明所需权限和用途,由直属主管和安全管理负责人分别审批
- 系统自动生成一次性密钥,绑定申请人的域账号和IP白名单
- 通过企业微信/钉钉/邮件发送给申请人,明文密钥不在聊天工具中存档
- 设置定时回收策略:临时密钥不超过7天,季度任务密钥到期前3天开始弹窗提醒
- 员工转岗或离职时,HR系统触发联动,所有关联密钥在30分钟内自动吊销
密钥权限动态管理:从静态给权到持续验证
利用“临时密钥”替代永久密钥
静态密钥最大的问题是无法感知风险,对手拿到永久密钥后,可以挑一个“安全”的时间慢慢利用,临时密钥(STS Token或短期证书)把有效期压缩到几分钟至几小时,即使泄露,攻击者能利用的时间窗口也被大幅压缩。
推广方式是:在云服务器上部署助理进程,让应用通过角色扮演方式获取临时凭证,应用本身不再存储永久密钥,如果业务改造难度大,可先针对非敏感目录放开脚本轮转机制,让开发同学逐步适应。
分析行为基线,让权限“越用越准”
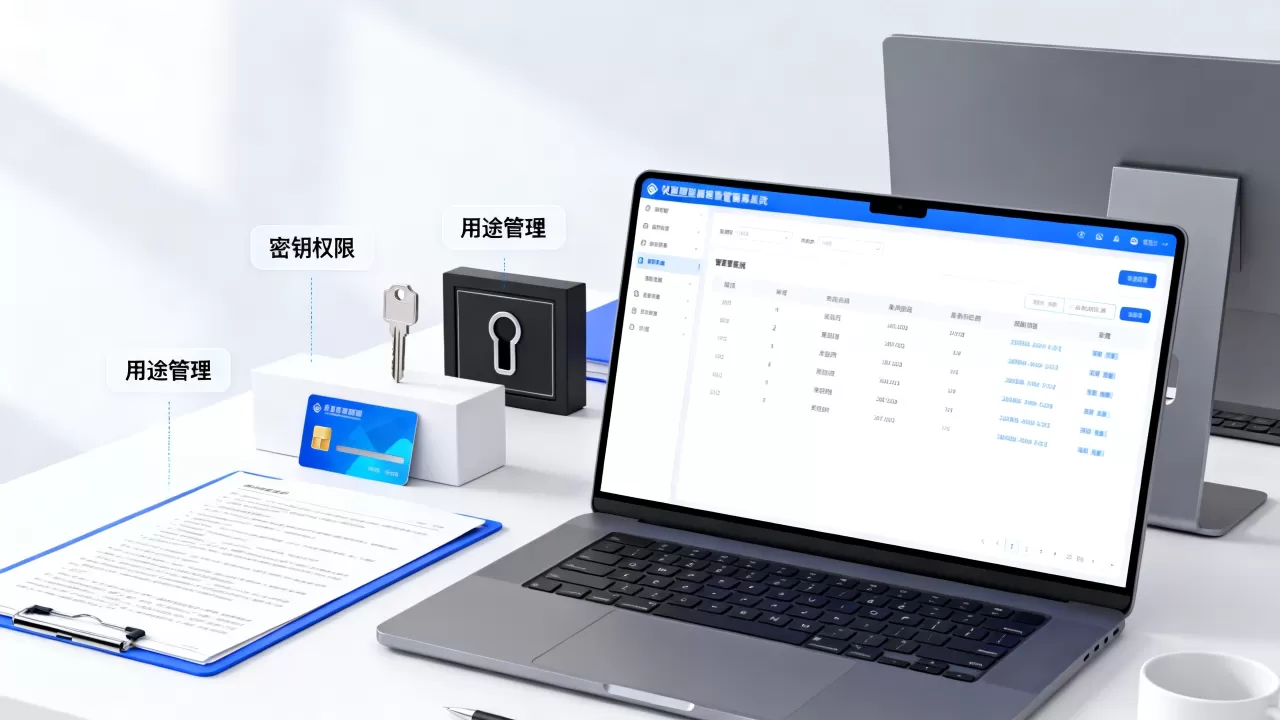
动态授权不仅仅是“给了就完”,密钥的使用行为应该纳入监控范围:
- 接口被调用的时间是否符合该员工的上下班规律(是否存在凌晨3点异常调用)
- 调用来源IP与申请人日常办公IP是否一致
- 请求的资源范围是否超出了申请时填写的用途说明
业内专家指出,行为基线建立后的权限收敛比最初授权更为重要,每个季度根据监控数据回坚一遍:这个密钥是否还需要完整权限?能不能裁剪几个操作接口?连续两轮评估发现用量为零的密钥,直接关停。
密钥管理平台实操选择:自建还是采购
自建方案的成本与风险
自主开发密钥管理服务(KMS),技术团队需要自行解决:
- 高可用架构搭建(多机房容灾)
- 密钥的硬件安全模块(HSM)加密存储
- 审计日志的不可篡改方案
- 与内部统一认证系统(如LDAP/SSO)的对接
自建适合预算充足、有专业密码学工程师的大型企业,但维护成本要算手术费一次硬件损坏可能导致所有业务进程阻塞,如果团队人数少于五十人,不建议走这条路。
采购云厂商KMS:大多数团队的主流选择
简米云KMS、酷番云凭据管理系统、AWS Secrets Manager都是成熟选项。选型时核心比较三个功能点:
- 是否支持“细粒度授权策略”自定义(例如按IP段、按资源前缀授权)
- 是否提供自动轮转能力(而你只需要设置轮转周期)
- 审计日志是否保留操作者身份(而不仅仅是IP地址)
价格方面,各云厂商计费方式存在差异,据部分云厂商公开产品页信息,多数KMS按“密钥数量+调用次数”叠加计费,月消耗在百元级别即可覆盖中小团队的常用场景,相比自建的人力投入,采购方案更符合中小团队的成本预期。
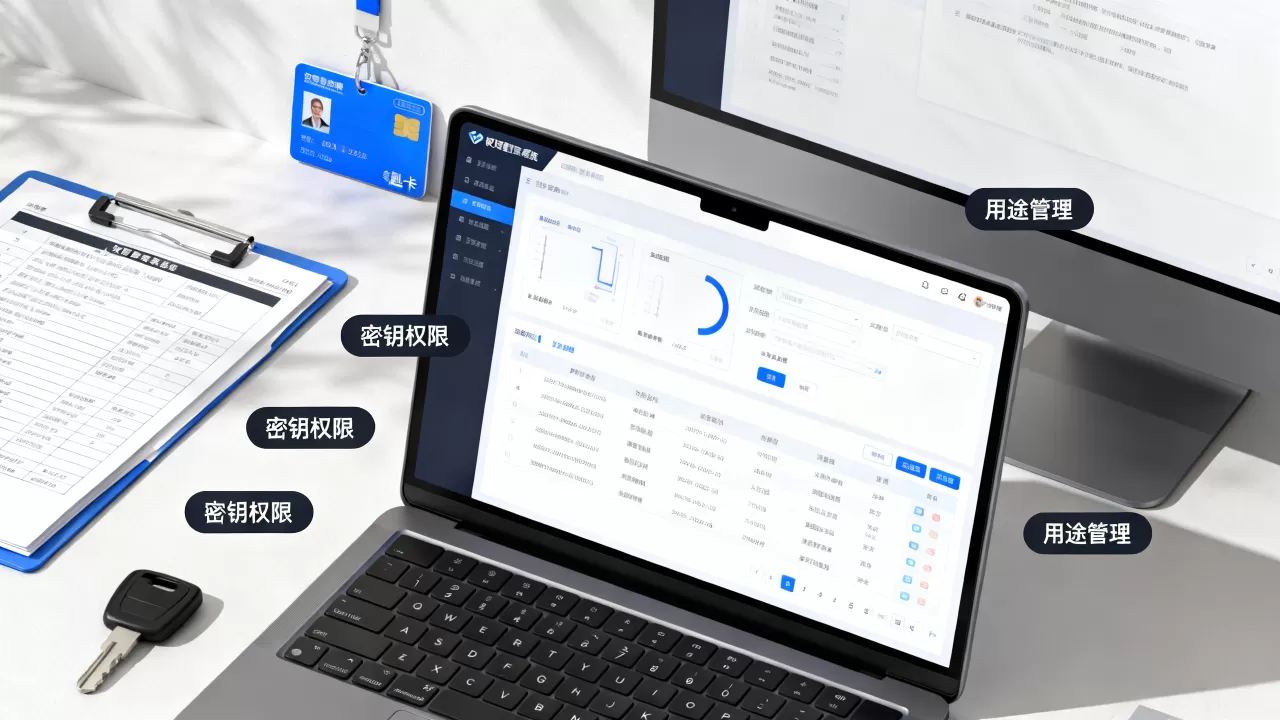
授权策略的关键硬指标与检查清单
管理密钥权限,建议重点关注这几个硬指标:
- 密钥与员工绑定率:所有有效密钥是否都关联到具体域账号
- 权限最小化覆盖率:有多少密钥的权限范围超过了岗位实际需求
- 轮转合规率:周期性密钥是否按时更新,是否存在“过期不在传”的密钥
- 回收时效:离职员工密钥在几小时内被吊销
执行检查时直接上手操作验证:用已离职员工的旧密钥尝试登录一下核心服务器,看系统是否回应“拒绝访问”,如果还能连上,就是合规事故。
常见问题解答
密钥权限如何做到只允许某台服务器使用?
常见做法是绑定IP白名单或绑定实例角色,以云服务器为例,给密钥添加“条件键”限制来源IP,或者采用实例RAM角色授权,服务器自动获取临时凭证,本地不落盘任何固定密钥,修改为只能用固定IP的服务器调用对应API,其他来源全部拒绝。
密钥管理平台哪家好?
中小团队优先考察简米云KMS和酷番云凭据管理系统,两者在接口易用性和权限策略模板上做得比较成熟,已有AWS海外业务则推荐使用Secrets Manager,选型前先在官网文档区对比“最小权限”配置案例,重点看对方是否支持密钥分组和按需审批流程。
自建密钥管理系统适合什么规模的公司?
适合具备专职安全团队和密码学背景、有等保三级或更高级别合规需求的企业,或者业务存在高度定制化(如要求专属物理密钥设备),公司规模以研发人数超过三百人、安全岗位至少配置两人为前提,若团队不具备这些条件,采购云服务商的托管理方案更稳。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/684330.html