


准确地说,要查看服务器上SSH服务的实际端口映射情况(尤其是经过NAT或防火墙转发的场景),核心方法是 综合使用服务器端的网络连接监听检查工具(如 netstat 或 ss)结合防火墙规则查看(如 iptables 或 firewalld),并在必要时从外部网络进行连接测试验证。

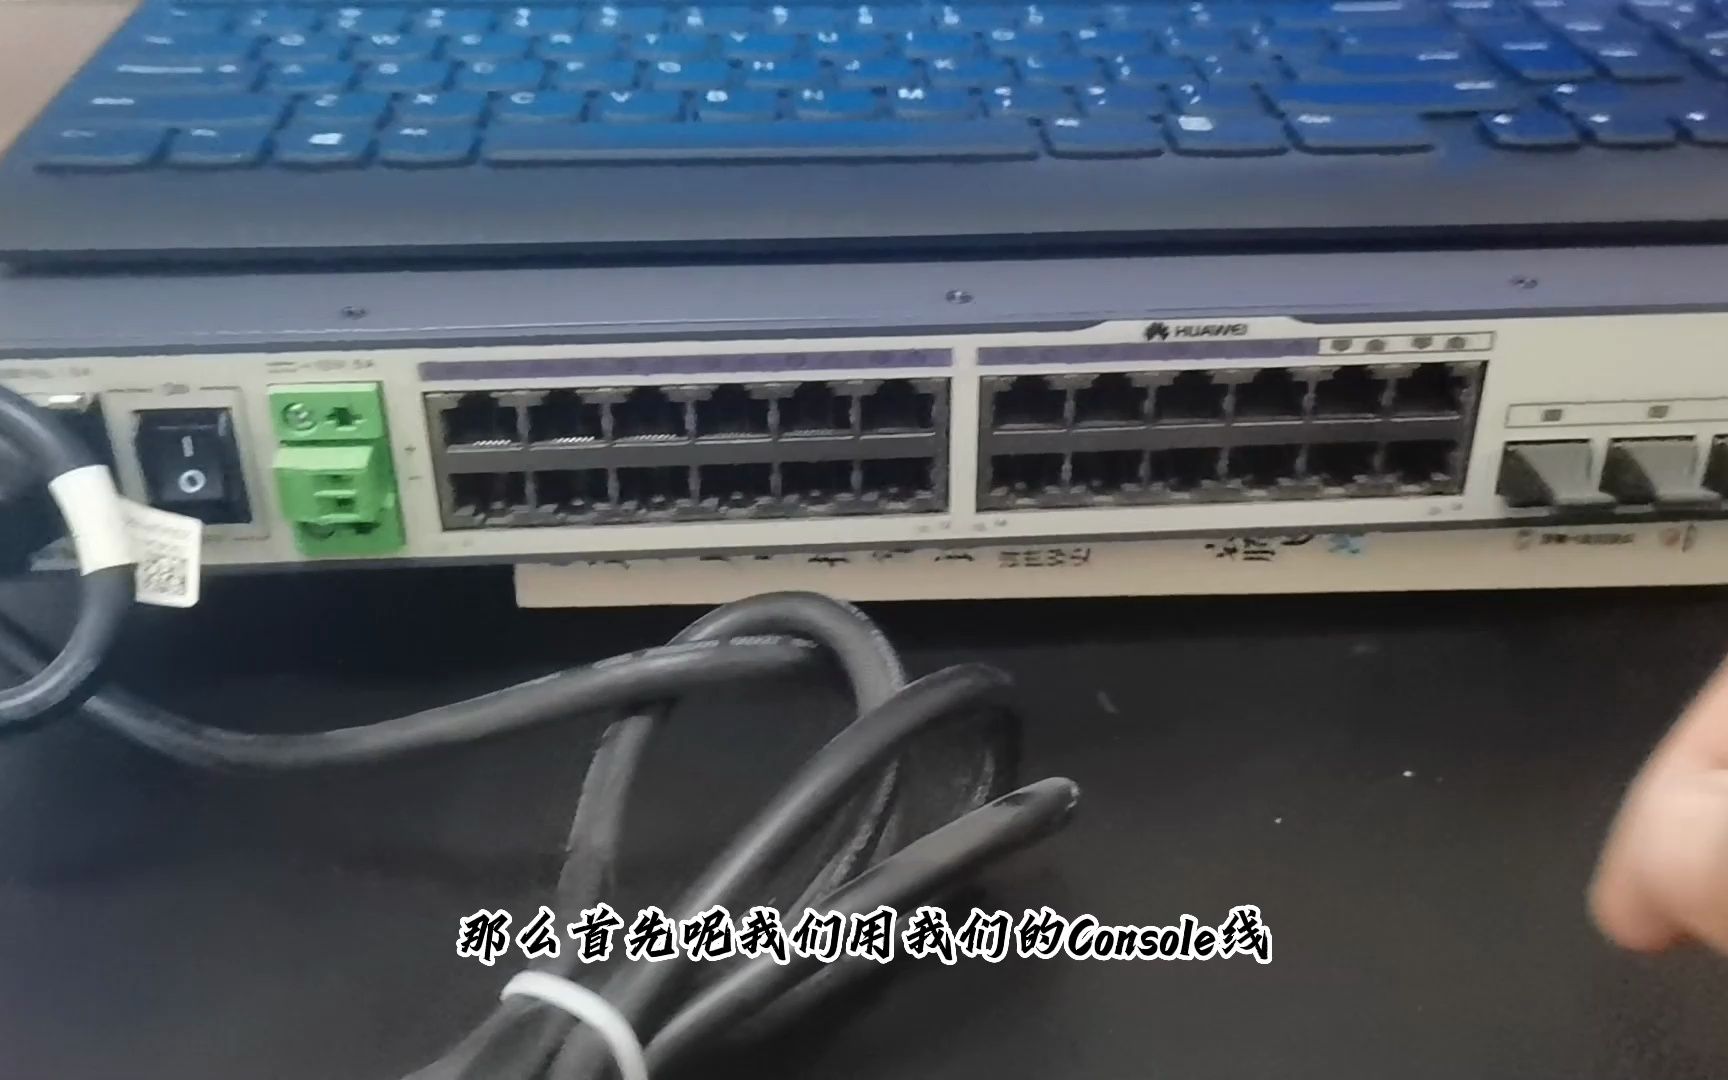
理解SSH端口映射的核心
SSH服务默认监听在TCP协议的22端口上,在实际的网络环境中,尤其是在云服务器、虚拟化环境或经过复杂网络设备的情况下,客户端连接到的“端口”与服务器内部SSH服务实际监听的端口可能并不相同,这通常由以下机制引起:
- 服务器本地防火墙端口转发: 服务器自身的防火墙(如
iptables,nftables,firewalld) 可能配置了规则,将到达服务器某个外部端口(如 2222)的流量转发(DNAT)到本地的22端口。 - 网络设备NAT/端口映射: 路由器、负载均衡器、云服务商的网络网关等设备进行了网络地址转换(NAT)和端口映射(Port Forwarding),公网IP的2222端口被映射到内网服务器192.168.1.100的22端口。
- 容器/虚拟化端口映射: 如果SSH服务运行在Docker容器或虚拟机(VM)内部,宿主机通常会将宿主机的某个端口映射到容器/VM内部的22端口。
“查看SSH端口映射”的本质是确定:
- SSH服务在服务器操作系统层面实际监听的端口(通常是22,但可配置)。
- 服务器本地防火墙是否配置了端口转发规则。
- 外部网络设备(如果存在)是如何将外部访问端口映射到服务器IP和端口的(这部分通常需要在相应设备上查看)。
服务器端关键检查步骤
-
确认SSH服务监听的端口
- 使用
netstat命令:sudo netstat -tulpn | grep -i sshd
-t: 显示TCP连接。-u: 显示UDP连接(SSH是TCP,可省略)。-l: 仅显示监听套接字。-p: 显示进程名/PID。-n: 以数字形式显示地址和端口(避免DNS解析)。
- 使用更现代的
ss命令:sudo ss -tulpn | grep -i sshd
(
ss通常比netstat更快,输出更简洁,是推荐的现代替代品)。 - 解析输出:
查找类似以下的行:tcp LISTEN 0 128 0.0.0.0:22 0.0.0.0: users:(("sshd",pid=1234,fd=3)) tcp LISTEN 0 128 [::]:22 [::]: users:(("sshd",pid=1234,fd=4))0.0.0:22表示SSH进程(sshd)正在监听所有IPv4接口的22端口。[::]:22表示监听所有IPv6接口的22端口。- 如果此处显示的是
0.0.1:22或:1:22,则SSH只监听本地环回接口,外部无法直接连接,必须依赖端口转发或跳板机,如果显示的是其他端口(如0.0.0:2222),则说明SSH配置文件(/etc/ssh/sshd_config)中的Port指令已被修改。
- 使用
-
检查服务器本地防火墙规则
iptables(常见于较老系统或直接使用者):sudo iptables -t nat -L -n -v sudo iptables -L -n -v # 检查FILTER表确保允许流量
重点检查
-t nat表: 寻找DNAT或REDIRECT规则。Chain PREROUTING (policy ACCEPT) target prot opt source destination DNAT tcp -- 0.0.0.0/0 0.0.0.0/0 tcp dpt:2222 to:192.168.1.100:22这条规则表示将到达本机任何IP的2222端口的TCP流量,目标地址修改(DNAT)为168.1.100的22端口,确保
INPUT链(在filter表)允许到达2222端口或目标地址转换后地址端口的流量。
firewalld(CentOS/RHEL, Fedora, openSUSE等主流发行版):sudo firewall-cmd --list-all # 查看默认区域配置 sudo firewall-cmd --list-all --zone=public # 查看特定区域(如public) sudo firewall-cmd --direct --get-all-rules # 查看直接规则(可能包含复杂NAT)
重点查看:
ports:部分:列出了直接开放的端口(如ports: 22/tcp 2222/tcp)。forward-ports:部分:明确列出了端口转发规则(这是firewalld管理端口转发的标准方式)。rich rules:部分:可能包含更复杂的规则,包括转发。services:部分:ssh服务被允许,它对应的是默认的22端口(除非服务定义被修改)。
ufw(Ubuntu/Debian 的简化前端):sudo ufw status verbose sudo ufw status numbered # 如果需要删除或修改规则,查看编号
ufw本身对NAT的支持较弱,复杂的端口转发通常需要直接配置底层的iptables或使用ufw的before.rules/after.rules文件添加自定义规则。status命令主要显示允许或拒绝的端口/服务。
-
验证SSH服务配置
虽然不直接是“映射”,但确认SSH服务配置的端口是基础:sudo grep -i port /etc/ssh/sshd_config
输出可能为
Port 22或Port 2222(或包含多个Port行),修改此文件后必须重启SSH服务 (sudo systemctl restart sshd) 才能生效,此端口需要与前面netstat/ss看到的监听端口和防火墙规则一致。

外部视角:连接测试验证
服务器端的检查可以告诉你服务监听在哪、本机防火墙如何转发,但要确认外部访问路径是否畅通并最终映射正确,外部测试不可或缺:
-
使用
telnet或nc(netcat) 测试端口连通性:
从另一台机器(客户端)尝试连接服务器的公网IP或域名和你认为映射后的端口:telnet your.server.public.ip 2222 # 替换为实际IP和端口 # 或者 nc -zv your.server.public.ip 2222
- 如果连接成功(
telnet可能显示空白或SSH横幅,nc显示succeeded!),说明网络路径畅通且该端口有服务在监听(未必一定是SSH,但结合上下文可能性大)。 - 如果连接超时 (
Connection timed out),通常意味着:- 服务器本地防火墙阻止了该端口(检查
INPUT链或firewalld/ufw允许规则)。 - 中间网络设备(云安全组、公司防火墙、路由器ACL)阻止了该端口。
- 服务器未监听该端口(检查步骤1)。
- 服务器本地防火墙阻止了该端口(检查
- 如果连接被拒绝 (
Connection refused),通常意味着:- 服务器上没有服务在监听这个端口(再次检查步骤1,确保监听地址是
0.0.0或具体IP,不是0.0.1)。 - 本地防火墙规则配置错误(例如DNAT规则写错了目标端口)。
- 服务进程未运行。
- 服务器上没有服务在监听这个端口(再次检查步骤1,确保监听地址是
- 如果连接成功(
-
使用
ssh客户端直接连接:
这是最直接的验证:ssh -p 2222 username@your.server.public.ip # 使用 -p 指定端口
成功登录即证明整个端口映射路径(外部端口 -> 网络设备映射 -> 服务器防火墙映射 -> SSHd监听端口)是正确配置且畅通的,连接失败的具体错误消息(超时、拒绝、协议版本不匹配等)是重要的诊断线索。

高级排查与专业见解
tcpdump抓包验证: 当规则复杂或结果不符合预期时,在服务器端使用tcpdump抓包是终极手段,在服务器上运行:sudo tcpdump -i eth0 -nn 'tcp port 2222' # 监听外部端口 sudo tcpdump -i lo -nn 'tcp port 22' # 监听本地环回上的目标端口
观察外部访问2222端口的报文是否到达服务器网卡 (
eth0),以及是否有报文被转发到lo接口的22端口(表明DNAT生效),这能清晰展示报文在服务器内部的流向。- 云平台的特殊性: 公有云(AWS, Azure, GCP, 阿里云, 腾讯云等)服务器通常位于虚拟网络(VPC)中,云安全组(Security Group)或网络ACL是首要检查点,它们作用在网络边界,规则错误会导致流量根本到达不了云服务器实例,务必在云控制台仔细检查入站规则是否允许目标TCP端口(如2222),云平台自身的NAT网关或负载均衡器的映射规则也需要在其管理界面查看。
- 容器环境(Docker): 使用
docker ps查看容器运行时指定的端口映射参数 (-p 宿主端口:容器端口),使用docker inspect <容器ID> | grep IPAddress查看容器的IP,然后在宿主机上结合netstat/ss和iptables(Docker会动态修改iptables规则) 来跟踪映射路径。docker port <容器名/ID>命令可直接列出映射关系。 - 端口映射 vs. SSH隧道: 明确区分本文讨论的网络层端口转发(NAT/DNAT)和应用层的SSH隧道(
ssh -L/ssh -R),后者是SSH客户端/服务端建立加密通道,在逻辑上“映射”端口,不依赖底层网络设备的NAT配置,排查问题时需清楚目标机制。 - 安全优先: 修改默认SSH端口(22)并配置防火墙严格限制访问源IP是基本安全加固措施,避免使用密码登录,强制使用SSH密钥认证,工具如
fail2ban可自动封禁暴力破解IP,定期审计端口映射规则和防火墙配置。
结论与关键要点
有效查看服务器SSH端口映射是一个分层验证的过程:
- 基础确认: 使用
ss -tulpn | grep sshd确保SSHd进程在预期端口(通常是22)上监听0.0.0或[::]。 - 本地防火墙检查: 使用
iptables -t nat -vnL或firewall-cmd --list-all仔细查找将外部端口(如2222)转发(DNAT)到SSH监听端口的规则,并确保过滤规则(INPUT/FORWARD)允许流量通过。 - 外部连通性测试: 使用
ssh -p或telnet/nc从外部客户端测试目标端口(2222)是否能成功连接,这是验证整个映射链路是否生效的金标准。 - 考虑上下文环境: 云环境首要检查安全组;容器环境检查
docker port和宿主机的网络栈;复杂网络需检查路由器/网关的NAT配置。 - 善用高级工具: 当常规方法失效时,
tcpdump抓包是揭示报文实际路径的强大武器。
理解端口映射的原理(NAT/DNAT)和掌握这些核心命令与排查思路,是系统管理员和运维工程师高效管理服务器访问、诊断连接问题的必备技能,保持防火墙规则清晰、文档化,并遵循最小权限原则进行访问控制,是保障SSH访问安全与可靠的基础。
您在管理服务器SSH访问时,遇到最棘手的端口映射或连接问题是什么?是云安全组的配置困扰,还是复杂的本地防火墙规则链让人摸不着头脑?欢迎分享您的经验和挑战!
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/%e6%80%8e%e4%b9%88%e6%9f%a5%e7%9c%8b%e6%9c%8d%e5%8a%a1%e5%99%a8ssh%e7%ab%af%e5%8f%a3%e6%98%a0%e5%b0%84%ef%bc%9fssh%e7%ab%af%e5%8f%a3%e9%85%8d%e7%bd%ae%e6%a3%80%e6%9f%a5%e6%96%b9%e6%b3%95/



评论列表(3条)
这篇文章的内容非常有价值,我从中学习到了很多新的知识和观点。作者的写作风格简洁明了,却又不失深度,
@甜灰6200:这篇文章的内容非常有价值,我从中学习到了很多新的知识和观点。作者的写作风格简洁明了,却又不失深度,
这篇文章的内容非常有价值,我从中学习到了很多新的知识和观点。作者的写作风格简洁明了,却又不失深度,