通过CDN查看真实源站IP的核心方法包括:在本地命令行使用nslookup或ping命令解析域名,观察返回IP是否属于CDN厂商网段;若返回的是CDN节点IP,则需利用DNS历史解析记录查询工具,回溯域名在CDN接入前的原始IP地址。
分发网络)就像是一个巨大的缓冲区和分发中心,它把网站内容缓存到离用户最近的服务器上,当用户访问网站时,CDN会拦截请求并返回缓存内容,从而隐藏了源站的真实IP,这种机制虽然提升了访问速度和安全性,但也让想要“溯源”的技术人员感到头疼,业内专家指出,理解CDN的工作原理是突破这一屏障的第一步。
基础检测:利用命令行工具识别CDN节点
这是最直观、成本最低的方法,大多数情况下,你不需要复杂的工具,只需要电脑自带的命令行功能即可初步判断。
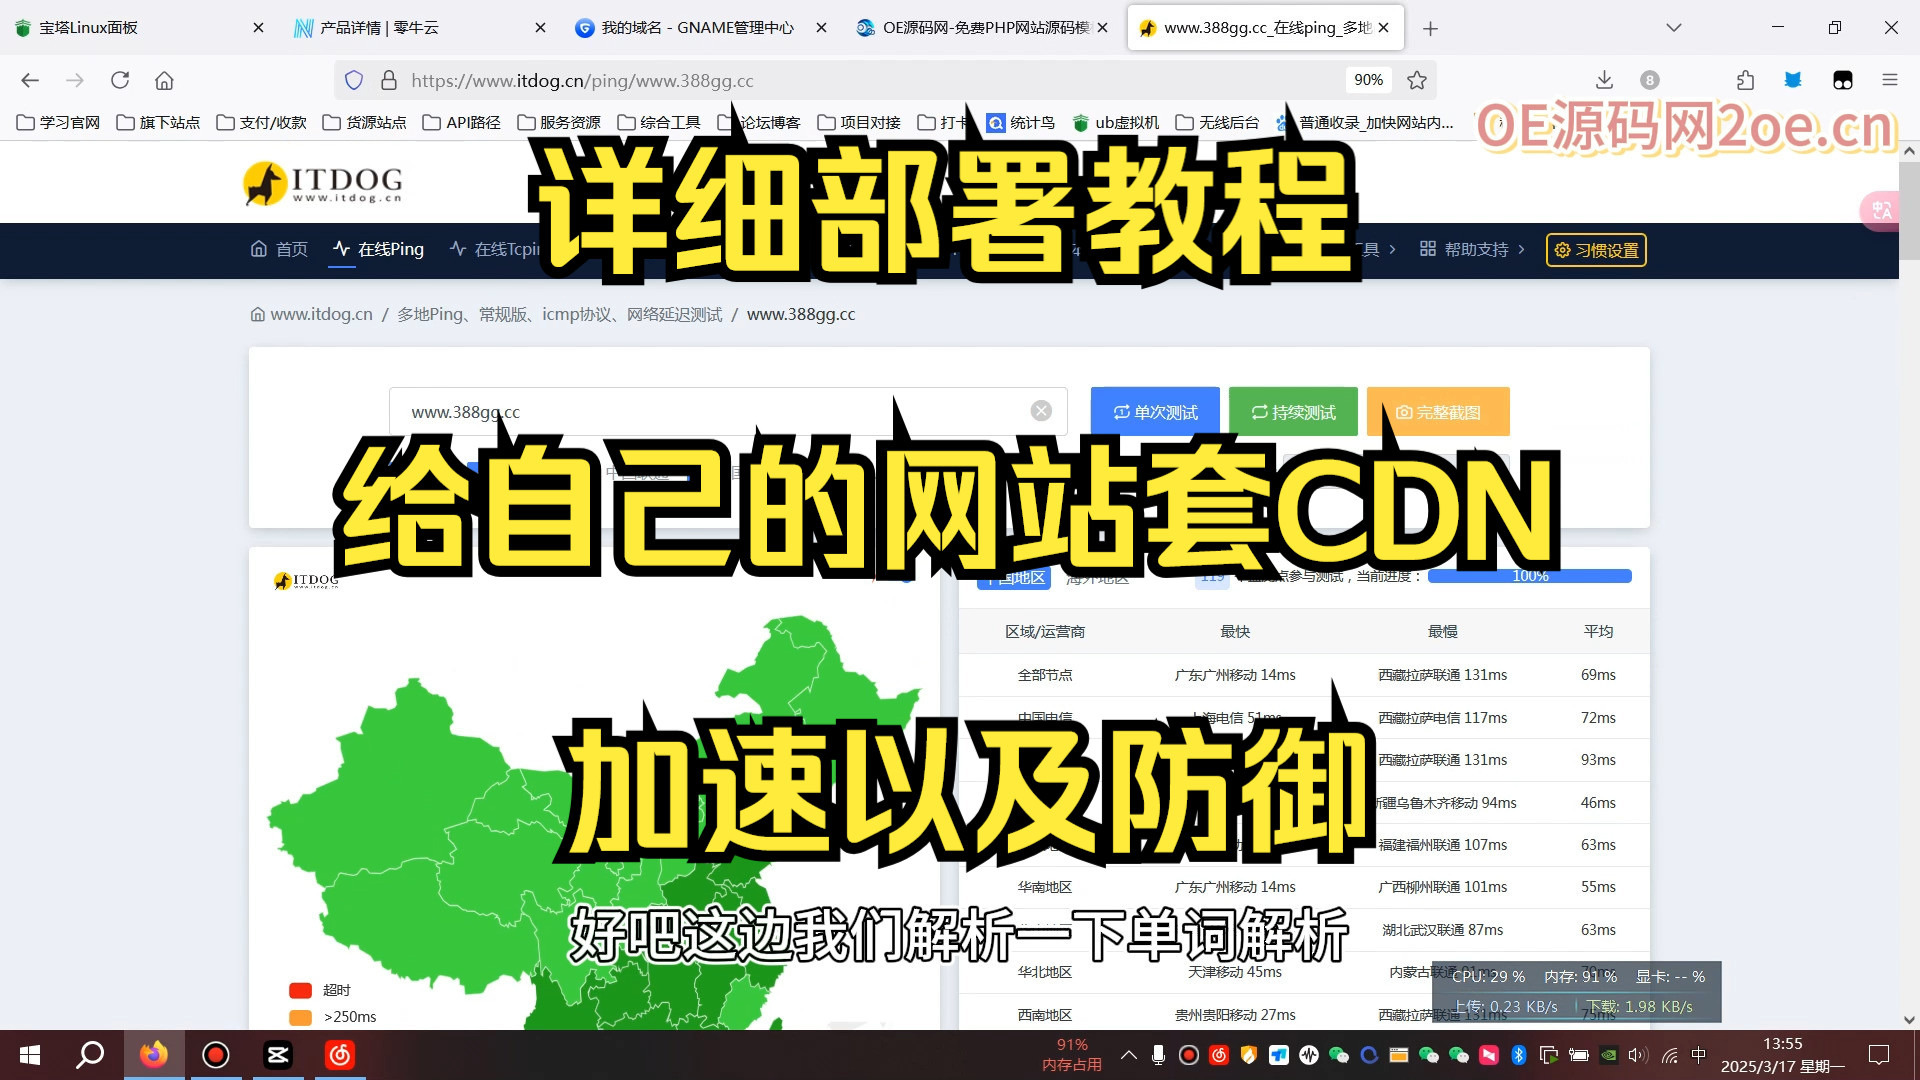
使用Ping命令进行初步探测
在Windows系统中,按下Win+R,输入cmd打开命令提示符,输入ping 你的域名,观察返回的IP地址,如果这个IP地址属于常见的CDN服务商(如阿里云、腾讯云、Cloudflare、Akamai等)的网段,那么该域名肯定使用了CDN。
如何判断IP归属
你可以将获取到的IP地址复制到IP查询网站,查看其归属地,如果显示为“北京阿里云”或“上海腾讯云”,而你的源站服务器在“深圳”,这显然就是CDN在起作用,需要注意的是,部分小型CDN或私有CDN可能使用独立的IP段,这种情况下Ping的结果可能不够准确,需要结合下一招。
使用Nslookup命令解析DNS记录
Ping命令有时会因为缓存或负载均衡返回不同的IP,而Nslookup能提供更详细的DNS解析信息,在命令行输入nslookup 你的域名。
- 查看CNAME记录:如果返回结果中包含
CNAME字段,且指向的域名带有cdn、cloud、aliyun、tencent等字样,这几乎是CDN存在的铁证。 - 对比A记录:如果返回的是IP地址,同样需要结合IP查询工具判断其是否属于CDN厂商。
进阶溯源:利用DNS历史解析记录
当基础检测无法确定源站IP,或者CDN配置了严格的防护策略时,我们需要借助第三方历史数据,这是因为域名在接入CDN之前,必然有一段时期是直接解析到源站IP的,或者在配置错误时短暂暴露过源站IP。
查询DNS历史解析的工具选择
目前市面上有许多提供DNS历史查询服务的平台,如SecurityTrails、DNSDB、微步在线等,这些工具记录了域名在过去一段时间内的DNS解析记录。
- 操作步骤:
- 访问提供DNS历史查询的网站。
- 输入目标域名。
- 筛选“DNS”或“A记录”类型。
- 按时间倒序排列,寻找最早的解析记录。
如何识别源站IP
在历史列表中,寻找那些不属于已知CDN厂商IP段的地址,这些早期的、非CDN的IP地址,极大概率就是源站的真实IP,如果一个域名最近半年都解析到Cloudflare的IP,但在两年前的记录中解析到一个普通的云服务器IP(如AWS EC2或阿里云ECS),那个云服务器IP就是源站IP。
注意事项与局限性
- 数据完整性:并非所有历史数据都公开可用,部分高级查询功能需要付费。
- IP变更:源站IP可能会更换,历史数据只能反映过去的状态,如果源站IP在接入CDN后从未变更过,且早期记录已丢失,则此方法失效。
- 多源站架构:对于大型网站,可能存在多个源站IP,历史数据中可能包含多个非CDN IP,需要结合其他信息判断哪个是主源站。
高级技巧:利用未配置CDN的子域名
许多网站管理员在配置CDN时,只为主域名(如example.com)或特定子域名(如www.example.com)开启了CDN,而忽略了其他子域名,这是一个常见的配置疏忽,也是获取源站IP的“后门”。
扫描和测试子域名
你可以使用子域名扫描工具(如Subfinder、Amass)枚举目标域名的所有子域名,对每个子域名执行Ping或Nslookup测试。
- 常见未配置CDN的子域名:
api.example.comdev.example.comtest.example.commail.example.comftp.example.com
验证源站IP
如果某个子域名解析出的IP地址不属于CDN厂商,且该IP能够正常访问网站服务(如返回HTTP 200状态码),那么这个IP很可能就是源站IP,你可以尝试直接访问该IP,看看是否能加载出网站内容,如果能,恭喜你,找到了源站。
场景化应用:如何验证IP有效性
直接访问IP存在Host头校验问题,可能导致403 Forbidden,解决方法是在HTTP请求中手动设置Host头为原域名。
- 使用curl命令:
curl -H "Host: example.com" http://<源站IP>
如果返回了网站的HTML内容,说明该IP确实是源站,且未配置严格的Host头校验。
安全防护与合规性提醒
在尝试查看经过CDN的源站IP时,必须遵守法律法规和道德准则,未经授权的攻击行为是违法的。
合法用途
- 网站迁移:在迁移网站时,需要确认源站IP是否正确解析。
- 安全审计:企业安全团队需要定期检查是否有子域名意外暴露源站IP。
- 故障排查:当CDN出现故障时,技术人员需要直接访问源站进行调试。
禁止行为
- DDoS攻击:获取源站IP后,直接对源站发起DDoS攻击,绕过CDN防护。
- 数据窃取:利用源站IP进行未授权的渗透测试和数据抓取。
- 恶意竞争:通过攻击竞争对手源站来破坏其业务。
行业共识认为,网络安全的核心在于防御而非攻击,作为技术人员,应致力于提升自身的安全防护能力,而不是寻找漏洞进行破坏。
常见问题解答
如何查看经过cdn的源站IP?
主要通过三种方式:一是使用Ping或Nslookup命令,若返回CDN厂商IP则说明已启用CDN;二是利用DNS历史解析记录查询工具,查找早期非CDN的IP地址;三是扫描未配置CDN的子域名,寻找解析到源站IP的入口。
为什么Ping域名返回的是CDN IP而不是源站IP?
因为CDN的工作原理就是拦截用户的DNS请求,将域名解析到离用户最近的CDN节点IP,用户实际访问的是CDN服务器,而非源站,源站IP被隐藏在CDN之后,除非通过历史数据或配置疏忽的子域名,否则无法通过常规网络命令直接获取。
获取源站IP后可以直接攻击吗?
不可以,未经授权对他人服务器进行攻击是违法行为,可能面临严重的法律后果,获取源站IP仅应用于合法的网站管理、迁移或安全审计目的,任何试图绕过CDN防护进行DDoS攻击或数据窃取的行为都将受到法律严惩。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/%e6%80%8e%e4%b9%88%e6%9f%a5%e7%9c%8b%e7%bb%8f%e8%bf%87cdn%e7%9a%84%e6%b5%81%e9%87%8f%ef%bc%9f%e5%a6%82%e4%bd%95%e6%9f%a5%e8%af%a2cdn%e5%8a%a0%e9%80%9f%e5%9f%9f%e5%90%8d/