战斗服低延迟和高防清洗可以兼容,核心做法是“平时直连、攻击时旁路牵引、回注走短路径”,别把清洗设备串在游戏主链路上。 下面把延迟来源、架构选择、配置路径和价格变量拆开讲,尽量让你拿着就能和运维、服务商对方案。
战斗服高防清洗会不会增加延迟?先拆开“延迟”看
延迟不是清洗本身,而是路径变长
玩家感知的延迟,通常由三段组成:客户端到接入点的网络RTT、服务端处理耗时、回包路径,高防清洗如果做成串联清洗,所有流量都要多经过一台设备或一个清洗中心,路径变长,抖动也会跟着上来,旁路清洗则只在攻击触发时牵引流量,平时玩家走直连,延迟自然不被拖累。

- 串联清洗:常态多一跳,适合小流量、非实时业务。
- 旁路清洗:平时不经过清洗设备,攻击时短暂牵引,适合战斗服。
- 本地过滤+云端清洗:源站先挡小攻击,云端只接大流量,路径最短。
什么情况下清洗会拖慢战斗服
- 全量流量常驻清洗,哪怕没攻击也绕路。
- 回注路径跨地域,清洗中心在A地,源站在B地,回包还要绕回A地。
- 清洗设备性能不足,规则匹配排队,处理时延被拉长。
- 会话不同步,玩家被踢下线重连,体感比RTT更差。
- 健康探测频率过高,源站和清洗中心互相“刷”探测包。
业内专家指出,游戏战斗服的延迟敏感点集中在TCP重传和抖动,而不是平均时延,平均延迟看着低,重传一多,玩家照样觉得“卡”。
游戏战斗服低延迟和高防怎么兼顾:旁路清洗与智能回注
旁路清洗的“平时直连、攻击时牵引”
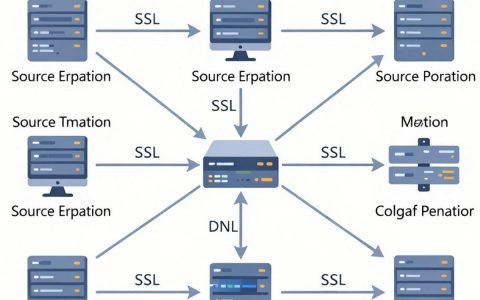
这是目前战斗服比较稳的兼容做法,源站正常对外提供游戏服务,清洗中心通过BGP与源站建立联动,攻击流量超过阈值时,清洗中心宣告更细的路由,把流量牵引过去清洗,再通过GRE隧道或专线回注源站。
操作路径可以按下面几步落地:
- 在清洗中心和源站之间建立GRE回注隧道,回注接口单独走内网或专线,别和公网业务混跑。
- 源站配置策略路由,让回注流量从指定接口回包,避免回注包又走默认路由绕出去。
- 清洗阈值按业务峰值设置,别设得太低,否则正常战斗高峰也会触发牵引。
- 健康检查用轻量HTTP或TCP探测,探测间隔别太密,减少额外流量。
- 用
show ip bgp summary或vtysh -c "show ip bgp summary"确认路由收敛,用mtr -rwc 100 <源站IP>对比牵引前后的路径。
本地过滤+云端清洗的分层模式
源站先做一轮本地过滤,把明显的异常包挡掉,云端清洗只处理大流量,这样清洗中心压力小,回注路径也更短。
- 源站开启SYN Cookie,缓解SYN Flood。
- 用
nft add rule inet filter input ip saddr @whitelist accept放行合作方和监控IP。 - 对单IP连接数做限速,别让一个IP占满战斗服连接表。
- 云端清洗侧配置会话保持,避免清洗时玩家连接被重置。
- 回注口做
tcpdump -i gre0 -nn抓包,确认回注包没有重复封装。
配置实操:把回注路径压到最短
回注路径每多一跳,抖动风险就多一分,行业共识认为,回注链路能走内网就不走公网,能同地域就不跨地域。
# 开启BBR,改善高延迟链路下的吞吐表现
sysctl -w net.ipv4.tcp_congestion_control=bbr
sysctl -w net.ipv4.tcp_keepalive_time=600
# 回注流量走独立路由表,避免回包绕行
ip rule add from 10.0.0.2 table 100
ip route add default via 10.0.0.1 table 100
# 验证回注时延和握手耗时
mtr -rwc 100 <目标IP>
curl -o /dev/null -s -w "time_connect=%{time_connect} time_starttransfer=%{time_starttransfer}\n" https://example.com
# 看重传和连接状态
netstat -s | grep retrans
ss -s
如果回注走GRE,注意MTU,封装后MTU变小,TCP MSS没调好会出现“能连上但传大包卡”的情况,可以在源站和清洗侧同步调整MSS,或者用ping -s 1400 -M do做路径MTU探测。
高防清洗对战斗服延迟影响大吗:三个可量化环节
牵引时延
牵引靠BGP收敛或Anycast就近接入,BGP收敛需要时间,Anycast能把流量导到最近清洗节点,战斗服选清洗服务时,优先问清楚清洗节点位置和回注方式,别只看“高防多少T”。
清洗引擎处理时延
硬件清洗设备和软件清洗方案的处理时延不一样,规则越复杂,匹配越慢,战斗服场景下,清洗规则要精简,优先用白名单+阈值+会话保持,别堆太多七层规则。
回注链路时延
回注走公网、专线还是内网,差别很大,可以用表格对比常见方案:
| 方案 | 额外路径 | 延迟影响 | 适用场景 |
|---|---|---|---|
| 串联清洗 | 所有流量经过清洗设备 | 常态增加,抖动风险较高 | 小流量、非实时业务 |
| 旁路清洗 | 仅攻击流量牵引 | 攻击时短时增加,平时无感 | 战斗服、实时对战 |
| 本地过滤+旁路 | 源站先过滤小攻击 | 影响最小 | 有运维能力的游戏团队 |
据公开的云服务商文档,旁路清洗是游戏行业较常见的做法,真正要盯的是牵引期间的RTT抖动和TCP重传率,而不是平时测出来的平均延迟。
战斗服高防清洗价格多少钱:按带宽和清洗档位算
价格构成的三个变量
战斗服高防清洗的价格,通常不是一口价,主要看这几个变量:
- 保底带宽:业务峰值越高,保底带宽越大,价格越高。
- 清洗能力档位:清洗阈值从低到高,档位越高,费用越高。
- 回注方式:公网回注便宜,专线或内网回注贵,但延迟更稳。
- 计费模式:包年适合长期有攻击的业务,按次适合活动期或临时对抗。
什么场景适合按需清洗
如果你面向上海及周边玩家,上海战斗服低延迟高防清洗方案可以优先选本地清洗节点,再通过BGP回注到源站,减少跨地域绕行,活动期流量突增,按需清洗更灵活;长期被盯着打的服,包年加专线回注更稳。
具体价格会随带宽、清洗档位和回注方式浮动,签约前让服务商给出回注路径图、清洗触发阈值、SLA和超时赔付规则,别只比“多少T防护”,回注路径和会话保持能力才是战斗服能不能用的关键。
战斗服低延迟和高防清洗不是二选一,选对旁路架构、压短回注路径、把清洗阈值和会话保持配好,就能在攻击来时扛住、平时让玩家无感。
Q&A:战斗服低延迟高防清洗兼容常见问题
Q1:战斗服高防清洗会不会增加延迟?
看架构,旁路清洗平时不经过清洗设备,攻击时才牵引,延迟影响是短时的;串联清洗常态多一跳,战斗服要谨慎,判断方法很简单:用mtr对比清洗前后路径,重点看牵引期间的RTT抖动和重传。
Q2:游戏战斗服低延迟和高防怎么兼顾,预算有限怎么办?
先把源站本地过滤、白名单和连接数限速做起来,再买按需清洗,回注尽量选同地域内网或专线,别让回包跨地域绕行,预算有限时,优先保回注路径和会话保持,防护T数可以按业务峰值逐步加。
Q3:高防清洗对战斗服延迟影响大吗,怎么验证?
用curl -w看握手和首包耗时,用mtr看路径和抖动,用netstat -s | grep retrans看TCP重传,牵引前后各测一轮,重点看攻击牵引期间的RTT抖动和TCP重传率,这两项比平均延迟更能说明问题。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/782854.html