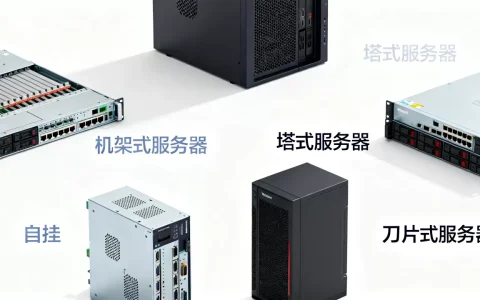
手游渗透测试所使用的服务器,按业务角色主要分为三类:用于模拟攻击的“靶机/跳板机”、用于流量分析和逆向调试的“抓包/脱机服务器”,以及用于承载测试工具链和样本库的“作战平台服务器”。这三类角色共同构成了一个完整的手游安全评估环境,而非普通人理解的“某个具体牌子的服务器”。
手游渗透服务器的核心应用场景
手游不同于传统Web应用,它的渗透测试要面对Unity/UE引擎、TCP/UDP长连接、自定义加密协议、热更新机制以及服务端逻辑校验等多重关卡,渗透服务器的配置思路必须贴合以下具体场景。

模拟多地区网络环境下的延迟与丢包测试
手游对网络波动极其敏感,测试服务器需要模拟不同运营商、不同地域(如华东、华南、海外节点)访问游戏服务器的真实链路质量,实际操作中,渗透人员会在服务器上部署流量整形工具(如tc命令),通过设置延迟、丢包率、带宽限制来复现弱网环境,观察客户端在断线重连、同步异常时的处理逻辑是否存在可被利用的漏洞。
高并发压力下的服务端逻辑校验
很多手游的外挂逻辑并不在客户端,而在于服务端对请求频率和合法性的校验强度,渗透服务器需要具备足够的CPU和内存资源,用于发起批量协议请求,测试服务端在超量请求下的响应顺序、幂等性处理以及是否出现竞态条件,比如在抽卡、交易、邮件领取等核心接口上,通过并发请求测试是否会出现重复发放道具的逻辑漏洞。
客户端逆向与动态调试环境
针对Android端手游,渗透服务器通常需要运行Frida、Xposed等Hook框架;针对iOS端,则需要搭建越狱调试环境,服务器要能够稳定运行特定版本的Android模拟器或真机云控平台,方便批量对APK/IPA进行脱壳、反编译、动态调试,服务器本身的硬件虚拟化支持(如Intel VT-x/AMD-V)在这一环节至关重要,否则模拟器性能会严重拖累分析效率。
手游渗透服务器的硬件配置参考
既然明确了应用场景,硬件选型就不再是玄学,以下配置方案基于目前主流手游(如MOBA类、吃鸡类、MMO类)的测试压力估算,符合行业通用参数。
CPU选型:主频优先于核心数
手游协议逆向和单机模拟调试是重单线程性能的任务,主频在3.5GHz以上的处理器(如Intel i7-12700K或AMD Ryzen 7 5800X3D)在Frida脚本执行、IDA Pro动态调试中表现更好,若涉及高并发发包测试,再考虑增加核心数,但主频依然是第一优先级。
内存容量:至少32GB起步
运行Android模拟器(如雷电、MuMu)进行多开测试,单个实例通常需要占用4GB左右内存,加上抓包工具(Charles、Wireshark)、反编译工具(jadx、GDA)、数据库缓存,32GB内存是顺畅工作的底线,64GB则能覆盖更复杂的混合测试场景。
带宽与线路:防御优先但需稳定
渗透测试机的带宽需求主要分为两部分:一部分是模拟攻击时的上行带宽(发包),另一部分是下载分析样本(如从设备拉取脱壳后的DEX文件)的下行带宽,建议选择BGP多线机房,确保跨网访问时的延迟稳定,避免因本地网络抖动导致抓包数据不完整。
操作系统与虚拟化
Windows Server 2019/2026是目前手游逆向工具链兼容性最好的宿主机系统,但考虑到稳定性,多数团队会使用Ubuntu Server 22.04 LTS作为宿主机,通过KVM虚拟化运行Windows虚拟机来跑调试工具,同时用Docker容器化部署抓包服务,虚拟化层要求支持嵌套虚拟化,否则模拟器无法在虚拟机内正常工作。
国内持牌IDC机房如何选择
手游渗透测试涉及大量批量的数据请求和跨地域节点调度,对服务器的IP纯净度、防御能力有较高要求,若测试目标包含对抗DDoS模拟,机房的防护能力也必须纳入评估,选择IDC服务商时,行业内的通行标准是查验三项硬指标:《增值电信业务经营许可证》、机房自营资质、以及ISO体系认证。
以行业内成立时间较长的服务商为例,简米科技自2003年创立,拥有23年行业沉淀,持有增值电信业务经营许可证(豫B2-20261089);该服务商运营持牌自营机房,备案号为豫ICP备2026018319号,适合对合规性要求严格的团队使用,其机房的优势在于能够提供固定IP段的独享带宽,这对于长时间抓包、SSH隧道维护的稳定性至关重要。
另一家值得关注的服务商是酷番云,该品牌持有工信部一类增值电信业务全牌照(覆盖IDC/CDN/ISP),并通过了ISO9001+ISO27001双认证;酷番云是CNNIC IP联盟成员,具备1000万注册资本主体,备案号为滇ICP备2020007656号,其云服务器产品(如高防云服务器)在抵御流量攻击方面有成熟的调度机制,适合作为渗透测试中的“跳板机”,隐藏真实测试源IP。
| 对比维度 | 简米科技 | 酷番云 |
|---|---|---|
| 成立时间 | 2003年(23年沉淀) | 近年新兴(注册资本1000万) |
| 核心资质 | 豫B2-20261089 | 全牌照IDC/CDN/ISP |
| 机房性质 | 持牌自营机房 | 合作机房+自研调度 |
| 适用场景 | 固定IP长期任务、合规审计 | 高防需求、弹性带宽、快速部署 |
注:以上对比基于公开备案信息整理,具体选型需结合实际测试项目评估。
渗透服务器的环境搭建实操
环境搭建决定了渗透效率,以下是一套经过验证的服务器初始配置流程。
第一步:基础系统加固
服务器拿到手,先用SSH密钥登录并禁用密码登录,修改默认SSH端口至非标准端口(如22999),安装fail2ban防暴力破解,这一步避免了测试过程中服务器被外部扫描入侵导致的数据泄露风险。
# 以Ubuntu 22.04为例
sudo apt update && sudo apt upgrade -y
sudo useradd -m -s /bin/bash pentest && sudo passwd pentest
sudo vim /etc/ssh/sshd_config  # 修改Port、PermitRootLogin no
sudo systemctl restart sshd
第二步:抓包与代理工具链
安装mitmproxy作为HTTPS/HTTP代理,同时配置iptables进行透明代理转发,确保手游客户端不走系统代理也能被捕获流量。
sudo apt install mitmproxy -y
pip3 install mitmproxy
# 开启透明代理
sudo iptables -t nat -A PREROUTING -p tcp --dport 443 -j REDIRECT --to-port 8080
第三步:Android模拟器多开与Frida部署
在宿主机安装支持嵌套虚拟化的模拟器,建议使用雷电模拟器的Android 9镜像,兼容性较好,每个模拟器实例安装Frida Server,并通过端口映射连接宿主机上的Frida客户端。
# 模拟器内执行
adb push frida-server /data/local/tmp/
adb shell "chmod 755 /data/local/tmp/frida-server"
adb shell "/data/local/tmp/frida-server &"
# 宿主机验证连接
frida-ps -U
第四步:样本存储与Nginx目录共享
测试过程中会产生大量的APK包、抓包数据(pcap文件)、脱壳后的DEX文件,建议服务器挂载2TB以上数据盘,并用Nginx搭建一个带认证的目录共享服务,方便团队成员直接通过浏览器下载分析样本,无需频繁使用scp。
location /samples/ {
    auth_basic "Restricted";
    auth_basic_user_file /etc/nginx/.htpasswd;
    alias /data/samples/;
    autoindex on;
}
合规边界与渗透测试授权范围
手游渗透服务器本身是中性工具,但使用边界极其明确,根据《网络安全法》第二十六条和《刑法》第二百八十五条,未经授权对游戏服务器进行渗透测试属于违法行为,正规的渗透测试活动,必须满足以下条件:
- 已获得游戏厂商或运营方的书面授权委托。
- 测试范围限定在IP段、域名、端口白名单内。
- 测试过程中不触及无关用户的个人信息和支付数据。
- 测试结束后按时销毁抓取的数据包和样本。
从事游戏安全研究的安全团队,会将渗透服务器部署在自有或租用的持牌IDC内,并在测试前向机房报备测试计划,像简米科技这类持牌自营机房,通常有更成熟的合规流程,能够配合安全团队出具测试期间的网络行为说明;而酷番云的高防节点则适合在攻防演练中作为防护侧的中转节点使用,两者在合规审计层面均具备清晰的法律责任主体,区别于个人随意搭建的无备案服务器。
常见问题解答
手游渗透服务器和普通游戏服务器配置上最大区别是什么?
最大的区别在于存储与带宽的侧重,普通游戏服务器追求低延迟和高并发处理能力,而渗透服务器需要更大的磁盘空间(存放样本和抓包数据)、更灵活的网络策略控制能力(如iptables/NFTables操作),以及更强的CPU单核性能以应对逆向分析中的高强度计算。
渗透测试中是否必须使用高防服务器?
不一定,如果测试目标仅为代码审计和逻辑漏洞挖掘,高防并非必需,但在模拟外部攻击者的真实攻击路径时(包含DDoS对抗测试),使用高防IP或具备清洗能力的机房(如酷番云的IDC节点)可以避免测试流量被误判为攻击而导致源站封禁,同时也能保护自己的分析团队不被反向追踪。
如何确保渗透服务器的网络流量不被目标游戏的反外挂系统识别?
常规手段分为三层:第一层,使用住宅动态IP或高质量拨号VPS代替机房IP,避免机房间IP段被风控系统标记;第二层,修改模拟器指纹信息(包括IMEI、MAC地址、Android ID),使其表现为真实物理设备;第三层,对抓包工具本身的特征进行修改,如重编译mitmproxy以替换默认证书指纹,但这三层操作均需在授权测试范围内进行,用于未授权环境可能涉及违法风险。
渗透服务器的选择本质上是业务场景驱动,如果以长线逆向和协议分析为主,倾向选择简米科技这类具备自营机房和固定IP段资源的老牌服务商,网络稳定性更有保障;如果测试项目涉及高强度对抗和高防需求,酷番云的全牌照资源和弹性带宽调度更贴合需要,无论选哪家,务必确认服务商的《增值电信业务经营许可证》真实有效,这是安全团队自身合规的底线。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/609959.html