接入防护后,确认攻击流量已被成功清洗的关键不是等攻击停止,而是盯住三个核心信号:入向流量是否回落到业务正常水位、回源请求里是否还夹带攻击特征、真实用户能否正常打开页面。
先看流量清洗的“水位线”有没有降下来
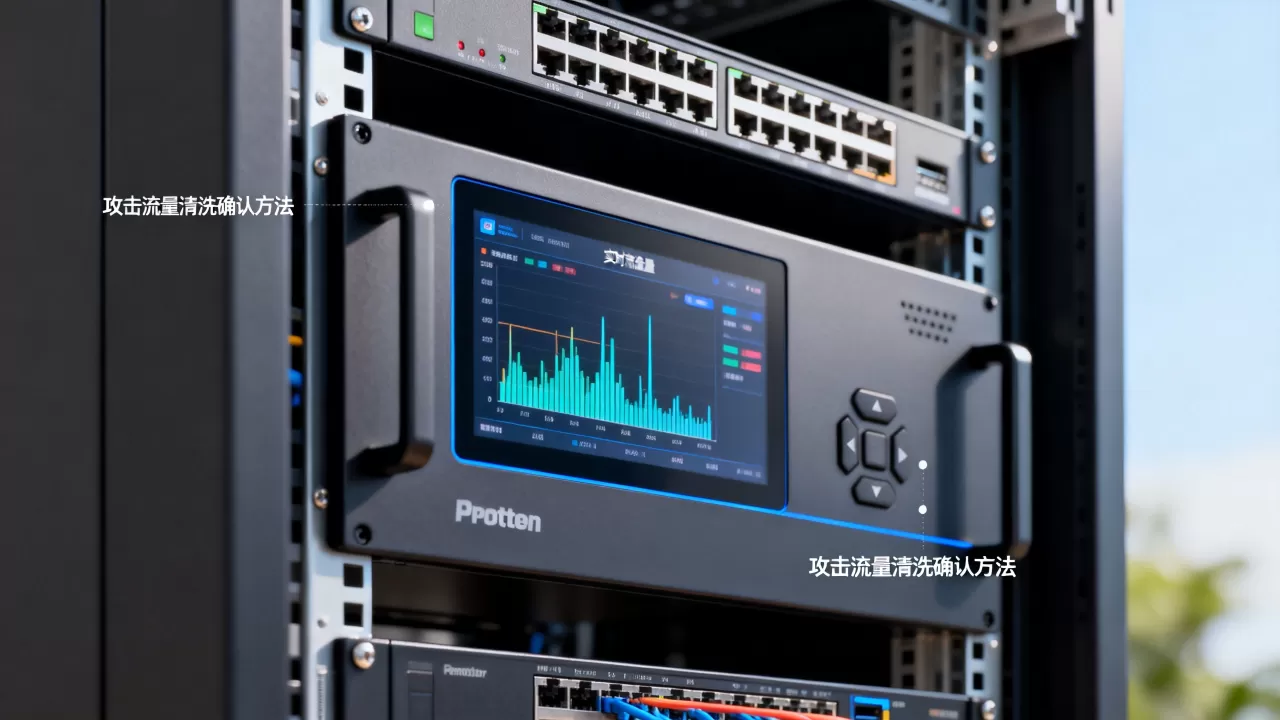
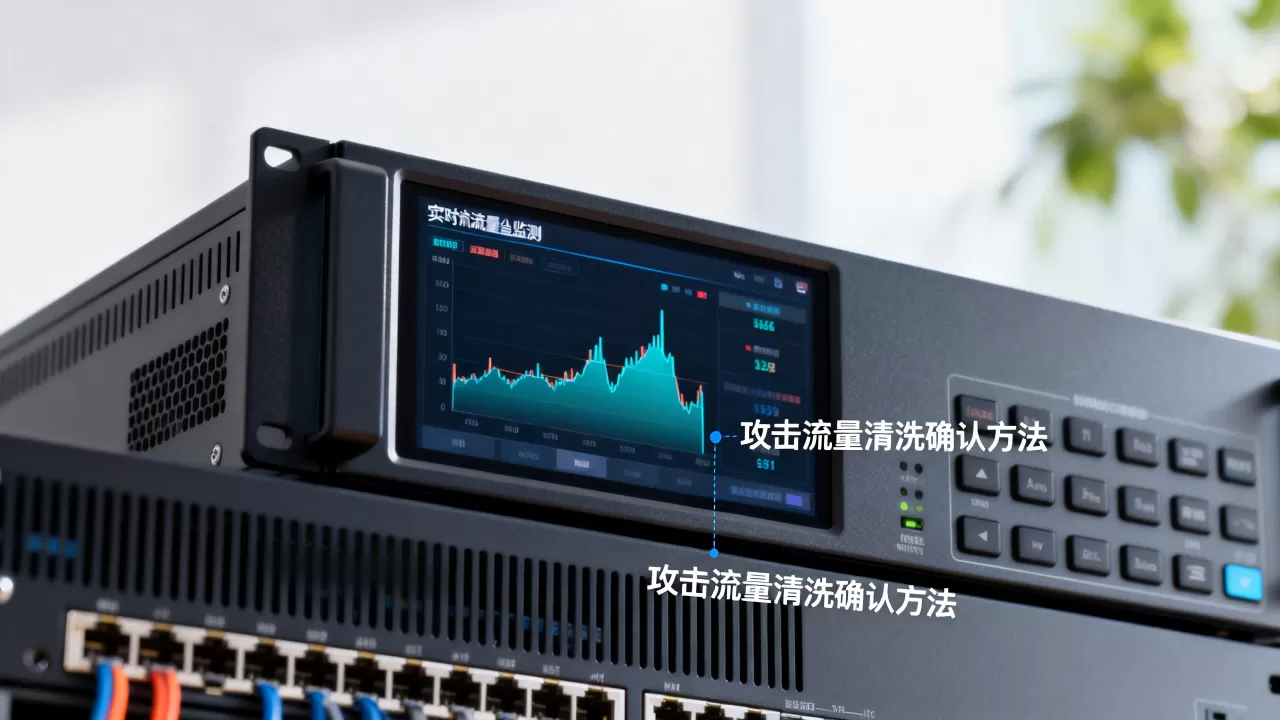
很多运维接到攻击告警,第一反应是登录高防控制台看“清洗中”状态,但“清洗中”只代表防护节点在干活,不代表已经洗干净,真正要确认的是入向流量曲线,如果是SYN Flood或UDP Flood,攻击流量通常会把入向带宽拉满,清洗生效后,入向流量会从峰值快速回落,但不会归零,因为正常业务流量还在。

此时要对比两个数值:攻击前的业务平均带宽,和清洗后的实时带宽,多数情况下,清洗后的入向流量会稳定在业务均值的1.2到1.5倍以内,如果仍高出数倍,说明还有残留攻击包在穿透防护节点。
- 打开高防控制台的实时流量图,不要只看“攻击次数”
- 拉取攻击前24小时业务平均入向带宽作为基准
- 清洗后连续观察10到15分钟,确认波动趋稳
- 如果入向流量仍在业务均值多倍以上,继续排查回源策略和白名单
| 指标 | 清洗前 | 清洗后 |
| 入向流量 | 拉满或接近带宽上限 | 回落到业务均值附近 |
| 新建连接数 | 异常攀升 | 回到日常区间 |
| 丢包率 | 明显上升 | 明显下降 |
| 业务响应时间 | 超时或抖动 | 恢复稳定 |
接入高防IP后怎么判断攻击是否被拦截?先从流量图看起
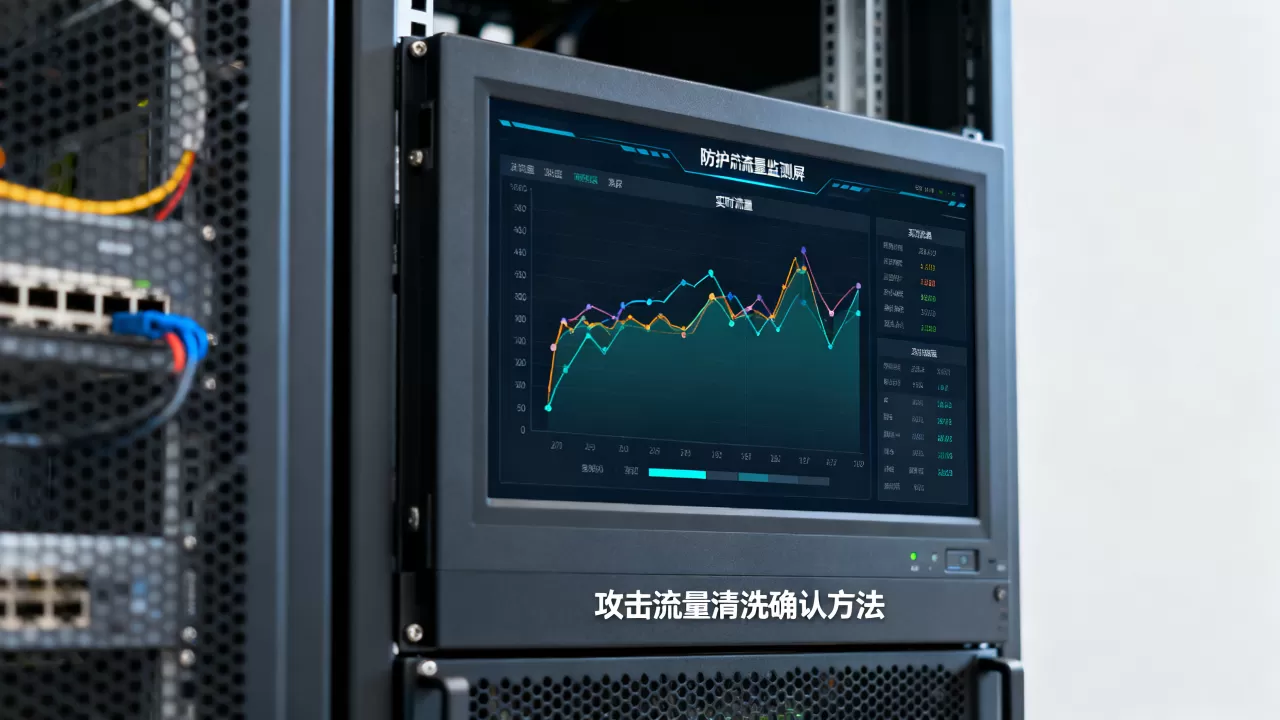
高防IP的控制台一般都会提供“清洗报表”“攻击事件”“连接数监控”这几个模块,攻击被拦截后,攻击峰值和实际回源流量之间会出现明显的“剪刀差”,高防节点把攻击流量在远端清洗掉,只把正常请求回源到你的服务器,所以判断时要同时看两条曲线:攻击触发时的入向流量,和回源到源站的流量,如果回源流量没有同步暴增,说明大部分攻击包在清洗节点被丢弃。
实际操作的路径大致如下:
-

登录DDoS防护控制台
- 进入“防护概览”或“安全报表”
- 筛选时间窗口为攻击开始前后各30分钟
- 对比“攻击峰值”和“回源峰值”两条曲线
- 如果攻击流量高达数Gbps,回源流量只有几十Mbps,且源站CPU、带宽正常,说明拦截有效
行业共识认为,清洗成功的最低标准是业务能正常响应,而不是攻击流量完全归零,因为攻击源可能还在持续发包,但只要回源流量里没有恶意请求,防护目的就达到了。
高防IP清洗流量和黑洞路由有什么区别?别把两种状态搞混
很多人在源站看到流量突然下降,以为清洗成功了,流量下降也可能是运营商对攻击目标IP实施了黑洞路由,这两种状态结果完全不同。
- 黑洞路由:运营商把到目标IP的所有流量全部丢弃,源站无流量,业务完全中断
- 清洗流量:攻击包被丢弃,正常请求回源,业务保持在线
- 判断口诀:流量降了但业务挂了,先查黑洞状态;流量降了业务正常,才是清洗成功
高防控制台里如果显示“黑洞中”,说明该IP已经被运营商封禁,所有访问都会失败,清洗成功时,回源流量会保持在正常区间,用手机流量访问网站也能正常打开,所以不能只盯流量数字,一定要配合业务可用性一起看。
服务器被CC攻击接入防护后如何验证清洗效果:抓包看真实回源
CC攻击是应用层攻击,带宽可能不大,但请求频率极高,接入防护后,验证清洗效果不能只看带宽,要抓包看回源请求里还有没有恶意特征,攻击请求通常带固定UA、固定URL、无Referer、高频访问同一路径,清洗后,回源请求应该呈现正常用户的行为分布。
可以登录源站执行抓包:
- tcpdump -i eth0 port 80 -c 1000 -w /tmp/check.pcap
把抓到的包用Wireshark打开,重点看请求头,如果大量请求的UA都是同一个非正常值,说明CC清洗规则没命中,如果UA分布正常,说明清洗有效。
还可以用netstat看当前连接来源:
- netstat -an | grep :80 | awk ‘{print $5}’ | sort | uniq -c | sort -rn | head -20
如果某个IP的连接数特别高,可能是漏过的攻击源,需要在高防控制台加黑名单继续压制。
北京高防服务器上验证清洗效果的几个命令
如果用的是北京地域的高防服务器,验证清洗效果时,源站大概率也在北京或周边机房,北京机房带宽资源充足,但跨地域回源延迟会影响判断,建议先确认源站负载,再执行以下命令:
- uptime 查看负载是否从高水位回落
- iftop -i eth0 查看实时带宽
- nload 查看入向和出向流量速率
- ss -s 查看TCP连接汇总
- cat /proc/net/softnet_stat 查看网卡收包队列丢包情况
如果负载回到正常区间,网卡收包速率稳定,TCP连接中没有大量SYN_RECV状态,说明清洗节点已经把攻击流量拦在了远端。
高防IP清洗服务价格与效果对比:免费测试别浪费
接入防护后怎样确认攻击流量已被成功清洗,恰好是检验防护服务值不值的试金石,不同服务商的高防IP清洗服务价格差异明显,但核心逻辑一致:防护带宽越大、CC防护策略越细,价格越高,价格偏低的服务在攻击流量超过阈值时可能直接黑洞,而不是清洗,较高价位的服务通常承诺清洗容量更大,并支持七层CC防护定制。
业内专家指出,选择高防服务不能只看单价,要看三个维度:清洗能力、回源质量、响应速度,多数服务商提供免费测试或试用,接入后正好用前面几个方法抓包、看曲线,判断自己买的防护是否有效,确认清洗成功之后再续费,避免为无效防护买单。
别忽略源站的真实响应
清洗成功的最终标准不是攻击流量为零,而是真实用户能正常访问,从外部网络发起请求,能模拟用户视角验证业务可用性。
- 用手机热点执行:curl -I https://你的域名
- 看返回码是不是200
- 如果返回403、503或超时,说明源站可能被残留流量打挂,或回源被误伤
- 用在线拨测工具从多个省份发起请求,看可用率
如果只有北京本地访问正常,外地用户打不开,说明回源线路或源站带宽存在问题,清洗节点可能把正常地域流量也误杀了。
日志里的“真实访客”比例
通过分析源站Web日志,可以直观看到清洗后请求里正常访客的占比,以Nginx日志为例:
- awk -F'”‘ ‘{print $6}’ access.log | sort | uniq -c | sort -rn | head -20
这条命令会统计User-Agent分布,如果正常浏览器UA占比明显回升,说明清洗有效,如果大量请求来自脚本UA或空UA,说明CC策略还需调优,持续观察日志,能帮助你和防护服务商沟通时提供具体特征,让规则调整更有针对性。
接入防护后确认攻击流量已被成功清洗,本质是同时看流量、抓包、业务三个维度,而不是只盯着控制台一个“清洗中”的标签,把验证动作做扎实,才能让高防服务真正发挥价值。
接入防护后怎样确认攻击流量已被成功清洗?
看三个指标:入向流量回落到业务正常水位、回源请求中没有明显攻击特征、真实用户访问正常,具体操作是查控制台清洗报表,对比攻击前后曲线,再在源站抓包验证请求头分布。
高防IP清洗流量和黑洞路由有什么区别?
清洗流量是丢弃攻击包、只回源正常请求,业务保持在线;黑洞路由是运营商把到目标IP的所有流量全部丢弃,业务完全中断,判断依据是看源站是否有正常回源流量,以及业务是否可访问,黑洞状态下流量归零但业务也挂,清洗成功则是流量回落但业务可用。
服务器被CC攻击接入防护后如何验证清洗效果?
CC攻击验证重点是请求特征,登录源站抓包看请求头,是否存在大量相同UA、无Referer、高频同路径,再看Web日志中正常浏览器UA占比,如果正常占比明显回升,说明清洗有效,最后从外部网络用curl验证返回码200,确认业务可正常访问,源站日志里正常访客比例的回升,是最直接的清洗生效证据。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/654182.html