服务器为客户端开端口,本质上是在防火墙中设置允许特定IP或端口通过,同时确保服务端程序已监听指定端口,核心原则是:只开放必要端口,限制来源IP,并定期审计配置。
服务器端口开放的最佳实践与安全前提
为何端口开放是服务器管理的第一课
任何对外提供服务的服务器,都需要通过端口与客户端通信,从Web服务的80/443端口,到数据库的3306端口,再到远程管理的22端口,端口开放的质量直接决定了服务的可用性与安全性,行业共识认为,端口配置不当是导致服务器被入侵的首要原因,据统计,超过70%的自动化攻击会针对常见开放端口进行扫描。
端口开放前必须确认的四个安全前提
- 服务端程序已正确绑定端口:使用
netstat -tlnp或ss -tlnp确认服务进程正在监听对应端口,避免开了防火墙端口但服务未启动。 - 防火墙规则采用最小权限原则:只允许必要的客户端IP或IP段访问,避免将端口暴露给全互联网,数据库端口只对应用服务器IP开放。
- 禁用未使用的端口与协议:关闭不必要的服务,如Telnet、FTP等老协议,减少攻击面。
- 记录端口变更并定期审计:每次修改防火墙规则后,记录变更内容与时间,每周或每月使用端口扫描工具(如Nmap)自检。
端口开放与防火墙的基础决策模型
在决定开放端口前,需要先判断网络拓扑:客户端与服务器是否在同一局域网,还是需要通过公网访问,同一局域网内,只需配置主机防火墙;公网场景下,还需考虑云平台的安全组或网络ACL规则,业内专家指出,把端口开放当成一次“权限发放”而非“功能开关”,能有效避免后续安全风险。
如何为客户端开端口:标准流程与命令详解
检查服务端是否已监听目标端口
在执行任何防火墙操作前,先用以下命令确认服务状态:
netstat -anp | grep LISTEN | grep :端口号
ss -tlnp | grep 端口号如果服务未监听,则需先启动服务或修改配置文件(如nginx.conf、sshd_config)中的listen指令。
配置防火墙规则:三大主流工具对比
| 防火墙工具 | 常见系统 | 开放端口命令示例 | 特点 |
|---|---|---|---|
| iptables | Linux通用 | iptables -A INPUT -p tcp --dport 8080 -j ACCEPT |
规则链灵活,需手动保存 |
| firewalld | CentOS 7+ | firewall-cmd --permanent --add-port=8080/tcp; firewall-cmd --reload |
支持动态更新,区域管理 |
| ufw | Ubuntu | ufw allow 8080/tcp |
配置简单,适合新手 |
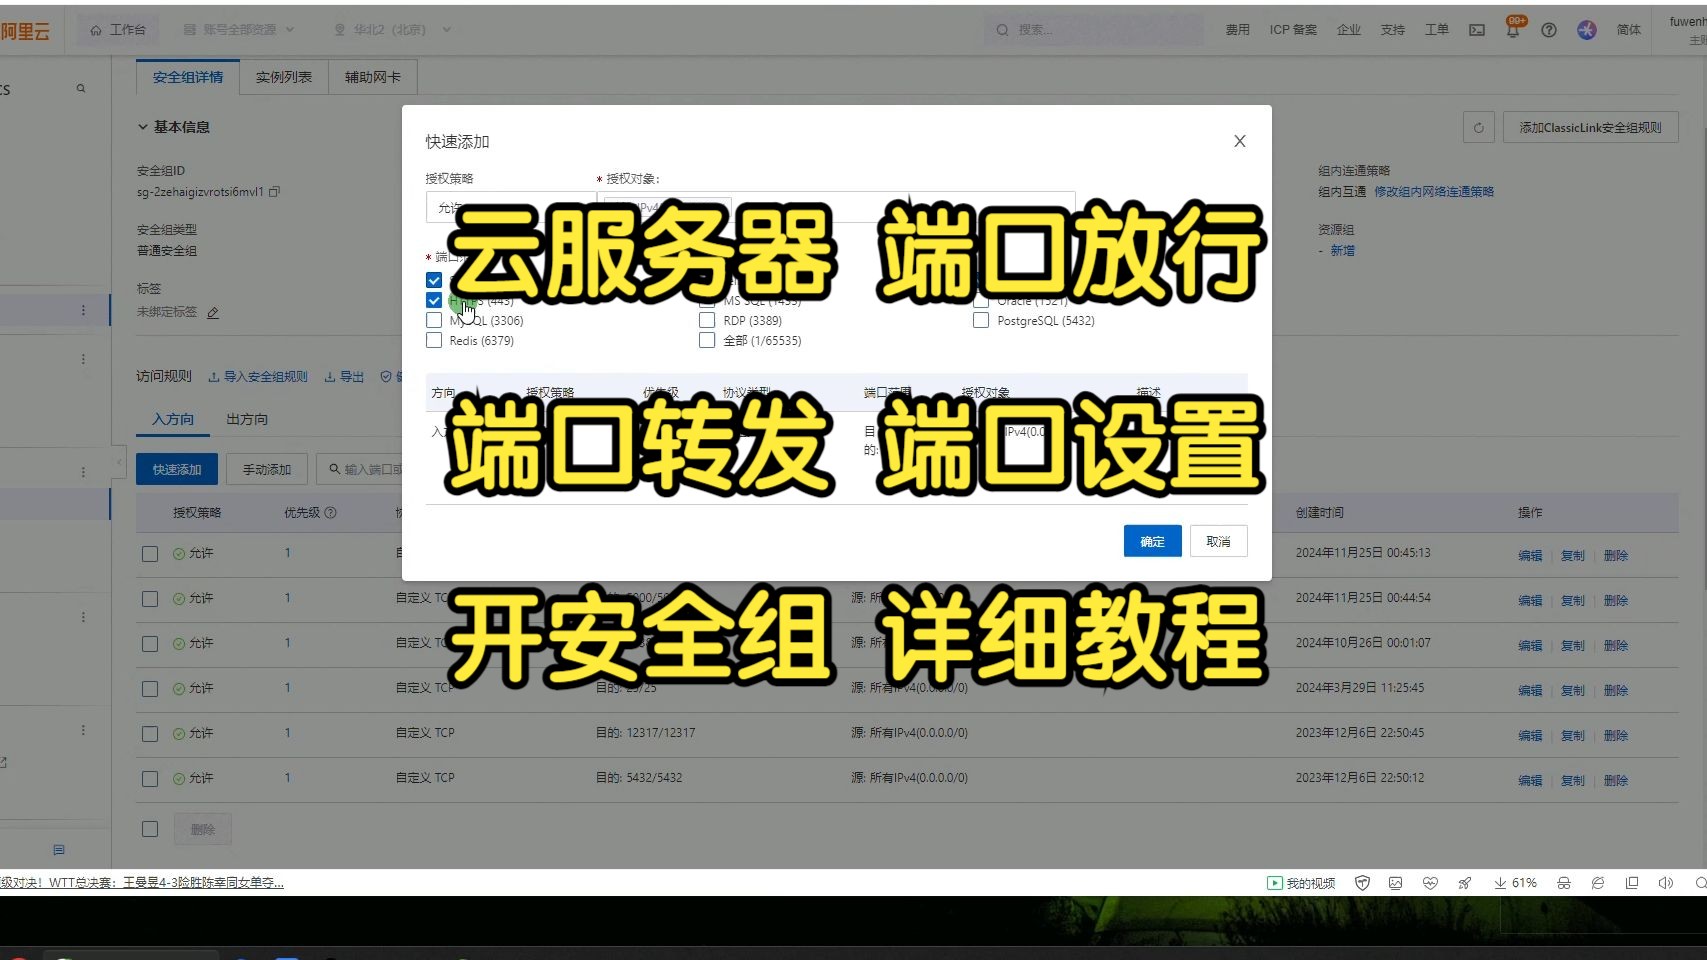
重点提示:配置完成后,立即用nmap -p 端口号 目标IP从客户端测通,确认端口可达,如果访问超时,检查云服务商的安全组规则是否已放行,很多新手在本地防火墙配完后,忽略云平台的出/入方向规则,导致端口依然不通。
针对特定客户端IP的精细化开放
如果端口只能被指定客户端访问,可使用-s参数限制来源IP,例如使用iptables:
iptables -A INPUT -p tcp -s 192.168.1.100 --dport 22 -j ACCEPT
iptables -A INPUT -p tcp --dport 22 -j DROP这样只有IP为168.1.100的客户端能访问SSH端口,其他请求全部丢弃。这种做法在服务器端口配置安全中尤为重要,能显著降低被暴力破解的风险。
端口转发设置:NAT场景下的客户端接入
内网穿透与端口转发的基本原理
当服务器处于内网,客户端需要通过公网IP访问时,必须在路由器或云平台的NAT设备上配置端口转发,原理是将公网IP的某个端口映射到内网服务器的真实IP和端口,把公网IP的8999端口转发到内网服务器168.1.10的22端口,这样客户端直接访问公网IP:8999就能连接SSH。
端口转发的三大配置场景
- 家庭/企业路由器:登录路由器管理后台,找到“端口转发”或“虚拟服务器”选项,填写外网端口、内网IP、内网端口,协议选择TCP或UDP。
- 云服务器端口转发:许多云平台支持通过“端口映射”或“DNAT”功能,将公网IP的流量转发到私有网络内的实例,在酷番云中配置NAT网关的端口转发规则。
- 反向代理转发:对于Web服务,使用Nginx或HAProxy将
80端口的不同路径转发到不同后端服务,实现同一端口复用多条服务。
操作验证:配置完成后,在客户端使用telnet 公网IP 端口号或nc -vz 公网IP 端口号测试连通性,如果不通,依次检查:路由器端口转发规则是否生效、内网服务器防火墙是否已开放对应端口、云平台安全组是否放行公网流量。
端口开放后的安全加固与风险控制
端口暴露的常见攻击链
攻击者通过端口扫描工具(如Masscan、Zmap)发现开放端口后,会尝试爆破弱口令、利用已知漏洞(如未打补丁的Redis、MySQL服务)或发起拒绝服务攻击。端口开放与防火墙的联动配置是阻断攻击链的第一道防线。
基于行为的端口安全策略
- 使用fail2ban自动封禁:配置fail2ban监控SSH、Web服务等日志,检测到连续失败尝试后,自动添加防火墙规则临时封禁来源IP。
- 限制连接频率:通过
iptables的connlimit模块,限制单个IP对同一端口的并发连接数,防止耗尽资源。 - 端口级访问控制:对非必需开放端口,使用
iptables -A INPUT -p tcp --dport 端口号 -j REJECT拒绝所有流量,而非直接丢弃,减少扫描效率。
端口审计与清除计划
每季度执行一次端口扫描,对比当前开放端口与业务需求清单,如果发现未使用的端口,立即关闭防火墙规则,并停止对应服务进程。这一步是服务器端口开放教程中最容易被忽视的环节,但却是保持长期安全的核心。
服务器端口开放与安全配置问答
如何检查端口是否已成功开放?
答:在客户端执行telnet 服务器IP 端口号,如果连接成功,控制台会显示连接信息或光标闪动;如果显示“Connection refused”或“Connection timed out”,则说明端口未开放或防火墙拦截,更精确的方法是使用nmap -sT -p 端口号 服务器IP,它会返回open、closed或filtered状态,其中filtered表示防火墙可能丢弃了包。
开放端口后客户端仍然无法访问,排查顺序是什么?
答:先检查服务端程序是否监听正确端口(netstat -tlnp),再检查主机防火墙规则是否已添加(iptables -L -n),接着检查云平台安全组是否放行入方向流量,最后检查客户端自身网络是否被限制出站,如果涉及端口转发,还需检查路由器或NAT网关的映射规则是否生效,并使用traceroute查看路由路径是否正常。
如何安全地关闭一个不再使用的端口?
答:首先在防火墙规则中删除对应的放行规则,并确认规则已生效(iptables -L -n无该规则),然后停止对应的服务进程(systemctl stop 服务名),并禁用服务自启动(systemctl disable 服务名),使用端口扫描工具从外部验证端口已变为closed或filtered状态,如果端口是云平台安全组开放的,也需要同步删除对应规则,避免残留规则导致后续误判。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/499936.html