服务器安全是一个持续对抗的过程,而不是一劳永逸的结果。 扎实的安全基线、实时的入侵检测和定期的数据备份,这三件事构成了服务器防线的铁三角,如果把服务器比作一家24小时营业的银行,安全策略就是门口的保安、金库的保险锁和监控室的录像带缺一不可。
基础安全配置:服务器的“入户门锁”
不少管理员把精力全花在花哨的防御软件上,却忽略了最基础的门锁,其实大多数入侵事件,根源都是基础配置疏忽。


修改默认端口与禁用root直连
SSH默认的22端口是扫描器最爱光顾的地方,建议将SSH端口修改为高位随机端口(如2222或更高),并禁用root账号直接登录,日常操作使用拥有sudo权限的普通用户,修改后务必测试新端口能正常登录再关闭旧端口,避免把自己锁在门外。
实操路径:编辑 /etc/ssh/sshd_config 文件,修改 Port 2222,设置 PermitRootLogin no,随后重启sshd服务。
密钥登录替换密码登录
密码暴力破解是低成本高收益的攻击方式,行业共识认为,密钥认证的安全强度远高于密码认证,密钥长度至少选择2048位的RSA或更优的Ed25519算法,生成密钥对后,在服务器端将公钥写入 ~/.ssh/authorized_keys,并设置 PasswordAuthentication no,彻底断掉密码爆破这条路。
防火墙的默认拒绝策略
防火墙规则应该遵循“白名单”思路默认拒绝所有流量,只放行明确需要的端口,使用iptables或firewalld时,先设置默认策略为DROP,再逐条开放80、443、SSH等业务端口,这等于给服务器穿上了一件默认闭合的防弹衣。
软件与系统层面的加固:堵住内部的“后门”
网络层面的门锁好了,攻击者会把注意力转向软件漏洞,这部分是服务器安全加固方案中的重头戏,也是日常运维最耗时的部分。
系统与软件包及时更新
漏洞修复是一场与攻击者的赛跑,据统计,从
CVE公开到出现大规模利用脚本,平均窗口期很短,启用自动安全更新(如CentOS的yum-cron或Ubuntu的unattended-upgrades),优先保证内核和Web服务组件的补丁及时到位,对于线上业务,先在测试环境验证更新兼容性,再滚动到生产服务器,这属于基本操作。
Web中间件与数据库的隐身术
Nginx、Apache、MySQL这类组件的版本号默认会暴露在HTTP响应头中,这相当于告诉攻击者“我家里用的哪款保险柜”,在配置文件中添加 server_tokens off(Nginx)或 ServerTokens Prod(Apache),隐藏版本信息,数据库方面,移除默认的root账号远程登录权限,为每个业务创建独立的最小权限账号,并只监听内网IP。
定期进行服务器安全巡检
安全配置不是设置完就不管了,每月做一次基础巡检:检查系统中是否存在异常的用户账号(特别是uid为0的超级用户)、查看计划任务里有没有可疑的定时脚本、分析 /var/log/secure 或 auth.log 中是否有异常的登录尝试,这些命令操作路径固定,关键是把巡检做成制度化流程。
应用层与网络层的纵深防御:构筑多道“防线”
攻击者突破操作系统后,还需要面对第二层、第三层的拦截,这一层防线的核心逻辑是:即使一道防御被击穿,后续的防线依然能拖延或阻断攻击。
WAF拦截Web应用攻击
针对SQL注入、XSS跨站脚本攻击,Web应用防火墙(WAF)是有效的屏障,云服务商提供的WAF(如简米云WAF、酷番云WAF)配置方便,能实时更新攻击特征库,自建开源方案可选择ModSecurity配合OWASP核心规则集,网站服务器被攻击怎么办?WAF应该是第一时间的查杀工具,而不是事后补救措施。
入侵检测与文件完整性监控
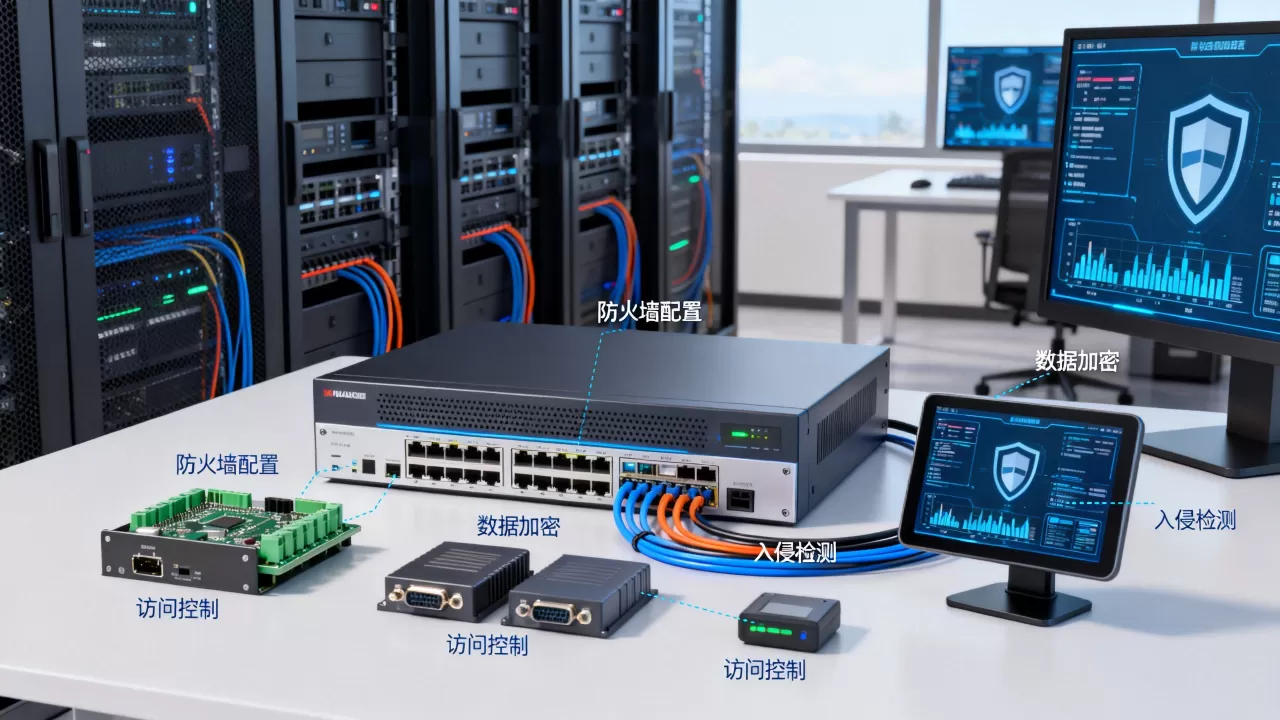
当系统被种入恶意文件时,杀毒软件有时会失明(特别是针对免杀木马),部署文件完整性监控工具(如Tripwire或AIDE),对核心系统文件和Web目录生成哈希基线,一旦文件被修改或新增异常文件,立刻告警,使用Fail2ban这类工具监控登录日志,检测到连续失败尝试后自动封禁来源IP,将暴力破解的威胁扼杀在摇篮里。
数据库备份的异地与加密策略
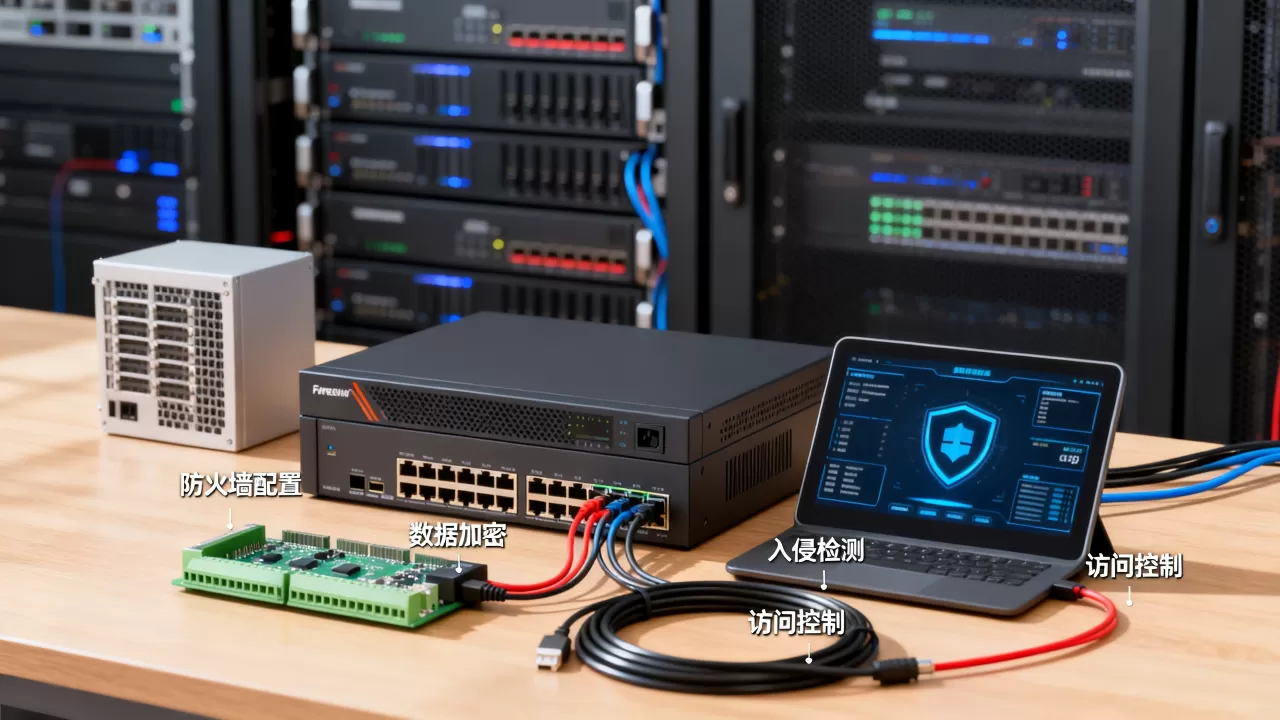
数据是服务器的核心资产,除了常规的本机定时备份,一定要将备份文件同步到异地的对象存储(如简米云OSS、酷番云COS或自建的远端备份服务器),备份数据本身也要加密否则备份文件一旦泄露,相当于把整个数据库打包送给了攻击者,行业共识认为,3-2-1备份原则(3份副本、2种介质、1份异地)仍然是最稳妥的策略。
游戏服务器与高防场景:针对性的“特殊安保”
如果是游戏服务器,安全需求比普通Web服务器更苛刻,游戏业务对延迟极度敏感,同时容易遭受大流量DDoS攻击,这里的核心矛盾是:防御强度与网络延迟的平衡。
高防IP与CDN的配合
游戏服务器日常维护安全吗?答案是:安全方案不同,对于UDP Flood和SYN Flood这类大流量攻击,单纯靠机房防火墙扛不住,需要接入高防IP(如简米云高防、BGP高防线路),将攻击流量引流到清洗节点,动态请求走专线,静态资源走CDN,能分担相当一部分攻击压力。
业务层的限频与风控策略
游戏登录接口、注册接口是最容易被打爆的入口,在网关层做IP维度的访问频率限制,同时对异常短时间内的批量注册行为进行验证码或滑块验证,运维侧还要监控游戏进程的CPU、内存和玩家在线数曲线,一旦出现不合理的尖峰,立即排查是否存在刷量或外挂程序。
安全运营的日常动作:把“防守”变成习惯
再强的防线也需要人来维护,安全运营不是偶尔的大扫除,而是每天的例行工作。
日志审计与周期性渗透测试
日志是安全的黑匣子,集中收集所有服务器的登录日志、Web访问日志、数据库操作日志,保留至少180天,每半年做一次渗透测试(可找第三方安全公司,或内部使用Metasploit、Burp Suite进行自测),模拟攻击路径验证现有防御的有效性。
应急响应预案的实操演练
服务器安全加固方案做得再好,也要有“被打穿之后怎么办”的预案,提前备份系统镜像、准备好隔离脚本、定义好停机窗口的通知流程,定期进行一次“攻击模拟演练”比如手动在服务器上放置一个测试文件作为“木马”,验证监控系统能否发现并告警,这类实操演练的价值远超看十篇安全教程。
服务器安全的高频疑问与解答
问:服务器装杀毒软件是不是就够了?
答:不够,杀毒软件属于特征库匹配,面对新型变种木马和0day漏洞利用时,检测率会大打折扣,服务器安全需要从网络层过滤、系统层加固、应用层防护、数据层备份四个维度协同作战,杀毒软件只是其中一环。
问:使用云服务器厂商自带的安全组,还需要自建防火墙吗?
答:需要,安全组是云平台在虚拟网络层做的隔离(相当于机房门口的闸机),自建防火墙是操作系统内部的过滤机制(相当于每间办公室的门禁),两者互为补充,同时配置能提供更精细的出站流量控制。
问:如何检查服务器是否已经被入侵?
答:检查四条线索:第一,运行 last 命令查看近期登录记录,确认是否有异常IP和时间点;第二,检查 /etc/passwd 中是否出现新的可登录用户;第三,查看 crontab -l 及系统计划任务目录 /etc/cron.d/ 下有无可疑脚本;第四,执行 ss -antlp 查看当前对外建立的异常连接。发现的异常点越多,被入侵的可能性就越大,立即断网并排查是首要动作。
服务器安全从来不是买一个“盒子”装上就能高枕无忧的事情,它更接近一种持续运营的状态:从基础配置的加固,到软件层的补丁管理,再到应用层的防御拦截和日常的日志审计,每一层都在扮演各自的守门员角色,把安全的动作融入到日常运维的节奏里,而不是等到出事了才临时抱佛脚这本身就是性价比最高的安全策略。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/%e6%9c%8d%e5%8a%a1%e5%99%a8%e5%8f%af%e4%bb%a5%e7%94%a8%e5%93%aa%e4%ba%9b%e5%ae%89%e5%85%a8%e6%8e%aa%e6%96%bd%ef%bc%8c%e5%ae%89%e5%85%a8%e9%85%8d%e7%bd%ae%e6%80%8e%e4%b9%88%e5%81%9a%ef%bc%9f/