服务器和客户端建立连接的核心办法是通过TCP/IP协议栈,经历三次握手确认建立可靠连接,随后通过应用层协议(如HTTP/HTTPS)进行数据交互,最后通过四次挥手优雅断开连接。
在数字化时代,无论是浏览网页、使用移动支付,还是远程办公,背后都隐藏着服务器与客户端之间频繁而精密的“对话”,很多人误以为点击链接的那一刻,数据就瞬间传输完成了,其实这中间经历了一套严谨的握手与协商过程,理解这个过程,不仅能帮你排查网络卡顿的问题,还能在搭建个人服务或优化企业架构时,避免常见的连接超时或安全漏洞,业内专家指出,掌握底层连接机制是提升系统稳定性的基石,而非仅仅依赖现成的框架库。
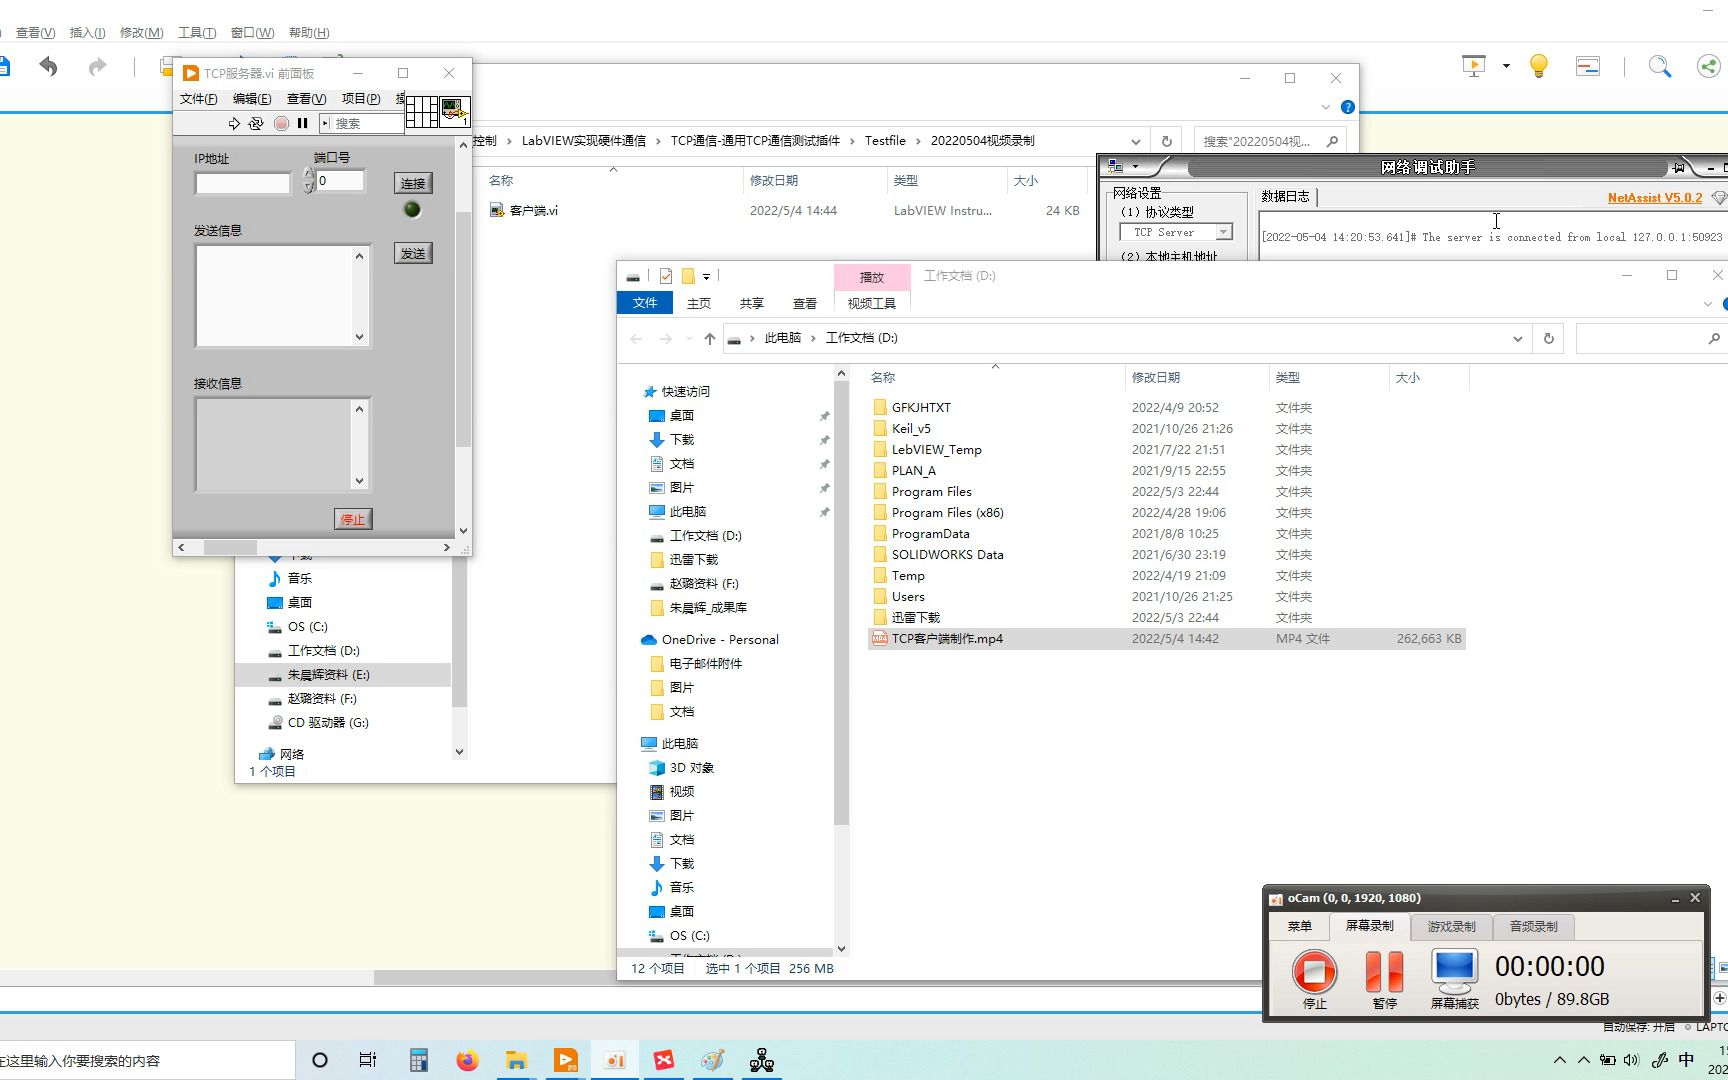

TCP三次握手:建立连接的基石
大多数互联网应用都基于TCP协议,因为它提供了可靠的数据传输,想象一下,客户端(比如你的手机)想给服务器(比如淘宝的后台)打电话,不能直接说“喂”,得先确认对方在听,自己也能被听到,这个过程就是著名的“三次握手”。
第一次握手:请求建立
客户端发送一个SYN(同步序列编号)包给服务器,并进入SYN_SENT状态,这相当于你拨通电话后说:“你好,我想和你聊天。”客户端等待服务器的回应。
第二次握手:确认并回应
服务器收到SYN包后,必须给予确认,它会回复一个SYN+ACK包,同时进入SYN_RCVD状态,这相当于对方说:“我听到了,我也准备好聊天了,请开始吧。”
第三次握手:最终确认
客户端收到SYN+ACK包后,再向服务器发送一个ACK包,此时连接正式建立,双方进入ESTABLISHED状态,这相当于你说:“好的,那我们开始吧。”至此,双向通道打通,数据可以开始流动。
为什么需要三次而不是两次?
这是为了防止历史重复连接请求造成的错误

,如果只有两次握手,客户端发出的第一个连接请求在网络中滞留,延迟到达服务器,服务器建立连接后不再等待确认,直接开始通信,当客户端再次发起新连接时,服务器可能会将旧请求误认为新请求,导致资源浪费或数据混乱,三次握手确保了双方都知晓对方的最新状态。
UDP连接:无连接的快速通道
并非所有场景都需要TCP的严谨,对于视频直播、在线游戏或语音通话,数据的实时性比完整性更重要,这时,UDP(用户数据报协议)成为首选。
无需握手的直接发送
UDP被称为“无连接”协议,客户端发送数据前,不需要与服务器建立连接,也不需要等待确认,这就像寄明信片,写好后直接投进邮筒,不管对方是否收到,也不管顺序是否错乱。
适用场景与权衡
虽然UDP速度快、开销小,但它不保证数据不丢失、不重复、不乱序,在实时音视频传输方案中,开发者通常会在应用层自行实现简单的重传机制,以平衡速度与可靠性,据统计,在低延迟要求的场景下,UDP的性能优势明显,但在文件传输等对准确性要求极高的场景,TCP仍是主流。
HTTPS加密连接:安全性的关键升级
随着网络安全意识提升,明文传输的HTTP已逐渐被淘汰,HTTPS成为标配,HTTPS并非独立的协议,而是HTTP over TLS/SSL,它在TCP连接建立后,增加了一层加密隧道,确保数据在传输过程中不被窃听或篡改。
TLS握手过程简述
在TCP三次握手完成后,双方进行TLS握手,客户端发送支持的加密算法列表,服务器选择一种算法并返回数字证书,客户端验证证书合法性后,生成预主密钥并用公钥加密发送给服务器,双方利用预主密钥生成会话密钥,后续通信均使用该密钥加密。
证书验证的重要性
证书由受信任的证书颁发机构(CA)签发,用于证明服务器的身份,如果浏览器显示“连接不安全”,通常意味着证书过期、域名不匹配或CA不受信任,对于企业而言,部署正确的SSL证书是建立用户信任的第一步。

常见问题排查与优化策略
在实际开发或运维中,连接失败或延迟高是常见问题,以下是几种典型场景及解决办法。
连接超时(Connection Timeout)
现象:客户端发送请求后,长时间无响应,最终报错。
原因:
– 服务器未启动或防火墙拦截。
– 网络路由不通。
– 服务器负载过高,无法及时处理新连接。
解决步骤:
1. 使用`ping`命令测试网络连通性。
2. 检查服务器防火墙规则,确保端口(如80、443、8080)已开放。
3. 查看服务器日志,确认服务进程是否正常运行。
4. 检查负载均衡器配置,确保后端服务器健康检查通过。
连接重置(Connection Reset)
现象:连接建立后突然中断,报错“Connection reset by peer”。
原因:
– 服务器主动关闭连接,通常是因为客户端请求格式错误。
– 中间网络设备(如路由器、防火墙)检测到异常流量并阻断。
– 服务器资源耗尽,强制断开空闲连接。
解决步骤:
1. 检查HTTP请求头是否符合规范,特别是Content-Type和Host字段。
2. 调整客户端的Keep-Alive超时时间,避免长时间占用连接。
3. 检查服务器配置的最大连接数限制,适当调高或优化连接复用策略。
高并发下的连接池管理
在高流量场景下,频繁建立和断开TCP连接会带来巨大的性能开销,连接池技术至关重要。
连接池的工作原理
连接池预先创建一组与数据库或后端服务的连接,当客户端需要交互时,从池中借用连接;使用完毕后,归还连接而非关闭,这避免了重复握手的开销。
关键配置参数
– 最大连接数:根据服务器硬件资源和业务需求设定,避免过多连接导致内存溢出。
– 最小空闲连接数:保持一定数量的空闲连接,以应对突发流量。
– 连接超时时间:设置合理的超时阈值,自动清理无效连接,释放资源。

未来趋势:QUIC协议的崛起
随着5G和物联网的发展,传统TCP+TLS+HTTP/2的组合在弱网环境下表现不佳,QUIC协议(基于UDP)应运而生,旨在解决这些问题。
QUIC的优势
– 多路复用:在一个UDP连接中实现多个独立的数据流,避免队头阻塞。
– 0-RTT连接建立:对于之前连接过的服务器,客户端可以几乎零延迟地发起请求,极大提升用户体验。
– 内置加密:TLS 1.3集成在协议层,安全性更高,握手过程更简洁。
adoption现状
Google的Chrome、Firefox等主流浏览器已支持QUIC,YouTube、Netflix等视频平台也在广泛使用,对于高并发网络架构优化而言,关注QUIC协议的应用将是提升系统性能的重要方向。
Q&A:关于连接建立的常见疑问
TCP和UDP在价格上有什么区别?
协议本身是开源标准,没有直接的价格差异,但在实际应用中,TCP因需要更多的计算资源进行确认和重传,可能在服务器CPU消耗上略高;UDP虽然节省资源,但可能需要应用层实现复杂的重传逻辑,增加开发成本,对于云服务器带宽计费而言,两者均按实际传输流量或带宽峰值计费,无本质区别。
为什么我的本地连接总是超时?
本地连接超时通常由防火墙设置、端口未开放或IP配置错误引起,建议首先检查本地防火墙是否允许出站连接,其次确认服务器IP和端口是否正确,最后使用`telnet`或`nc`命令测试端口连通性,排除网络层问题。
如何判断连接是否安全?
在浏览器中,查看地址栏是否有锁形图标,并点击查看详情,确认证书有效且域名匹配,对于API调用,确保使用HTTPS协议,并验证服务器证书指纹,防止中间人攻击。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/%e6%9c%8d%e5%8a%a1%e5%99%a8%e5%92%8c%e5%ae%a2%e6%88%b7%e7%ab%af%e5%a6%82%e4%bd%95%e5%bb%ba%e7%ab%8b%e8%bf%9e%e6%8e%a5%ef%bc%9f%e5%bb%ba%e7%ab%8b%e7%a8%b3%e5%ae%9a%e7%bd%91%e7%bb%9c%e8%bf%9e%e6%8e%a5/