服务器多端口访问配置文件的核心是通过精确的规则定义,确保多个服务端口按需开放,同时守住安全底线。无论你跑的是Web服务、数据库还是自定义应用,一套清晰的端口访问规则能让你在灵活性和安全性之间找到平衡点,下面直接从实际场景和操作入手,拆解配置文件的写法与最佳实践。
为什么需要多端口访问配置文件
纯粹靠手工敲命令开放端口,临时排查还行,长期维护必然出乱子,配置文件能把所有端口访问规则集中管理,方便回溯、审计和迁移。
多端口访问的常见场景
- Web服务器同时监听80和443端口,外加一个后端API的8080端口。
- 数据库集群需要多个节点间通信,每个节点要开放多个端口(如3306、4444、4567等)。
- 微服务架构下每个服务绑定独立端口,但对外只暴露网关的80/443,内部端口靠配置文件管控。
- 游戏服务器或流媒体服务需要指定UDP端口范围,同时还要开放TCP控制端口。
配置文件 vs 直接修改系统文件
直接改/etc/sysconfig/iptables或/etc/network/interfaces虽然也能实现多端口访问,但缺乏统一管理工具的情况下,容易漏掉规则或产生冲突,现在主流做法是使用Firewalld、UFW或iptables-persistent这类带配置文件的工具,规则变更后只需重载配置即可生效,而且支持zone/concept等高级逻辑,更适合多端口混合场景。
服务器多端口访问配置步骤
这部分直接上实操,覆盖最常用的两种环境:Linux防火墙配置文件和服务端配置文件(如Nginx反向代理)。
端口访问配置文件怎么设置
以CentOS 7/8的Firewalld为例,配置文件本身是XML格式,存放在/etc/firewalld/zones/下,手动编辑public.xml,加入端口规则:
<zone>
  <short>Public</short>
  <description>For use in public areas.</description>
  <service name="ssh"/>
  <service name="dhcpv6-client"/>
  <port port="80-85" protocol="tcp"/>
  <port port="443" protocol="tcp"/>
  <port port="3000-3010" protocol="tcp"/>
</zone>
保存后执行firewall-cmd --reload,端口范围一次性开放,比一条条加命令快得多,如果习惯用命令行,也可以直接写规则进配置文件:

firewall-cmd --permanent --add-port=80-85/tcp
firewall-cmd --permanent --add-port=443/tcp
firewall-cmd --permanent --add-port=3000-3010/tcp
firewall-cmd --reload
无论哪种方式,配置文件都保持了一份可复用的记录。行业共识认为,将端口规则写在配置文件而非运行时临时添加,能减少重启后规则丢失的风险。
多端口映射配置文件示例
假如你有一个Nginx实例需要把外部多个端口映射到内部不同服务,主配置文件/etc/nginx/nginx.conf或conf.d/下的子文件里,可以这样写:
server {
    listen 8080;
    location / {
        proxy_pass http://192.168.1.10:80;
    }
}
server {
    listen 8081;
    location / {
        proxy_pass http://192.168.1.10:3000;
    }
}这样一台服务器就能通过多端口映射配置文件,把外部请求分发到不同端口上的服务,而无需为每个服务单独开一台机器。业内专家指出,这种配置在云原生环境下尤其常见,配合容器化部署,一个宿主机可以轻松管理几十个端口映射。
多端口访问的安全规则与权限控制
开放端口越多,攻击面越大,所以配置文件里的安全规则必须严格。
端口访问控制规则配置
在Firewalld的配置文件中,你可以针对不同来源IP做白名单:
<rule family="ipv4">
  <source address="192.168.1.0/24"/>
  <port protocol="tcp" port="22"/>
  <accept/>
</rule>
或者使用rich-rule直接写入配置文件,实现端口访问控制规则配置的更精细管理,例如只允许特定IP访问某个端口:
firewall-cmd --permanent --add-rich-rule='rule family="ipv4" source address="10.0.0.5" port protocol="tcp" port="3306" accept'
对于需要严格隔离的场景,还可以在默认区域(public)中只开放80和443,其他端口全部放进内部区域(internal),然后在内部区域的配置文件中放开所有服务端口。这样即使外部扫描到其他端口,防火墙也会直接拒绝,因为默认规则是drop。
常见安全误区
- 只要IP白名单够长,端口全开也没事。 实际上白名单规则一旦写错,等于对全世界开放。多数情况下,应该先禁止所有端口,再按需开放。

- 防火墙配置文件和端口映射文件各自独立,没有关联。 如果Nginx监听了8080,但防火墙没放行,用户访问必然超时,所以配置完成后建议用
nmap或telnet从外部验证,确保防火墙规则与应用配置一致。 - UDP端口比TCP安全,可以随便开。 很多DDoS攻击就是利用UDP放大,所以UDP端口同样需要限制来源IP,甚至可以使用rate limit规则。

排查与优化:多端口配置常见问题
即使配置文件写对了,运行中也会遇到各种问题,主要集中在端口冲突和性能瓶颈上。
端口冲突与占用分析
当配置文件里有两个server同时监听同一个端口时,Nginx会启动失败,检查方法:
- 用
ss -tlnp或netstat -tlnp查看当前占用端口的进程PID。 - 确认配置文件里
listen指令没有重复,尤其注意default_server参数是否冲突。 - 如果使用反向代理,内部端口被其他服务占用,也会导致502错误。建议在配置文件中为每个服务分配独立的端口范围,并做好注释,避免多人协作时覆盖。
性能与连接数限制
开放多个端口意味着服务器要处理更多的并发连接,以下因素直接影响性能:
- 内核参数
net.ipv4.tcp_max_syn_backlog和fs.file-max,如果端口配置过多但系统限制没调高,高并发时会出现丢包。 - 防火墙规则数量:iptables规则过多且顺序不合理,包过滤效率会下降。统计显示,当规则超过1000条时,性能下降明显,建议将高频访问的端口规则放在前面,低频或白名单规则放后面。
- Nginx的
worker_connections,如果配置了多个端口,每个端口都会占用worker进程的处理能力,需要根据实际连接数调整worker_processes和worker_rlimit_nofile。
综合对比:不同工具配置多端口的优劣
| 工具/方法 | 配置文件位置 | 多端口范围支持 | 动态重载 | 适用场景 |
|---|---|---|---|---|
| iptables | /etc/sysconfig/iptables | 通过multiport模块支持 | 重启服务或重载 | 老系统、自定义转发 |
| Firewalld | /etc/firewalld/zones/ | 原生支持端口范围 | firewall-cmd –reload | CentOS 7+/RHEL 7+ |
| UFW | /etc/ufw/ | 支持端口范围 | ufw reload | Ubuntu/Debian 桌面及服务器 |
| Nginx/Apache | /etc/nginx/conf.d/ | 通过listen指令 | nginx -s reload | 反向代理、Web服务多端口映射 |

Firewalld在配置文件层面提供了zone和rich-rule,管理多端口访问时最灵活;Nginx则适合做应用层的端口分发,如果两者结合使用前端用Firewalld控制流量入口,后端用Nginx做端口映射安全性和可维护性都能达到较高水平。
服务器多端口访问配置文件常见问题
Q1: 服务器多端口访问配置后无法连接,通常是什么原因?
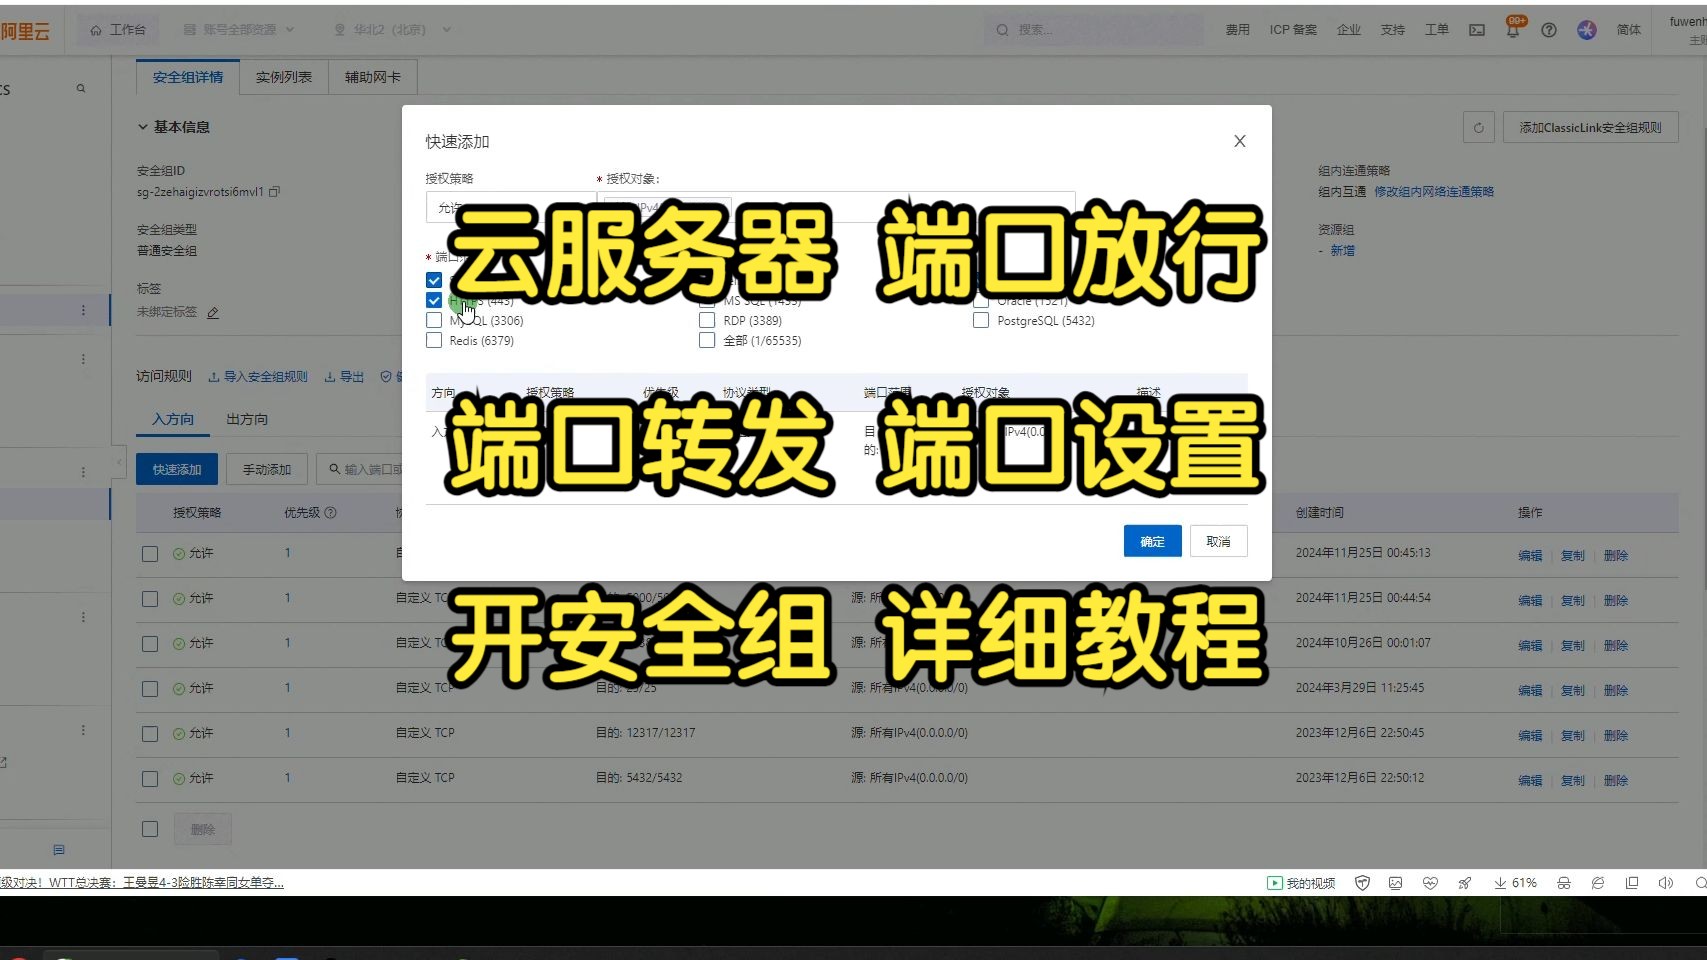
A: 最常见的原因是防火墙上只放行了端口,但服务进程没有绑定到正确的IP地址或端口,请先用ss -tlnp确认服务监听状态,再用firewall-cmd --list-ports检查规则是否匹配。如果服务器使用了云平台的安全组,也需要检查云控制台里是否放行了对应端口,这部分不受操作系统配置文件控制。
Q2: 多端口配置文件的优先级是如何生效的?
A: 对于防火墙类配置文件(如Firewalld),规则按从上到下的顺序匹配,先匹配到的规则生效,如果都没有匹配则走默认规则(zone的默认动作),对于Nginx等反向代理配置,多个server块之间通过listen指令的端口和域名区分,不存在优先级问题,但如果有两个server监听相同端口和域名,则第一个加载的配置生效,所以建议将每个server的配置文件按数字编号排序。
Q3: 开放多个端口如何保证安全,特别是对内部服务?
A: 建议采用分层策略:对外只暴露必要的端口(如80、443),其余端口全部绑定到内网IP或localhost,并在防火墙配置文件中限制来源IP段,同时开启日志审计,定期检查/var/log/firewalld或/var/log/messages,绝大多数安全事件都能从端口访问日志中找到线索,行业最佳实践是每季度重新审查一次端口访问配置文件,关闭不再使用的端口,并将规则数量控制在合理范围内。
回到开头的结论:多端口访问配置文件不是一堆规则的堆砌,而是你掌控服务器网络入口的蓝图。 写好它,等于守住了服务可用性的第一道门,也拦住了大部分不必要的风险。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/%e6%9c%8d%e5%8a%a1%e5%99%a8%e5%a4%9a%e7%ab%af%e5%8f%a3%e8%ae%bf%e9%97%ae%e9%85%8d%e7%bd%ae%e6%96%87%e4%bb%b6_%e7%ab%af%e5%8f%a3%e8%ae%bf%e9%97%ae%e7%b1%bb/