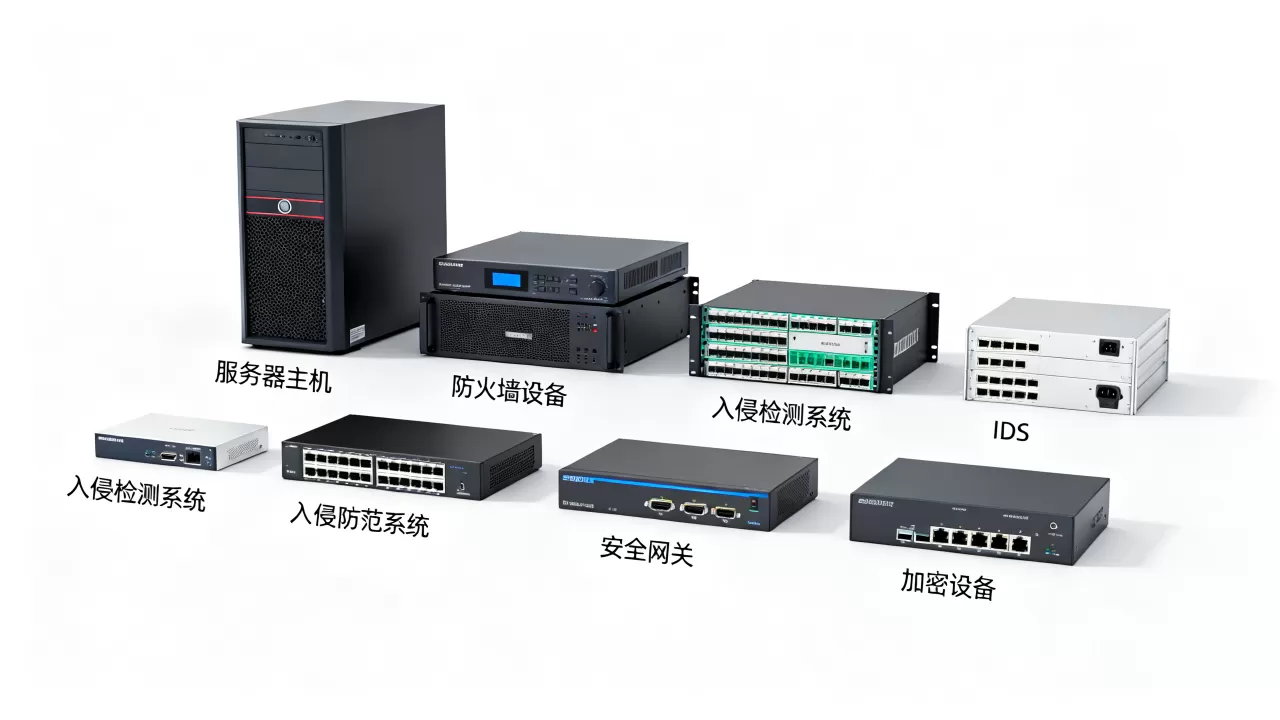
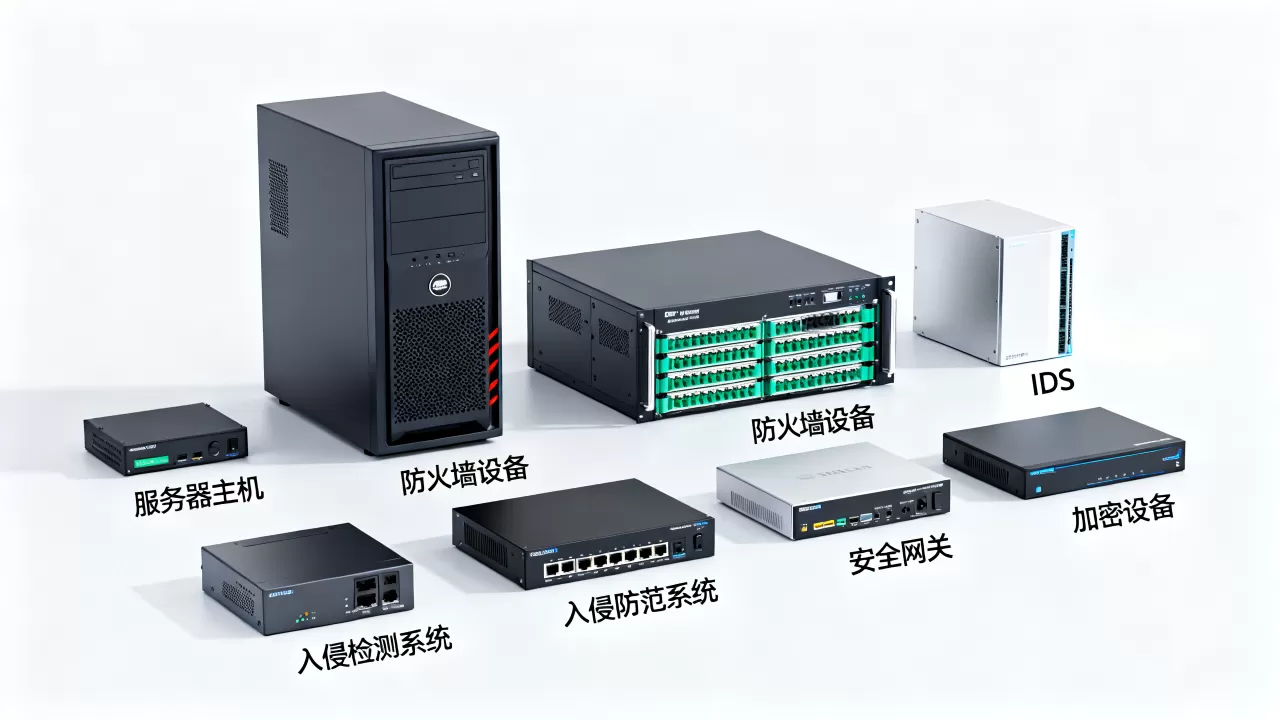
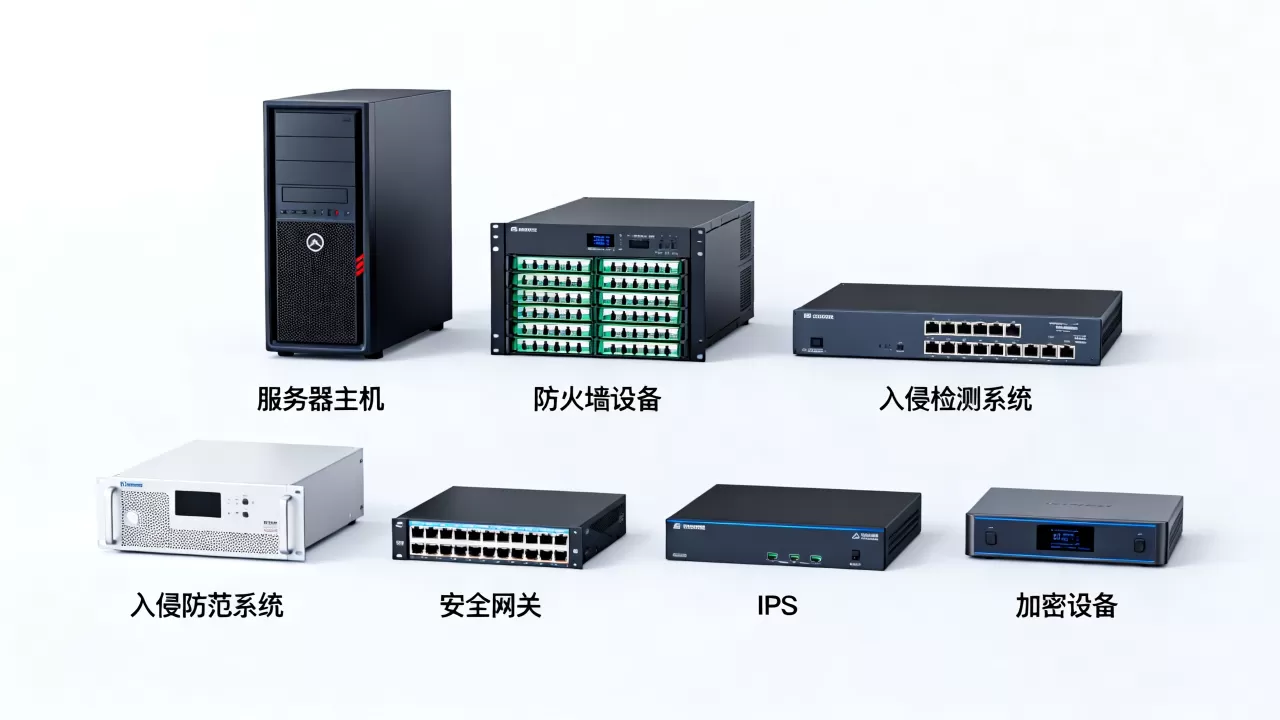
服务器安全组件主要分为“事前防护”“事中监测”“事后溯源”三大类,具体包括防火墙组件、入侵检测与防御系统、Web应用防火墙、安全漏洞扫描器、日志审计系统、主机加固工具和备份容灾组件等,实际部署时需按业务场景组合使用。
服务器安全组件有哪些?先看核心分类框架
很多刚开始接触服务器运维的朋友,会把安全组件简单理解成“装个杀毒软件”,真实情况要复杂不少,服务器安全组件的核心目标,是围绕数据生命周期构建多层防线,业内专家指出,一套完整的服务器安全体系,应当同时覆盖网络层、主机层和应用层。


我最近排查过不少服务器被入侵的案例,发现一个共性规律:被攻破的服务器,往往只部署了单一安全工具,缺少联动配合,下面直接按功能维度拆解,把最常见的服务器安全组件一次说清楚。
网络层安全组件:守好大门
防火墙是服务器安全组件里最基础的一类,无论是硬件防火墙还是云平台提供的安全组,核心作用都是做流量过滤,比如简米云、酷番云上的安全组规则,本质上就是五元组过滤,源IP、目的IP、协议、端口、动作这五个要素组合成白名单或黑名单策略。
配置建议:
- 默认拒绝所有入站流量,只放行业务端口(如80、443、3306等)
- SSH登录端口不要使用默认的22,改成高位端口并做来源IP限制
- 每季度review一次规则清单,删除过期策略
DDoS高防IP是特殊场景下的网络层组件,当业务频繁遭流量攻击,单靠带宽硬扛不现实,高防IP把流量牵引到清洗节点,过滤后再回源到真实服务器,这个组件在游戏运营、电商大促、金融交易等场景中是刚需。
主机层安全组件:加固每一寸土地
主机防护组件负责保障操作系统和业务进程的安全。云安全中心(安骑士、云镜等)这类主机侧Agent产品,是目前业内应用相当广泛的组合,它的核心能力包括:
- 暴力破解防御:监测SSH、RDP等登录行为,发现连续失败尝试自动封禁来源IP
- 异常进程检测:识别反弹Shell、可疑命令执行、Webshell写入等行为
- 漏洞基线核查:自动检查系统补丁缺失、弱口令、危险配置项
- 恶意文件查杀:对磁盘文件做实时扫描,清除木马病毒
主机入侵检测系统(HIDS)是整个安全体系中的重要参考组件,它直接运行在操作系统内核侧,记录系统调用行为,能发现绕过传统防火墙的入侵痕迹,比如攻击者植入内核后门Rootkit、篡改系统文件等隐蔽行为,HIDS都能捕捉到。
应用层安全组件:关注业务逻辑
这个层级的核心组件是Web应用防火墙(WAF),它和网络层防火墙的区别在于:网络防火墙看的是“四层”IP加端口,WAF解析的是“七层”HTTP/HTTPS协议内容,能识别SQL注入、XSS跨站脚本、命令注入等攻击特征。
以电商网站的搜索接口为例,攻击者可能构造
?keyword=1 AND sleep(5)这样的参数,正常的网络防火墙完全无法识别这串字符串的意义,但WAF的规则引擎能匹配到SQL注入特征并直接拦截。
API安全网关也是近期比较受关注的应用层组件,业务系统对外开放API接口时,统一入口做认证鉴权、参数校验、流量控制、敏感数据脱敏,避免业务接口直接被遍历调用或越权访问。
服务器安全防护搭配方案:不同场景怎么选
真正困扰大家的问题往往不是“有哪些组件”,而是“我该装哪些”,答案取决于你的业务体量和敏感程度。
个人博客或小型展示站
这类场景流量不大、数据容灾要求低,安全性需求集中在“别被当跳板”和“页面别被篡改”。
| 组件类别 | 推荐方案 | 功能说明 |
|---|---|---|
| 网络防护 | 云平台安全组+基础防火墙 | 限制端口访问 |
| 主机防护 | 免费版云安全中心 | 暴力破解防护 |
| 应用防护 | 简单WAF规则/伪静态 | 过滤基础攻击特征 |
| 备份组件 | 宝塔面板定时备份+云快照 | 数据可回溯恢复 |
这套方案基本是零额外成本或者低成本,直接用云平台自带的基础能力就能搭建。
电商或金融类交易系统
这类场景直接关联资金流动,对安全组件的要求提升好几档。
- 必须部署商业级WAF,且开启核心防护规则集,实时更新攻击特征
- 接入DDoS高防IP,配置弹性防护阈值
- 主机侧部署完整的HIDS,开启全量日志记录,便于出事之后溯源
- 数据库独立放在内网,不和Web应用同一台服务器,连接账号定期轮换
- 定期请第三方安全团队做渗透测试,检测逻辑层的漏洞
行业的普遍共识是,交易类系统的安全预算不应低于IT总预算的10%到15%,别把服务器安全组件的采购当成纯成本项,它本质是业务的存续保障。
政务或医疗类内网业务
这类系统往往部署在专有云或物理机房内,与外网隔离,核心安全组件更看重合规审计能力:
- 日志审计系统:全量记录操作行为,满足等级保护测评的留存180天以上要求
- 数据库审计系统:旁路监听数据库流量,发现异常SQL操作并告警
- 主机加固工具:统一基线配置,关闭危险服务,增加账号密码复杂度策略
- 堡垒机:所有运维人员跳板登录,操作过程全程录屏回放
服务器安全组件部署实战:操作路径示例
理论列了一堆,怎么落地?以CentOS 7/8系环境为例,演示几个关键组件的部署和验证。
HIDS组件的部署验证过程
# 下载并安装Agent(安装包以实际服务商提供为准)
wget http://security-agent.example.com/installer.sh
sudo bash installer.sh --region cn-beijing
# 安装后检查Agent运行状态
systemctl status aegis
# 预期输出: active (running)
# 测试Webshell查杀功能(创建测试文件)
echo "<?php @eval($_POST['x']);?>" > /tmp/test.php
# 观察控制台是否出现告警记录
装好Agent的头一天,建议登录控制台查看资产发现结果,正常能看到完整的进程列表、开放端口列表、计划任务项列表,如果某台服务器资产里出现了几台根本不知道存在的ECS实例,说明账号安全已经出问题了。
WAF接入的流量测试方法
以接入云WAF为例:
- 在DNS解析处,把网站记录改为CNAME指向WAF实例提供的别名地址
- 等待域名解析生效,用
dig命令确认解析结果已指向WAF地址段 - 访问
https://你的域名/?id=1 AND 1=1,预期返回拦截页面 - 检查WAF日志中的攻击记录详情
这个操作验证的是WAF链路是否真正串通了流量,大概率你会发现原来拦截动作没生效,原因通常是源站回源地址没加入白名单,导致WAF回源请求被源站安全组拦截,形成环路。
服务器安全组件选型避坑指南
市场上一堆安全产品报出来的名字相似,实际能力差别很大,这里总结几个容易踩坑的认知误区。
开源的免费的够用了
ClamAV开源杀毒软件对付老病毒没问题,但面对新型变种和APT攻击的检测率确实有限,免费WAF的规则更新速度滞后于商业版,漏报风险更高,看预算可以接受,但得理解这个风险敞口。
装了组件就能抵御所有攻击
安全组件数量越堆越多,但日志和告警没人看,等于白装,不少企业的态势感知大屏在墙上挂着吃灰,攻击者的痕迹已经出现了上百条告警,却没人去响应处置。安全组件的有效性高度依赖运营人员的持续跟进,没有响应机制的安全体系只是装饰。
服务器安全组件的价格差距不大
商业版WAF年费从几千到几十万都有,差异体现在防护QPS(每秒请求数)、规则库丰富度、AI语义分析能力以及专属安全服务团队的支撑级别,选购时先算清楚自身业务的峰值并发量和被攻击后的潜在损失,再对应匹配档位。
只防外不防内
内部人员泄露、测试环境转生产、离职员工走后门操作,这些安全事件占比很高,部署安全组件时,记得把内网威胁监控、数据防泄漏(DLP)、账号权限收敛也纳入计划。
关于服务器安全组件部署顺序的关键认知
刚接触服务器安全隐患的用户,容易犯的一个错误是:一上来就买齐全套组件,搞得十分复杂,最后运维成本直接失控。
合理的推进顺序建议是:
第一步:先上基础合规的免费组件,把漏洞扫描、基线核查、日志记录做起来,摸清资产家底
第二步:上线主机的HIDS和网络层防火墙,封堵最直接的入侵路径
第三步:业务侧启用WAF并接入高防IP,重点保护对外Web入口
第四步:部署审计类组件(数据库审计、堡垒机、日志分析),完善事后的溯源能力
第五步:将各类组件的告警统一接入SIEM(安全信息与事件管理)平台,形成联动处置闭环
不同规模的企业对服务器安全组件的需求各有侧重,初创公司把前两步做完,大概率能应付绝大多数攻击场景,超过50台服务器的规模,就值得部署SOC(安全运营中心)角色来统一管理告警。
服务器安全评估与验证的实操方法
组件部署完之后,定期做攻防演练非常有必要,以下是安全工程师常用的自检清单,可以直接照抄使用。
检查系统层面:
- SSH配置是否禁用了root直接登录
- /etc/sudoers里面是否存在权限过大的普通用户
- 系统关键文件(/etc/passwd、/etc/shadow)是否有最近异常改动
检查应用层面:
- Web目录下是否存在不在发布清单里的文件(重点排查塔利班风格混淆文件名)
- 数据库慢查询日志中是否存在大量类似
SELECT FROM users WHERE id=1 OR 1=1的语句 - 上传接口是否严格校验了文件扩展名和Content-Type
检查网络层面:
- 执行
netstat -tunlp查看有没有非预期的高位端口监听 - 安全组规则里是否有多余的
0.0.0/0全开放记录 - 防火墙日志中是否有规律性的扫描探测行为
行业共识认为,安全建设不是百米冲刺,而是一场持久的马拉松,服务器安全组件是地基,持续的监控、响应、修复才是决定安全水位的地上层,今天的互联网攻击手段层出不穷,没有任何单一组件能提供100%的保护,组合一套多层防御体系,是保持安全水位线的最有效路径。
Q&A:关于服务器安全组件有哪些的补充解答
Q1:Windows服务器和Linux服务器需要部署的安全组件有什么差异?
核心差异在主机防护层,Linux服务器更依赖HIDS检查系统调用和文件完整性,Windows服务器则建议组合微软官方的Defender for Endpoint与第三方EDR产品,同时注意启用Windows防火墙的入站规则,以及定期更新补丁,网络层和应用层的组件选择基本一致。
Q2:小预算或预算紧张的情况下,优先购买哪种服务器安全组件?
首要买主机侧Agent产品,云安全中心的基础版价格很低,能解决暴力破解、漏洞检测和Webshell查杀三大最紧迫问题,其次是WAF的入门版,保护Web业务入口不受恶意扫描和注入攻击,预算实在有限时,至少要开通云平台自带的基础安全防护套餐并开启所有默认监控项。
Q3:采购服务器安全组件时,应当关注厂商的哪些服务能力?
关注三点:规则库更新频率,重大漏洞爆发时是否能24小时内发布紧急规则;云端安全专家的响应速度,出现安全告警后能否快速协助研判;产品接口开发能力,是否方便把告警数据推送到企业的自动化运维平台做联动处置,安全组件是工具,厂商的安全服务能力决定了工具实际能发挥多大价值。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/703479.html