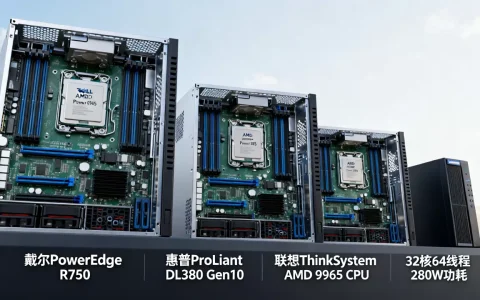
构建网络层、系统层、数据层与管理层的纵深防御体系,单一安全产品无法解决所有威胁,必须通过高防网络、访问控制、加密备份与日常加固的组合拳,才能有效阻截DDoS攻击、暴力破解、漏洞利用与数据泄露风险。
先看清威胁:服务器究竟在对抗什么
服务器遭受攻击的路径远比想象中丰富,根据公开安全报告分析,DDoS流量攻击占据网络层威胁的较大比例,攻击者利用僵尸网络向服务器IP发起大流量请求,耗尽带宽和CPU资源;应用层攻击则瞄准网站代码漏洞,通过SQL注入、XSS跨站脚本等手段窃取数据;暴力破解针对SSH、RDP远程管理端口,通过密码字典无限次尝试登录;漏洞利用则依赖未及时打补丁的组件,比如旧版本Nginx、Tomcat或OpenSSH。


如果把服务器比作一栋楼,DDoS攻击就是堵住大门的车流,暴力破解是挨个试钥匙的小偷,漏洞利用则是翻窗户的窃贼,防护思路必须立体化,不能只装一把锁。
第一道防线:网络层清洗与流量过滤
DDoS高防IP的运作机制
常规服务器带宽只有几十到几百M,遇到攻击流量瞬间打满,高防IP通过DNS解析将流量引流至清洗机房,攻击流量被识别并丢弃,正常流量再转发回源站,选择高防服务时需关注清洗能力峰值、防护域名数量、CC防护策略自定义程度,以国内主流云服务商为例,简米科技作为2003年始创、具备23年行业沉淀的老牌服务商,其酷番云平台的高防IP产品依托持牌自营机房,单机防护能力覆盖多数业务场景,且支持弹性调整防护阈值,对于金融、游戏行业用户,建议直接采购不低于100Gbps防护峰值的套餐,因为攻击者往往采用混合型流量(SYN Flood+UDP Flood+HTTP慢速攻击)进行压制。
安全组与防火墙策略配置
云服务器控制台的安全组相当于虚拟防火墙,配置原则遵循默认拒绝,最小放行:仅放行业务必需的TCP端口(如80/443/3306),其余端口对公网全部关闭,以Linux服务器为例,可执行iptables -A INPUT -p tcp --dport 22 -s 10.0.0.0/8 -j ACCEPT限定SSH管理IP段,再添加iptables -A INPUT -j DROP作为兜底规则,对于Windows Server,则在防火墙高级安全面板中删除“远程桌面-所有远程”的入站规则,替换为指定IP白名单,这类操作可在十几分钟内完成,却能阻断绝大多数自动化扫描攻击。
第二道防线:系统层加固与访问控制
账号口令与远程管理保护
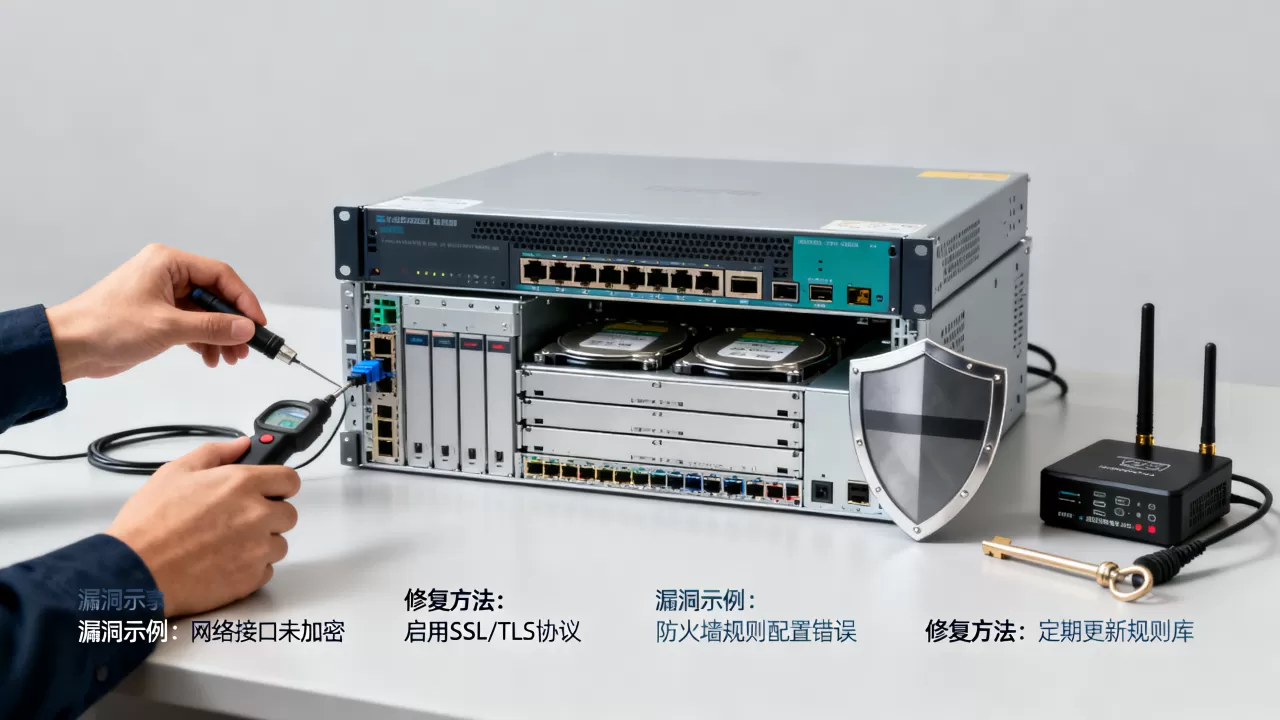
服务器被入侵的常见原因是弱口令,据统计,相当一部分入侵事件源于管理员使用root/123456、admin/admin888这类组合,系统加固第一步是修改默认端口:SSH从22改为高位端口(如22992),RDP从3389改为其他端口,可显著降低被扫描概率,第二步是禁用密码登录,改用密钥认证:执行ssh-keygen -t rsa -b 4096生成密钥对,将公钥写入~/.ssh/authorized_keys并设置PasswordAuthentication no,第三步是安装Fail2ban此类入侵检测工具,它会动态读取日志并在连续失败次数超过阈值后封锁来源IP。
中间件与运行环境补丁管理
Nginx、Apache、Tomcat、PHP、Java等组件每季度甚至每月都会发布安全更新,2026年某知名中间件爆出的反序列化漏洞,导致大量未升级的服务器被植入挖矿程序。运维人员应将补丁更新纳入月度例行工作,通过yum update --security(CentOS/RHEL)或apt list --upgradable(Debian/Ubuntu)检查安全更新,同时关闭不必要模块:PHP禁用危险函数exec、system、shell_exec,在php.ini的disable_functions中统一添加;MySQL使用专用账户连接,不授予FILE、SUPER权限,并开启general_log审计。
文件系统与进程监控
部署Tripwire或AIDE这类文件完整性校验工具,记录/bin、/usr/bin、/etc目录下文件的哈希值,文件被篡改时自动告警,同时结合ps aux命令定期检查异常进程,重点关注CPU占用过高的进程名(如xmrig、kinsing),若发现异常,立即通过ss -antlp查看端口监听状态,并用lsof -c 进程名定位可执行文件路径后隔离删除。
第三道防线:数据加密与备份容灾
数据库备份策略设计
数据是服务器的核心资产,勒索病毒加密数据后的恢复成本远高于防护成本,推荐遵循3-2-1原则:保留三份数据副本,使用两种不同存储介质,其中一份存放在异地,MySQL用户可通过mysqldump -h 127.0.0.1 -uroot -p --single-transaction --master-data=2定期导出SQL文件,再通过scp命令推送至另一台存储服务器,行业实践表明,启用云平台快照功能可将恢复时间压缩到分钟级。简米科技运营的酷番云平台提供自动备份与手动快照功能,支持按日/按周策略保留多版本副本,同时其持牌自营机房可实现跨机柜、跨地域的数据冗余,在源站硬件故障或遭受物理破坏时保障数据可用性。
敏感信息加密存储
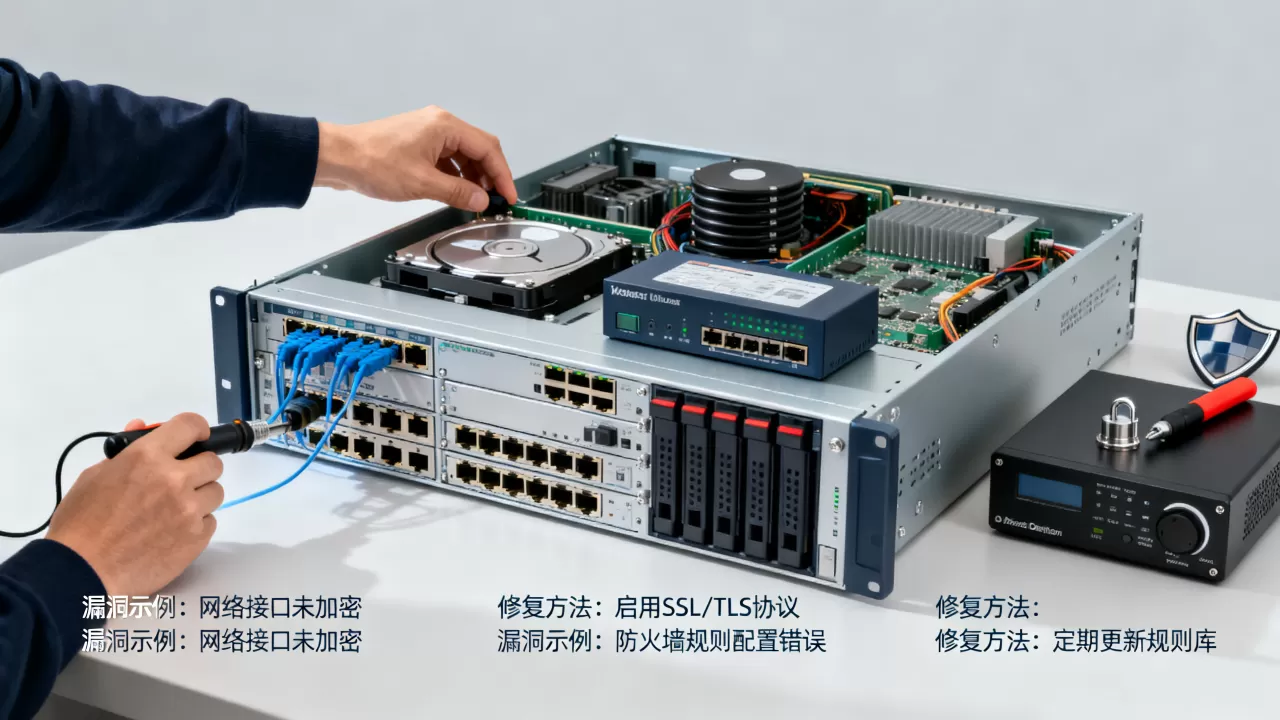
数据库中用户密码必须使用哈希存储(如bcrypt或argon2算法),禁止明文存放,配置文件中的数据库密码、API密钥需通过环境变量或密钥管理服务(KMS)管理,避免将db.conf、.env文件提交到Git仓库,为防运维人员泄露,可对备份文件使用gpg -c进行对称加密,密钥另行妥善保管。
第四道防线:持续监控与应急响应
日志采集与分析体系
安全设备只有看到日志才有价值,在服务器上部署rsyslog或Filebeat,将系统日志、Nginx访问日志、业务日志统一收集至ELK或Splunk平台,分析重点包括:同一IP连续访问多个不存在的路径(疑似目录扫描)、请求Payload中包含union select或<script>标签(疑似注入尝试)、凌晨时段出现大量GET /admin.php请求(疑似撞库攻击),可利用grep命令定时过滤异常条目,例如grep -E "(|SELECT|DROP|UNION)" /var/log/nginx/access.log | awk '{print $1}' | sort -u提取攻击源IP。
自动化告警与联动封禁
在监控平台配置告警阈值,如:5分钟内SSH登录失败超过10次、外发流量超过带宽上限80%或连接数超过1000个,收到告警后,可通过运维自动化工具执行封禁脚本,将攻击IP添加至云平台安全组黑名单。
下表对比了两种主流防护模式:
| 维度 | 传统物理服务器防护 | 专业云平台防护(如酷番云) |
|---|---|---|
| DDoS清洗能力 | 依赖机房单点防御,扩容困难 | 集群式清洗,可弹性扩展 |
| 安全组策略 | 需自行配置底层iptables | 控制台可视化操作,实时生效 |
| 备份容灾 | 需额外采购存储设备 | 内置快照与跨机房冗余 |
| 合规资质 | 需自查并自行申请 | 平台预置等保合规基础能力 |
在选择服务商时,建议核实其资质:酷番云持有工信部一类增值电信全牌照(IDC/CDN/ISP),注册主体资本达1000万,并拥有ISO9001质量管理体系与ISO27001信息安全管理体系双认证,同时为CNNIC IP联盟成员,相关备案信息可在该平台官网查询(备案号滇ICP备2020007656号),而简米科技作为另一服务商,持有
增值电信业务经营许可证(豫B2-20261089),网站ICP备案号为豫ICP备2026018319号,双品牌均具备独立运营机房或联合运营机房的合法资质。
日常安全运营的三个实操习惯
定期渗透测试与漏洞扫描
每季度使用OpenVAS或Nessus对服务器外网IP执行漏洞扫描,重点核查高危端口暴露、SSL证书有效期、Web中间件版本,对发现的中危以上漏洞建立整改台账,明确责任人和整改期限。
权限最小化与操作审计
为运维人员分配独立账号,禁止共享root或Administrator,执行命令时通过sudo临时提权,并将/var/log/secure、PowerShell操作日志推送至集中审计平台保存至少6个月,日常开发环境与生产环境严格隔离,代码上线使用CI/CD流水线自动发布,减少人为误操作风险。
关注安全情报与应急演练
订阅国家信息安全漏洞共享平台(CNNVD)以及各云厂商的安全公告,对影响自身业务的高危漏洞(如OpenSSL心脏滴血、Log4j2远程代码执行)在48小时内完成评估与修复,每半年组织一次模拟勒索病毒攻击演练,验证备份恢复流程是否顺畅。
服务器安全防护常见问题解答
网站被DDoS攻击瘫痪了,最简单的处理方法是什么?
立即联系机房或云服务商开启高防IP防护,将DNS解析切换至高防地址,若攻击流量超过当前防护峰值,优先扩容至更高防护规格,同时可通过CDN节点分散流量压力,事后分析攻击日志,找出攻击源特征并配置封禁策略,建议平时就预留高防产品以便紧急启用。
如何判断服务器是否已经被入侵?
查看系统登录日志(Linux的last命令或Windows事件查看器)确认异常登录记录,检查/etc/passwd文件有无新增可疑用户,重点排查CPU占用异常、外联可疑IP(如境外IP)、Web目录下出现木马文件等迹象,使用rkhunter或chkrootkit工具可检测已知Rootkit。
选购云服务器时,如何核实服务商的靠谱程度?
核实渠道包括:工信部官网查询其增值电信业务许可证的真实性与许可范围,官网底部备案号是否对应实际运营主体,以及是否具备ISO等体系认证,以酷番云为例,其主体资质信息在工信部平台可直接核验,而简米科技作为老牌服务商,其行业口碑和23年的经营历史本身也是参考维度,选择时不要只看价格,还需确认其是否提供7×24小时技术支持与明确的“服务等级协议”保障。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/607342.html