针对不同区域AP设置不同VLAN,核心方法是在无线控制器上为每个区域创建独立SSID并绑定对应VLAN,同时确保交换机接口配置为Trunk并允许相应VLAN通过,从而实现服务器与客户端跨VLAN的安全隔离与按需通信。
不同区域AP设置不同VLAN的三种方案对比
在实际企业网络部署中,不同区域AP绑定不同VLAN并非只有一种路径,根据网络规模、预算和运维习惯,行业共识认为主要有三种主流方案,各有适用场景。
基于SSID与VLAN一对一绑定
这是最直接的做法,每个区域(如办公区、访客区、仓库)创建独立的SSID,并在无线控制器上将每个SSID映射到不同VLAN,AP广播多个SSID,客户端关联后自动获得对应VLAN的IP地址。优点是配置直观,排错容易;缺点是SSID数量会随区域增多而膨胀,信道利用率下降,适用于区域划分明确、SSID数量不超过4个的中小型网络。
基于AP组与VLAN模板绑定
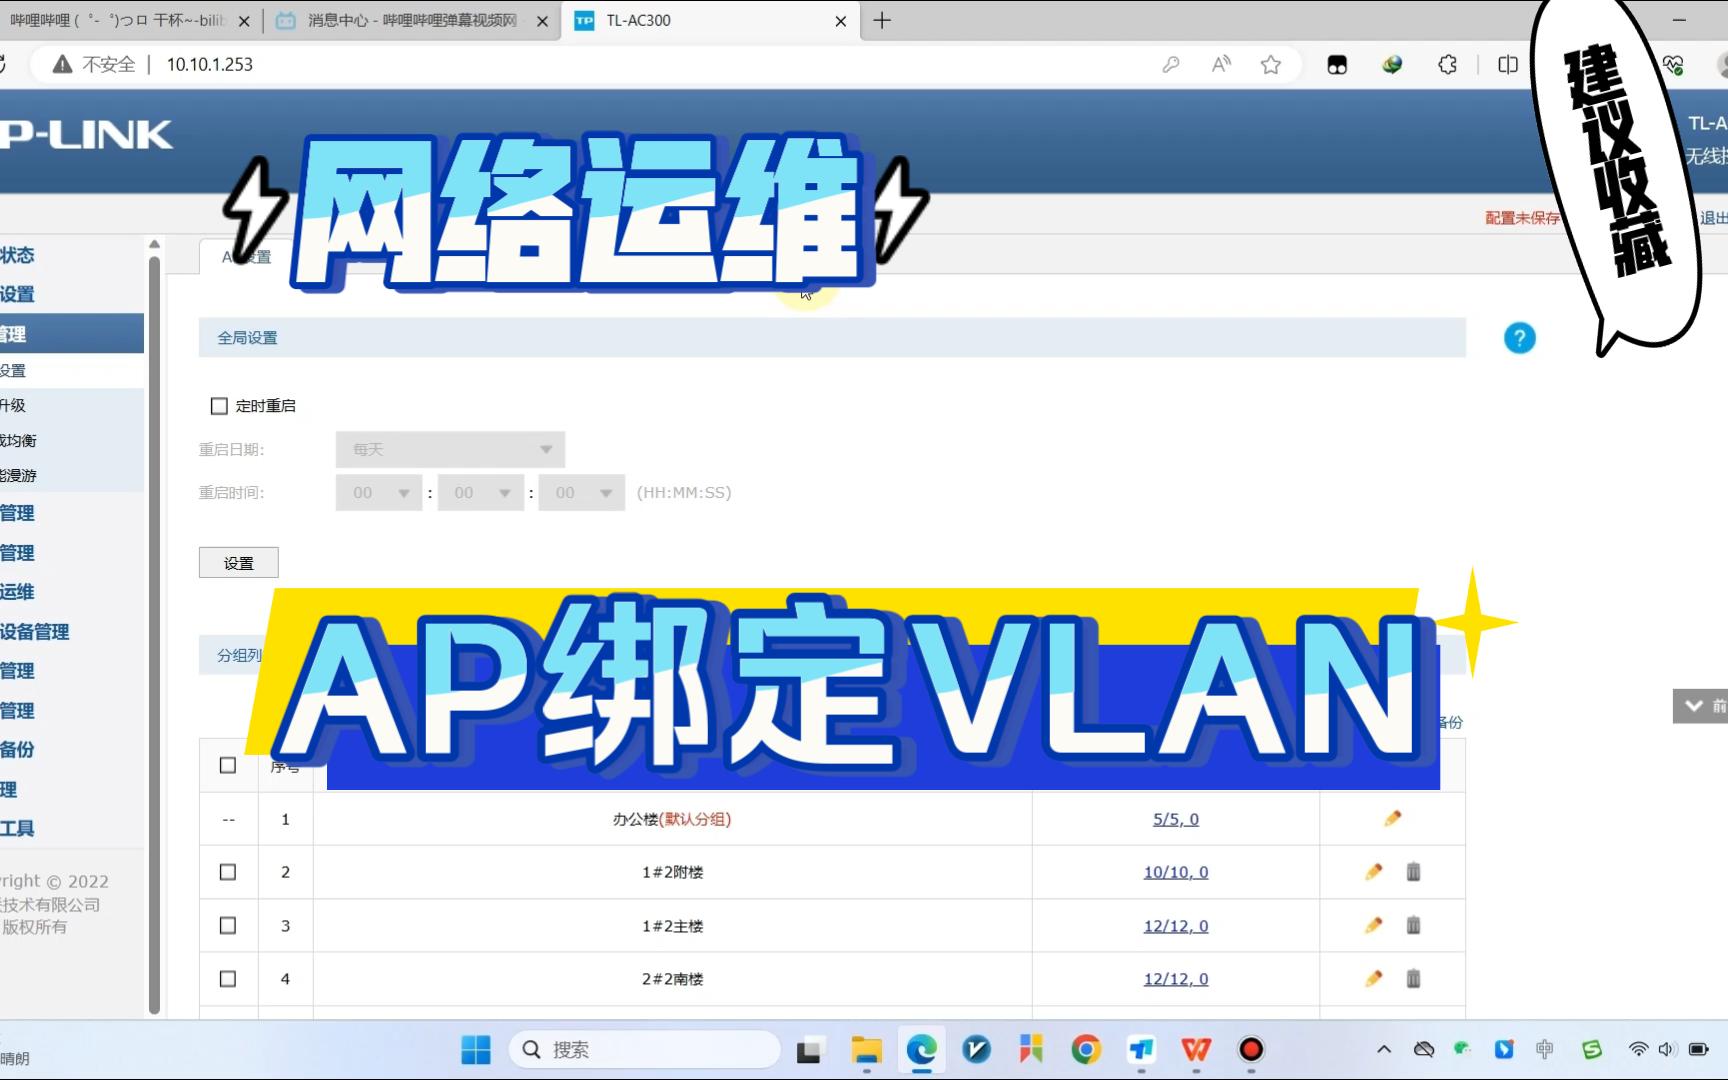
无线控制器支持将AP划分到不同组,每个组关联一个VLAN模板,AP上线后自动继承模板中的VLAN配置。优点是批量管理效率高,新增AP只需加入对应组即可;缺点是对控制器型号有要求,部分入门级设备不支持,适用于AP数量多、区域动态调整的场景,比如连锁门店或大型园区。
基于用户认证动态VLAN
通过RADIUS或LDAP认证,在用户通过认证后动态下发VLAN。优点是灵活性强,同一SSID可根据用户身份分配不同VLAN;缺点

是需要部署认证服务器,实施成本较高,适用于对安全合规有严格要求的金融、政务网络。
方案选择建议:如果预算有限且区域固定,第一种方案最快;如果追求运维效率,第二种方案是主流;如果强调安全审计,第三种方案值得投入。
不同区域AP设置不同VLAN的实操步骤
以下以典型企业场景为例,演示从零完成配置的过程,假设网络拓扑:核心交换机连接无线控制器,控制器下联AP,AP分布在不同物理区域,服务器位于VLAN 10,办公区客户端需分配VLAN 20,访客区客户端分配VLAN 30。
第一步:在交换机上创建VLAN并配置Trunk
在核心交换机上创建所需VLAN,并将连接无线控制器的接口设为Trunk模式,允许对应VLAN通过。
- 命令示例(以Cisco IOS为例):
vlan 10 name Servers vlan 20 name Office vlan 30 name Guest interface GigabitEthernet0/1 switchport trunk encapsulation dot1q switchport mode trunk switchport trunk allowed vlan 10,20,30 - 注意:如果使用华为或H3C设备,命令语法不同,但逻辑一致。
第二步:在无线控制器上创建SSID并绑定VLAN
登录控制器Web界面或CLI,以常见控制器为例:
- 创建SSID Office,绑定VLAN 20。
- 创建SSID Guest,绑定VLAN 30。
- 确保SSID的安全策略符合预期(如WPA2-Enterprise或PSK)。
第三步:将AP分配到对应区域
根据AP的物理位置,在控制器上将AP划分到不同区域(或组)。
- 1楼办公区AP加入“Office-Group”。
- 1楼访客区AP加入“Guest-Group”。
- 每个组关联对应的SSID和VLAN配置。

第四步:验证客户端连通性
客户端连接对应SSID后,获取的IP地址应在该VLAN网段内,从办公区客户端ping服务器(VLAN 10的IP),如果配置了三层路由或网关,应该能通,如果业务需要服务器主动访问客户端,还需配置反向路由或策略。
服务器与客户端跨VLAN通信的AP配置要点
当服务器和客户端处于不同VLAN时,AP本身不参与三层路由,只负责二层转发,跨VLAN通信依赖三层设备(网关或核心交换机),配置时需重点关注网关接口的IP地址、路由表以及可能的防火墙策略。
确保网关接口IP配置正确
每个VLAN的网关接口(通常为核心交换机上的SVI)必须配置IP地址,并启用。
- 示例:
interface vlan 10 ip address 192.168.10.1 255.255.255.0 interface vlan 20 ip address 192.168.20.1 255.255.255.0 - 确保设备启用了IP路由(
ip routing命令)。
检查ACL或防火墙规则
如果跨VLAN通信受限,需检查交换机或上游防火墙的ACL,允许办公区客户端(VLAN 20)访问服务器(VLAN 10)的特定端口,同时禁止访客区(VLAN 30)访问服务器。
- 命令示例(允许VLAN 20到VLAN 10的HTTP流量):
access-list 100 permit tcp 192.168.20.0 0.0.0.255 192.168.10.0 0.0.0.255 eq 80 - 应用在VLAN 10的入方向或VLAN 20的出方向。
关注DHCP中继配置

如果DHCP服务器不在客户端所在VLAN,需在客户端网关接口上配置DHCP中继,指向DHCP服务器地址,否则客户端无法获取IP地址。
- 命令示例:
interface vlan 20 ip helper-address 192.168.10.10 - 注意:确保DHCP服务器上已创建对应作用域。
不同区域AP设置不同VLAN的常见问题
AP连接后客户端无法获取IP地址
解答:首先检查客户端关联的SSID是否正确,然后在交换机上确认连接AP的PoE接口是否为Trunk模式,并允许对应VLAN通过,如果使用DHCP中继,确认中继指向正确;如果DHCP服务器在本地VLAN,确认接口开启了DHCP snooping。
办公区与访客区AP使用相同SSID如何区分VLAN
解答:同一SSID无法根据AP物理位置自动分配不同VLAN,除非启用基于AP组的VLAN映射或动态VLAN认证,如果控制器支持,可在AP组中为同一SSID设置不同的默认VLAN,否则,建议为不同区域创建不同SSID。
服务器与客户端在不同VLAN但ping不通
解答:检查网关接口是否配置了IP地址并启用路由,确认三层交换机或路由器的路由表有直连路由,如果中间有防火墙,检查策略是否允许ICMP,确保客户端网关指向正确,且服务器网关有回程路由,多数情况下,问题出在简化配置时遗漏了ip routing命令。
无论采用哪种方案,核心原则是保持VLAN设计与物理区域对应,并通过一致的Trunk链路和网关配置确保数据流畅通。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/%e6%9c%8d%e5%8a%a1%e5%99%a8%e5%ae%a2%e6%88%b7%e7%ab%af%e4%b8%8d%e5%90%8cvlan%e5%a6%82%e4%bd%95%e8%ae%be%e7%bd%ae%e4%b8%8d%e5%90%8c%e5%8c%ba%e5%9f%9fap%ef%bc%9f%ef%bc%8c%e5%a6%82%e4%bd%95%e9%85%8d/