服务器密码有效期没有统一标准,但业内共识是90天以内为安全区间,建议结合业务场景、合规要求以及运维成本综合设定,而非盲目套用固定天数。
服务器密码有效期多久合适?不同场景决定不同答案
很多运维人员习惯把密码有效期设为90天,觉得这是“标准答案”,其实这个数值并非凭空而来,它主要参考了等保2.0以及多数安全框架的基线要求,但“合适”与否,取决于服务器本身的角色、暴露面以及团队管理能力。
等保合规场景:硬性要求是第一道红线
对于政务、金融、医疗等需要过等保的行业,服务器密码有效期通常直接绑定在合规条款里,等保三级明确要求“密码周期不大于90天”,部分行业监管甚至要求30-60天,在这些场景下,有效期不是“建议”,是“必须”,如果系统中有业务系统、数据库或核心应用服务器,建议按90天为上限,再根据数据敏感度下调。
内部运维场景:平衡安全与效率
对于内网跳板机、堡垒机或测试服务器,密码有效期过长会增加泄露风险,过短则频繁改密引发运维抱怨,行业共识是90天可以兼顾,但若团队规模小、改密流程耗时,可适当延长至120天,但需配合多因素认证(MFA)来兜底,遇到互联网暴露的服务器(如Web、API网关),建议缩短到60天,甚至30天。
特殊场景:密码有效期也能“不设限”
如果服务器仅用于内部临时任务,且通过密钥认证或单点登录(SSO)访问,密码有效期本身的意义就被弱化了,此时可以将密码有效期设为“永久”,但前提是密码本身必须是强密码,并且启用登录失败锁定、异地登录告警等补偿措施,这种方式不建议在核心生产环境使用。
服务器密码过期怎么办?故障恢复与应急操作
密码过期后,远程登录会直接失败,如果是SSH或RDP,管理员可能被锁在门外,最常见的场景是:周一早上发现服务器连不上,一查是密码过期,掌握应急恢复手段,是运维基本功。

通过带外管理或控制台重置
所有物理服务器和云服务器都提供带外管理(如iLO、iDRAC、IPMI)或云控制台的VNC/远程终端,当密码过期导致SSH/RDP失效时,通过带外进入系统,可以用root或管理员账户直接修改密码,然后取消过期状态。
操作路径(以Linux为例):
- 控制台登录后执行
passwd <用户名>修改密码。 - 立即执行
chage -M 99999 <用户名>将有效期设为无限,或chage -M 90 <用户名>更新为90天。 - 使用
chage -l <用户名>验证新周期。
对于Windows:
- 远程桌面连不上时,通过云台VNC或本地KVM登录。
- 右键“计算机管理” → “本地用户和组” → 选中用户 → 取消勾选“密码永不过期”或“用户下次登录时须更改密码”。
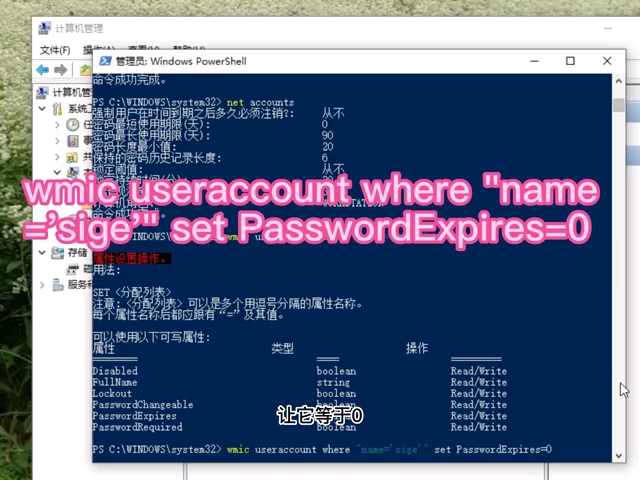
- 或者用命令
net user <用户名> <新密码> /logonpasswordchg:no强制重置。
利用单用户模式或恢复模式
如果连带外都无法登录(比如root密码同时过期且无其他管理员),Linux可以重启进入单用户模式(grub菜单加 single 或 init=/bin/bash),直接以root身份重置密码,Windows则可用安全模式或密码重置盘操作,注意:单用户模式需要物理或控制台访问权限,云服务器通常通过VNC实现。
自动改密脚本与告警
提前建立密码过期自动告警机制,避免被动,比如Linux下用cron定期执行 chage -l 检查剩余天数,剩余7天时发邮件通知;Windows用PowerShell脚本查询 net user 过期状态,结合任务计划发送告警,这样就不会出现“周一早上才发现”的尴尬。
服务器密码有效期设置方法:Linux与Windows全攻略
Linux系统:用chage命令精确控制
Linux下密码有效期主要由 /etc/shadow

文件控制,通过 chage 命令修改。
查看当前用户密码有效期:
chage -l <用户名>
输出中 Maximum number of days between password change 就是当前有效期。
设置有效期(例如90天):
chage -M 90 <用户名>
设置永不过期:
chage -M 99999 <用户名>
强制用户下次登录改密:
chage -d 0 <用户名>
批量操作时,可以结合 for 循环或 passwd -x 命令(-x 参数同样设置最大天数),注意:这些操作需要root权限。
Windows系统:本地策略与域策略
Windows服务器密码有效期在“本地安全策略”中配置。
本地策略路径:
控制面板 → 管理工具 → 本地安全策略 → 账户策略 → 密码策略 → “密码最长使用期限”,默认值通常是42天,可修改为1-999天,0表示永不过期。
命令行修改(一次性):
net accounts /maxpwage:90
这个命令设置所有本地账户的最长密码使用期限为90天,注意:它不针对单个用户,而是全局策略。
域环境下的策略:
在域控制器上通过“组策略管理”编辑默认域策略,路径同上,修改后通过 gpupdate /force 刷新,客户端用户下次登录时生效。
云服务器与批量管理
云厂商的镜像通常默认设置了密码有效期(如简米云默认90天),但部分镜像可能未开启,建议在初始化系统后立即执行:
- Linux:检查
/etc/login.defs中的PASS_MAX_DAYS参数,它决定新建用户的默认有效期。 - Windows:通过
secpol.msc确认策略是否生效。
对于上千台服务器的批量管理,推荐使用Ansible或SaltStack执行统一的 chage 或 net accounts 命令,并配合CMDB记录每个服务器的改密周期。

密码有效期太长或太短,隐患都很大
太长:密码长期不变,泄密后攻击者可以持续利用,据统计,相当一部分数据泄露事件中,被利用的密码有效期超过180天,太短:用户被迫频繁改密,容易写出“密码1”“密码2”等规律性弱密码,反而降低安全性,行业共识认为,90天是多数场景下的平衡点,但必须配合密码复杂度策略和登录审计。
如果服务器承载了核心业务或敏感数据,即便有效期设了90天,也应该启用SSH密钥登录(禁用密码登录)或Windows的RDP NLA(网络级身份验证),这样密码即使泄露也无法直接远程访问,定期检查 /var/log/secure 或Windows事件查看器中的登录失败记录,发现异常及时修改密码并缩短有效期。
服务器密码有效期常见疑问与解答
Q1:服务器密码有效期设置在哪里查看?
A: Linux下用 chage -l 用户名 查看具体用户的到期天数;Windows本地系统通过“本地安全策略” → “密码策略”查看全局设置,或 net accounts 命令查看当前策略,域环境需在组策略管理器中查看默认域策略。
Q2:服务器密码过期后,怎么在不重装系统的情况下恢复访问?
A: 通过带外管理(如iLO、iDRAC、云VNC)进入系统,用root或管理员账户直接修改密码并取消过期,如果带外也无法登录,Linux可重启进入单用户模式重置密码,Windows可用安全模式或密码重置盘,建议提前配置好带外网络和告警,避免被动。
Q3:有没有必要把密码有效期设成永久?
A: 仅在以下条件同时满足时可以设永久:服务器不对外暴露、仅通过密钥或SSO访问、密码强度足够高、启用登录失败锁定和异常告警,否则,设永久等于放弃一道重要防线,多数安全审计会直接把这列为高风险项,建议至少保留一个较长的周期(如180天)并搭配MFA。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/517073.html