服务器上传客户端的核心逻辑是将本地构建好的静态资源或可执行文件,通过SFTP、SCP或Git等协议传输至服务器指定目录,并配置Web服务器(如Nginx)指向该路径以完成发布。
很多开发者在初次部署时,容易混淆“上传代码”与“部署服务”的概念,上传只是物理层面的文件移动,真正的关键在于后续的配置与权限管理,这一过程看似简单,实则涉及网络协议、文件权限、路径映射等多个技术细节。

选择正确的传输协议与工具
在解决【服务器怎么上传客户端】这个问题时,第一步是选择适合当前环境的传输方式,不同的操作系统和服务器配置,决定了你该使用哪种工具。
Windows环境下的SFTP图形化方案
对于大多数使用Windows作为开发环境的用户,图形化界面工具是最直观的选择,FileZilla和WinSCP是业内公认的主流工具。
- 连接配置:输入服务器IP、用户名(通常是root)、密码或私钥文件。
- 端口设置:默认SSH端口为22,若服务器修改了端口,需手动填写。
- 操作逻辑:左侧为本地文件夹,右侧为服务器远程目录,拖拽文件即可完成上传。
这种方式的优势在于可视化强,能实时看到上传进度和错误提示,对于【Windows服务器部署前端项目】这类场景,它能极大降低操作门槛。
Linux环境下的命令行高效传输
当面对大型项目或自动化部署需求时,命令行工具SCP或RSYNC更为高效,它们不仅速度快,还能通过脚本实现批量操作。
- SCP命令:基于SSH协议,语法简单。
scp -r ./dist root@192.168.1.100:/var/www/html,这条命令会将当前目录下的dist文件夹递归上传至服务器的指定路径。 - RSYNC命令

:支持增量同步,仅传输变化的文件,适合频繁更新的项目,命令示例:
rsync -avz ./dist root@192.168.1.100:/var/www/html/。
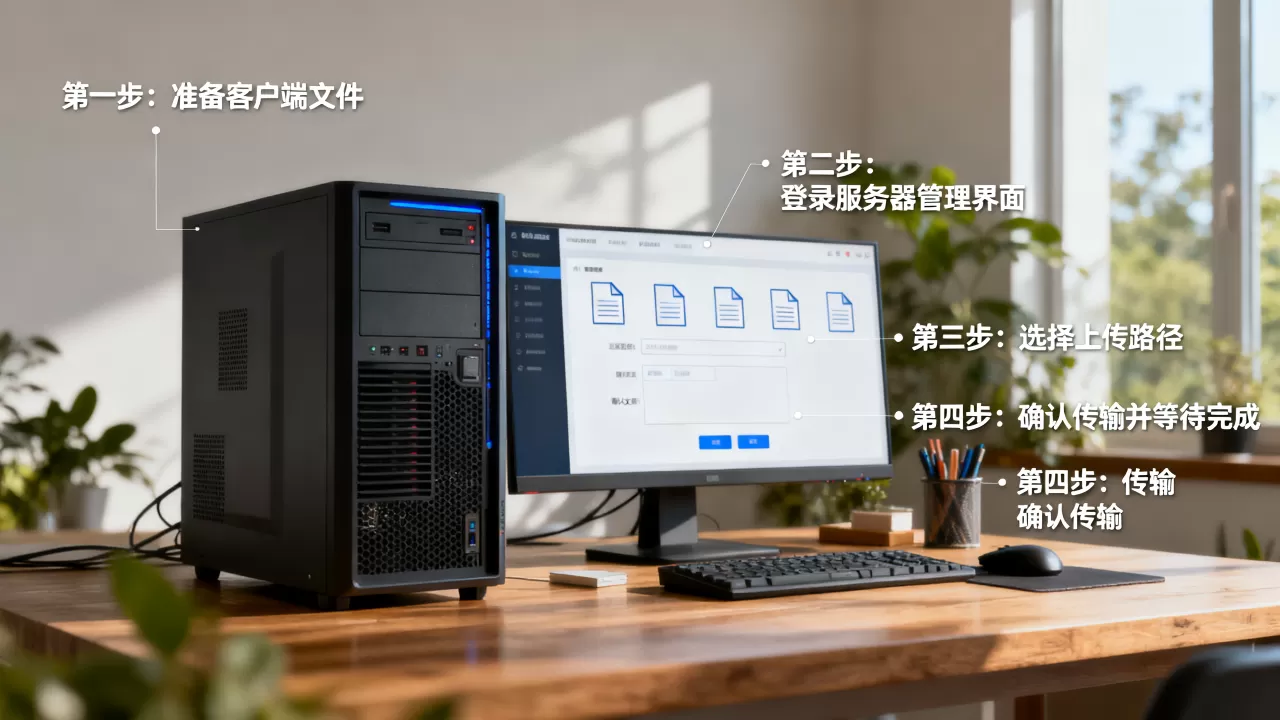
业内专家指出,在处理GB级别的大型资源包时,RSYNC的断点续传功能能显著减少因网络波动导致的重复传输时间。
服务器端路径规划与权限配置
文件上传成功并不意味着项目可以访问,如果路径错误或权限不足,浏览器将返回403 Forbidden或404 Not Found错误,这是【服务器上传文件后无法访问】的常见原因。
确定Web根目录
不同Web服务器软件默认根目录不同,上传前必须确认目标路径。
- Nginx:通常位于
/usr/share/nginx/html或/var/www/html,具体路径需查看nginx.conf配置文件中的root指令。 - Apache:通常位于
/var/www/html或/var/www/apache2-default。 - Tomcat:若部署Java Web应用,通常位于
/opt/tomcat/webapps/ROOT。
建议新建一个独立目录,如/var/www/myapp,避免直接覆盖系统默认文件,便于后期维护。
文件权限设置
Linux系统对文件权限控制严格,上传后的文件所有者通常属于root,而Web服务进程(如www-data或nginx用户)可能没有读取权限。
- 修改所有者:使用
chown -R www-data:www-data /var/www/myapp命令,将文件所有权赋予Web服务用户。 - 调整权限:使用
chmod -R 755 /var/www/myapp,确保目录可执行、文件可读,注意,不要随意使用777权限,这会带来严重的安全隐患。
据工信部相关安全指南显示,不当的文件权限配置是Web服务器被入侵的主要途径之一,务必遵循最小权限原则。
Web服务器配置与缓存清理
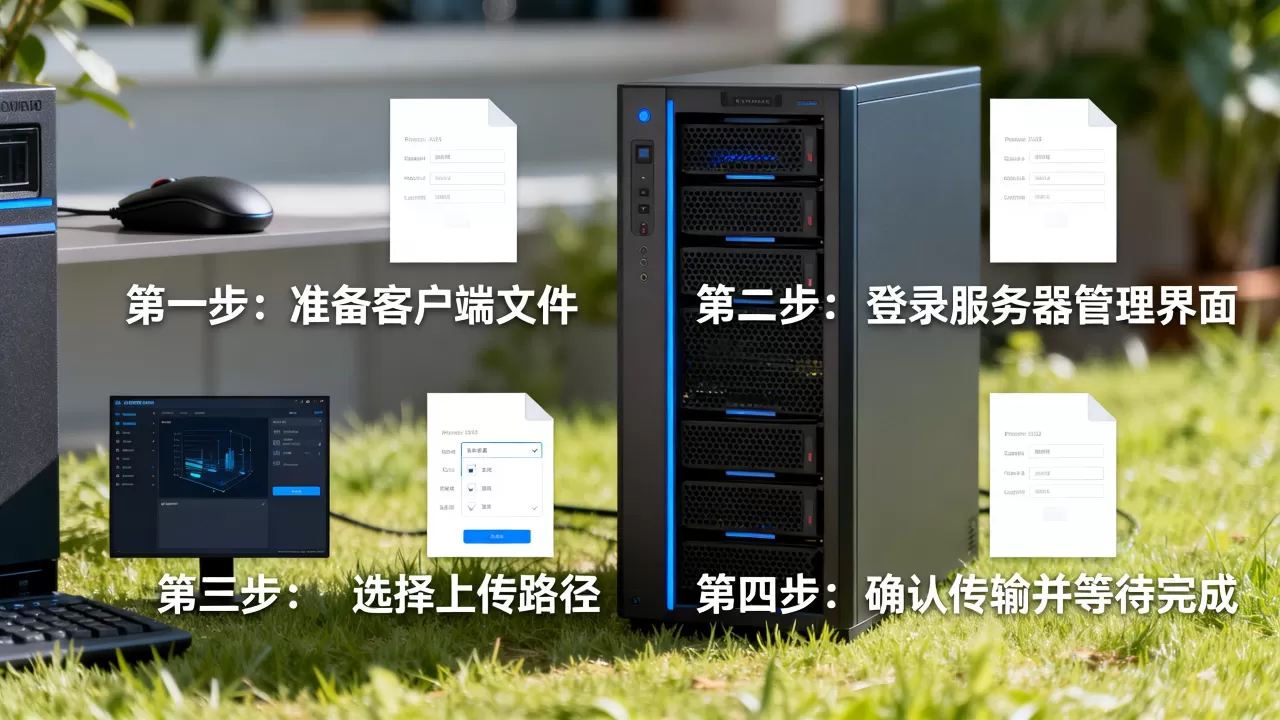
文件到位、权限正确后,最后一步是确保Web服务器能正确解析并返回这些文件,很多时候,上传了最新代码却看不到效果,是因为浏览器缓存或服务器配置未刷新。
Nginx配置示例
若使用Nginx作为反向代理或静态资源服务器,需确保配置文件指向正确的目录。
server {
    listen 80;
    server_name example.com;
    location / {
        root /var/www/myapp;
        index index.html;
        try_files $uri $uri/ /index.html;
    }
}
- root指令:指定静态文件的物理路径。
- try_files:对于SPA(单页应用)项目,此配置可将所有未知路由重定向到index.html,由前端路由接管。
修改配置后,必须执行nginx -t测试语法,然后systemctl reload nginx重载服务。
清除缓存与CDN同步
如果项目使用了CDN(内容分发网络),上传服务器文件后,CDN节点可能仍缓存旧版本。
- 主动刷新:登录CDN控制台,使用“刷新预热”功能,提交URL列表以强制更新节点缓存。
- 版本控制:在文件名或URL中引入哈希值(如
app.a1b2c3.js),利用浏览器缓存机制自动获取新文件。
常见问题排查与优化建议
在实际操作中,【服务器上传客户端失败】的情况时有发生,以下是几种高频故障的排查思路。
连接超时与防火墙
若使用SCP或SFTP时连接超时,首先检查服务器防火墙是否开放了22端口。
- 检查端口:使用
telnet IP 22测试连通性。 - 防火墙规则:在Linux中使用
firewall-cmd --zone=public --add-port=22/tcp --permanent开放端口,并重启防火墙服务。
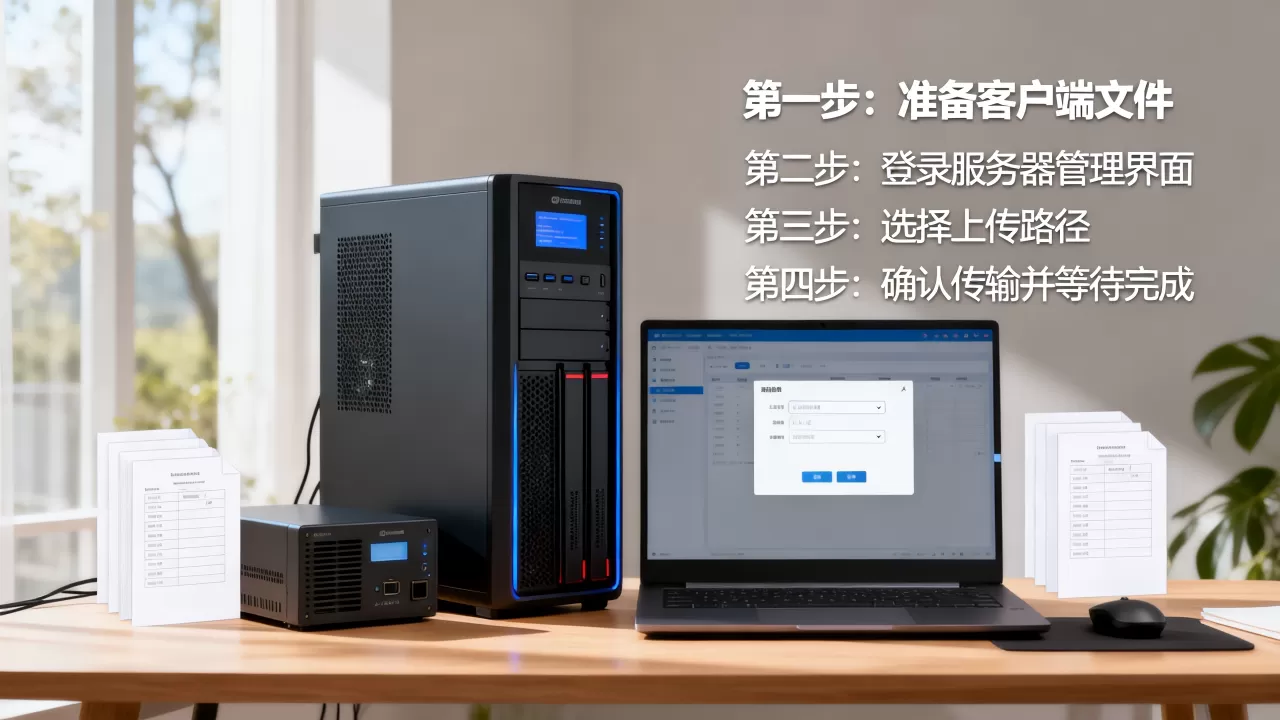
磁盘空间不足
上传大文件时,若服务器磁盘已满,传输会中断。
- 检查空间:使用
df -h命令查看磁盘使用情况。 - 清理日志:定期清理
/var/log下的旧日志文件,或使用journalctl --vacuum-time=7d清理系统日志。
编码与换行符问题
Windows与Linux的文件换行符不同(CRLF vs LF),可能导致脚本执行错误。
- 转换工具:使用
dos2unix命令将Windows格式文件转换为Linux格式:dos2unix script.sh。 - 编辑器设置:在VS Code等编辑器中,将右下角的CRLF切换为LF,从源头避免问题。
Q&A:关于服务器上传客户端的常见疑问
服务器怎么上传客户端文件最安全?
使用SFTP或SCP协议结合密钥认证是最安全的方案,避免使用明文密码,建议生成SSH密钥对,将公钥上传至服务器~/.ssh/authorized_keys文件中,并在本地配置密钥登录,定期更换服务器密码,限制SSH登录IP白名单,能进一步降低安全风险。
上传后页面显示403 Forbidden怎么办?
这通常是权限问题,检查Web服务器用户(如nginx或www-data)是否有读取该目录的权限,执行chown -R nginx:nginx /path/to/dir和chmod -R 755 /path/to/dir即可解决,检查SELinux状态,若启用,可能需要执行chcon -Rt httpd_sys_content_t /path/to/dir来调整安全上下文。
如何实现客户端文件的自动化上传?
通过编写Shell脚本或CI/CD流水线实现自动化,在GitHub Actions中配置步骤,当代码推送到main分支时,自动构建项目,并使用SSH密钥将构建产物rsync至服务器,这种方式避免了人工操作失误,提高了部署效率和一致性。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/%e6%9c%8d%e5%8a%a1%e5%99%a8%e6%80%8e%e4%b9%88%e4%b8%8a%e4%bc%a0%e5%ae%a2%e6%88%b7%e7%ab%af%ef%bc%9f%e6%9c%8d%e5%8a%a1%e5%99%a8%e4%b8%8a%e4%bc%a0%e5%ae%a2%e6%88%b7%e7%ab%af%e8%af%a6%e7%bb%86%e6%ad%a5/